Produtos
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
A Okta é a plataforma neutra, eficiente e extensível que coloca a identidade no centro da sua pilha. Seja qual for o seu setor, caso de uso ou suporte, temos tudo o que você precisa.
A Okta e a Auth0 oferecem acesso flexível e seguro. Crie rapidamente com nossas plataformas extensíveis para clientes, força de trabalho e identidades não humanas.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
A Okta é a plataforma neutra, eficiente e extensível que coloca a identidade no centro da sua pilha. Seja qual for o seu setor, caso de uso ou suporte, temos tudo o que você precisa.
A Okta e a Auth0 oferecem acesso flexível e seguro. Crie rapidamente com nossas plataformas extensíveis para clientes, força de trabalho e identidades não humanas.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
Estenda a segurança ao primeiro login. Nosso gerenciamento de acesso unificado oferece um caminho mais seguro e sem senha para acessar apps e recursos desde a inicialização.
Gerenciar a identidade do dispositivo como uma entidade à parte pode criar lacunas de segurança e desarticular a experiência do usuário. A Okta preenche essa lacuna com o gerenciamento de acesso unificado, criando uma base mais segura para sua estratégia Zero Trust.
Habilite controles de acesso consistentes em grande escala nos seus dispositivos Windows e macOS.
Estabeleça uma sessão de Single Sign-On (SSO) protegida por hardware no login do dispositivo, para criar um caminho mais seguro para cada app.
Reduza o atrito ao ativar o login sem senha e minimizar solicitações de autenticação.
Inclua MFA e login sem senha no primeiro ponto de contato vulnerável dos funcionários. Ofereça aos usuários bloqueados um processo de recuperação seguro.
Atenda aos requisitos de conformidade de MFA e aos padrões de segurança cibernética com a ajuda do Desktop MFA.
Acione o logout de dispositivo para exigir que usuários de risco façam a reautenticação em seus dispositivos corporativos.
Estabeleça uma base de confiança que comece com o próprio dispositivo físico, o que permite proteger melhor o ponto de acesso inicial.
Inutilize os cookies roubados com sessões vinculadas ao hardware que impedem a reprodução não autorizada.
Aumente a produtividade do usuário reduzindo com segurança as solicitações de autenticação em hardware confiável.
Unifique a experiência de login sincronizando as senhas do macOS e da Okta em uma única credencial.
Inscreva usuários no FastPass automaticamente para adicionar autenticação sem senha e resistente a phishing aos apps deles.
Provisione contas Mac locais para usuários instantaneamente com as credenciais Okta que eles já possuem.
“Ao interagir com nossos sistemas, sejam aplicativos SaaS ou hospedados localmente, os usuários sempre se deparam com uma tela de login da Okta. Por que não a colocar na tela de login do dispositivo? Faz todo o sentido, pois proporciona uma visão unificada e uma experiência de usuário intuitiva. Assim, o usuário tem uma credencial a menos com a qual se preocupar, além de simplificar os fluxos de suporte da TI”.
Richard Pilkington
Gerente de engenharia - Identidade, Booking.com
Proteja seus apps de maneira mais eficaz com políticas contextuais robustas e um conjunto de autenticadores modernos.
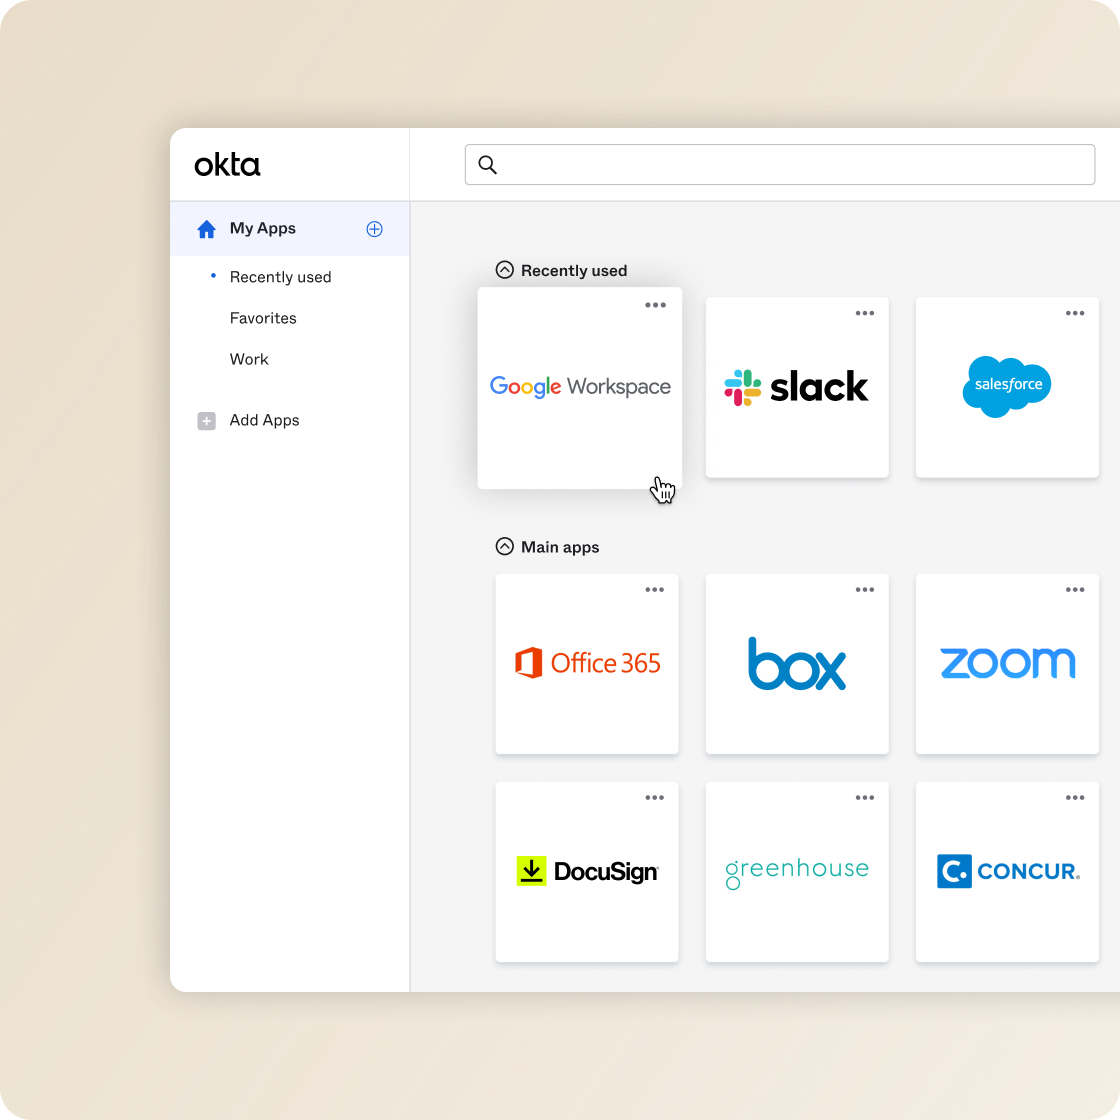
Forneça à sua equipe acesso aos apps corporativos com um conjunto único de credenciais.
Mantenha a proteção contínua contra riscos baseados em identidade com remediação de ameaças e reavaliação em tempo real.
Sim. Com o Okta Device Access, os funcionários podem fazer login em seus notebooks sem precisar digitar uma senha. Isso cria uma experiência fluida e de máxima confiança que reduz o atrito no login sem abrir mão da segurança.
O Okta Device Access fornece os controles de acesso necessários para a conformidade com recursos como MFA para desktops. Também oferece suporte a uma trilha de auditoria detalhada dos eventos de login no desktop, ajudando as organizações a cumprir exigências regulatórias rigorosas de proteção de dados e segurança de estações de trabalho.
O Okta Device Access foi criado para complementar ferramentas de gerenciamento de dispositivos móveis (MDM) existentes, como Jamf ou Microsoft Intune. Enquanto o MDM gerencia as configurações do dispositivo, a Okta gerencia o acesso na tela de login, garantindo uma abordagem de defesa em profundidade em que tanto o dispositivo quanto o usuário são verificados antes que o acesso seja concedido.
O Okta Device Access leva a segurança de identidade para o primeiro momento do seu dia de trabalho: o login no computador. Integrando dispositivos Windows e macOS à Okta, as organizações permitem que os funcionários liguem os computadores, façam login com suas credenciais da Okta e, por meio desse único login, acessem a própria conta no dispositivo, apps e recursos.