Produtos
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
A Okta é a plataforma neutra, eficiente e extensível que coloca a identidade no centro da sua pilha. Seja qual for o seu setor, caso de uso ou suporte, temos tudo o que você precisa.
A Okta e a Auth0 oferecem acesso flexível e seguro. Crie rapidamente com nossas plataformas extensíveis para clientes, força de trabalho e identidades não humanas.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
A Okta é a plataforma neutra, eficiente e extensível que coloca a identidade no centro da sua pilha. Seja qual for o seu setor, caso de uso ou suporte, temos tudo o que você precisa.
A Okta e a Auth0 oferecem acesso flexível e seguro. Crie rapidamente com nossas plataformas extensíveis para clientes, força de trabalho e identidades não humanas.
Nossas plataformas protegem todos os tipos de identidade, desde agentes de IA até seus clientes, funcionários e parceiros.
O Okta Privileged Access fornece acesso e governança unificados para recursos privilegiados, seja no local ou na nuvem, e aumenta a visibilidade, a conformidade e a segurança sem comprometer a experiência do usuário.
Reduza a superfície de ataque eliminando chaves e senhas SSH estáticas e automatize os controles de acesso para proteger sua infraestrutura moderna de servidores.
Centralize, gerencie e imponha o menor privilégio para contas de SaaS de serviço, compartilhadas e de acesso emergencial, juntamente com outras identidades não humanas cruciais, como bots.
Ofereça suporte aos requisitos de conformidade para eliminar o acesso permanente, proteger contas compartilhadas e fornecer responsabilidade individual pelo uso.
Aplique controles de negócios, incluindo aprovações em várias etapas, justificativas comerciais e períodos de aprovação com limite de tempo, com integrações convenientes e fáceis de usar.
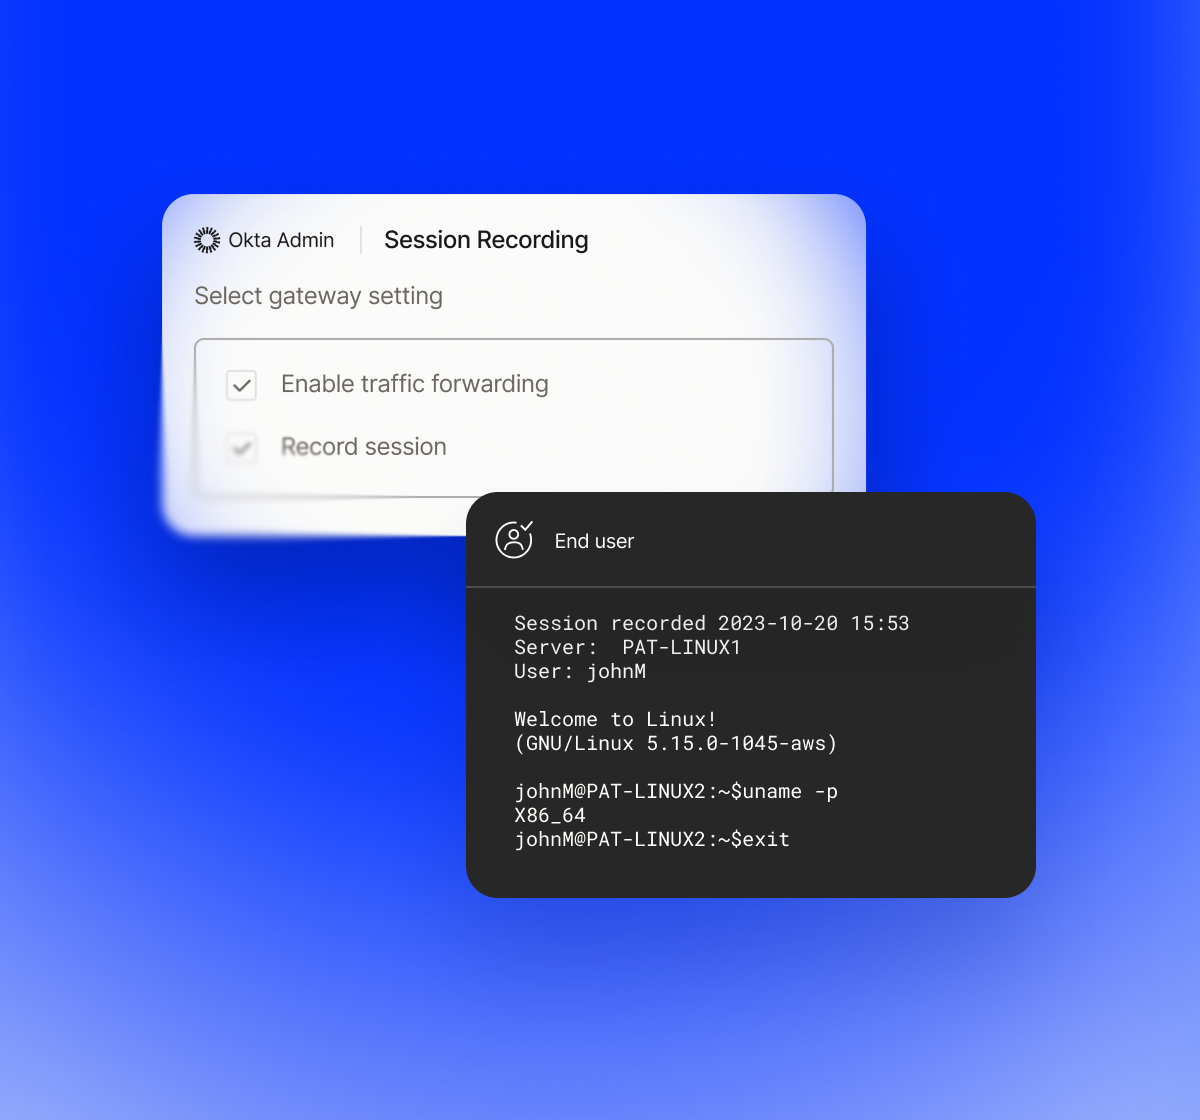
Ofereça suporte aos requisitos de conformidade para registrar o acesso privilegiado aos servidores via SSH/RDP e evite que os servidores sejam expostos ao tráfego bruto da Internet.
Muitas organizações usam ferramentas separadas para IAM, IGA e PAM, mas isso resulta em silos que prejudicam a produtividade e a segurança. O Okta Privileged Access faz parte da Okta Workforce Identity Cloud — uma solução unificada para todos e todas as necessidades.
Estenda o contexto do dispositivo, os sinais de risco e a automação baseada em políticas em todas as ações e decisões em relação à identidade.
Tenha uma visão única das fontes de identidade para reduzir a complexidade e automatizar os processos manuais.
Acelere as solicitações, as aprovações e o acesso a recursos essenciais sem comprometer a segurança.
Relatório Businesses at Work 2026
A prontidão da IA agêntica é a prontidão da identidade. Confira as últimas tendências de identidade na era da IA agêntica.
Unifique a segurança e o controle das identidades não humanas (NHIs) para cada identidade na sua pilha de tecnologia com um mecanismo de políticas, sem comprometer a inovação.
Sim, o Okta Privileged Access centraliza o gerenciamento de segredos. Ele armazena e rotaciona credenciais sensíveis, como chaves de API, contas do Active Directory, contas de serviço e senhas de banco de dados, permitindo que usuários humanos e identidades de máquina as recuperem com segurança, sem precisar codificar as credenciais em scripts ou aplicativos. Isso reduz o risco de vazamento de segredos.
Sim, o Okta Privileged Access oferece gravação de sessão e auditoria para conexões SSH e RDP. Isso cria uma sessão gravada durante uma sessão privilegiada, ajudando as organizações a cumprir os requisitos rigorosos de conformidade e, ao mesmo tempo, simplificando as investigações forenses.
Sim, o Okta Privileged Access concede acesso temporário e por tempo limitado a determinados recursos just-in-time. Em vez de ter direitos de administrador permanentes, o acesso de um usuário é criado para um período específico e expira de forma automática, reduzindo significativamente a superfície de ataque e o risco de movimentação lateral por agentes maliciosos que, de outra forma, poderiam explorar os privilégios “permanentes”. Um administrador do OPA pode configurar todos esses controles de política por tipo de recurso.
Sim, o Okta Privileged Access é a evolução do ASA. Enquanto o ASA se concentrava principalmente no acesso ao servidor, o OPA oferece um conjunto de soluções de PAM mais completo, incluindo gerenciamento de segredos, solicitações e aprovações, gravação de sessão, gerenciamento de diferentes tipos de contas privilegiadas e muito mais, funcionando como uma solução de PAM completa para a empresa moderna.
O Okta Privileged Access é uma solução de Privileged Access Management (PAM) que ajuda as organizações a proteger, gerenciar e monitorar o acesso à infraestrutura crítica, com destaque para servidores, bancos de dados e outras contas privilegiadas. A solução amplia a plataforma de identidade da Okta para controlar o acesso a recursos sensíveis e de alto risco que tradicionalmente ficam fora do gerenciamento de identidade padrão, abordando as lacunas de segurança em torno de contas privilegiadas (acesso de administrador/root).