Okta Privileged Accessでゼロスタンディング特権を確保
Okta Privileged Accessは、オンプレミスかクラウドかを問わず、特権リソースへのアクセスとガバナンスを統一的に提供し、ユーザーエクスペリエンスを損なうことなく可視性とセキュリティを向上させます。
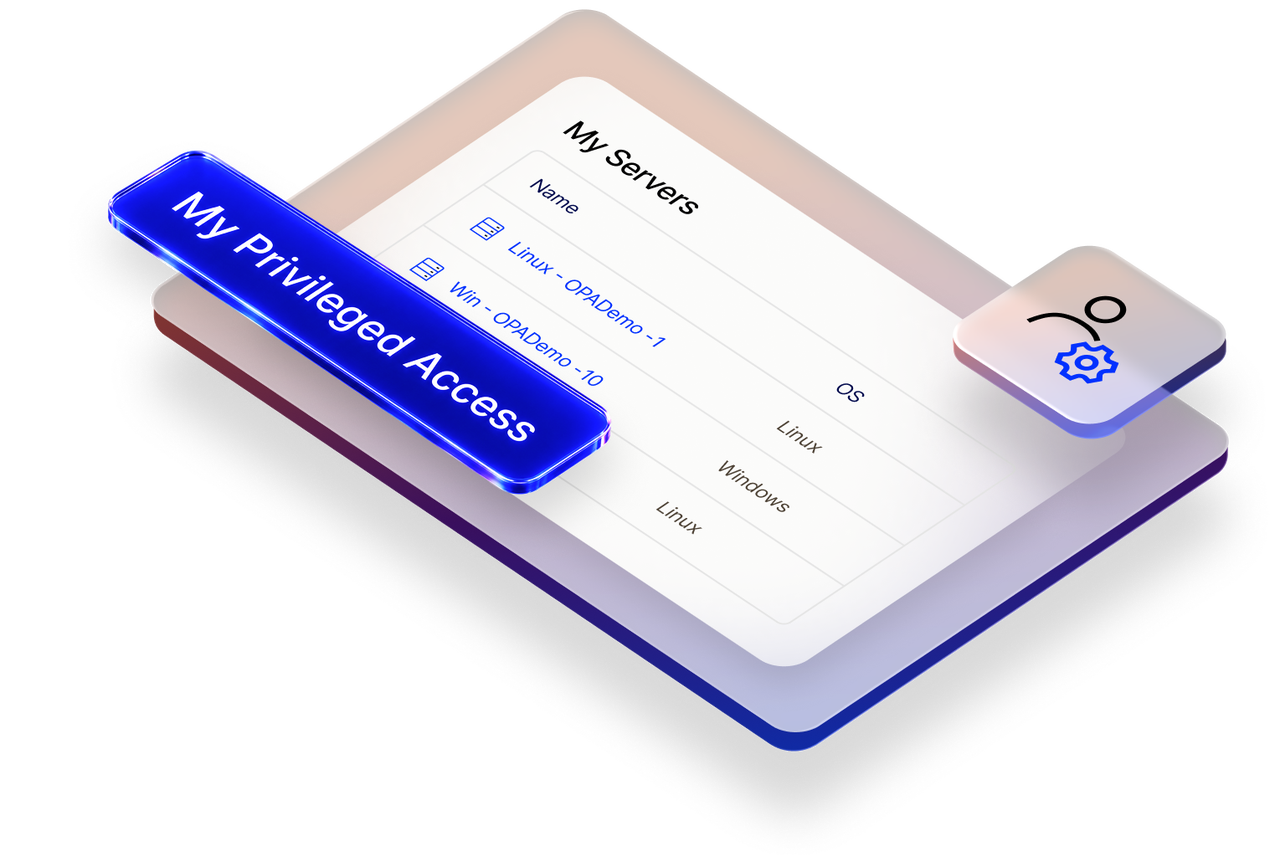

インフラストラクチャへのアクセス
サーバーアクセスを効率化
固定のSSHキーやパスワードを排除して攻撃対象領域を減らし、アクセスコントロールを自動化して最新のサーバーインフラストラクチャを保護しましょう。
- SSOをLinuxやWindowsサーバーに拡張
- 永続的な認証情報を排除して、認証情報の盗難リスクを管理
- コンプライアンス要件に対応し、SSHやRDPを介したサーバーへの特権アクセスを記録

SaaSサービスアカウント
連携されていないアカウントへのアクセスを保護
サービスアカウントや共有アカウント、緊急アクセス用SaaSアカウント、さらにボットなど他の重要な非人間アイデンティティ(NHI)について、一元化、管理、最小権限の適用を実現します。
- アプリケーション固有のサービスアカウントを可視化
- サービスアカウントに柔軟なポリシーを適用(時間ベースのアクセス、要求と承認のフローなど)
- 監査またはコンプライアンスのためにエンドユーザーアクセスの詳細を確認

シークレットの保護管理と仲介
重要な機密情報の保護
コンプライアンス要件のサポートにより、永続的なアクセスを排除し、共有アカウントを保護し、使用に関する個人の説明責任を提供します。
- ローカルサーバーアカウントのパスワードの保護管理
- 継続的なローカルサーバーアカウントの検出
- 計画的なパスワードローテーション

特権アクセスのガバナンス
誰がいつアクセスできるかを定義
複数ステップの承認、業務上の正当な理由、期限付きの承認期間など、便利でユーザーフレンドリーな統合により、ビジネスコントロールを適用します。
- Okta Access Requestsとの統合
- カスタマイズ可能なマルチレベルの承認ビルダー
- CLIの統合によるSSHエクスペリエンスの向上
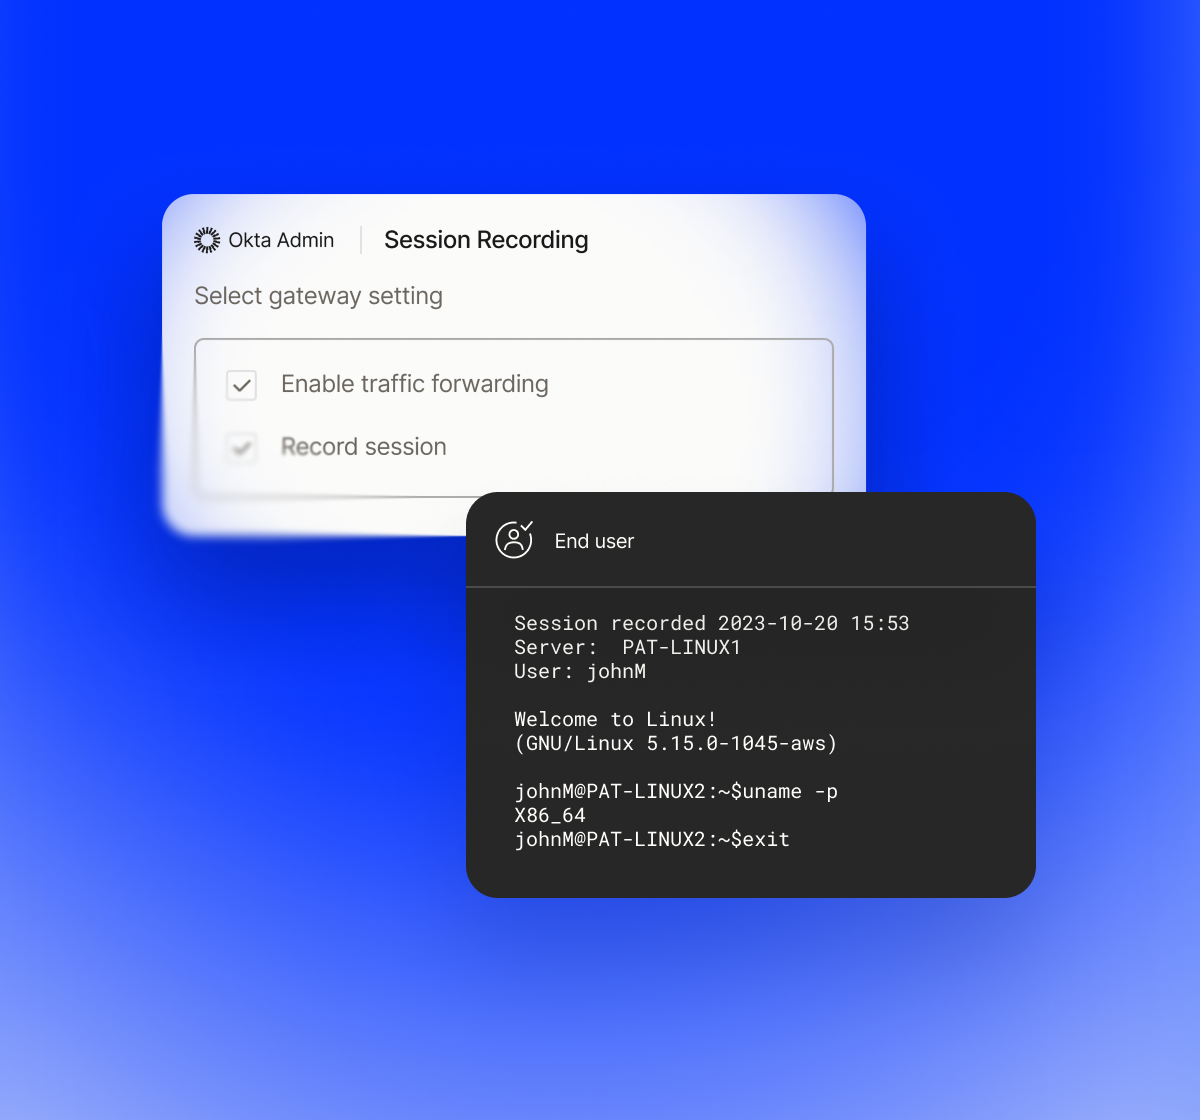
セッションの記録と監査
すべての特権アクションを完全に可視化
SSH/RDP経由でサーバーへの特権アクセスを記録するためのコンプライアンス要件をサポートし、制御されないインターネットトラフィックにサーバーがさらされるのを防ぎます。
- SSH/RDP経由のセッションの記録
- 高可用性プロキシゲートウェイ
- Oktaシステムログとのネイティブ統合
アイデンティティへの統一的なアプローチ
多くの組織では、IAM、IGA、PAMに別々のツールを使用していますが、その結果、生産性とセキュリティを妨げるサイロ化が進んでいます。Okta Workforce Identity Cloudでご利用いただけるOkta Privileged Accessは、すべての人とあらゆるニーズに対応する、総合的なソリューションです。

セキュリティ態勢の強化
デバイスのコンテキスト、リスクシグナル、ポリシーベースの自動化を、すべてのアイデンティティアクションと意思決定に拡張します

労力を減らしながら成果を高める
アイデンティティソース全体の表示を一元化することで、複雑さを軽減し、手作業のプロセスを自動化できます。

俊敏性の向上
セキュリティを損なうことなく、重要なリソースに対する要求、承認、アクセスを高速化します。
Oktaがどのように役立つかをご覧ください

Businesses at Work Report 2026
エージェント型AIへの対応準備はアイデンティティへの対応準備に他なりません。エージェント型AI時代におけるアイデンティティの最新トレンドをご紹介します。

NHIを大規模に保護
イノベーションを妨げることなく、技術スタック全体ですべてのアイデンティティに対して、NHIのセキュリティと制御を1つのポリシーエンジンで統合します。
その他のリソースを見る
FAQ
はい、Okta Privileged Accessはシークレット管理を一元化します。APIキー、Active Directoryアカウント、サービスアカウント、データベースのパスワードなどの機密性の高い認証情報をボールトに格納してローテーションします。これにより、人間のユーザーとマシンアイデンティティの両方が、スクリプトやアプリケーションに認証情報をハードコーディングすることなく、安全に認証情報を取得できるようになり、シークレット漏洩のリスクを軽減できます。
はい。Okta Privileged Accessは、SSHおよびRDP接続のセッションレコーディングと監査機能を提供します。これにより、特権セッション中にセッションが記録されるため、組織は厳格なコンプライアンス要件に対応しながら、フォレンジック調査を簡素化できます。
はい。Okta Privileged Accessは、特定のリソースへの一時的で期限付きのアクセス権をジャストインタイムで付与します。永続的な管理者権限を付与する代わりに、特定の期間のみユーザーのアクセスを許可し、その期間が過ぎると自動的に失効させます。これにより、攻撃対象領域が大幅に縮小され、悪意のある攻撃者が「常時有効な」権限を悪用してラテラルムーブメントを行うリスクが低減します。OPAの管理者は、リソースタイプごとにこれらのポリシー制御をすべて構成できます。
はい、Okta Privileged AccessはASAが進化したものです。ASAが主にサーバーアクセスに重点を置いていたのに対し、OPAは、シークレット管理、要求と承認、セッションレコーディング、さまざまな種類の特権アカウントの管理など、より包括的なPAMスイートを提供し、現代のエンタープライズ向けの完全なPAMソリューションとして機能します。
Okta Privileged Accessは、組織が重要なインフラストラクチャ、特にサーバー、データベース、その他の特権アカウントへのアクセスを保護、管理、監視するのに役立つ特権アクセス管理(PAM)ソリューションです。Oktaのアイデンティティプラットフォームを拡張して、従来の標準的なアイデンティティ管理の範囲外であった、リスクが高く機密性の高いリソースへのアクセスを統制します。これにより、特権アカウント(管理者/ルートアクセス)に関するセキュリティギャップに対処します。