Products
Our platforms secure all types of identity from AI agents to your customers, employees, and partners.
Our platforms secure all types of identity from AI agents to your customers, employees, and partners.
Okta is the neutral, powerful, and extensible platform that puts identity at the heart of your stack.
Okta and Auth0 deliver flexible, secure access. Build fast with our extensible platforms for customers, workforce, and non-human identities.
Our platforms secure all types of identity from AI agents to your customers, employees, and partners.
Our platforms secure all types of identity from AI agents to your customers, employees, and partners.
Okta is the neutral, powerful, and extensible platform that puts identity at the heart of your stack.
Okta and Auth0 deliver flexible, secure access. Build fast with our extensible platforms for customers, workforce, and non-human identities.
Our platforms secure all types of identity from AI agents to your customers, employees, and partners.
Okta Privileged Access는 온프레미스 또는 클라우드에 관계없이 권한 있는 리소스에 대한 통합 액세스 및 거버넌스를 제공하며 사용자 경험의 저하 없이 가시성, 규정 준수 및 보안을 강화합니다.
정적 SSH 키와 비밀번호를 제거하여 공격 표면을 줄이고, 액세스 제어를 자동화하여 최신 서버 인프라를 보호하세요.
봇과 같이 사람이 아닌 다른 중요한 아이덴티티와 함께 서비스, 공유 및 브레이크글래스 SaaS 계정에 대한 최소 권한을 중앙 집중화하여 관리하고 적용하세요.
고정 액세스를 없애고, 공유 계정을 보호하며, 사용에 대한 개별 책임을 부여하기 위한 규정 준수 요건을 지원합니다.
편리하고 사용자 친화적인 통합 기능으로 다단계 승인, 업무 정당성, 시간 제한 승인 기간 등의 비즈니스 제어를 시행하세요.
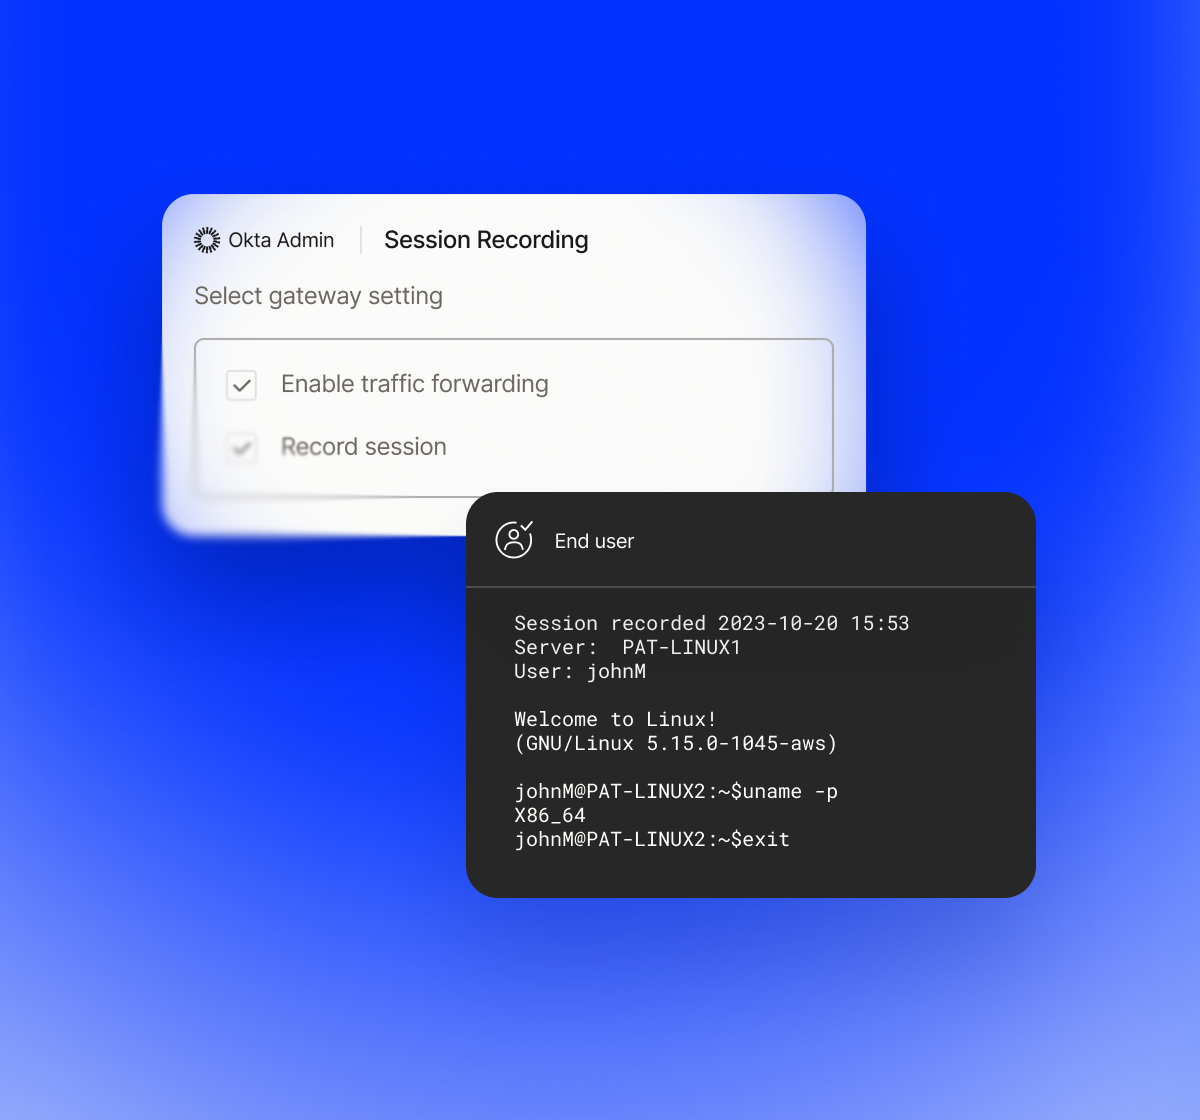
SSH/RDP를 통해 서버에 대한 Privileged Access를 기록하는 규정 준수 요건을 지원하고, 서버가 원시 인터넷 트래픽에 노출되는 것을 방지합니다.
많은 조직에서 IAM, IGA, PAM을 위한 별도의 도구를 사용하지만, 이는 생산성과 보안을 저해하는 사일로를 초래합니다. Okta Privileged Access는 모든 사람과 모든 필요에 대한 통합 솔루션인 – Okta Workforce Identity Cloud의 일부입니다.
디바이스 컨텍스트, 위험 신호, 정책 기반 자동화를 모든 ID 인증 관리 작업 및 결정으로 확장합니다.
ID 인증 소스 전반에서 단일 뷰를 확보하여 복잡성을 줄이고 수동 프로세스를 자동화합니다.
보안을 유지하면서 요청, 승인, 중요 리소스에 대한 액세스 속도를 높입니다.
2026년 Businesses at Work 보고서
에이전틱 AI를 위한 준비는 곧 아이덴티티를 위한 준비입니다. 에이전틱 AI 시대의 최신 아이덴티티 트렌드를 살펴보세요.
혁신 속도를 늦추지 않으면서 하나의 정책 엔진으로 기술 스택 전반의 모든 아이덴티티에 대한 NHI 보안 및 제어를 통합하세요.
예. Okta Privileged Access는 비밀 키 관리를 중앙 집중화합니다. API 키, Active Directory 계정, 서비스 계정, 데이터베이스 비밀번호와 같은 민감한 크리덴셜을 안전하게 보관하고 순환합니다. 이를 통해 인간 사용자 아이덴티티와 머신 아이덴티티 모두 크리덴셜을 스크립트나 애플리케이션에 하드 코딩하지 않고도 안전하게 가져올 수 있도록 하여 비밀 키 유출 위험을 줄여줍니다.
예. Okta Privileged Access는 SSH 및 RDP 연결에 대한 세션 녹화 및 감사 기능을 제공합니다. 권한 있는 세션을 녹화하여 조직이 엄격한 규정 준수 요건을 충족하는 동시에 포렌식 조사를 간소화할 수 있습니다.
예. Okta Privileged Access는 Just-in-Time 방식으로 특정 리소스에 대해 정해진 시간 동안만 유효한 임시 액세스 권한을 부여합니다. 영구 관리자 권한을 부여하는 대신, 사용자의 액세스 권한은 특정 기간 동안만 유효하며 자동으로 만료됩니다. 이를 통해 공격 표면과 ‘상시’ 권한을 악용할 수 있는 악의적 행위자의 측면 이동 위험을 크게 줄입니다. OPA 관리자는 이러한 모든 정책 제어를 리소스 유형별로 구성할 수 있습니다.
예, Okta Privileged Access는 ASA가 발전한 형태입니다. ASA가 주로 서버 액세스에 중점을 둔 반면, OPA는 비밀 키 관리, 액세스 요청 및 승인, 세션 녹화, 다양한 유형의 권한 있는 계정 관리 등을 포함한 보다 종합적인 PAM 제품군을 제공하여 현대 기업을 위한 완전한 PAM 솔루션 역할을 합니다.
Okta Privileged Access는 조직이 중요 인프라, 특히 서버, 데이터베이스 및 기타 권한 있는 계정에 대한 액세스를 보호하고 관리하며 모니터링할 수 있도록 지원하는 PAM(Privileged Access Management) 솔루션입니다. Okta의 아이덴티티 플랫폼을 확장하여 기존의 표준 아이덴티티 관리 범위를 벗어나는 민감한 고위험 리소스에 대한 액세스를 관리하고, 권한 있는 계정(관리자/루트 액세스)과 관련된 보안 공백을 해소합니다.