



O problema
Em fevereiro de 2026, um desenvolvedor usando uma única credencial válida descobriu que podia acessar mais de 6.700 robôs aspiradores de pó da DJI em 24 países.¹
Nenhuma senha foi roubada. Nenhum sistema foi violado. A plataforma simplesmente não tinha nenhuma barreira entre os dados de diferentes clientes.
Este documento analisa por que essa lacuna existe na maioria das arquiteturas de API corporativas atualmente, como o risco aumenta quando agentes de IA herdam as mesmas credenciais e como resolver esse problema.
O que aconteceu
Um desenvolvedor estava trabalhando em um projeto paralelo com o Claude para tentar controlar seu robô aspirador da DJI usando um controle de PlayStation. Ao conectar seu app à rede da DJI usando as próprias credenciais legítimas, ele se deparou com algo inesperado: a possibilidade de visualizar e acessar todos os outros aspiradores de pó na plataforma. Mais de 6.700 dispositivos em 24 países.
Ele não havia hackeado nada. Não havia roubado a senha de ninguém. Ele usou o produto da maneira como foi projetado, mas o sistema não possuía nenhuma barreira entre os dispositivos dos clientes.
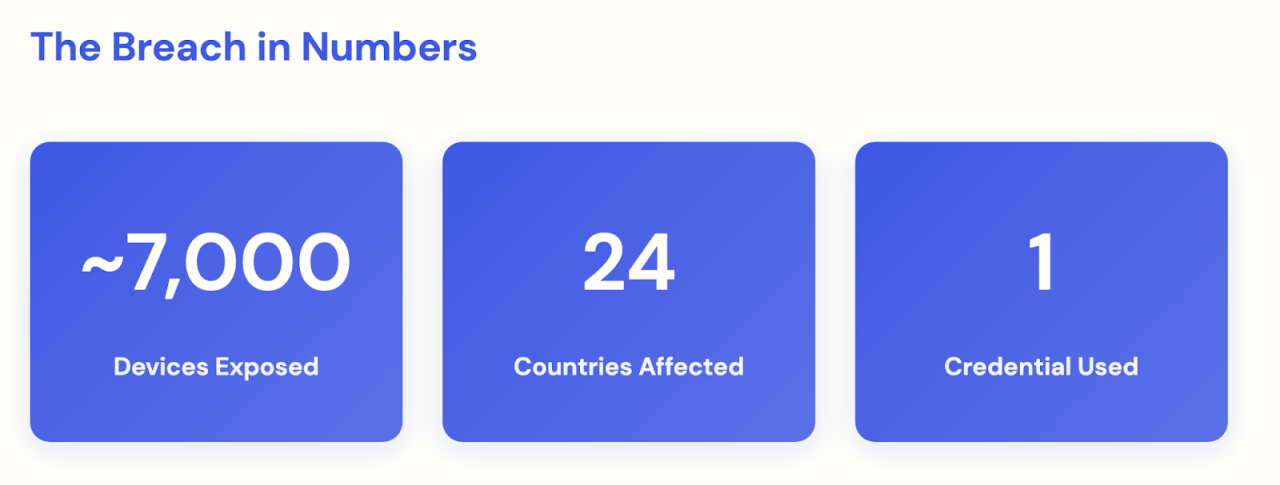
O que foi exposto: transmissões de câmeras ao vivo de dentro de residências, áudio de microfones e plantas baixas detalhadas, construídas pelos sensores dos aspiradores.
O desenvolvedor relatou o problema de forma responsável. Ele nunca fez mau uso do acesso. Mas um agente mal-intencionado com a mesma credencial poderia ter feito isso.
A violação não exigiu roubo de senhas, ferramentas de hackeamento ou acesso interno. Uma credencial válida foi suficiente. Ninguém havia definido o que essa credencial estava autorizada a fazer.
O problema foi a falta de uma cerca, não uma fechadura quebrada.
Sua exposição
Essa ocorrência não foi um problema de nicho de IoT. A mesma falha estrutural — Autorização Quebrada no Nível do Objeto — ocupa o 1.º lugar no Top 10 de Segurança de API da OWASP desde 2019,² tornando-se a classe de vulnerabilidade de API mais prevalente em todos os setores.
Dois vetores de exposição que toda empresa enfrenta
1. Cada API que você publica tem esse problema de limite
Quando um usuário ou sistema realiza login com sucesso, a maioria das APIs permite, por padrão, que essa credencial acesse qualquer registro ao qual possa ter acesso. Sem limites de autorização explícitos, uma credencial válida desbloqueia tudo.
2. Área de abrangência regulatória
De acordo com o GDPR e a CCPA, o acesso não autorizado a dados pessoais (incluindo vídeo ou áudio residencial) constitui uma violação reportável, mesmo quando nenhum dado foi extraído deliberadamente. Uma falha no sistema que permita o acesso é considerada da mesma forma que um roubo ativo.
A questão não é se as credenciais podem ser roubadas. É se uma credencial roubada poderia conceder acesso a todo o seu sistema para um invasor.
A violação de dados da DJI está em uma extremidade do espectro: uma credencial, nenhum limite, 7 mil residências expostas. Na outra ponta, cada credencial tem o escopo exato do que necessita, o acesso é aplicado no nível do recurso, e um token roubado é inútil sem o dispositivo que o gerou.
A solução não está em senhas melhores. Está em fechar a lacuna entre esses dois extremos.
O risco da IA
Suas ferramentas de IA — copilotos internos, assistentes voltados para os clientes, agentes de fluxos de trabalho automatizados — funcionam por meio de chamadas de APIs para realizar tarefas. Cada uma dessas chamadas utiliza uma credencial. Caso essa credencial não possua limites sobre o que pode acessar, um prompt inadequado ou um pipeline de fornecedor comprometido poderá expor tudo o que a IA for capaz de alcançar.
A violação do aspirador de pó durou nove minutos. Um agente de IA que realiza centenas de chamadas de API por minuto, sem limites de acesso, poderia replicar a mesma exposição em milissegundos em todos os sistemas que acessa.
Violação de IoT e a IA agêntica: a mesma lacuna, em escala diferente
Dimensão | Frota de aspiradores inteligentes | Agente de IA |
Tempo de exposição | 9 minutos | Milissegundos |
Sistemas afetados | Uma frota de dispositivos | Toda API que o agente é capaz de acessar |
Gatilho de ataque | Precisa de uma credencial válida | Uma instrução manipulada |
Supervisão humana | Detectável nos registros | Em geral é totalmente automatizado, sem revisão |
Cada integração de IA que você implantar hoje herdará a mesma arquitetura de credenciais que tornou essa violação possível, a menos que seja removida explicitamente do projeto.
Como a Okta ajuda
A Okta ajuda a preencher essa lacuna para sua força de trabalho existente, seus aplicativos voltados para o cliente e seus agentes de IA. Há quatro funcionalidades:
1. Credenciais que expiram no momento em que saem do dispositivo
A Okta emite credenciais que estão vinculadas criptograficamente a um dispositivo específico. Se forem copiadas ou interceptadas, elas não têm valor. Pense em um cartão-chave de hotel que só funciona no quarto para o qual foi programado.
2. Agentes de IA que só podem acessar o que foi explicitamente permitido
Cada ferramenta de IA, agente de fluxo de trabalho ou integração recebe uma credencial com escopo definido especificamente para os recursos necessários. Se um agente deve resumir os tíquetes de suporte, ele não pode acessar acidentalmente (ou intencionalmente) seus registros financeiros.
3. Um modelo de delegação onde as subtarefas recebem subpermissões
Quando um agente de IA transfere o trabalho para outro processo, ele passa apenas o acesso necessário para a tarefa. As cadeias de delegação não acumulam permissões — elas as restringem.
4. Um único local para auditar todas as decisões de acesso
Cada solicitação de acesso, seja de um funcionário, um app móvel ou um agente autônomo de IA, passa pelo mesmo mecanismo de políticas e registro de auditoria. As equipes de segurança e conformidade têm uma visão unificada.
A violação de segurança da DJI poderia ter sido evitada se houvesse uma definição clara daquilo que uma credencial válida estava autorizada a fazer. A Okta faz exatamente isso: para cada pessoa, aplicativo e agente de IA no seu ambiente.
A lacuna de credenciais existe na maioria das organizações atualmente. A boa notícia: a Okta ajuda a garantir que o caminho do estado atual para o estado seguro esteja bem definido. A maioria das equipes está mais perto do que imagina.
Saiba mais sobre como a Okta protege a IA aqui.
¹ Hollister, Sean. "A hacker found a way to remotely access thousands of DJI robot vacuums." The Verge, 2026. theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt
² OWASP API Security Top 10 2023 — owasp.org/API-Security/editions/2023/en/0xa1-broken-object-level-authorization/


