



Em setembro de 2025, a Anthropic detectou e interrompeu o primeiro ataque cibernético documentado em grande escala executado predominantemente por um agente de IA. Um grupo chinês patrocinado pelo Estado (GTG-1002) manipulou o Claude Code para atingir aproximadamente 30 organizações nos setores de serviços financeiros, tecnologia, manufatura e governo (relatório da Anthropic). A IA executou entre 80 e 90% das operações táticas de forma autônoma: reconhecimento, descoberta de vulnerabilidades, exploração, coleta de credenciais, movimentação lateral e exfiltração de dados. Seres humanos intervieram apenas em momentos estratégicos críticos, dedicando cerca de 20 minutos de orientação prática a cada fase. Diversos alvos foram comprometidos com sucesso.
Isso não foi uma prova de conceito. Foi uma campanha operacional que explorou as mesmas lacunas arquitetônicas que a maioria das empresas possui hoje em dia: nenhuma triagem na camada de modelo identificou os prompts manipulados, nenhuma estrutura de identidade de agente detectou operações autônomas não autorizadas e nenhum relé de agente aplicou controles em nível de ferramenta em tempo de execução. O relatório OWASP Top 10 for Agentic Applications, publicado em dezembro de 2025 com a contribuição de mais de 100 especialistas do setor, codifica exatamente estes modos de falha: sequestro de objetivos do agente (ASI01), uso indevido de ferramentas (ASI02) e abuso de identidade e privilégios (ASI03) como os três riscos principais.
CADEIA DE ATAQUE DE SETEMBRO DE 2025 | ONDE A ARQUITETURA INTERVÉM | |
|---|---|---|
▶ Jailbreak Uso de personas falsas + Decomposição de tarefas | ← | ✓ MODELO: a triagem imediata detecta a manipulação |
▶ Reconhecimento Enumeração de serviços, varredura de rede | ↓ | |
▶ Exploração Coleta de credenciais, exploração de vulnerabilidades | ← | ✓ IDENTIDADE: nenhuma cadeia de delegação válida, agente bloqueado |
▶ Movimentação lateral Reutilização de credenciais entre sistemas | ↓ | |
▶ Exfiltração de dados Consultas de banco de dados, extração de dados em massa | ← | ✓ DADOS: o agente de retransmissão impõe restrições de ferramenta/parâmetro |
Não se trata de um evento isolado. No ano passado, 88% das organizações reportaram incidentes de segurança confirmados ou suspeitos envolvendo agentes de IA (pesquisa da Gravitee). Entre as organizações que sofreram violações relacionadas à IA, 97% não tinham controles de acesso adequados para seus sistemas de IA (IBM/Ponemon). Apenas 22% tratam os agentes de IA como entidades independentes, portadoras de identidade (Gravitee).
Em outras palavras: se você tem agentes em produção e não identificou nenhum incidente, é provável que ainda não os tenha encontrado.
A arquitetura certa
As empresas estão implantando agentes em três níveis de confiança distintos. Os agentes internos (bots de helpdesk de TI, agentes de RH e bots de finanças que extraem relatórios de ERP) operam dentro do perímetro da empresa. Os agentes voltados para o cliente (assistentes de suporte, IA de autoatendimento que consulta bases de conhecimento internas em nome dos usuários finais) conectam os recursos internos aos consumidores externos. Os agentes parceiros (integrações da cadeia de suprimentos, prestação de serviços entre organizações) operam completamente fora das fronteiras organizacionais. Os requisitos de segurança aumentam com cada padrão. Os agentes internos precisam de governança de identidade e ciclo de vida. Se você adicionar um agente voltado para o cliente, deverá obter autorização e consentimento delegados. Ao expandir para parceiros, gerencia-se a confiança entre domínios e os controles de fluxo de dados. Os três requerem a mesma arquitetura fundamental.
A AWS, o Google, a Anthropic e a Microsoft implementaram controles de segurança de agentes em suas próprias plataformas que mapeiam essas mesmas três camadas. Isso valida a arquitetura. Porém, as empresas não executam agentes em uma única plataforma. É necessário que haja identidade e autorização que funcionem em todos os contextos. A Gartner prevê que, até 2028, 25% das violações empresariais serão atribuídas ao abuso de agentes de IA. A McKinsey chama os agentes de IA de "insiders digitais", exigindo a mesma governança que os funcionários. A arquitetura está convergindo. A dúvida é se a sua organização vai adotá-la de forma proativa ou reativa.
Camada 1 Segurança do modelo | Camada 2 Identidade do agente | Camada 3 Autorização de dados |
|---|---|---|
|
|
|
"Esse modelo foi sancionado e está se comportando dentro dos limites?" | "Esse agente está autorizado a agir por esse usuário?" | "Essa ferramenta deve ser executada com esses parâmetros neste momento?" |
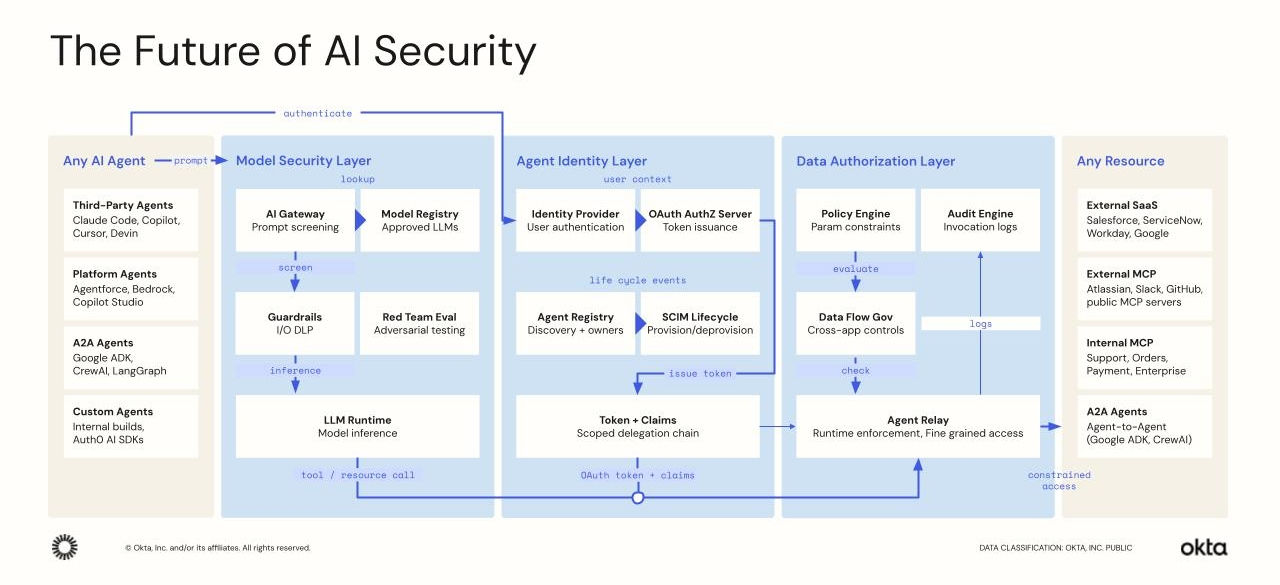
Camada 1: segurança do modelo, proteção da inteligência
Na campanha de setembro de 2025, os invasores contornaram as restrições de segurança por meio do uso de personas falsas e da decomposição de tarefas, dividindo ataques de múltiplos estágios em solicitações discretas que pareciam legítimas isoladamente (Anthropic). Nenhum ser humano revisa milhares de solicitações por minuto. A segurança na camada de modelo é o que impede que um prompt manipulado comprometa uma rede.
A avaliação de modelos e o red-teaming adversarial identificam vulnerabilidades antes da produção. A defesa contra injeção de prompts detecta instruções maliciosas ocultas em documentos, e-mails ou respostas de ferramentas, enquanto os limites de saída e a Prevenção de Perda de Dados (DLP) impedem o vazamento de dados confidenciais. O monitoramento contínuo de I/O une tudo, sinalizando comportamentos anômalos em tempo real. Estes não são riscos teóricos. Pesquisadores encontraram vulnerabilidades reais de MCP em uso: envenenamento de ferramentas por meio de servidores MCP maliciosos, injeção de prompts por meio de respostas de ferramentas e ataques à cadeia de suprimentos em pacotes MCP (OWASP). O AWS Bedrock Guardrails e o Google Cloud Model Armor fornecem uma análise configurável e independente de modelo em tempo de execução. Se o modelo for comprometido, nada mais que se construa sobre ele terá importância.
Camada 2: identidade do agente, proteção do ator
Uma vez que o modelo seja confiável, o agente precisa de uma identidade. Não uma conta de serviço compartilhada. Não uma chave de API estática. Uma identidade real, com um proprietário que responde quando algo dá errado, permissões delimitadas que expiram e um ciclo de vida que termina na hora certa.
Antes da IA, tudo era código. Você sabia de forma determinística o que aconteceria. Agora, porém, com os agentes de IA, você fornece um prompt e não sabe quais sistemas serão acessados em resposta. Você não sabe se o agente usará um nível mais alto de acesso para ir a um sistema que nem sequer foi previsto.
Harish Peri, SP e GM da Okta
A identidade do agente começa com a descoberta: quantos agentes estão em operação, quem os construiu, quais credenciais eles possuem? A pesquisa "IA no trabalho" da Okta revelou que 91% das organizações já estão implantando agentes, mas apenas 10% possuem uma estratégia de governança eficaz. Em todos os workshops para clientes que realizamos, a primeira pergunta é sempre a mesma: quantos agentes nós temos realmente? A resposta quase sempre é “não sabemos.” Cada agente recebe uma identidade durável, um proprietário atribuído e uma classificação. A autorização segue a delegação: o agente age em nome de um usuário específico, com um conjunto específico de permissões, para uma tarefa específica. O Cross-App Access (XAA) da Okta, um protocolo aberto que estende o OAuth e que agora foi adotado no MCP como Enterprise-Managed Authorization, torna essas cadeias de delegação auditáveis. Quando a corrente se quebra, o acesso é interrompido. O gerenciamento do ciclo de vida por meio do SCIM oferece a mesma governança que as identidades humanas: revisões de acesso, desprovisionamento automatizado e responsabilidade do proprietário. Quando o usuário delegante é desativado ou uma política é alterada, a revogação se propaga por todos os sistemas downstream.
No entanto, a identidade por si só não é suficiente para fechar a lacuna. Saber que um agente está autorizado não é o mesmo que saber se ele deve transferir US$ 50 mil desta conta, neste momento, às 02h da manhã, para um destinatário com o qual nunca interagiu antes.
Camada 3: autorização de dados, proteção da ação
As políticas do OAuth verificam o token. Escopos válidos, público válido, não expirado. Isso é necessário, mas está longe de ser suficiente. O token indica que o agente tem a capacidade de realizar transferências. Ele não diz se essa transferência, para esse destinatário, nesse valor, faz algum sentido.
A identidade e os perímetros fornecem apenas controles básicos sobre as ações do agente. As restrições para o uso de ferramentas oferecem maior poder para controlar minuciosamente quais ações permitir.
Documentação de Segurança do Kit de Desenvolvimento de Agentes do Google Cloud
O comportamento do agente não é determinístico. O LLM seleciona ferramentas em tempo de execução, preenche os parâmetros com base em qualquer raciocínio que tenha realizado e encadeia operações em sequências que ninguém previu quando a política foi escrita. É aqui que acontece a retransmissão de agente: o ponto de aplicação entre o agente e as ferramentas que ele invoca. O Agent Relay da Okta impõe controles de tempo de execução de granularidade fina: acesso ao nível da ferramenta (quais ferramentas esse agente pode invocar?), restrições de parâmetros (o valor está dentro dos limites?), aprovação human-in-the-loop via CIBA (Client-Initiated Backchannel Authentication) para operações de alto risco, governança do fluxo de dados entre apps (a saída da Ferramenta A está autorizada como entrada da Ferramenta B?) e uma trilha de auditoria completa das invocações.
O Agent Relay não substitui a identidade. Ele retoma de onde a identidade termina. A identidade decide o que entra no token. O Agent Relay decide o que ocorre no momento da execução, usando o que está naquele token. As declarações carregam o contexto de uma camada para a outra. Não há lacuna entre quem o agente é e o que ele está autorizado a fazer.
O que se quebra sem cada camada
Sem segurança de modelo | Sem identidade do agente | Sem autorização de dados |
|---|---|---|
|
|
|
Um estudo da Kiteworks com 225 líderes de segurança revelou que 100% têm IA agêntica em seu roteiro, mas 63% não conseguem impor limitações de propósito e 60% não conseguem encerrar um agente com comportamento inadequado. Os controles que estão faltando são os que mais importam.
Para onde a arquitetura está indo
A arquitetura de três camadas fecha as lacunas estruturais que a maioria das empresas possui atualmente. Três áreas estão amadurecendo rapidamente e definirão a próxima fase:
- Delegação recursiva: o Agente A delega ao Agente B, que delega ao Agente C. Até que ponto a autoridade se propaga? Quem revoga em profundidade? O Cross-App Access (XAA) da Okta com ID-JAG mantém a cadeia de custódia ao incorporar a identidade do usuário e a identidade do agente em cada troca de token, com restrição de escopo em todas as etapas de delegação. O gerenciamento do ciclo de vida do SCIM ajuda a garantir que a revogação seja propagada quando um usuário delegante é desligado. A fronteira remanescente é a padronização dos limites de profundidade de delegação e da sinalização de revogação multi-hop, um trabalho que a especificação OAuth Identity and Authorization Chaining está abordando de forma ativa.
- Desvio de autorização: um agente é autorizado no momento da invocação, mas as permissões do usuário mudam durante o processo. Como a revogação afeta uma operação já em andamento? Tokens de curta duração com prazos de expiração agressivos limitam o raio de impacto. A autenticação em vários níveis baseada em CIBA consegue verificar novamente a autorização em pontos de decisão de alto risco. As políticas de acesso da Okta aplicam concessões de escopo por associação a grupos. Assim, uma alteração de permissão no nível do diretório entra em vigor na próxima troca de token. A fronteira é a sinalização de revogação em tempo real em cadeias de execução ativas sem interromper as operações legítimas.
- Limites de confiança entre domínios: um agente encadeia ferramentas em dois aplicativos de SaaS com modelos de confiança e esquemas de classificação de dados diferentes. O que determina o limite? Em um único domínio de confiança, o XAA da Okta e os servidores de autorização personalizada por recurso já impõem acesso com escopo definido em cada cruzamento de limite. O Auth0 Token Vault amplia essa funcionalidade para recursos OAuth de terceiros (Google, GitHub, Salesforce) por meio de consentimento mediado e tradução de tokens. O próximo passo é o desafio da fronteira interorganizacional, em que dois IdPs independentes precisam estabelecer confiança mútua para a delegação de agentes. A especificação OAuth Identity Chaining fornece a base arquitetônica — e a Okta está contribuindo ativamente para o desenvolvimento.
Esses são problemas complexos com caminhos arquitetônicos claros para o futuro. A OWASP Agentic Security Initiative e a OpenID Foundation estão desenvolvendo estruturas. As organizações que estabelecerem a base de três camadas agora estarão aptas a adotar esses controles à medida que amadurecem.
Onde você está hoje?
Avalie sua organização em relação a cada camada. A maioria das empresas é Reativa em pelo menos duas áreas.
Segurança do modelo | Identidade do agente | Autorização de dados | |
|---|---|---|---|
Reativa | Sem registro de modelo; sem triagem de entradas ou saídas | Os agentes usam chaves de API compartilhadas ou credenciais pessoais | Não há aplicação no nível da ferramenta; não há registro de invocação |
Gerenciada | Existe um registro; restrições nos modelos primários; equipes de revisão periódicas | Agentes registrados; tokens estáticos; revisões manuais do ciclo de vida | Retransmissão de agentes em algumas ferramentas; trilha de auditoria parcial |
adaptativo | Todos os modelos governados; monitoramento em tempo real; avaliação contínua; DLP imposto | Delegação OAuth; ciclo de vida do SCIM; propagação de revogação entre apps | Aplicação total da ferramenta; restrições de parâmetros; CIBA; auditoria completa |
A Okta e a Auth0 fornecem a infraestrutura de identidade e autorização para a transição de Reativa para Adaptativa nas camadas 2 e 3. Como a única plataforma de identidade independente criada especificamente para identidade de funcionários e clientes, a Okta trata a identidade do agente como uma prioridade máxima, com a mesma governança que a identidade humana, construída com base em padrões abertos como XAA e SCIM, em vez de soluções proprietárias.
Se você se classificou como Gerenciada em todos os três níveis, provavelmente está sendo generoso.
O caminho de 90 dias
Dias 1-30: avaliar | Dias 31-60: implementar | Dias 61-90: operacionalizar |
|---|---|---|
|
|
|
Conclusão
O ataque de setembro de 2025 provou que as ameaças da IA agêntica são operacionais. Os dados do setor confirmam que a maioria das empresas ainda não está preparada. A arquitetura de três camadas não é uma ideia nova. É algo que as maiores empresas de plataforma do mundo construíram de forma independente, que os órgãos de padronização estão codificando e que os dados sobre incidentes exigem. A única questão que resta é a velocidade.
O contexto é a nova credencial. A intenção é o novo perímetro. O futuro da segurança da IA é construído ao conectar a segurança do modelo, a identidade do agente e a autorização de dados em uma única cadeia de confiança.
A tecnologia para resolver isso já existe. Saiba como a Okta e a Auth0 protegem agentes de IA em okta.com/ai e auth0.com/ai. Podemos ajudar você a construir isso. Colabore conosco.
Confira mais insights sobre a segurança de IA:
- Segurança para agentes de IA: construção de confiança autônoma em velocidade máxima Uma série de liderança de pensamento em sete partes da Okta.
- Os agentes de IA impõem uma escolha fundamental. Essa é uma falsa escolha. A identidade é a base para rejeitá-la. Os agentes podem ser úteis ou seguros.


