



É comum que as organizações usem contas compartilhadas entre várias pessoas para gerenciar sua presença nas redes sociais. Mas o desafio para as equipes de TI e Segurança é como garantir o uso adequado dessas contas. O sequestro de uma conta de mídia social ou o comprometimento de credenciais pode causar danos significativos à imagem e à reputação de uma marca.
Compartilhar a senha apenas com a equipe de mídias sociais e nunca alterá-la não é uma estratégia eficaz. Algumas equipes podem optar por usar um gerenciador de senhas para permitir que os membros da equipe acessem credenciais compartilhadas, e isso pode ser tudo o que você precisa.
Neste artigo, analisamos as maneiras pelas quais a Okta pode ajudar a controlar o acesso a contas compartilhadas em serviços de mídia social. São eles, em ordem crescente de maturidade:
- Utilização de aplicativos de Secure Web Authentication (SWA) no Okta com contas compartilhadas
- Utilização de contas de serviço SaaS manuais no Okta Privileged Access
- Uso de contas de serviço SaaS automatizadas no Okta Privileged Access
- Utilização da conta compartilhada da Okta no Okta Privileged Access para uma conta compartilhada federada
Vamos explorá-los nas seções seguintes.
Utilização de aplicativos de Secure Web Authentication (SWA) no Okta com contas compartilhadas
A Okta tradicionalmente lida com uma mistura de contas federadas e não federadas. As contas federadas utilizam protocolos federados de login único (SSO), como Security Assertion Markup Language (SAML) e OpenID Connect (OIDC), e não envolvem senhas. Contas não federadas são as contas legadas de ID de usuário/senha armazenadas no repositório de app SaaS e acessadas por meio de solicitações de login ou pelo envio de credenciais via cabeçalhos HTTP.
Quando falamos de contas compartilhadas e usadas para administrar plataformas, normalmente estamos nos referindo à segunda opção. É aí que entram em cena os aplicativos de Secure Web Authentication. O mecanismo SWA associará credenciais a um aplicativo no Okta e, quando um usuário selecionar o bloco, o plugin do navegador inserirá as credenciais.
A seguir, é apresentado um app do LinkedIn definido no Okta com SWA como método de autenticação.
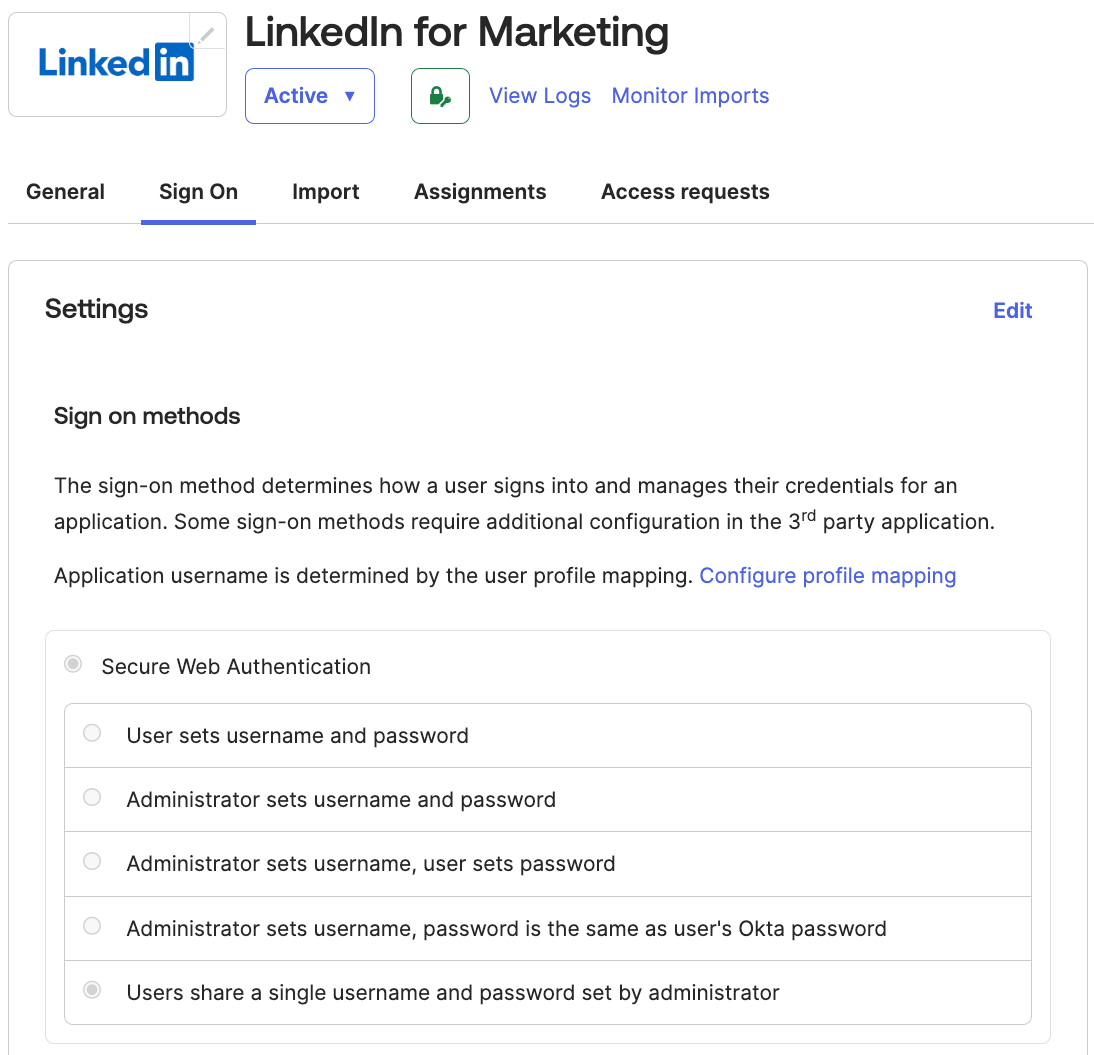
De todas as opções de credenciais, o exemplo utiliza "Os usuários compartilham um único nome de usuário e senha definidos pelo administrador." Estas são as credenciais compartilhadas usadas pela equipe de marketing para acessar o LinkedIn. Quando o aplicativo é configurado no Okta, o administrador precisa saber e inserir o nome de usuário e a senha do app. Mas os usuários não precisam.
Quando um dos usuários designados clicar no ícone do LinkedIn em seu painel, o plugin do navegador recuperará o nome de usuário e a senha armazenados e os inserirá na tela de login do aplicativo.
Assim como em qualquer aplicativo do Okta, as atribuições podem ser em nível individual e/ou de grupo.
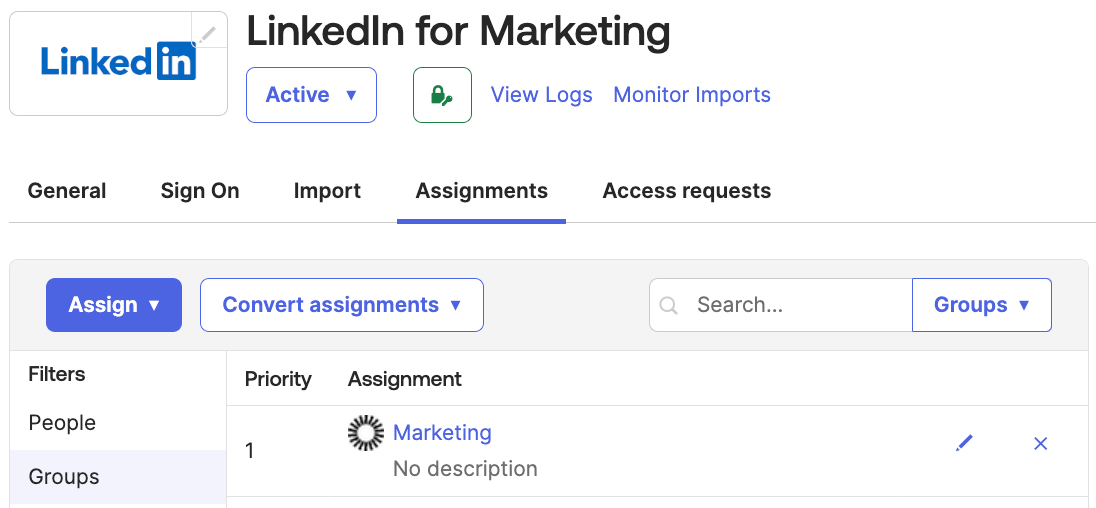
O ideal seria atribuir acesso a um app usando credenciais compartilhadas por meio de um grupo. Você poderia então aplicar controles relacionados à participação em grupos. Você pode usar regras de grupo para vincular a participação em um grupo a um atributo do perfil do usuário (por exemplo, Departamento = Marketing).
Mas ainda melhor seria usar os controles do Okta Identity Governance para gerenciar a associação a grupos. Você pode usar a função Solicitar Acesso para obrigar os usuários a solicitarem acesso ao grupo ou app com um fluxo de aprovação (por exemplo, aprovação do gerente) e restrição de tempo (por exemplo, acesso concedido apenas por duas horas). Você pode usar a função Certificação de Acesso para validar periodicamente se aqueles que têm acesso ainda precisam desse acesso.
Note que não há rotação automática da senha da conta de rede social; o valor armazenado no Okta deve permanecer sincronizado com o que está no app. Quando a senha do app é alterada, a senha armazenada no Okta deve ser atualizada para corresponder. Mas apenas um único administrador precisa saber disso, e a senha atualizada não precisa ser compartilhada com a equipe. Essa não é uma solução perfeita, mas oferece mais segurança do que compartilhar a senha entre os membros de uma equipe por e-mail ou em um pedaço de papel.
Utilização de contas de serviço SaaS manuais no Okta Privileged Access
A Okta lançou recentemente em Acesso Antecipado um novo recurso para gerenciar contas compartilhadas de aplicativos de SaaS no Okta Privileged Access. Isso significa que as credenciais de aplicativos SaaS, como contas compartilhadas usadas para gerenciar plataformas de mídia social, podem ser armazenadas no cofre do Okta Privileged Access, e políticas podem ser aplicadas para controlar quem pode acessar as credenciais e qual processo essas pessoas precisam seguir para revelá-las (por exemplo, aprovação de acesso just-in-time, fornecimento de autenticação multifatorial).
Este recurso possui dois modos:
- Manual, onde as credenciais estáticas (nome de usuário e senha) são armazenadas no cofre e refletem as credenciais no app. Quando as credenciais do app são atualizadas, o cofre precisa ser atualizado para corresponder.
- Automático, quando a integração da Okta Integration Network (OIN) para o app suporta provisionamento, permitindo que o Okta Privileged Access seja o gerente das senhas dessas contas de mídia social.
Plataformas de redes sociais como o Facebook e o LinkedIn dependem de uma abordagem manual — é necessário armazenar credenciais estáticas e configurar políticas para controlar como elas podem ser reveladas.
Como o Okta não realizará o login para o app manual, ele é definido como um app fictício no Okta (ou seja, um app de favoritos, e fica oculto dos painéis dos usuários). Em seguida, as credenciais compartilhadas são armazenadas como contas de serviço no Okta.
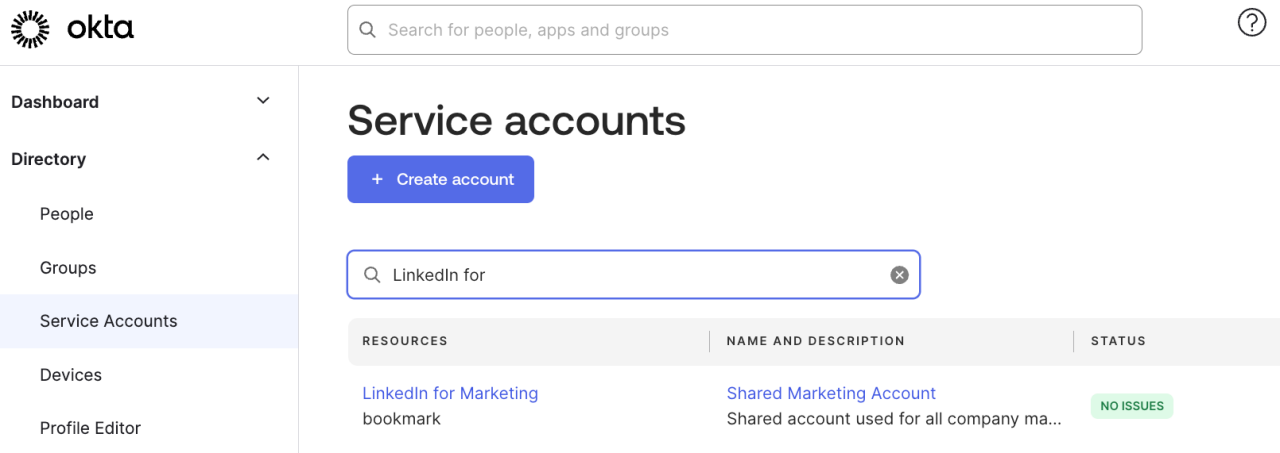
Com a conta compartilhada armazenada no Okta e atribuída no Okta Privileged Access, os usuários (com base na política) podem revelar o nome de usuário e a senha.
Eles usam a UI do Okta Privileged Access para encontrar o app SaaS.
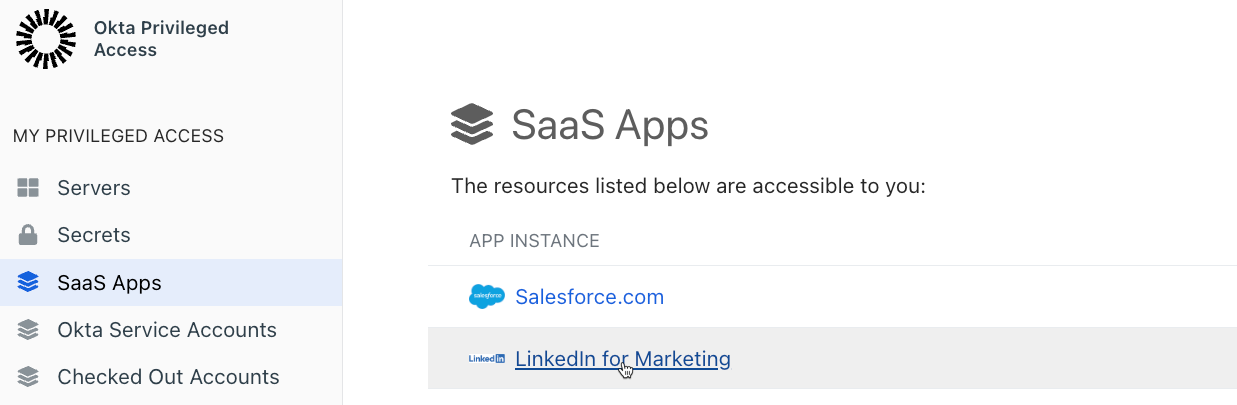
Em seguida, Select a conta.
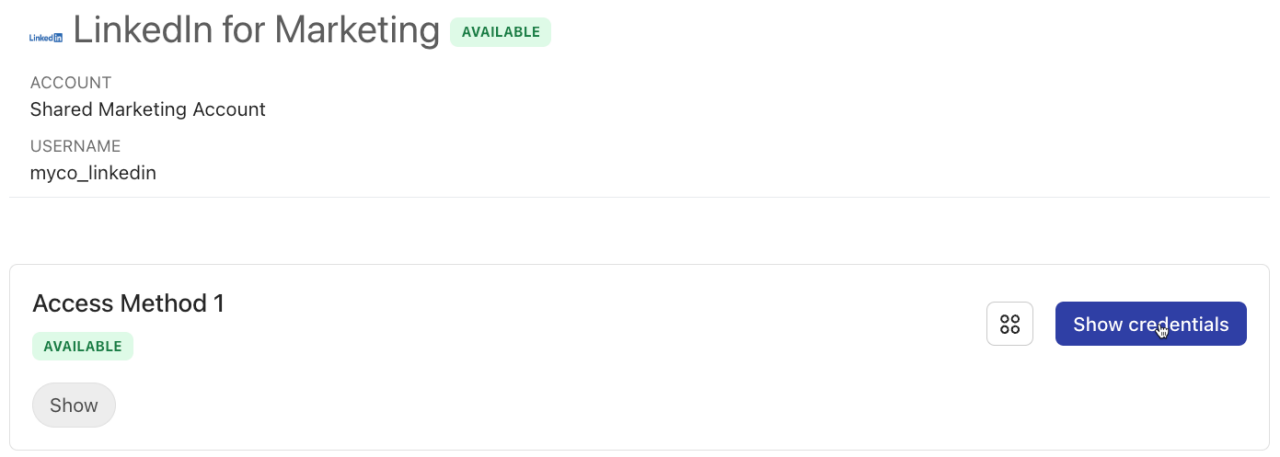
Pode haver controles associados à conta, como aprovação de acesso just-in-time ou autenticação multifatorial. Em seguida, eles podem revelar as credenciais, que podem ser copiadas e coladas no formulário de login do app de mídia social.
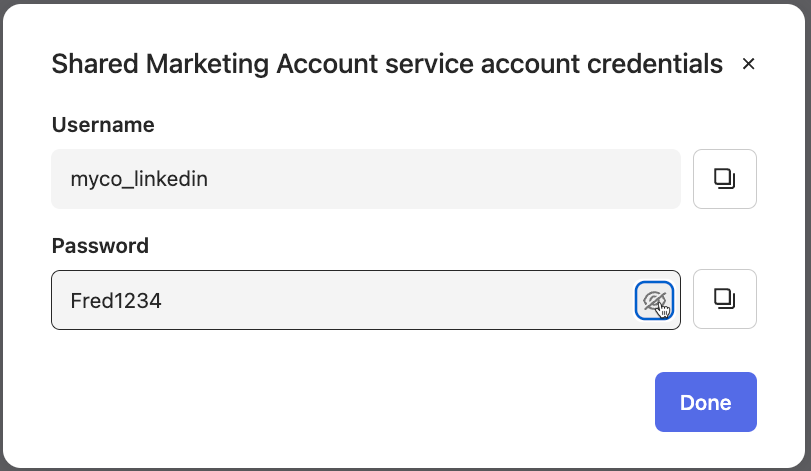
Em comparação com a abordagem SWA anterior, esta abordagem revela a senha ao usuário final e, como a senha não é rotacionada automaticamente, existe o risco de ele anotá-la e compartilhá-la. Você precisaria de um processo para alterar periodicamente a senha na plataforma de mídia social e atualizar a cópia no cofre.
Essa abordagem também significa que é possível exercer maior controle sobre o acesso à credencial. A abordagem SWA restringia-se aos controles de associação a grupos, enquanto esta abordagem também pode aplicar controles adicionais, como MFA e aprovação de acesso.
Essa abordagem ainda não possui o plugin de navegador para injeção automática de credenciais que a abordagem SWA possui.
Uso de contas de serviço SaaS automatizadas no Okta Privileged Access
A segunda opção para usar contas de serviço SaaS no Okta Privileged Access é gerenciar as senhas dessas contas a partir do Okta por meio da integração do Okta Integration Network para o app. Isso depende de:
- Possui uma integração com suporte a SCIM.
- Essa integração foi testada para suporte à função de rotação de senhas com o Okta Privileged Access.
A lista atual de apps SaaS que oferecem suporte a esse gerenciamento automático de senhas está aqui. No momento da redação deste texto (janeiro de 2025), o único app de mídia social na lista é o Workplace by Facebook (embora você possa considerar o Google Workspace, e alguns outros, como ferramentas para gerenciar o acesso a mídias sociais).
O mecanismo é o mesmo descrito acima, exceto que a senha da conta compartilhada será rotacionada (alterada no Okta e provisionada no app) após o uso e em um ciclo. Dessa forma, somente o Okta Privileged Access saberá a senha. O usuário revelará a senha para copiá-la e colá-la no campo de login do app, mas, uma vez usada, a senha será substituída. Portanto, não há vantagem em anotá-la e compartilhá-la.
Como o Okta Privileged Access gerencia a senha e a rotaciona após o uso, ele também pode implementar um sistema de acesso exclusivo, permitindo que apenas um usuário acesse a senha por vez. Além de restringir o acesso à conta compartilhada a um único usuário, isso significa que qualquer trilha de auditoria pode vincular um usuário individual do Okta às ações da conta compartilhada.
Esta abordagem é obviamente mais segura do que as duas anteriores, pois não há uma senha estática que possa ser compartilhada.
Uso da conta compartilhada do Okta no Okta Privileged Access para uma conta compartilhada federada
A última abordagem que pode ser usada é aquela em que a conta utilizada para gerenciar a plataforma de mídia social é uma conta federada (sem senha, o login único federado é usado para conectar-se à conta com segurança) que é compartilhada. Não há senha para ser compartilhada, mas o acesso à conta requer um provedor de identidade como a Okta para iniciar o login único e transmitir os tokens apropriados. Mas como gerenciar o acesso a essas contas no Okta?
Você pode ter um usuário dedicado no Okta que mapeia para o app de mídia social, e esse usuário é o único usuário do Okta que pode acessar o app. A única maneira de os usuários acessarem o app de mídia social é fazer login no Okta com a conta desse usuário especial e clicar no bloco. Mas aí voltamos ao problema de ter uma senha compartilhada para acessar a conta do usuário especial do Okta? Não necessariamente.
O novo recurso de conta de serviço SaaS também abrange contas Okta. Você pode configurar o usuário de mídia social da Okta e o Okta Privileged Access conforme descrito acima, para que as credenciais de login na Okta como esse usuário de mídia social sejam reveladas da mesma forma que vimos acima. O usuário acessaria o Okta Privileged Access, revelaria a conta do usuário especial de mídia social do Okta e usaria as credenciais para fazer login no Okta como esse usuário, clicaria no ícone da mídia social e estaria conectado ao app. Ao terminarem, eles fazem o check-in da conta Okta e a senha é rotacionada.
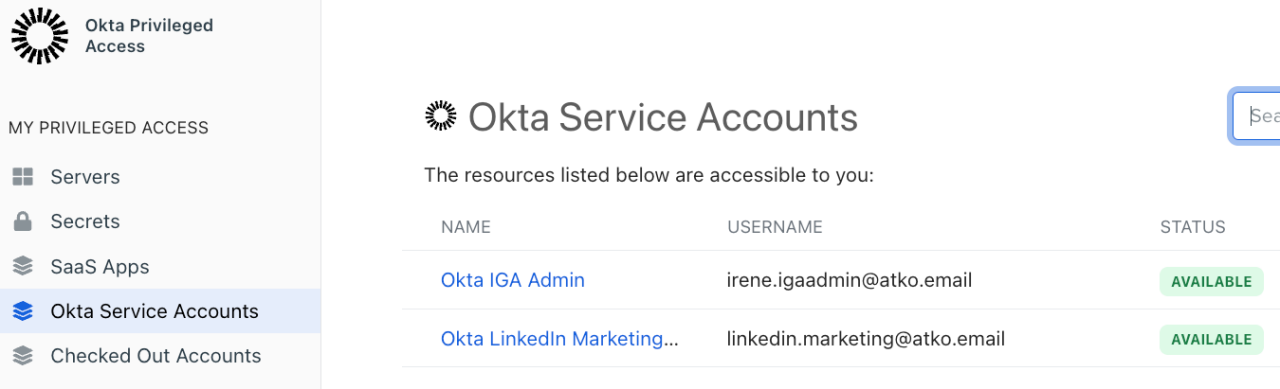
Teoricamente, seria possível colocar várias contas de redes sociais federadas sob uma única conta Okta e gerenciar o acesso dessa forma.
Consulte Gerenciando e usando contas compartilhadas do Okta com o Okta Privileged Access para obter mais detalhes sobre esse mecanismo.
Nessa abordagem, você não gerencia a senha da conta de mídia social (já que ela é federada e não possui uma), mas sim a senha da conta Okta que permite o login único (SSO) nessa conta de mídia social federada.
Conclusão
Existe um leque de abordagens para gerenciar contas compartilhadas de redes sociais no Okta.
Numa das extremidades, temos o mecanismo existente de Secure Web Authentication (SWA), que permite que um nome de usuário e senha compartilhados sejam armazenados pelo administrador e inseridos no login do app por meio do plugin do navegador. Isso apresenta algumas limitações de segurança.
Além disso, há o uso do novo recurso de Contas de Serviço SaaS no Okta Privileged Access, que armazenará as credenciais de mídias sociais no cofre e permitirá que elas sejam retiradas por usuários autorizados com os controles apropriados, como exigir a aprovação de um gerente no momento em que precisarem usar a conta. Nos casos em que a integração suporte a rotação de senhas, o Okta Privileged Access gerenciará as senhas dessas contas.
Uma abordagem final ocorre quando a plataforma de mídia social oferece suporte a contas federadas, mas você deseja compartilhar essas contas com vários usuários. Nesse caso, você pode criar um usuário especial da Okta para essas contas federadas e usar o recurso Okta Service Accounts do Okta Privileged Access para conceder acesso a esses usuários especiais da Okta conforme necessário, com os controles apropriados.
Essas opções representam uma gama de considerações de segurança e a abordagem que você escolher dependerá da plataforma de mídia social, de sua abordagem em relação a contas compartilhadas e da tolerância ao risco da sua organização. Mesmo que você utilize um gerenciador de senhas, os novos recursos do Okta Privileged Access podem ser úteis para melhorar a segurança e reduzir os riscos.


