



Resumo executivo
Nos últimos 12 meses, a Okta Threat Intelligence observou um número crescente de ataques em que os usuários são enganados para aprovar cadastros de autenticação multifator (MFA) e redefinições de senha iniciadas pelo invasor.
Observamos diversos agrupamentos de atividades relacionadas, nos quais agentes maliciosos testaram, aprimoraram e ampliaram esses ataques de engenharia social.
Uma em cada cinco notificações proativas enviadas pela Okta aos clientes no último mês estava relacionada a domínios de phishing que incluíam a expressão "passkey". A campanha mais recente observada (O-UNC–066) usou um pretexto de registro de chave de acesso para obter acesso persistente às contas Entra.
O fortalecimento do cadastro em MFA e da recuperação de contas precisa ser uma prioridade para todas as equipes de identidade, independentemente da plataforma ou caso de uso.
Análise de Ameaças
Até 2025, a maior parte das atividades de engenharia social que observamos consistia em se passar por funcionários de suporte de TI e outros funcionários de helpdesk para enganar usuários e levá-los a inserir suas senhas e códigos OTP em sites de phishing controlados por atacantes.
Essa categoria de phishing de credenciais torna-se ineficaz quando as organizações exigem o uso de autenticadores resistentes a phishing em suas políticas. Em condições de política resistente a phishing, mesmo quando um usuário é enganado e levado a visitar um site controlado por um atacante, ele não consegue compartilhar suas credenciais de acesso.
Diversos grupos de ameaças cibernéticas se adaptaram à adoção de medidas de resistência a phishing por parte de seus alvos, utilizando métodos de ataque que dispensam o roubo e a reprodução das credenciais do usuário.
A lista de agrupamentos de atividades de ameaças abaixo, apresentada cronologicamente da mais antiga para a mais recente, destaca algumas dessas táticas.
agente de ameaça | Processo direcionado | TTPs |
|---|---|---|
Inscrição (inscrição por chave de acesso) | O atacante se faz passar pela equipe de segurança da organização alvo para direcionar os usuários a uma página de phishing que os incentiva a criar uma chave de acesso. | |
Recuperação (redefinição de senha) | O atacante se faz passar pelo suporte de TI do empregador, atraindo as vítimas para uma página de phishing e/ou para autorizar um aplicativo controlado pelo atacante. | |
Inscrição | O atacante se faz passar pela equipe de suporte de TI da empresa em chamadas de voz para direcionar as vítimas a sites de phishing de credenciais. | |
Recuperação (redefinição de senha) | O atacante se faz passar pelo suporte de TI da empresa e usa a urgência da necessidade de redefinição de senha como pretexto. | |
Inscrição (inscrição por chave de acesso) | O atacante se faz passar pela equipe de TI do empregador em chamadas de voz para direcionar as vítimas a sites de phishing de credenciais, usando credenciais roubadas para cadastrar uma chave de acesso controlada pelo atacante na conta do usuário. | |
Recuperação (redefinição de senha) | O atacante aciona simultaneamente o fluxo de "esqueci minha senha" durante a chamada e usa engenharia social para convencer o usuário a aprovar a redefinição. |
Vale ressaltar que ainda não observamos o agente de ameaças rastreado pela Okta como O-UNC-067 usando kits de phishing de credenciais para assumir o controle de contas.
Este agente invasor, ativo desde pelo menos junho de 2026, tem como alvo seletivo organizações configuradas para permitir a redefinição de senha por autoatendimento (SSPR).
O agente da ameaça primeiro realiza um reconhecimento dos alvos para avaliar se um link para acionar uma redefinição de senha está acessível e para determinar quais desafios de MFA (autenticação multifator) se aplicam para verificar a identidade do usuário quando essa redefinição de senha é acionada. Se uma opção SSPR estiver habilitada e o usuário conseguir verificar sua identidade durante esse fluxo usando fatores de autenticação multifator (MFA) que não são resistentes a phishing, o atacante liga para o alvo enquanto aciona simultaneamente o fluxo de redefinição de senha.
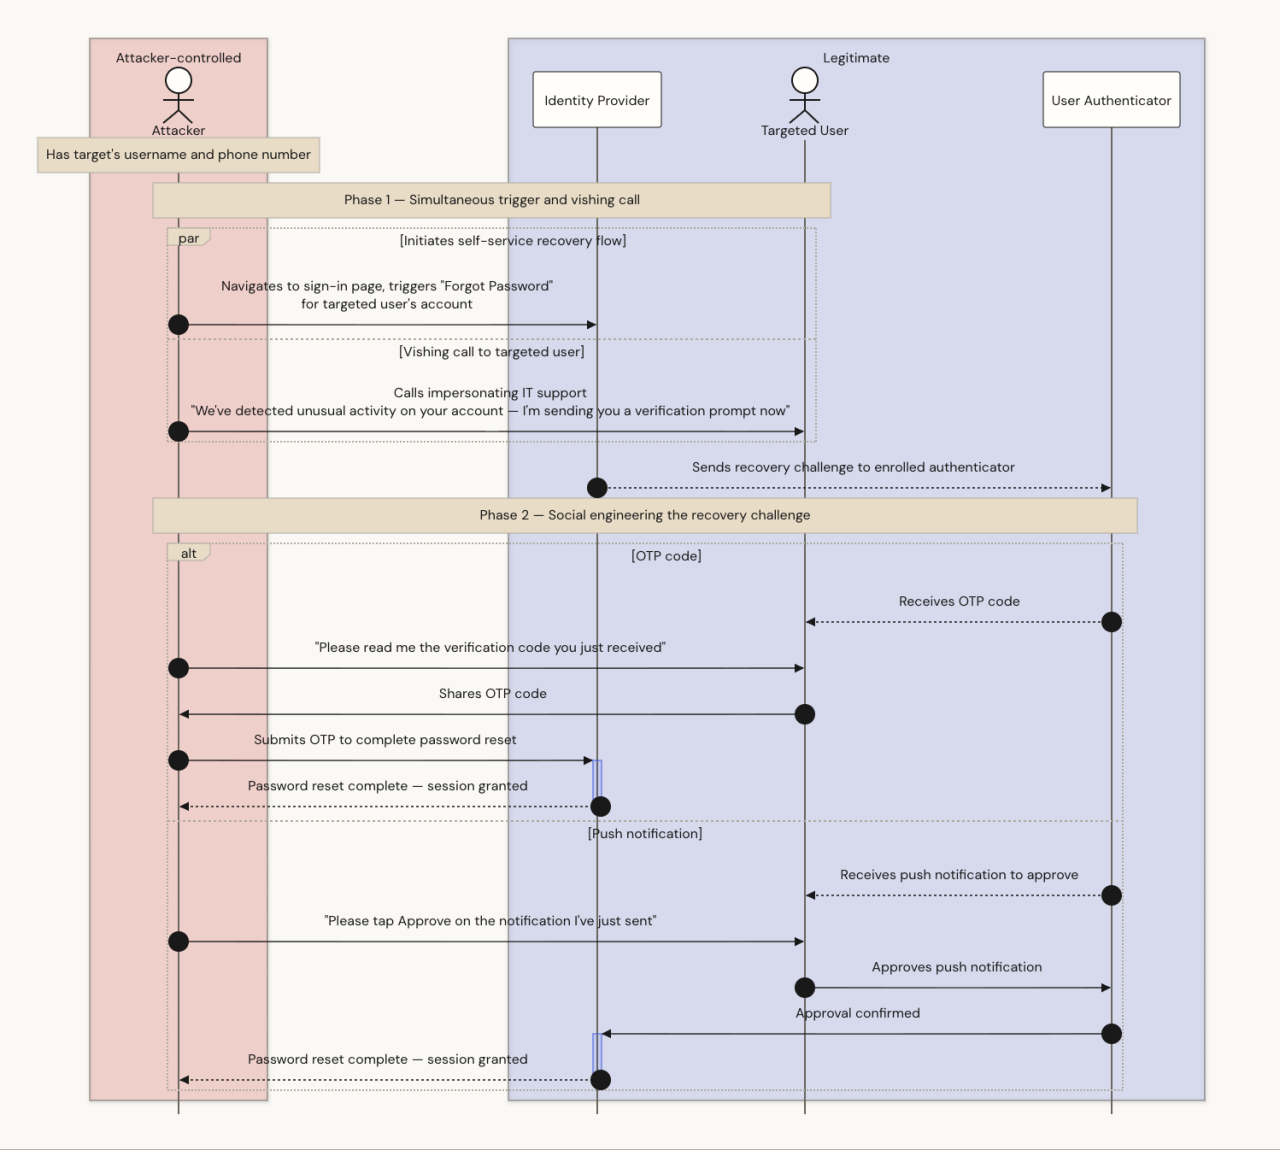 Figura 2: abuso da recuperação por autoatendimento
Analisando o processo de recuperação da conta
Defesa mínima viável
Independentemente de uma campanha de engenharia social ter como alvo o cadastro de autenticadores (por exemplo, O-UNC-066) ou a recuperação de autenticadores (por exemplo, O-UNC-067), o sucesso ou o fracasso do ataque depende das políticas de gerenciamento de contas da organização alvo.
Na configuração de gerenciamento de contas mais frágil:
Um link para redefinição de senha está disponível na página de login pública.
As políticas de inscrição em MFA permitem a verificação da identidade do usuário por meio de qualquer fator de MFA.
As políticas de inscrição em MFA permitem a verificação a partir de qualquer endereço IP.
Essa configuração pode ser adequada para alguns casos de uso de identidade do cliente, mas menos para clientes corporativos. Um atacante que tenha conseguido contato telefônico com um usuário alvo pode acionar a redefinição de senha a partir do dispositivo, convencendo o usuário a compartilhar um código OTP ou a aceitar uma notificação push para aprovar a redefinição.
Os administradores do Okta podem facilmente adicionar obstáculos diretamente na política de inscrição da MFA (autenticação multifator) por meio de:
Exigir verificação adicional (além de um único fator de autenticação) para iniciar a redefinição, e
Restringir a capacidade de usar recursos de autoatendimento a intervalos de IP confiáveis.
Isso adiciona atrito, o que impede ataques oportunistas, mas não resistiria a um adversário determinado. Um agente de engenharia social que desencadeia o evento de autoatendimento está em posição de selecionar, a partir de uma lista de desafios de verificação disponíveis durante a recuperação, o método de autenticação mais fraco e vulnerável a phishing.
Por isso, todos os clientes da Okta devem analisar atentamente as políticas de gerenciamento de contas da Okta.
Aplicando resistência a phishing ao registro do autenticador
As políticas de gerenciamento de contas (AMPs) da Okta foram originalmente introduzidas para dar suporte aos requisitos do ciclo de vida do autenticador de organizações que usam autenticação sem senha. Cada vez mais, essas políticas também devem ser vistas como uma ferramenta de configuração que protege todos os fluxos de inscrição e recuperação de autenticadores contra ataques de engenharia social.
Os AMPs oferecem aos administradores o mesmo conjunto abrangente de restrições de política para recuperação de contas que antes estavam disponíveis apenas para autenticação. Os AMPs podem ser usados para exigir verificação com base em fatores de resistência a phishing, dispositivos gerenciados, redes confiáveis ou uma série de outros critérios, aplicando efetivamente o conceito de "confiança zero" ao processo de recuperação de contas.
A Okta Threat Intelligence recomenda o uso de políticas de gerenciamento de contas da Okta para aplicar resistência a phishing no cadastro e na recuperação de autenticadores. Os AMPs podem exigir que um usuário verifique sua identidade usando um autenticador resistente a phishing antes de adicionar ou modificar um autenticador.
Na configuração de gerenciamento de contas mais robusta disponível, as contas de usuário são inicializadas usando chaves de segurança físicas pré-registradas, e a política de gerenciamento de contas sempre exige que o usuário verifique sua identidade usando um fator resistente a phishing antes de poder adicionar ou modificar um autenticador. Isso neutraliza ataques tanto ao cadastro quanto à recuperação do autenticador. Nos casos extremos (raros) que surgem, a Okta se integra a serviços de verificação de identidade que exigem que o usuário forneça um documento de identidade emitido pelo governo e passe por uma verificação de vivacidade para iniciar a recuperação.
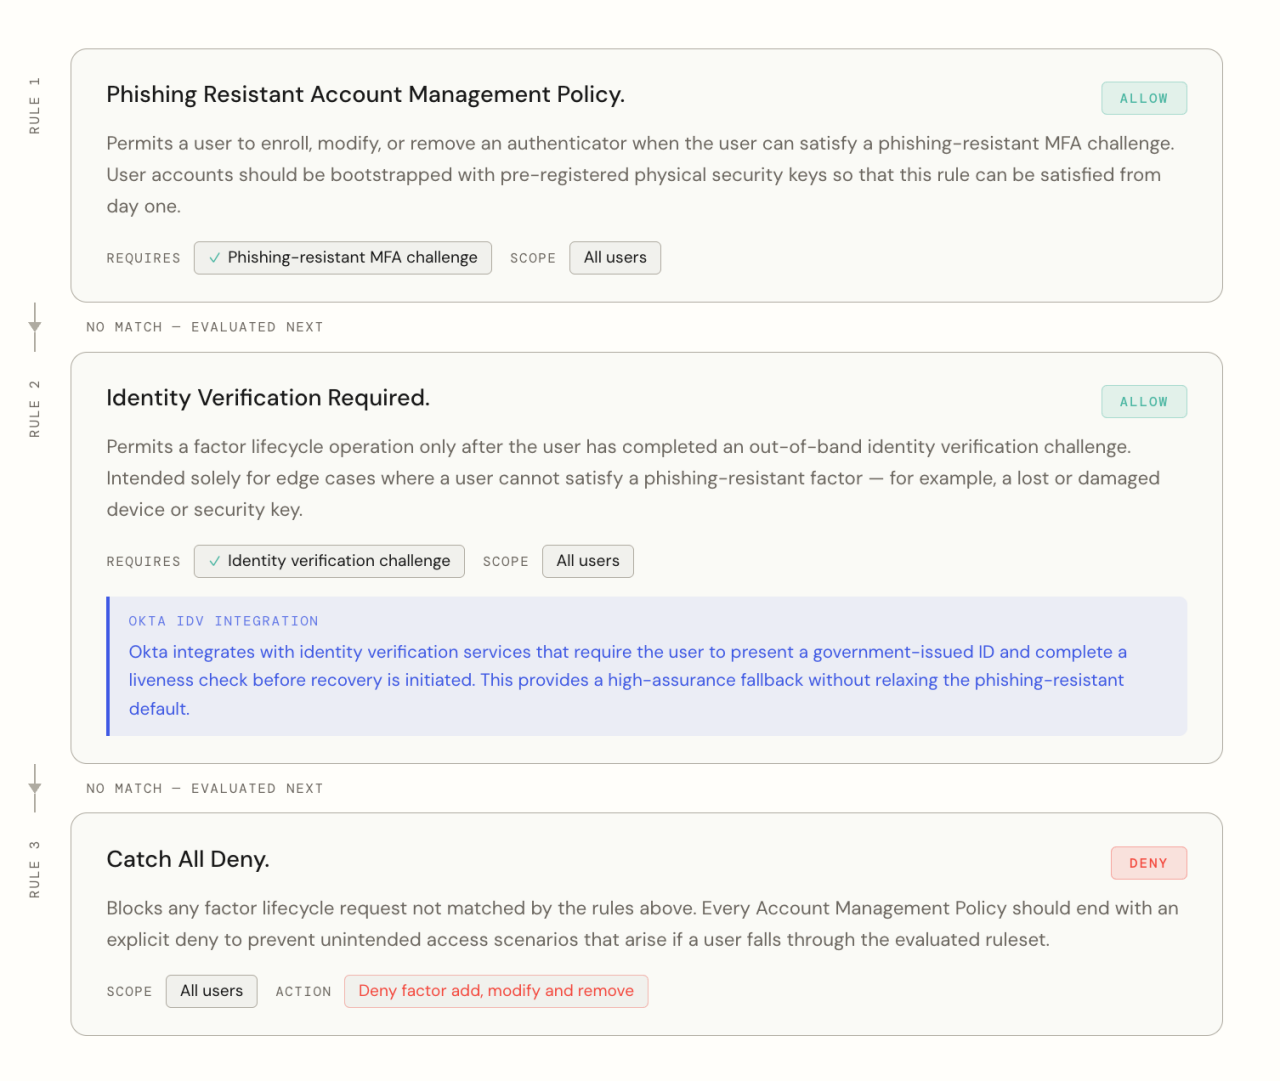 Figura 3: uma pilha de regras de política de gerenciamento de contas resistente a phishing
A próxima abordagem mais eficaz é usar os AMPs do Okta, grupos e ganchos de eventos para aumentar gradualmente o nível de garantia de inscrição para usuários da força de trabalho que ainda não estão inscritos em um número suficiente de autenticadores resistentes a phishing.
Nesse cenário, a regra AMP de nível superior (a primeira avaliada) pode permitir que um usuário adicione ou modifique um fator se a solicitação vier de um dispositivo gerenciado e o usuário atender aos requisitos de autenticação multifator (MFA) resistente a phishing. O objetivo deve ser que todos os usuários sejam progressivamente adicionados ao grupo abrangido por esta regra e, posteriormente, sejam restringidos a usar apenas fatores resistentes a phishing durante os eventos do ciclo de vida do fator. Os usuários que acionam as regras de política abaixo dela devem ter prioridade na migração.
A próxima regra poderá restringir um usuário de todas as formas possíveis até que ele se inscreva em um número suficiente de autenticadores resistentes a phishing. Os usuários podem ser obrigados a passar por um processo de verificação de identidade (IdV), por exemplo, ou ter permissão temporária para verificar sua identidade usando autenticadores mais fracos durante os primeiros dias de integração, caso se inscrevam em uma rede confiável. Os ganchos de eventos ou os Okta Workflows também podem ser usados para promover automaticamente os usuários a grupos com requisitos de garantia mais rigorosos, à medida que atendem aos critérios necessários.
Lembre-se sempre de adicionar uma regra de negação genérica como a regra final (inferior) em qualquer política, para evitar cenários de acesso não intencional.
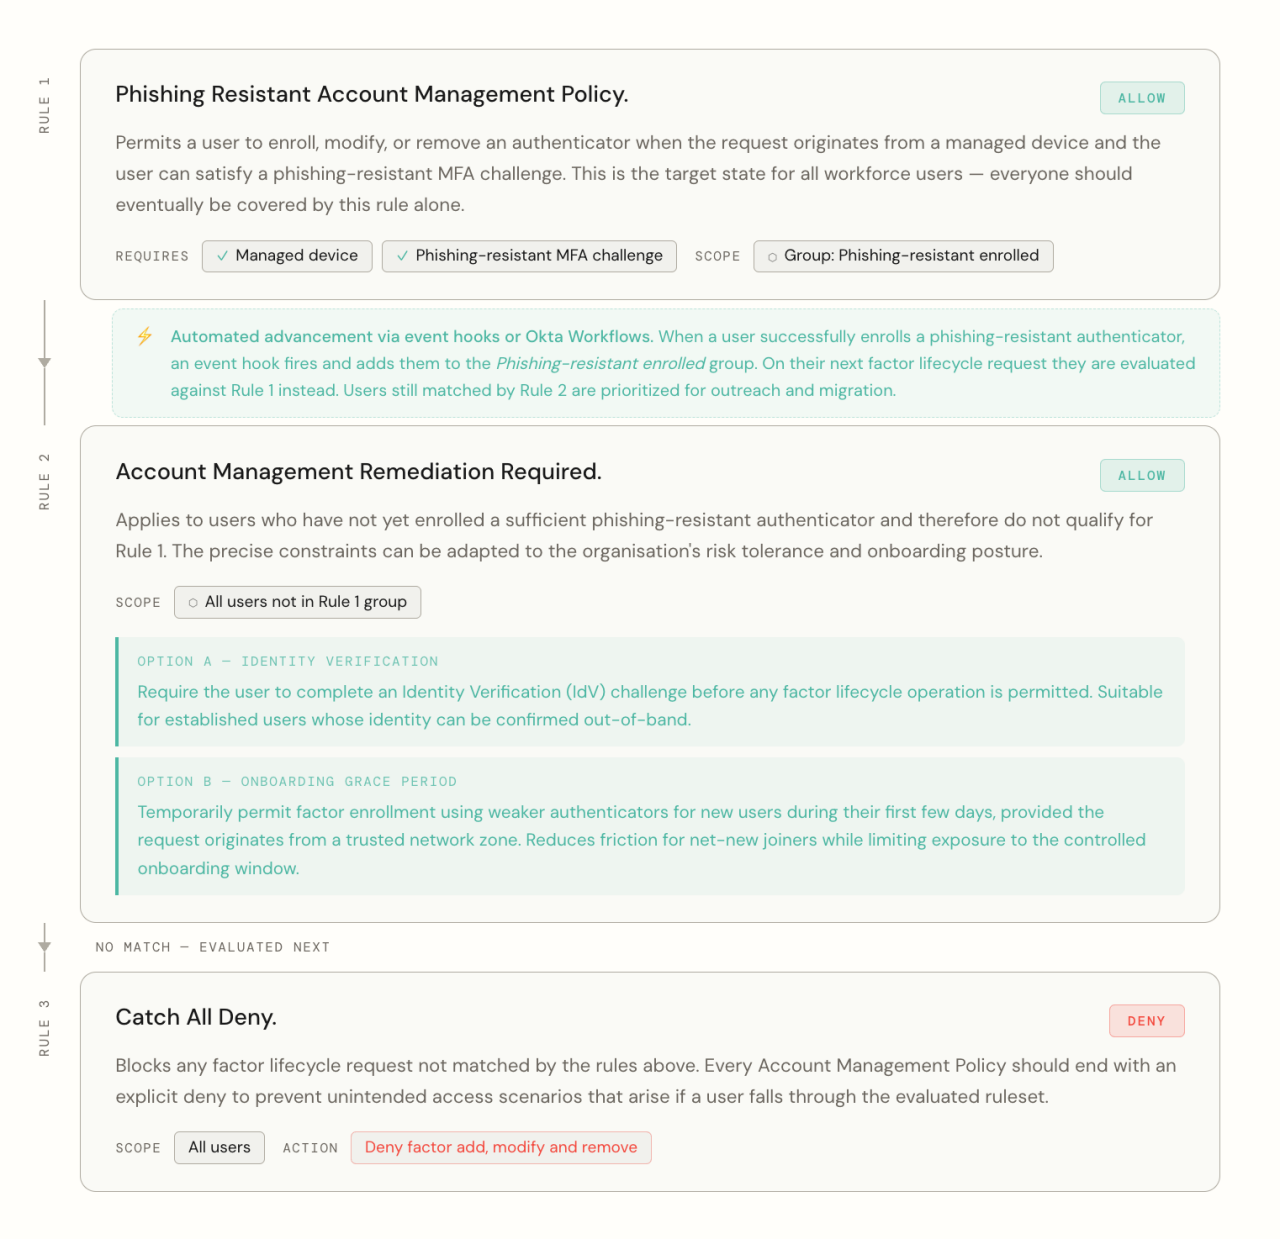 Figura 4: uma abordagem progressiva para a política de gestão de contas
Aplicando resistência a phishing à recuperação de autenticador
A chave para uma recuperação resistente a phishing é cadastrar os usuários em um número suficiente de autenticadores resistentes a phishing para compensar qualquer perda ou interrupção de um único dispositivo.
Um dos maiores pontos fortes do cliente Okta Verify é que não há custo adicional para o usuário cadastrar vários dispositivos em sua conta Okta Verify. Por exemplo, um usuário pode se inscrever a partir de seu laptop e smartphone gerenciados.
Quando todos os usuários da equipe de trabalho estão inscritos em múltiplos fatores de resistência a phishing (instalações do Okta Verify) em mais de um dispositivo, o número de eventos de recuperação de conta que exigem a intervenção do suporte técnico diminui consideravelmente. Caso um usuário perca um dispositivo ou se o dispositivo não responder, ele ainda terá autenticadores fortes e resistentes a phishing registrados em um segundo dispositivo (por exemplo, smartphone em vez de laptop) ou por meio de uma chave de segurança externa, que poderá usar para registrar um dispositivo novo ou de substituição.
Consequentemente, não há necessidade de incluir um link "esqueci minha senha" na página de login, nem de oferecer políticas de gerenciamento de contas menos rigorosas.
Indicadores
Os indicadores associados aos grupos de atividades discutidos acima estão disponíveis para os contatos de segurança dos clientes da Okta em:
https://security.okta.com/?product=oktathreatintelligence
Recomendações
Técnica ATT&CK | Tática | Controlar |
|---|---|---|
T1590/T1591 | Reconhecimento | Deve-se restringir as operações de recuperação para usuários da força de trabalho às configurações de usuário autenticado. Se uma organização de força de trabalho estiver configurada para oferecer suporte à recuperação de autoatendimento (o fluxo "esqueci minha senha"), considere restringir a faixa de IP, a partir da qual a página de login pode ser acessada, a uma rede conhecida ou confiável usando zonas de rede do Okta. |
T1583 / T1584 | Desenvolvimento de Recursos | Negar solicitações de serviços de anonimização e proxies conhecidos usando zonas dinâmicas aprimoradas. |
T1566 / T1598 | Phishing / Vishing | Inscreva os usuários em autenticadores robustos, como Okta FastPass, passkeys ou cartões inteligentes, e implemente medidas de proteção contra phishing nas políticas da empresa. Deve-se estabelecer, comunicar e divulgar métodos para verificar a identidade dos funcionários do suporte técnico quando entrarem em contato com os usuários. Solicita-se que aplique políticas de gerenciamento de contas Okta que restrinjam a capacidade de modificar autenticadores. Utilize códigos de acesso temporários como método preferencial para recuperar o acesso após a verificação de identidade. |
T1078 | Contas Válidas (Acesso Inicial) | As políticas de autenticação do Okta podem ser usadas para restringir o acesso a contas de usuário com base em uma série de pré-requisitos configuráveis pelo cliente. Recomendamos que os administradores restrinjam o acesso a aplicativos confidenciais a dispositivos gerenciados por ferramentas de gerenciamento de dispositivos e protegidos por ferramentas de segurança de dispositivos. |
T1621 | Geração de solicitações de MFA | Solicite que os usuários sejam cadastrados em autenticadores robustos, como Okta FastPass, FIDO2 WebAuthn e cartões inteligentes, e que a política da empresa imponha resistência a phishing. |
T1098.005 | Manipulação de contas — Registro de dispositivos | Aplique políticas de gerenciamento de contas Okta que restrinjam a capacidade de modificar autenticadores. |
Nick Connolly contribuiu para este artigo.


