


Resumo executivo
A Okta Threat Intelligence identificou campanhas de extorsão que têm como alvo estudantes universitários.
Essas operações muitas vezes se disfarçam de serviços de "tutoria" ou "fiscalização", mas funcionam como operações de fraude contratada que alimentam sofisticados esquemas de roubo de identidade e crimes financeiros.
Essas campanhas de extorsão parecem envolver, em primeiro lugar, esforços de recrutamento locais e online que visam estudantes como clientes.
Para que terceiros possam realizar trabalhos acadêmicos em nome de um aluno, solicita-se que o aluno facilite o acesso dos serviços de supervisão aos sistemas acadêmicos, em alguns casos, compartilhando as credenciais de autenticação.
Esses terceiros pressionam os alunos a efetuarem novos pagamentos, ameaçando expor os estudantes por fraude acadêmica.
Observou-se que os extorsionistas acessaram o sistema por meio de VPNs, endereços IP residenciais e móveis no Quênia.
A Okta Threat Intelligence colaborou com diversas universidades e pessoas para estudar essa atividade, incluindo Glen Woolley, Andrew Tolhurst e Damien Mathieson, da equipe de Operações de Segurança Cibernética da Universidade de Sydney.
Não se trata apenas de uma questão de integridade acadêmica; é uma ameaça à segurança e aos padrões dos estudantes, ao perímetro de segurança da universidade e, como afirma um instituto de pesquisa, à segurança nacional.
Esses esquemas de extorsão têm como alvo estudantes de diversas universidades no mundo anglófono, incluindo os Estados Unidos, o Canadá e a Austrália. Em algumas jurisdições, simplesmente oferecer serviços de fraude acadêmica é ilegal. Por exemplo, a Austrália criminalizou a fraude acadêmica por encomenda e ordenou que os provedores de internet bloqueassem 555 sites que ofereciam esses serviços. Independentemente da jurisdição, extorquir estudantes sob ameaça de exposição é ilegal.
Existem riscos mais amplos para as universidades devido à forma como o trabalho acadêmico é realizado. Os atacantes exigem acesso total às contas dos alunos, o que pode significar a transferência de credenciais de login e a aprovação de desafios de autenticação multifatorial ou outros tipos de acesso remoto. Isso concede aos agentes maliciosos uma posição permanente dentro do ambiente universitário.
Embora a Okta Threat Intelligence não tenha observado diretamente uma mudança da extorsão para outros abusos do acesso de estudantes nos clusters que estamos monitorando, os agentes de ameaças poderiam, em tese, usar e monetizar esse acesso para atingir objetivos como pirataria de folha de pagamento.
A Okta está empenhada em ajudar clientes, parceiros e usuários a compreender o papel crucial que a segurança de identidade desempenha nesses ataques.
Da fraude contratual à extorsão de estudantes
Para concluir seus trabalhos acadêmicos rapidamente e com o mínimo de esforço, alguns alunos optam por contratar terceiros para realizar as tarefas acadêmicas em seu nome.
É somente depois que um desses terceiros envia um trabalho em nome de um aluno por meio de aplicativos universitários como Canvas e Blackboard que a componente de extorsão dessas campanhas começa.
Por exemplo, um aluno pode pagar $ 75 por uma tarefa, mas depois que a tarefa é entregue, o agente de ameaça exige um pagamento adicional de $ 1.000 sob ameaça de denunciar o aluno. Em quase todos os casos em que a vítima não paga, o agente mal-intencionado denunciará o estudante. O agente malicioso grava as comunicações de voz e vídeo com o aluno e pode enviar e-mails aos administradores.
Criticamente, os extorsionistas têm poder de influência sobre suas vítimas. Os registros de gerenciamento de identidade e acesso podem indicar que outra pessoa esteve usando a conta do aluno. Os registros de IP podem mostrar "deslocamento impossível", o que significa que a conta de um aluno foi acessada localmente e, algum tempo depois, de um local onde seria impossível para o aluno estar localizado agora.
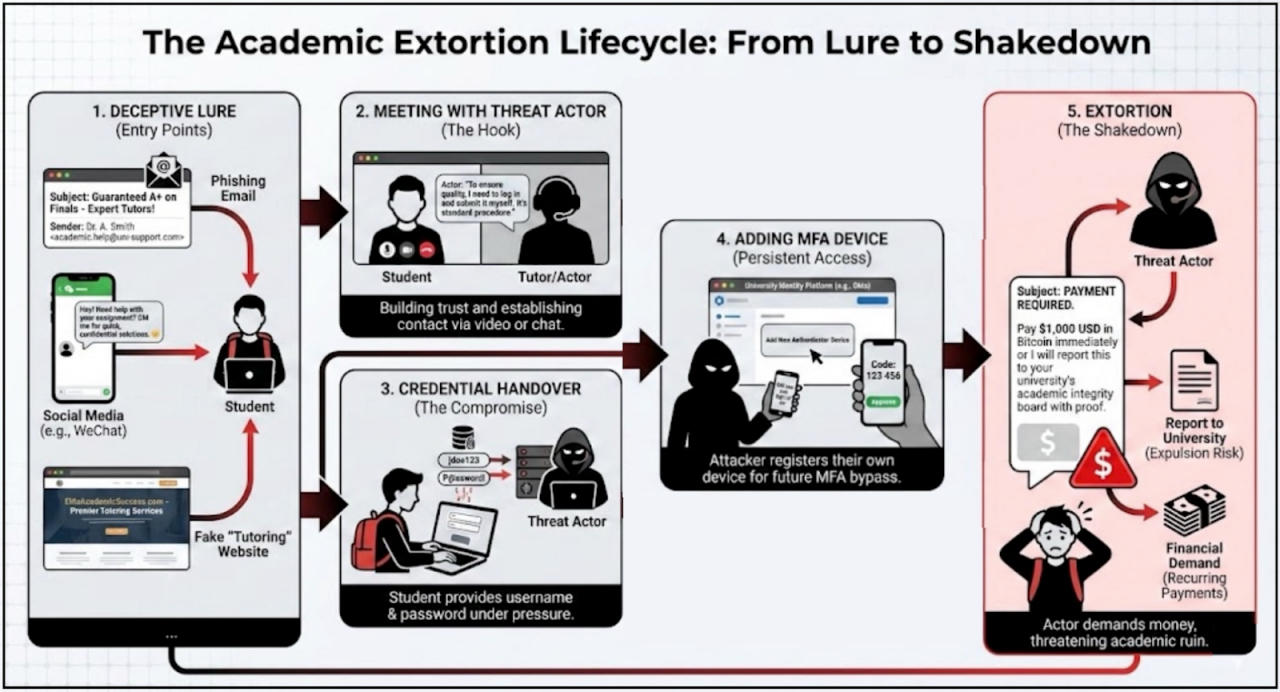 Figura 1: o ciclo de vida da extorsão acadêmica
Mecanismos de sedução: a fachada de “apoio acadêmico”
Os agentes maliciosos utilizam uma abordagem multicanal para encontrar vítimas, muitas vezes adaptando sua linguagem e plataforma a grupos demográficos específicos de estudantes. Os extorsionistas prosperam em momentos de alta pressão, como durante a semana de provas finais ou as provas de meio de semestre.
Esses serviços são anunciados por meio de canais digitais e físicos.
Canais digitais
As iscas mais comuns são digitais, projetadas para se parecerem com notificações acadêmicas ou recomendações úteis entre colegas.
E-mails de marketing: os atacantes enviam e-mails para estudantes com assuntos como "Com dificuldades na prova final?" ou "Tutores especialistas disponíveis - Nota A+ garantida". Essas mensagens costumam usar assinaturas com aparência profissional para imitar mensagens oficiais de apoio acadêmico.
Mensagens diretas (WeChat, WhatsApp, Telegram): Para contornar os controles de e-mail impostos por muitas universidades, que provavelmente bloqueiam, sinalizam ou filtram spam, os atacantes também usam aplicativos de mensagens populares utilizados por comunidades estudantis internacionais. Essas mensagens são frequentemente escritas no idioma nativo do aluno.
Sites da Web: os serviços de cola contratada desenvolvem sites com aparência profissional para se conferirem uma imagem de legitimidade.
Canais físicos
Avisos no campus: Cúmplices dos atacantes distribuem panfletos físicos pelo campus.
Indicações forçadas: uma vez que um aluno já esteja sendo extorquido, o agressor pode exigir que ele recrute mais colegas. Isso transforma a vítima em cúmplice, disseminando a isca por meio de redes de contatos confiáveis.
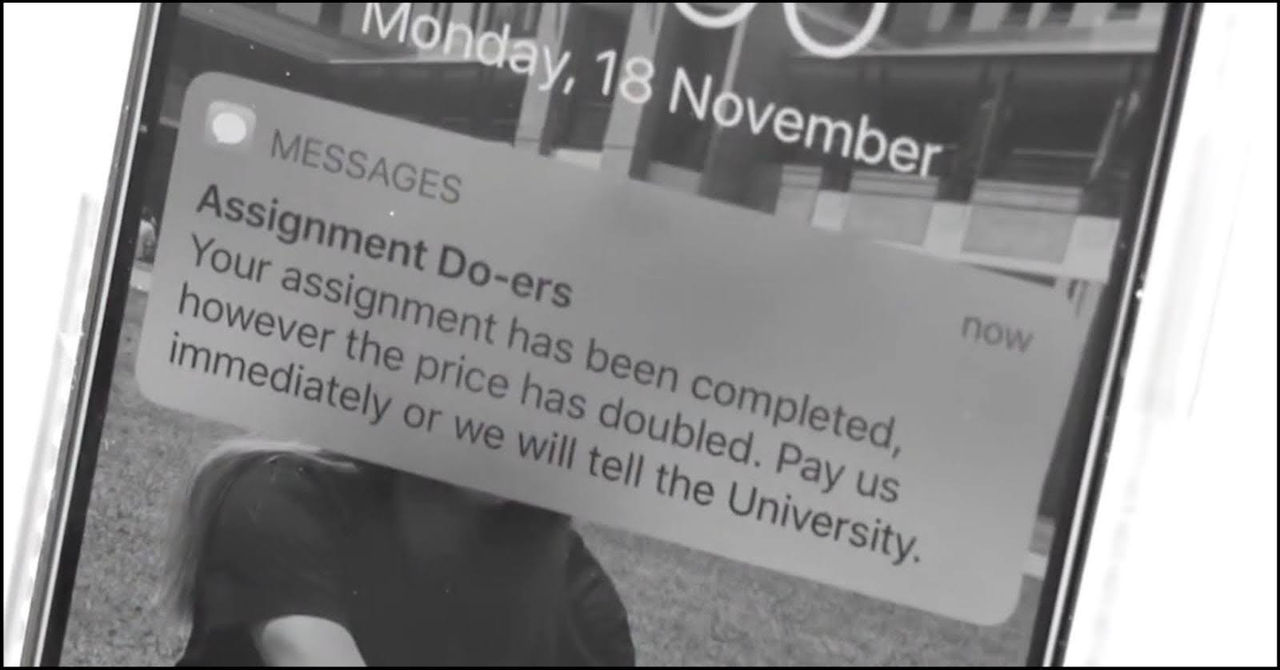 Figura 2. Captura de tela de um vídeo publicado pela Universidade de Nova Gales do Sul, alertando os alunos sobre algumas das possíveis consequências de se envolverem com serviços de monitoramento ou tutoria em áreas cinzentas. (Fonte: Universidade de Nova Gales do Sul via YouTube)
Objetivos da campanha
O principal objetivo dessas campanhas é a prática de crimes financeiros, alcançada por meio da extorsão de estudantes com base em evidências de acesso autorizado.
A atividade observada demonstra uma clara intenção de colocar os alunos em uma situação comprometedora na qual eles são forçados a pagar ou correm o risco de sofrer consequências por parte de sua instituição acadêmica.
Dados coletados por agentes de ameaças
Os criminosos tentam coletar o máximo de informações pessoais possível para garantir o sucesso de seu plano de extorsão. Esses agentes coletam dados como:
Informações pessoais identificáveis (PII): nome completo, endereço residencial e número de telefone.
Identificadores institucionais: Número de matrícula do aluno e endereço de e-mail oficial da universidade.
Evidências acadêmicas: os enunciados da tarefa, as anotações pessoais do aluno, a tarefa concluída e até mesmo o programa do curso.
Comprovação de presença: gravações de tela ou capturas de tela do invasor conectado ao portal do aluno (Canvas, Blackboard, etc.)
Riscos que vão além da extorsão estudantil
Universidades e faculdades são alvos atraentes para grupos cibercriminosos com motivações financeiras. Avaliamos que os serviços de fraude acadêmica por encomenda e extorsão têm o potencial de expor as instituições a atividades fraudulentas adicionais, caso os extorsionistas que observamos se aproveitem do acesso contínuo aos sistemas concedido pelos alunos.
Pirataria de folha de pagamento: As mesmas credenciais usadas para acessar os portais dos alunos podem fornecer acesso aos sistemas de folha de pagamento nos casos em que o aluno também presta serviços para a instituição. Com acesso às contas de folha de pagamento, os atacantes podem alterar as informações de roteamento bancário antes de um ciclo de pagamento, redirecionando os salários dos estudantes para contas controladas pelos atacantes.
Fraude em auxílio financeiro: as mesmas credenciais usadas para acessar os portais estudantis podem dar acesso aos portais de auxílio financeiro, oferecendo oportunidades para desviar desembolsos de empréstimos ou solicitar bolsas fraudulentas adicionais em nome do estudante.
Phishing e spam: os agentes maliciosos também podem optar por abusar da alta reputação de um domínio .edu confiável. Utilizar um endereço de e-mail para burlar filtros de spam e atingir professores, funcionários ou a administração, numa tentativa de obter acesso a contas com privilégios elevados.
Roubo de propriedade intelectual e pesquisa: as mesmas credenciais usadas para acessar portais de estudantes podem dar acesso a bancos de dados proprietários da universidade, periódicos ou dados de pesquisa sensíveis em áreas especializadas como defesa e biotecnologia.
Exploração de descontos estudantis: criminosos podem abusar da identidade de estudantes para revender produtos e serviços adquiridos com desconto estudantil.
resposta a ameaças
O que estamos fazendo
A Okta está tomando as seguintes medidas para mitigar essa ameaça:
- Notificamos proativamente as instituições quando detectamos atividades suspeitas.
- Fornecer orientação e assistência às organizações para aprimorar a segurança de seus ambientes Okta e auxiliá-las na investigação de qualquer atividade suspeita relacionada a contas potencialmente comprometidas.
- Manter grupos de trabalho permanentes com instituições de ensino superior.
Detecções
Para atingirem seus objetivos, os atacantes precisam ter acesso persistente à conta do aluno por tempo suficiente para executar sua operação de extorsão.
Se a universidade utiliza o Okta como provedor de identidade, existem diversos indicadores técnicos que podem apontar para evidências de apropriação indevida de contas.
A seguir, apresentamos um resumo das detecções disponíveis na plataforma Okta.
Reutilização de autenticadores: os atacantes frequentemente registram o mesmo hardware físico, como um telefone celular, como fator de autenticação multifator (MFA) para várias contas comprometidas. Os analistas podem observar diversas identidades de alunos associadas ao mesmo identificador de dispositivo nos registros do Okta, o que é um forte indício de múltiplas invasões de contas. A Okta possui uma detecção no Catálogo de Detecção de Clientes no GitHub para reutilização de autenticadores, que pode ser acessada aqui.
Sessão iniciada pelo usuário, concluída pelo atacante: esse comportamento envolve o atacante fazendo login usando as credenciais do aluno a partir de um local remoto. No entanto, a solicitação de MFA, como uma notificação push, é aceita pelo aluno a partir de sua geolocalização IP normal. Isso cria uma sessão onde o ID da sessão raiz se origina de um IP suspeito, enquanto a autenticação bem-sucedida vem de um IP confiável. A Okta criou uma detecção para esse cenário aqui.
Viagens impossíveis: contas de estudantes que foram compartilhadas com serviços de fraude acadêmica geralmente apresentam evidências de viagens impossíveis. Observamos rotineiramente cenários de viagem impossíveis, em que a conta de um aluno faz login a partir do campus onde deveria estar, mas o evento é seguido quase imediatamente por um login a partir de um endereço IP geolocalizado no Quênia, Índia ou Paquistão. Frequentemente, esses IPs anômalos acessam exclusivamente o Canvas, o Blackboard ou outros sites de envio de trabalhos. A Okta possui uma detecção no Catálogo de Detecção do Cliente para viagens impossíveis, que é combinada com uma detecção para um novo dispositivo. Juntos, esses são dois sinais importantes de uma possível apropriação indevida da conta.
Uso intencional de serviços de proxy: mais do que simplesmente serem negligentes, observamos que os agentes maliciosos usam intencionalmente serviços de proxy e IPs suspeitos. Isso faz parte da operação de extorsão deles: os atacantes usam a viagem impossível como prova para apresentar aos administradores da universidade. O uso de endereços IP de locais inesperados, especialmente da Índia e da África Oriental, pode ser um indício de apropriação indevida de conta. A Okta possui uma busca no Catálogo de Detecção de Clientes para tentativas de login provenientes de proxies, que os clientes podem utilizar.
Recomendações para clientes da Okta
Utilize a política de inscrição do autenticador para bloquear a inscrição de dispositivos em locais geográficos específicos e para bloquear a inscrição a partir de serviços proxy.
Bloqueie os serviços proxy listados na seção indicadores de rede abaixo usando zonas de rede dinâmicas.
Bloquear o login ou exigir autenticação adicional em locais de alto risco ou inesperados.
Indicadores de rede
A equipe de inteligência de ameaças da Okta observou padrões suspeitos de acesso a contas originados de endereços IP quenianos. Esses IPs não estão contidos em um único ASN, mas frequentemente estão associados a serviços de proxy suspeitos conhecidos:
RAYOBYTE_PROXY
NEXUS_PROXY
PROXYRACK_PROXY
IPCOLA_PROXY
KOOKEEY_PROXY
PLAINPROXIES_PROXY
LUMINATI_PROXY
9PROXY_PROXY
PROXYAM_PROXY
IPIDEA_PROXY
ABCPROXY_PROXY
NETNUT_PROXY
Uma nota sobre a linguagem de estimativa
As equipes de Inteligência de Ameaças da Okta utilizam os seguintes termos para expressar probabilidade, conforme descrito na Diretiva 203 do Escritório do Diretor da Comunidade de Inteligência Nacional dos EUA - Padrões Analíticos.
| Probabilidade | Quase nenhuma chance | Muito improvável | Improvável | Aproximadamente mesma chance | Provável | Muito provável | Quase certamente |
|---|---|---|---|---|---|---|---|
| Probabilidade | Remoto | Altamente improvável | Improvável | Aproximadamente probabilidades iguais | Provável | Altamente Provável | Quase Certeza |
| Percentagem | 1–5% | 5–20% | 20–45% | 45–55% | 55–80% | 80–95% | 95–99% |


