Adopte el acceso a la API de confianza cero

Proteja y gestione su acceso a la API con una capa de identidad y políticas confiable.

Reduce las horas de diseño y aplicación de políticas basadas en XML a minutos mediante la API o el panel de administración.

1 día
para incorporar e integrar API, en vez de más de una semana.
Horas, no semanas
para integrar socios para integraciones de API.
Minutos, no horas
de diseño y aplicación de políticas basadas en XML mediante la API o el panel de administración.

API Access Management eficaz y fácil de usar

Aprenda a proporcionar y gestionar de forma adecuada y confiable el acceso a las API para empleados, socios y clientes en un entorno de API en rápida evolución.

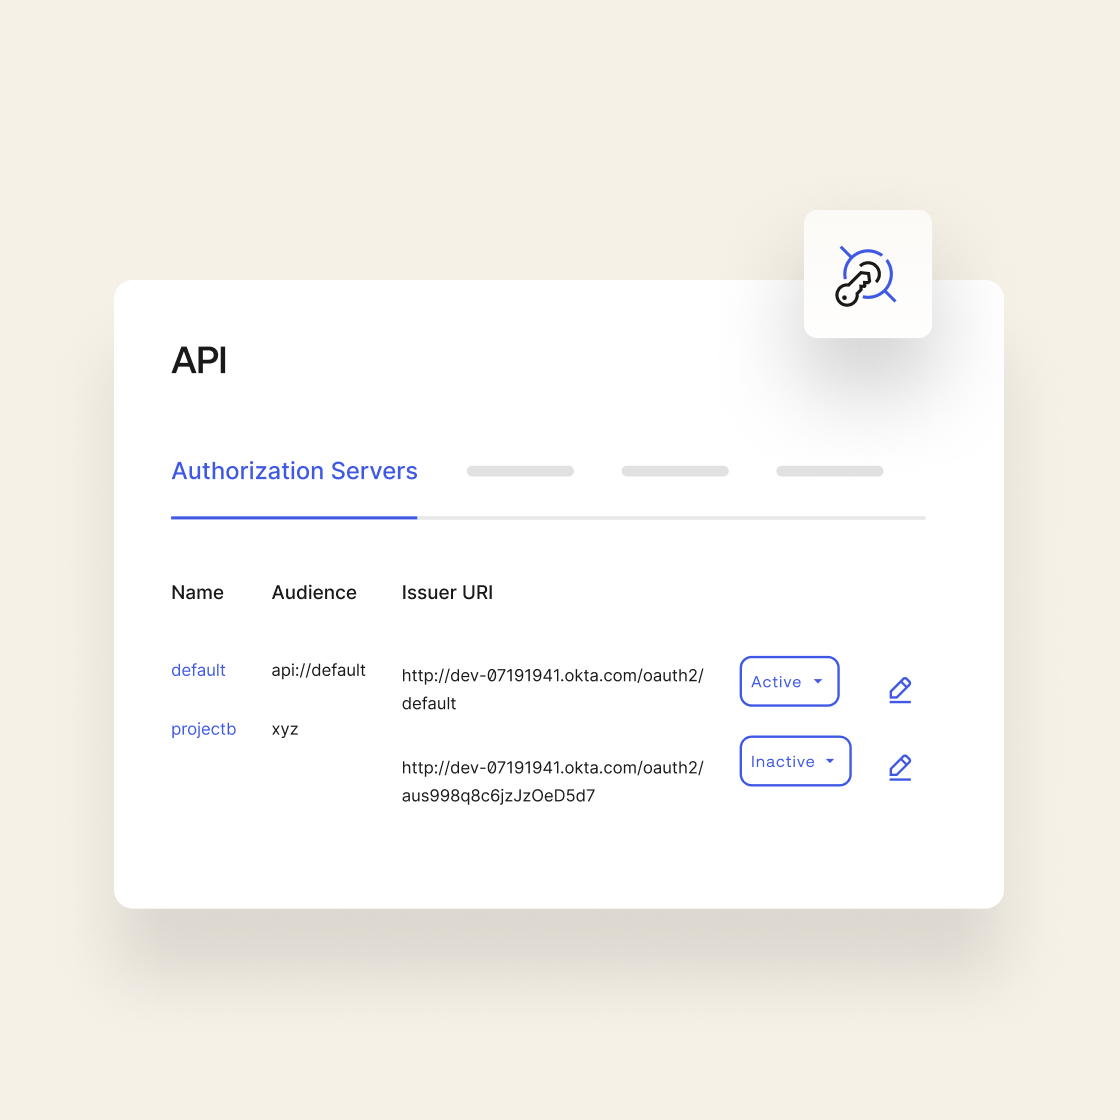
Icono de API que se superpone a una imagen de las especificaciones del servidor de autorización.

Extienda las políticas de autenticación y autorización

Proteger las aplicaciones es el primer paso. Una verdadera arquitectura de confianza cero extiende la seguridad también a las API.

Protección contra filtraciones de API

Las filtraciones de seguridad de las API han afectado a organizaciones de todos los sectores. Incluso si sus API están detrás de aplicaciones móviles o de solo lectura, no permita que la falta de protección de la API lo convierta en la próxima víctima.

Seguridad de API moderna

Implemente con facilidad las prácticas recomendadas de seguridad de API y marcos de identidad modernos, como OAuth. Cree políticas de autorización de API basadas en la aplicación, el contexto del usuario y la membresía del grupo para asegurarse de que solo las personas adecuadas obtengan acceso.

Icono de API que se superpone a una imagen de las especificaciones del servidor de autorización.

Vea, gestione y proteja todo desde un único panel de control

En lugar de distribuir las políticas entre las API, las puertas de enlace y las aplicaciones, gestiónelas desde un único punto.

Seguridad y DevOps, en sintonía

Reúna a sus equipos de seguridad y desarrollo en torno a un lugar centralizado para todas sus políticas de autorización de API. Imagine un SSO para las API.

Políticas de autorización simplificadas

Ayude a su equipo de seguridad optimizando las capacidades de creación, mantenimiento y auditoría de políticas. A medida que cambian las políticas, los ajustes se realizan de forma centralizada y las aplicaciones posteriores se actualizan fácilmente.

Más tiempo para el desarrollo

Su equipo de desarrollo también se lo agradecerá. Podrá delegar el 100 % de la política de autorización y gestión de usuarios, y concentrarse en crear excelentes aplicaciones.

Icono de Okta rodeado de iconos de Open ID Connect, extensibilidad y Oath 2.0.

Simplifique la complejidad de OAuth 2.0

La implementación de OAuth puede ser compleja y una equivocación puede comprometer las aplicaciones y la API.

OAuth-as-a-service

Simplifique la implementación de la seguridad de la API para sus desarrolladores. Agregue fácilmente seguridad de API para casos de uso impulsados por el usuario y de máquina a máquina. Obtenga una amplia documentación y orientación que lo ayudarán a comenzar.

Asistencia para el cumplimiento

Okta implementa la especificación principal de OAuth 2.0. Es un proveedor certificado de OpenID Connect e incluye más de una docena de extensiones clave para facilitar el uso de OAuth y aplicarlo a más casos de uso.

Aproveche API Access Management al máximo

Integraciones destacadas

Descubra miles de integraciones prediseñadas que facilitan y agilizan la resolución de sus principales desafíos empresariales.

Curso de capacitación

Aprenda a aplicar estándares de seguridad de Internet para proteger sus API de recursos.

Desarrollador de Okta

Aprenda los conceptos básicos de API Access Management, la implementación de Okta del estándar OAuth 2.0.

Productos complementarios

Universal Directory

Implemente un almacén de usuarios flexible y basado en la nube para personalizar, organizar y gestionar cualquier conjunto de atributos de usuario.

Single Sign-On

Un único conjunto de credenciales proporciona a su personal acceso a las aplicaciones empresariales en la nube, locales y en los dispositivos móviles.

Device Access

Aumente la productividad proporcionando a sus equipos una forma más fácil de acceder de forma segura a todos los dispositivos, aplicaciones y recursos en el primer inicio de sesión.

Precios de API Access Management

A partir de $2
por usuario, por mes

PLANO DE CONTROL UNIFICADO

Con Okta, la IA está protegida

Para proteger a la IA, es necesario responder a tres preguntas que se hacen todos los CTO y CISO: ¿Dónde están mis agentes? ¿Con qué se pueden conectar? ¿Qué pueden hacer?


Preguntas frecuentes

Sí, puede gestionar ámbitos de API en Okta, pero la forma de hacerlo depende completamente de lo que esté intentando proteger. Okta divide la gestión de ámbitos en dos categorías distintas: la gestión de ámbitos para proteger sus propias API personalizadas y la gestión de ámbitos para controlar el acceso a las API de gestión internas de Okta.

Sí, Okta actúa como servidor de autorización dedicado para las principales puertas de enlace de API. Mientras la puerta de enlace gestiona el tráfico y la limitación de velocidad, Okta valida los tokens y aplica políticas de acceso basadas en la identidad, lo que proporciona una defensa potente y multicapa para sus activos digitales.

Admite Zero Trust al requerir que cada solicitud de API esté autorizada explícitamente. Al verificar la identidad de quien realiza la llamada y comprobar sus permisos específicos para cada llamada, Okta evita la exfiltración no autorizada de datos y limita el alcance del impacto en caso de que un servicio o token individual se vea comprometido.

Okta utiliza el flujo de concesión de credenciales de cliente OAuth 2.0 para proteger la comunicación M2M. En lugar de utilizar contraseñas codificadas, los servicios se autentican con Okta para recibir tokens JWT de corta duración. Esto garantiza que el tráfico automatizado entre sistemas esté cifrado, autenticado y sea totalmente auditable.

Okta API Access Management es un servicio centralizado que protege sus API utilizando los estándares OAuth 2.0 y OpenID Connect. Permite a los administradores definir políticas y ámbitos de acceso granulares, garantizando que solo los usuarios, aplicaciones o servicios autorizados puedan interactuar con extremos de datos específicos en toda la arquitectura de microservicios.

Comencemos

* Los ahorros son estimaciones basadas en informes de clientes. Los ahorros pueden variar y no están garantizados.