Productos
Nuestras plataformas protegen todo tipo de identidad: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
Nuestras plataformas protegen todo tipo de identidad: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
Okta es una plataforma neutral, potente y extensible que coloca la identidad en el centro de su pila tecnológica.
Okta y Auth0 ofrecen un acceso flexible y seguro. Desarrolle con rapidez con nuestras plataformas extensibles para clientes, personal e identidades no humanas.
Nuestras plataformas protegen todo tipo de identidades: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
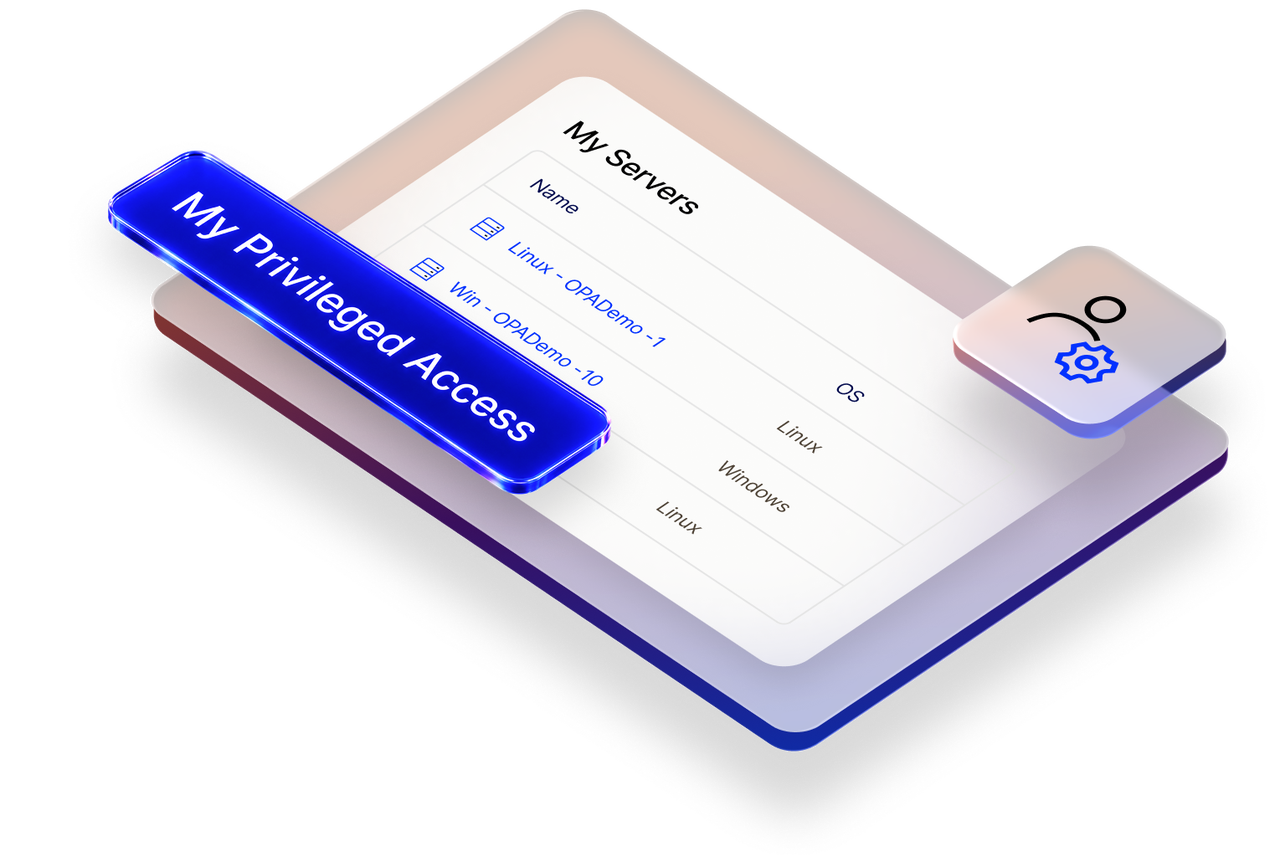
Okta Privileged Access proporciona acceso unificado y gobernanza para recursos privilegiados, ya sea de forma local o en la nube, y aumenta la visibilidad, el cumplimiento y la seguridad sin comprometer la experiencia del usuario.
Reduzca la superficie de ataque eliminando las claves y contraseñas SSH estáticas, y automatice los controles de acceso para proteger su infraestructura de servidores moderna.
Centralice, gestione y ejecute el principio de privilegio mínimo para cuentas SaaS de servicio, compartidas y de emergencia, junto con otras identidades no humanas críticas, como bots.
Respalde los requisitos de cumplimiento para eliminar el acceso permanente, proteger las cuentas compartidas y proporcionar responsabilidad individual por el uso.
Aplique controles empresariales con integraciones cómodas y fáciles de usar, como aprobaciones de varios pasos, justificación empresarial y duraciones de aprobaciones con plazos determinados.
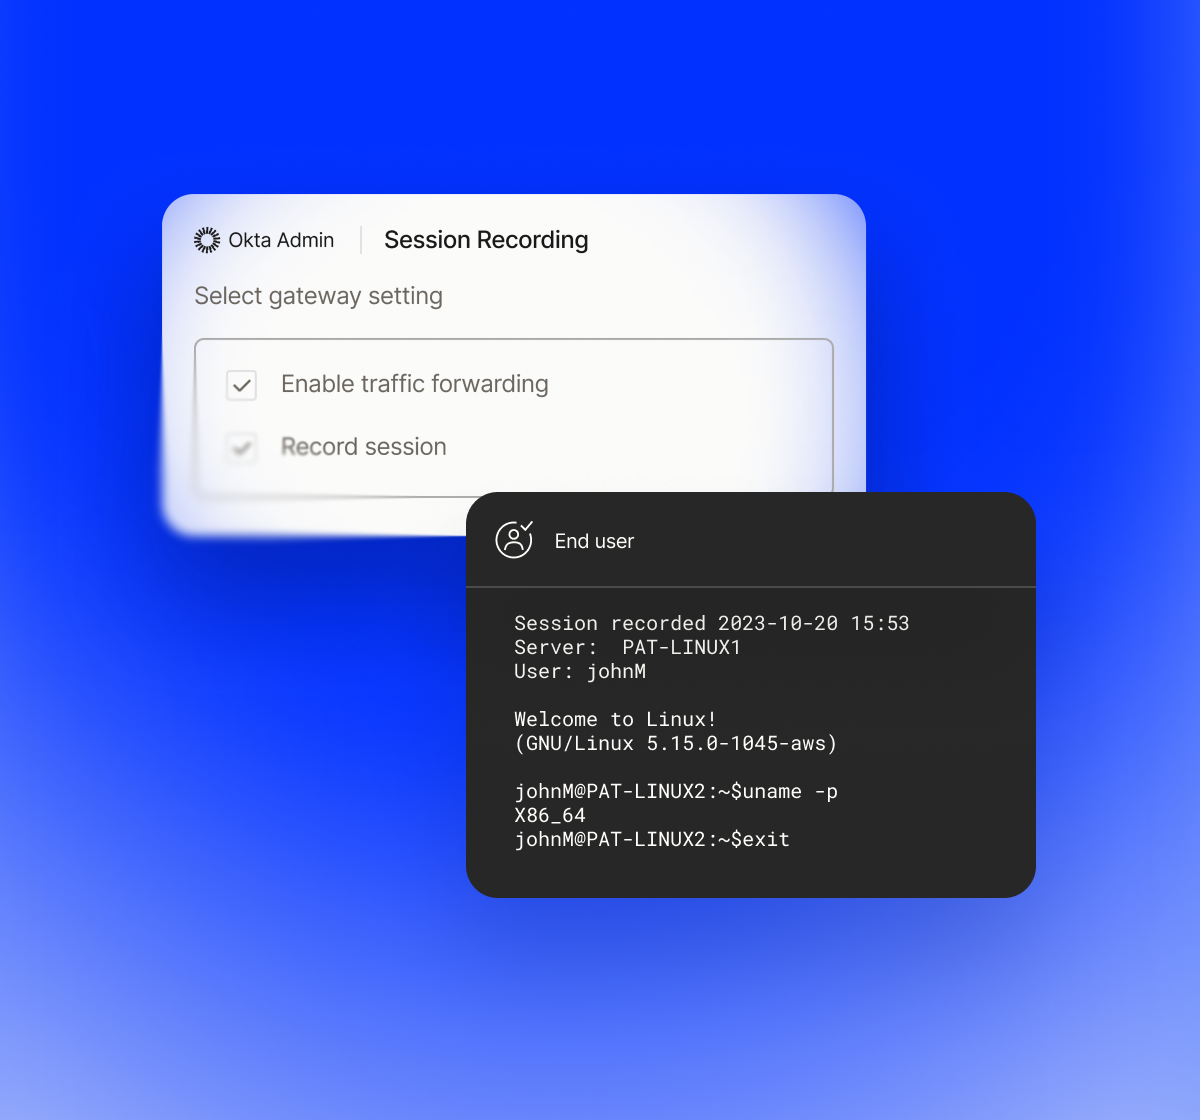
Cumpla con los requisitos de cumplimiento para registrar el acceso privilegiado a los servidores mediante SSH/RDP y evite que los servidores queden expuestos al tráfico de Internet sin procesar.
Muchas organizaciones usan herramientas separadas para IAM, IGA y PAM. Sin embargo, esto da lugar a silos que obstaculizan la productividad y la seguridad. Okta Privileged Access es parte de Okta Workforce Identity Cloud, una solución unificada para todas las necesidades.
Amplíe el contexto del dispositivo, las señales de riesgo y la automatización basada en políticas en todas las acciones y decisiones de identidad.
Tenga una vista única de todas las fuentes de identidad para reducir la complejidad y automatizar los procesos manuales.
Acelere las solicitudes, las aprobaciones y el acceso a recursos críticos sin comprometer la seguridad.
Informe Businesses at Work 2026
La preparación para la IA con agentes es preparación para la identidad. Explore las últimas tendencias en identidad en la era de la IA con agentes.
Unifique la seguridad y el control de todas las identidades no humanas en toda su pila tecnológica con un motor de políticas, sin ralentizar la innovación.
Sí, Okta Privileged Access centraliza la gestión de secretos. Almacena y rota credenciales confidenciales, como claves de API, cuentas de Active Directory, cuentas de servicio y contraseñas de bases de datos, lo que permite que tanto los usuarios humanos como las identidades de las máquinas las recuperen de forma segura sin tener que codificar las credenciales directamente en las secuencias de comandos o las aplicaciones, reduciendo así el riesgo de fuga de información confidencial.
Sí, Okta Privileged Access proporciona grabación y auditoría de sesiones para conexiones SSH y RDP. Esto crea una sesión grabada durante una sesión privilegiada, lo que ayuda a las organizaciones a cumplir con los estrictos requisitos de cumplimiento normativo y, al mismo tiempo, simplifica las investigaciones forenses.
Sí, Okta Privileged Access otorga acceso temporal y de duración limitada a ciertos recursos justo a tiempo. En lugar de tener derechos de administrador permanentes, el acceso de un usuario se crea para una ventana específica y caduca automáticamente, lo que reduce significativamente la superficie de ataque y el riesgo de movimiento lateral por parte de agentes maliciosos que de otro modo podrían explotar los privilegios “permanentes”. Todos estos controles de políticas pueden ser configurados por un administrador de OPA para cada tipo de recurso.
Sí, Okta Privileged Access es la evolución de ASA. Mientras que ASA se centraba principalmente en el acceso a servidores, OPA proporciona un conjunto de herramientas PAM más completo que incluye gestión de secretos, solicitudes y aprobaciones, grabación de sesiones, gestión de diferentes tipos de cuentas privilegiadas y mucho más, sirviendo como una solución PAM completa para la empresa moderna.
Okta Privileged Access es una solución de Privileged Access Management (PAM) que ayuda a las organizaciones a proteger, gestionar y supervisar el acceso a la infraestructura crítica, en particular a servidores, bases de datos y otras cuentas privilegiadas. Esta solución amplía la plataforma de identidad de Okta para gestionar el acceso a recursos sensibles y de alto riesgo que tradicionalmente quedan fuera de la gestión de identidades estándar, abordando así las deficiencias de seguridad en torno a las cuentas privilegiadas (acceso de administrador/root).