Productos
Nuestras plataformas protegen todo tipo de identidad: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
Nuestras plataformas protegen todo tipo de identidad: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
Okta es una plataforma neutral, potente y extensible que coloca la identidad en el centro de su pila tecnológica.
Okta y Auth0 ofrecen un acceso flexible y seguro. Desarrolle con rapidez con nuestras plataformas extensibles para clientes, personal e identidades no humanas.
Nuestras plataformas protegen todo tipo de identidades: desde identidades de agentes de IA hasta las identidades de sus clientes, empleados y socios.
Garantice la seguridad desde el primer inicio de sesión. Nuestra gestión de acceso unificada traza un camino más seguro y sin contraseñas para acceder a aplicaciones y recursos desde que se enciende el dispositivo.
Gestionar la identidad del dispositivo por separado puede crear brechas de seguridad y una experiencia de usuario desarticulada. Okta cierra esta brecha con la gestión de acceso unificada, que crea una base más segura para su estrategia Zero Trust.
Habilite controles de acceso uniformes a escala en todos los dispositivos Windows y macOS.
Configure una sesión de Single Sign-On (SSO) protegida por hardware en el inicio de sesión del dispositivo para aumentar la seguridad de acceso a cada aplicación.
Reduzca la fricción habilitando el inicio de sesión sin contraseña y minimizando las solicitudes de autenticación.
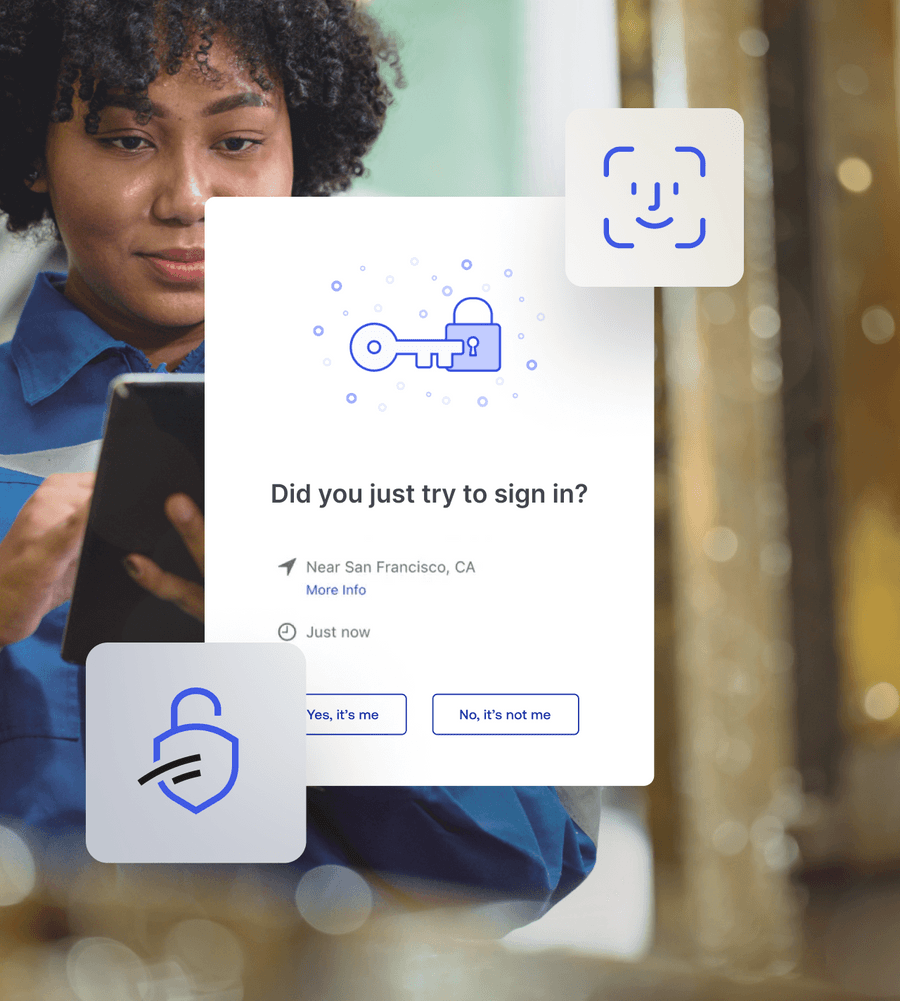
Implemente la MFA y el inicio de sesión sin contraseña en el primer punto de contacto vulnerable de sus empleados. Admita un proceso de recuperación seguro para los usuarios bloqueados.
Satisfaga los requisitos de la MFA y los estándares de los seguros de ciberseguridad con la ayuda de Desktop MFA.
Active Device Logout para que los usuarios riesgosos tengan que volver a autenticar su identidad en sus dispositivos corporativos.
Configure una base de confianza que comience con el propio dispositivo físico para proteger mejor el punto de acceso inicial.
Deje sin efecto las cookies robadas con sesiones vinculadas al hardware que impiden la reproducción no autorizada.
Reduzca de forma segura las solicitudes de autenticación en hardware de confianza para aumentar la productividad del usuario.
Sincronice las contraseñas de macOS y Okta en una sola credencial para unificar la experiencia de inicio de sesión.
Inscriba automáticamente a los usuarios en FastPass para una autenticación sin contraseña y resistente al phishing en sus aplicaciones.
Use las credenciales vigentes de los usuarios de Okta para aprovisionar de forma instantánea cuentas locales de Mac.
“Cada vez que un usuario interactúa con nuestros sistemas, ya sea que se trate de SaaS o de aplicaciones locales, aparece una pantalla de inicio de sesión de Okta. ¿Por qué no incluirla también en la pantalla de inicio de sesión del dispositivo? Me parece lo más lógico. Así, la persona tiene un panel único y una experiencia de usuario que le resultan familiares. Además, es una credencial menos que cada usuario debe aprender, y esto simplifica los flujos de soporte de TI”.
Richard Pilkington
Gerente de Ingeniería - Identidad, Booking.com
Proteja sus aplicaciones de manera más eficaz con políticas contextuales sólidas y un conjunto de autenticadores modernos.
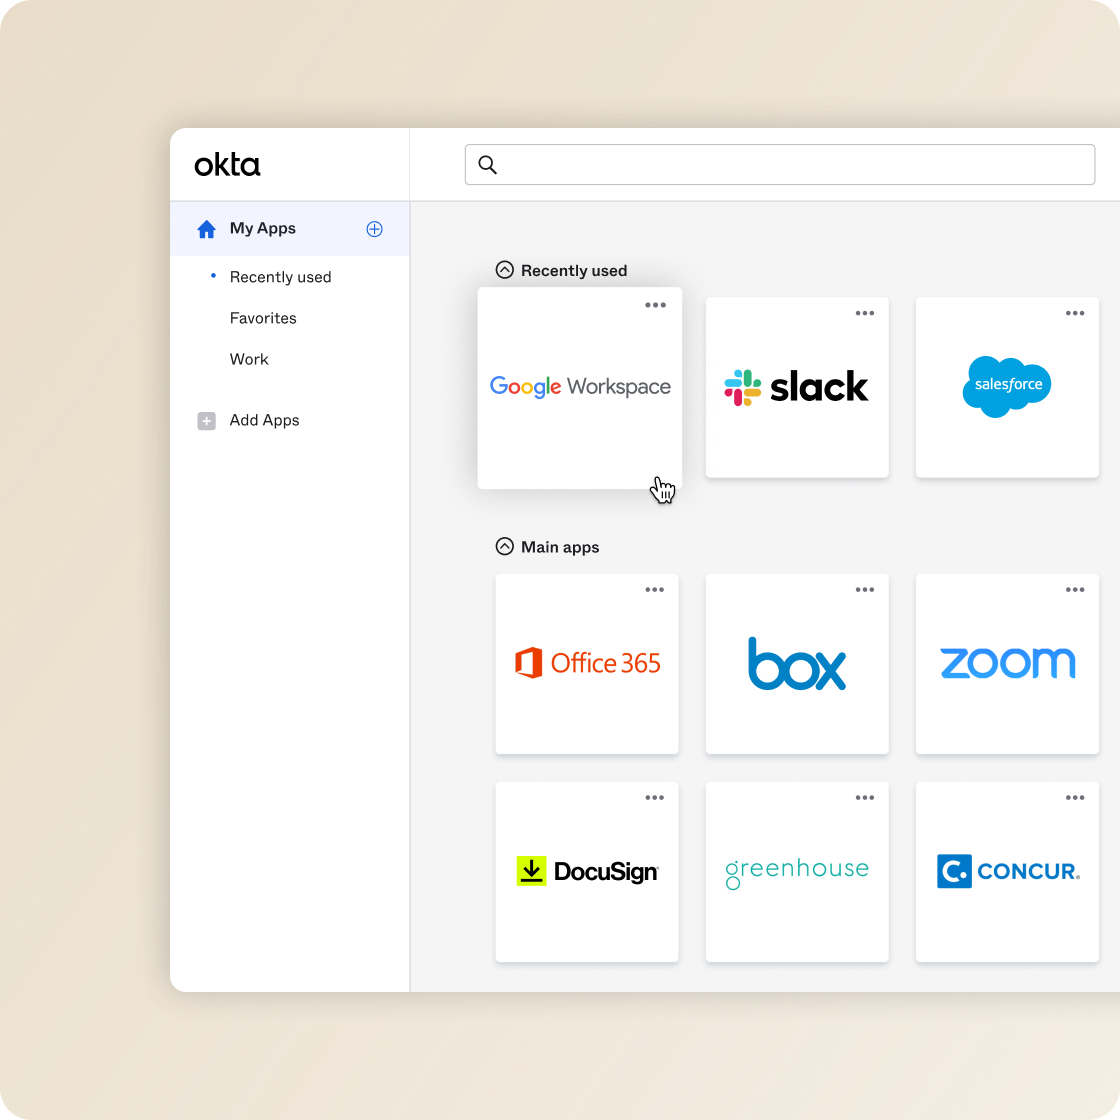
Ofrezca a su personal acceso a las aplicaciones empresariales con un único conjunto de credenciales.
Proteja a su empresa en todo momento contra los riesgos basados en la identidad mediante la reevaluación y la corrección de amenazas en tiempo real.
Sí, Okta Device Access permite a los empleados iniciar sesión en sus computadoras portátiles sin que se les solicite una contraseña. Esto crea una experiencia fluida y de alta confiabilidad que reduce la fricción en el inicio de sesión sin sacrificar la seguridad.
Okta Device Access proporciona los controles de acceso necesarios para el cumplimiento con funciones como la autenticación multifactor (MFA) de escritorio. También ofrece un registro de auditoría detallado de los eventos de inicio de sesión de escritorio, lo que ayuda a las organizaciones a cumplir con los estrictos requisitos normativos en materia de protección de datos y seguridad de las estaciones de trabajo.
Okta Device Access está diseñado para complementar las herramientas de gestión de dispositivos móviles (MDM) existentes, como Jamf o Microsoft Intune. Mientras que MDM gestiona la configuración del dispositivo, Okta gestiona el acceso en la pantalla de inicio de sesión del dispositivo, lo que garantiza un enfoque de defensa en profundidad en el que tanto el dispositivo como el usuario se verifican antes de conceder el acceso.
Okta Device Access extiende la seguridad de la identidad al primer momento de su jornada laboral: al iniciar sesión en su computadora. Al integrar los dispositivos Windows y macOS con Okta, las organizaciones permiten que sus empleados enciendan sus computadoras, inicien sesión con sus credenciales de Okta y, a continuación, con ese único inicio de sesión en el dispositivo, accedan a la cuenta del dispositivo, aplicaciones y recursos.