



As organiza 00e7 00f5es geralmente tratam as identidades humanas e n entre usu 00e1rios (NHIs) como desafios de seguran 00e7a separados. Essa abordagem isolada fazia sentido em data centers tradicionais. No entanto, a r 00e1pida ado 00e7 00e3o de servi 00e7os em nuvem e aplicativos SaaS mudou fundamentalmente como as identidades interagem e como proteg 00ea-las. Gerenciar identidades humanas e de m 00e1quinas separadamente cria pontos cegos de seguran 00e7a, pois elas se tornam cada vez mais interconectadas por meio de servi 00e7os em nuvem.
De humano para máquina: O cenário de identidade em evolução
Basta olhar para dois dos principais riscos identificados no Top 10 de Identidade N entre Usu 00e1rios da OWASP para 2025: desligamento inadequado de contas de servi 00e7o e identidades de m 00e1quina com privil 00e9gios excessivos. Quando um funcion 00e1rio humano sai, sua conta corporativa pode ser desativada, mas e todas as contas de servi 00e7o, chaves de API e scripts de automa 00e7 00e3o que eles criaram? E essas identidades de m 00e1quina geralmente acumulam mais privil 00e9gios do que precisam 2014 um problema que se agrava quando voc 00ea n 00e3o consegue rastre 00e1-las at 00e9 seus propriet 00e1rios humanos
Veja o quão profundamente interligadas as identidades humanas e não humanas se tornaram:
- As identidades de usu 00e1rio SaaS e IaaS, originalmente projetadas para uso humano, agora s 00e3o reaproveitadas como contas de servi 00e7o para integra 00e7 00f5es e automa 00e7 00e3o.
- Os tokens e chaves criados por m 00e1quina herdam permiss 00f5es de seus propriet 00e1rios humanos, mantendo padr 00f5es de acesso separados.
- As contas de servi 00e7o e seus segredos, criados e gerenciados por funcion 00e1rios humanos, confundem os limites tradicionais de identidade.
- Tanto os funcionários humanos quanto os recursos de nuvem acessam cada vez mais dados confidenciais por meio de identidades de função compartilhadas.
Este desafio decorre de como o cenário moderno de Identidade empresarial evoluiu para uma intrincada teia de identidades interconectadas. O que torna este relacionamento único é como as identidades humanas e de máquina se tornaram inseparáveis. As identidades humanas servem como base e ponto de controle para identidades não humanas, enquanto as NHIs estendem e amplificam as capacidades humanas em plataformas de nuvem.
Essa interdependência não se trata apenas de volume, mas também de complexidade. Um único funcionário técnico hoje pode ser o criador ou ter acesso a dezenas de identidades não humanas, cada uma com suas próprias credenciais, privilégios, padrões de acesso e implicações de segurança em várias plataformas de nuvem e aplicativos SaaS.
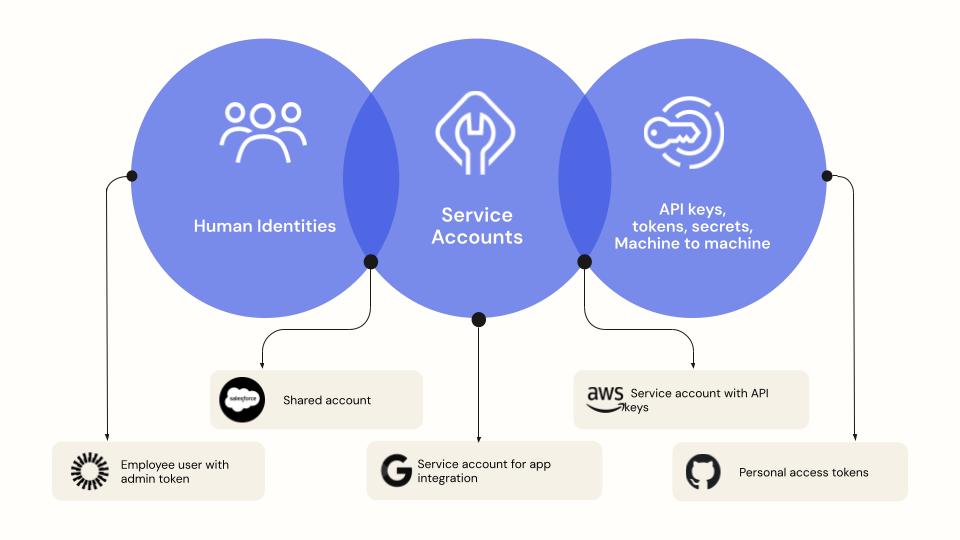
Cada uma dessas identidades tem suas pr 00f3prias permiss 00f5es, padr 00f5es de acesso e riscos de seguran 00e7a, o que nos leva ao nosso pr 00f3ximo desafio.
Entendendo a relação de segurança humano-NHI
Considere este cenário comum: um engenheiro sênior de desenvolvimento e operações que gerencia várias contas de serviço críticas envia seu pedido de demissão. Além do desafio imediato da remoção do acesso, as organizações enfrentam riscos significativos na identificação e correção de contas de serviço com permissões excessivas.
Esses riscos se manifestam de v 00e1rias maneiras em toda a empresa: contas de servi 00e7o 00f3rf 00e3s permanecem ativas muito depois da sa 00edda dos funcion 00e1rios, chaves de API n 00e3o rastreadas continuam flutuando em scripts de implanta 00e7 00e3o e identidades de m 00e1quina criadas inicialmente para projetos tempor 00e1rios se tornam elementos permanentes na infraestrutura. Para complicar ainda mais a situa 00e7 00e3o, est 00e3o as credenciais de quebra de vidro que nunca s 00e3o rotacionadas e as contas e caixas de correio compartilhadas do departamento que n 00e3o t 00eam uma designa 00e7 00e3o de propriedade clara.
Esse desafio não é apenas técnico, é organizacional. Os funcionários humanos são os criadores, proprietários e gerentes das NHIs. Quando eles saem ou mudam de função, a teia emaranhada de identidades que eles criaram não se desembaraça magicamente, e os riscos de segurança críticos podem passar despercebidos sem uma propriedade clara para a correção.
É aqui que a segmentação se torna crucial. Embora as identidades humanas e não humanas precisem de proteção, elas exigem abordagens de segurança diferentes:
- Autenticação multifatorial (MFA)
- Uma conta humana sem MFA é um risco de segurança imediato que precisa ser abordado. Todas as identidades humanas devem ter MFA com fatores fortes resistentes a phishing, como Okta FastPass.
- As contas de serviço usadas para automação geralmente não exigem MFA, já que o MFA é projetado para interação humana. Esperar MFA pode ser um risco não acionável para as equipes de segurança; soluções alternativas como Okta Privileged Access podem ajudar a proteger o acesso a essas contas.
- Login único (SSO)
- Uma conta humana com uma conta local deve ser federada para habilitar o login SSO por meio do Okta.
- As contas de servi 00e7o e de quebra de vidro podem ser configuradas para design de login direto, mas suas credenciais podem ser armazenadas e gerenciadas por meio do Okta Privileged Access para impor pol 00edticas de seguran 00e7a.
- Contas não utilizadas
- Uma conta humana n 00e3o utilizada provavelmente precisa de desprovisionamento.
- Uma conta de serviço não utilizada pode ser para processos de backup críticos, mas infrequentes.
- menor privilégio
- Funcion 00e1rios humanos podem fazer login de v 00e1rios locais, como no exterior, no escrit 00f3rio ou em casa, dependendo de suas necessidades de trabalho.
- As contas de servi 00e7o usadas para automa 00e7 00e3o e integra 00e7 00f5es devem operar dentro de um intervalo de IP predefinido para minimizar os riscos de seguran 00e7a. Qualquer desvio no comportamento da conta de servi 00e7o, como acessar recursos de um IP inesperado, deve acionar um alerta imediato devido ao alto risco de comprometimento.
- Anomalias de uso:
- Funcion 00e1rios humanos podem fazer login de v 00e1rios locais: no exterior, no escrit 00f3rio ou em casa, dependendo de suas necessidades de trabalho.
- As contas de m 00e1quina a m 00e1quina para automa 00e7 00e3o devem permanecer dentro de um intervalo de IP predefinido. O desvio no comportamento da identidade deve acionar um alerta imediato devido ao alto risco de comprometimento.
Um caminho unificado a seguir
Como as organiza 00e7 00f5es continuam suas jornadas de transforma 00e7 00e3o na nuvem, a linha entre identidades humanas e n entre usu 00e1rios se torna mais confusa. A solu 00e7 00e3o n 00e3o 00e9 trat 00e1-los como problemas separados, mas implementar uma estrat 00e9gia abrangente de seguran 00e7a de identidade que:
- Entende as relações entre diferentes tipos de identidade
- Aplica controles de seguran 00e7a apropriados com base no contexto
- Mantém a propriedade clara e o gerenciamento do ciclo de vida
- Fornece visibilidade em todos os tipos de identidade e suas intera 00e7 00f5es
Criamos o Identity Security Posture Management da Okta com essa abordagem hol 00edstica em mente. Proteger as identidades humanas, deixando as NHIs sem gerenciamento (ou vice-versa), 00e9 como trancar a porta da frente, mas deixar todas as janelas abertas.
O futuro da segurança de Identidade reside em soluções que podem lidar com a complexidade das relações de Identidade modernas, permanecendo gerenciáveis para as equipes de segurança. É hora de parar de tratar as identidades humanas e não humanas como desafios separados e começar a vê-las como são — dois lados da mesma moeda de segurança.
Pronto para saber mais sobre como sua organiza 00e7 00e3o pode gerenciar melhor a converg 00eancia de identidades humanas e n entre usu 00e1rios? Conecte-se com a Okta para descobrir como o Okta Identity Security Posture Management pode ajud 00e1-lo a enfrentar esses desafios.


