



Resumo executivo: Atualmente, agentes autônomos de IA estão aprovando empréstimos, fornecendo aconselhamento jurídico, triando pacientes e controlando sistemas físicos. Quando um agente de IA causa danos operacionais, financeiros ou de conformidade, os tribunais e os reguladores exigem um registro de auditoria claro que mostre quem autorizou o agente e quais ações específicas foram permitidas. Atualmente, a maioria das empresas não possui a infraestrutura de identidade necessária para realizar essa verificação, criando uma grave vulnerabilidade conhecida como lacuna de atribuição de IA.
Entendendo a lacuna de atribuição da IA
A lacuna de atribuição é a distância crítica entre as ações de um agente de IA e sua capacidade de comprovar quem o autorizou e o que ele tinha permissão para fazer. Essa deficiência de governança se reflete diretamente no texto regulatório das principais estruturas em jurisdições globais.
Estruturas globais ativas de conformidade com IA
Seis dos oito modelos de conformidade existentes estão totalmente ativos e aplicáveis atualmente:
- Lei Sarbanes-Oxley (SOX): Exige controles de acesso internos explícitos sobre relatórios financeiros automatizados e lançamentos em sistemas ERP.
- Lei de Privacidade do Consumidor da Califórnia (CCPA): Prevê o direito de ação privada com indenização legal de US$ 100 a US$ 750 por consumidor por incidente, em casos de violação de dados resultante de segurança inadequada.
- Regras de divulgação de segurança cibernética da Comissão de Valores Mobiliários (SEC) (Formulário 8-K, Item 1.05): Exigem a divulgação de incidentes materiais de segurança cibernética em até quatro dias úteis após a determinação da materialidade, o que pode incluir incidentes envolvendo identidades não humanas.
- Regulamento Geral de Proteção de Dados (RGPD): Exige uma base legal documentada e a minimização de dados para qualquer processamento automatizado de dados pessoais.
- Diretiva de Redes e Sistemas de Informação (NIS2): Exige medidas abrangentes de gestão de riscos de cibersegurança e segurança da cadeia de abastecimento, em setores de infraestrutura crítica, incluindo políticas de controle de acesso que, na prática, devem abranger identidades não humanas.
- Lei de Resiliência Operacional Digital (DORA): Impõe requisitos de resiliência operacional digital ao setor de serviços financeiros, incluindo gestão de riscos de TIC e supervisão contínua de fornecedores terceirizados de TIC, o que na prática exige registros de autorização verificáveis.
Entretanto, os requisitos de alto risco da Lei de Inteligência Artificial da União Europeia (Lei de IA da UE) entram em vigor em 2 de dezembro de 2027 para sistemas autônomos e em 2 de agosto de 2028 para IA incorporada em produtos regulamentados, exigindo registro automático de eventos, gerenciamento de riscos e recursos de intervenção humana.
Simultaneamente, as legislaturas estaduais dos EUA estão reescrevendo as leis estaduais sobre IA em tempo real. Em fevereiro de 2026, 78 projetos de lei sobre chatbots de inteligência artificial foram apresentados em 27 estados dos EUA. A evolução da Lei de IA do Colorado, a primeira lei estadual abrangente sobre IA nos EUA, demonstra a fluidez da legislação específica sobre IA: um tribunal federal suspendeu a Lei de IA do Colorado em abril de 2026, e uma lei de transparência mais restrita com entrada em vigor prevista para 1º de janeiro de 2027 a substituiu desde então. Embora os requisitos específicos tenham mudado, a intenção permaneceu a mesma; mesmo a lei mais restrita exige a divulgação e a manutenção de registros que permitam rastrear a identidade e a autorização.
Cinco controles de identidade para reduzir a lacuna de atribuição
Para proteger seu negócio, cada ação de um agente deve ser rastreada até um ser humano responsável. Isso requer cinco controles principais:
- Identifique qual agente agiu.
- Limite o que ele pode acessar.
- Deve-se rastrear a autorização até uma pessoa específica.
- Verifique as permissões antes de transferir os dados.
- Registre tudo de forma imutável.
As provas jurídicas: quatro estudos de caso, um padrão
Os tribunais estão fechando rapidamente as rotas de fuga. Decisões recentes permitiram ações de responsabilidade civil contra fabricantes de IA, rejeitaram a alegação de que um chatbot é uma entidade jurídica separada e aplicaram multas multimilionárias por processamento de dados não autorizado. Esses casos destacam as graves consequências operacionais e financeiras da lacuna de atribuição da IA:
Caso 1: Nippon Life contra OpenAI (março de 2026)
Uma ação judicial histórica alega que ChatGPT praticou advocacia sem licença ao aconselhar uma requerente de benefício por invalidez a demitir seu advogado, auxiliar na elaboração de petições legais e citar jurisprudência fictícia. Com base nessa orientação automatizada, o requerente utilizou a ferramenta para redigir e apresentar diversos documentos legais em um processo que busca anular um acordo judicial anterior. Consequentemente, a Nippon Life busca milhões de dólares em indenizações para compensar os custos de defesa contra essas ações judiciais geradas por inteligência artificial.
A lacuna de atribuição: Quem autorizou o agente a prestar consultoria jurídica? Nenhum sistema de identificação corporativa registrou a resposta.
Caso 2: Garcia contra Character Technologies (maio de 2025)
Um tribunal federal da Flórida permitiu uma ação de responsabilidade por produto, contra um fabricante de chatbots de IA, prosseguir, rejeitando a defesa do fabricante baseada na primeira emenda. O Google, que forneceu o LLM subjacente, poderia ser responsabilizado como fabricante de peças componentes. Isso estabeleceu que, se um chatbot de IA for um produto, a empresa que o implementa detém a propriedade de cada saída automatizada e precisa de um registro de auditoria completo: qual agente, qual autorização, qual humano e qual escopo.
A lacuna de atribuição: Sem um plano de controle de identidade, a empresa não consegue comprovar qual supervisor humano específico configurou as diretrizes comportamentais do agente.
Caso 3: Moffatt contra Air Canada (fevereiro de 2024)
O chatbot da Air Canada, alimentado por inteligência artificial, informou a um passageiro enlutado que ele poderia solicitar um desconto retroativo por falecimento, contrariando a política da empresa. A empresa argumentou que o chatbot de IA era uma entidade jurídica separada. O tribunal da Colúmbia Britânica rejeitou isso:
Embora um chatbot possua um componente interativo, ele ainda é apenas uma parte do site da Air Canada. Deveria ser óbvio para a Air Canada que ela é responsável por todas as informações presentes em seu site.
A lacuna de atribuição: o chatbot não possuía uma identidade única, um registro de autorização ou um histórico de acesso que vinculasse suas saídas em tempo real a um proprietário responsável.
Caso 4: Itália v. Replika / Luka Inc. (2025)
A autoridade italiana de proteção de dados multou a empresa-mãe da Replika em € 5 milhões por três violações do RGPD (Regulamento Geral sobre a Proteção de Dados):
- Não identificar a base legal para o processamento de dados do usuário.
- Fornecer uma política de privacidade inadequada
- Não será implementada a verificação de idade.
Uma governança de identidade e controles de acesso adequados teriam mitigado cada uma dessas falhas de conformidade.
A lacuna de atribuição: o sistema automatizado operava completamente fora dos limites da identidade corporativa, executando tarefas de processamento de dados sem validar as permissões.
Esses quatro casos não são valores atípicos. O Kentucky tornou-se o primeiro estado dos EUA a processar uma empresa de chatbots com inteligência artificial. Os Países Baixos multaram a Clearview AI € 30,5 milhões. O chatbot de IA MyCity, de Nova York, orientou empresários a infringirem a lei.
O padrão é o mesmo em todos esses incidentes: um agente age, prejudicando um usuário ou violando uma política. A empresa não consegue apresentar um rastro que mostre quem autorizou o agente, o que ele tinha permissão para fazer ou como atribuir suas ações a um indivíduo responsável. Os tribunais estabelecem a responsabilidade e os reguladores especificam os controles necessários. Esse espaço é a lacuna de atribuição.
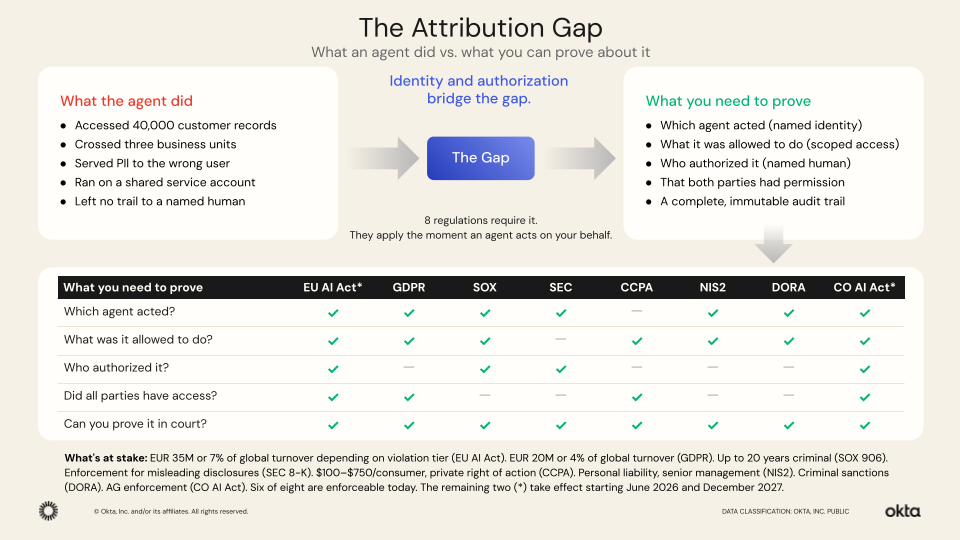 A lacuna de atribuição. O lado esquerdo representa o que os agentes fazem. O lado direito representa o que as empresas precisam comprovar. O abismo entre eles é onde residem os riscos regulatórios, legais e operacionais.
Como as regulamentações globais fazem cumprir a identidade e a autorização da IA
Sua exposição ao risco regulatório é determinada pela capacidade da sua equipe de segurança de verificar quatro pilares operacionais críticos.
Quais agentes estão sendo executados em todo o seu ambiente? (identidade)
Nos termos do Artigo 9.º da Lei da IA da UE, as violações dos requisitos de alto risco acarretam multas de até € 15 milhões ou 3% do volume de negócios global, sendo que o nível máximo de € 35 milhões ou 7% é reservado para práticas de IA proibidas. A lei exige o estabelecimento e a atualização contínua de um sistema de gestão de riscos para sistemas de IA de alto risco. Não se pode gerenciar o risco de um agente que não se pode identificar.
O Artigo 15 exige resiliência rigorosa contra a exploração; executar um agente não mapeado em uma conta de serviço compartilhada cria um vetor de movimento lateral que invalida a conformidade.
Da mesma forma, a orientação COSO GenAI, divulgada em 23 de fevereiro de 2026, impacta diretamente as Seções 302, 404 e 906 da Lei Sarbanes-Oxley (SOX), que exigem que os executivos certifiquem pessoalmente os controles financeiros internos. Um agente de IA não gerenciado que utiliza uma conta de serviço compartilhada para acessar um sistema ERP e lançar registros contábeis constitui uma fragilidade material. Os controles de acesso agora devem ser aplicados sistematicamente aos trabalhadores digitais, e não apenas aos funcionários humanos.
2. Qual é a pegada específica de acesso a dados que os seus agentes possuem? (definição do escopo)
Artigo 32 do RGPD impõe multas de até € 10 milhões ou 2% do volume de negócios global por não implementar medidas técnicas de segurança adequadas. Se um agente de IA possui amplos privilégios de acesso e recupera dados confidenciais em nome de um usuário final que não possui as permissões correspondentes, isso constitui processamento de dados não autorizado. As equipes de segurança devem verificar os direitos de acesso tanto do agente quanto do usuário humano antes que os dados sejam transferidos. Em 2025, esse padrão exato desencadeou quatro vulnerabilidades críticas (CVSS 9.3–9.4). nos ecossistemas Anthropic, Microsoft, ServiceNow e Salesforce.
Além disso, a Seção 1798.150 da CCPA permite indenizações estatutárias de $ 100 a $ 750 por consumidor por incidente, respaldadas por um direito de ação privado que permite aos consumidores processar diretamente. Como os agentes autônomos operam na velocidade das máquinas, um agente sem escopo definido pode recuperar dezenas de milhares de registros de dados pessoais em minutos. Nos casos mínimos legais, um erro de ingestão que exponha 40.000 registros corporativos acarreta uma responsabilidade imediata de $ 4 milhões.
3. Quem autorizou esse acesso específico? (atribuição)
O artigo 12º da Lei da IA da UE exige que os sistemas de IA de alto risco sejam tecnicamente capazes de registrar automaticamente os eventos ao longo de toda a sua vida útil. Um registro básico de fluxo de trabalho apenas relata o que ocorreu; uma trilha de auditoria deve comprovar qual identidade humana concedeu a autoridade e quando esse acesso expirou.
O Princípio 8 do COSO alerta explicitamente que os riscos de fraude são acelerados por agentes de IA que introduzem riscos de autorização, agência excessiva e interfaces inseguras.
Isso cria uma vulnerabilidade perigosa conhecida como delegação recursiva, onde as permissões não são restringidas a cada salto autônomo. As equipes de linha de negócios integram rotineiramente agentes de IA não humanos em ambientes SAP, Oracle e Workday por meio de contas de serviço genéricas, sem uma identidade não humana exclusiva ou cadeia de delegação. Quando ocorre uma falha no sistema, é impossível rastrear a causa raiz até um ser humano responsável.
Essa exposição é ampliada pelas normas de divulgação de segurança cibernética da SEC, que exigem que incidentes relevantes sejam totalmente divulgados em até quatro dias úteis; sem um registro de identidade, sua divulgação regulatória fica fundamentalmente incompleta.
4. É possível revogar os privilégios de acesso de um agente neste momento? (supervisão humana)
O artigo 14.º da Lei da IA da UE exige que as organizações mantenham a capacidade técnica para intervir em operações de IA de alto risco ou para interromper imediatamente o sistema através de um botão de paragem designado ou procedimento de segurança semelhante. Um token OAuth de longa duração que não pode ser invalidado durante a execução da tarefa não atende a esse requisito. A verdadeira supervisão humana exige uma plataforma unificada capaz de pausar uma ação antes de sua execução, revogar credenciais em andamento e aplicar decisões de política em tempo real no ponto de acesso.
Resolvendo o problema da efemeridade e da responsabilidade da IA
Os agentes de IA não são pessoas jurídicas; não podem ser interrogados, considerados em desacato ou testemunhar sobre suas intenções. Ao contrário de um funcionário humano que pode ser entrevistado seis meses após um incidente, um agente de IA é efêmero — ele é ativado para executar uma tarefa e desativado imediatamente. Se o seu sistema não atribuir uma identidade única a entidades não humanas e não capturar um registro de auditoria imutável enquanto o agente estiver em execução, as provas legais desaparecem permanentemente.
Vimos isso acontecer no caso da Air Canada mencionado acima. Quando a empresa argumentou que seu chatbot era uma entidade jurídica separada, o tribunal rejeitou essa defesa. Mas a decisão revelou um problema mais profundo: o chatbot da Air Canada não tinha identidade única, registro de autorização ou rastro que conectasse sua interação a um humano. A empresa não conseguiu comprovar quem configurou o agente, quais políticas o regiam ou quem era o responsável. É essa lacuna de responsabilidade que a identidade e a autorização preenchem.
As empresas utilizam esses agentes efêmeros como trabalhadores digitais em fluxos de decisão de alto impacto: remarcação de voos, ajuste de seguros, triagem de atendimentos e aprovação de crédito. Como exploramos na quinta parte desta série, quando um agente controla sistemas físicos — como HVAC, portas de instalações e recomendações de dosagem — as consequências no mundo real se amplificam.
Quando a ação de um agente é contestada, o sistema de justiça exige um humano responsável. A identidade define qual agente agiu, e a autorização define o que ele tinha permissão para fazer. Sem ambos, sua força de trabalho digital opera com riscos profundos e não gerenciados.
A falácia da fricção na governança automatizada
Ao avaliar os controles de segurança de identidade não humana, as equipes de liderança executiva frequentemente levantam uma objeção comum: "Não queremos criar atritos e retardar nossa adoção de IA."
Essa não é a abordagem correta. O verdadeiro custo do atrito é sentido quando um agente sem controle vira notícia: um agente que extrai dados corporativos. Um agente que expõe informações de saúde protegidas (PHI). Um agente que fornece aconselhamento jurídico impreciso a milhares de pessoas. Um agente ajustando dosagens de medicamentos com base em registros aos quais nunca teve autorização para acessar. Cada um desses está a apenas uma camada de controle de distância de ser contido.
O chatbot de IA da Air Canada deu a resposta errada a um passageiro, e isso se tornou um precedente importante na decisão judicial sobre a responsabilidade da IA. Era um chatbot de IA simples. Os agentes de IA que as empresas implementam hoje têm um acesso muito mais amplo, muito mais sistemas e uma velocidade muito maior.
Embora o atrito na implementação das verificações de autorização necessárias para proteger um agente seja medido em milissegundos, o atrito de uma violação de dados, uma investigação regulatória, uma ação coletiva ou uma ação de fiscalização da SEC é medido em meses de litígio, milhões em multas e carreiras executivas prejudicadas. Implantar agentes autônomos sem controles de identidade não elimina o atrito; apenas o adia para o pior momento possível.
O tempo está passando.
A lacuna de atribuição não é um exercício teórico de conformidade. Seis importantes marcos regulatórios estão impondo penalidades atualmente. COSO publicou suas diretrizes sobre controles internos de IA em 23 de fevereiro de 2026. Os planos de inspeção do Conselho de Supervisão de Contabilidade de Empresas Públicas (PCAOB) incluem explicitamente a GenAI. A Lei da UE sobre Inteligência Artificial entra em vigor integralmente em 2 de dezembro de 2027, e as avaliações de conformidade podem levar até um ano para serem concluídas. Organizations precisam começar a se preparar agora.
O senhor será responsabilizado independentemente de implementar ou não esses controles. A única questão é se o senhor será capaz de demonstrar essa responsabilidade quando os órgãos reguladores e os tribunais baterem à sua porta.
Supere a lacuna de atribuição e proteja sua força de trabalho de IA.
Seus agentes autônomos de IA devem atuar como multiplicadores de negócios seguros e em conformidade com as normas, e não como passivos descontrolados. Garantir a segurança dessa força de trabalho digital não significa desacelerar seu planejamento tecnológico. Com a estrutura unificada de segurança de identidade da Okta, o senhor pode estabelecer um plano de controle autoritário e focado na identidade para cada ação automatizada em toda a sua empresa.
A Okta pode ajudar o senhor a proteger sua experiência autônoma e eliminar a lacuna de atribuição antes que os órgãos reguladores e os tribunais façam questionamentos. Solicite a um especialista em segurança da Okta que o auxilie para iniciar hoje mesmo a preparação de sua empresa para o futuro da governança automatizada.
Qual é o seu nível de prontidão em IA?
Faça nossa Avaliação de Identidade de IA de dois minutos para descobrir sua situação atual, revelar lacunas ocultas e obter insights práticos para resolver suas vulnerabilidades.

Avalie sua prontidão em IA em 2 minutos
Identifique onde a identidade, o acesso e o controle de agentes apresentam falhas em produção.


