


Introdução
Com o aumento significativo da capacidade dos modelos de IA, essas ferramentas multifuncionais estão sendo utilizadas para uma ampla gama de tarefas — desde codificação e análise até testes de software, pesquisa e busca de vulnerabilidades.
Isso deu origem a uma ampla oferta cinzenta e frequentemente ilegal no mercado para contas com provedores de IA. A demanda é impulsionada tanto pelo custo quanto pelas restrições de acesso. Isso está sendo satisfeito de diversas maneiras, uma delas por meio de inscrições fraudulentas de contas, frequentemente aproveitando-se de testes gratuitos ou créditos.
Este artigo explora como os serviços de IA gratuitos e com desconto estão sendo utilizados indevidamente, com foco em como os cadastros fraudulentos podem ser controlados no Okta e no Auth0, ao mesmo tempo em que se mantém baixo atrito para novos cadastros legítimos.
Por que recorrer ao mercado cinza?
Existem vários motivos pelos quais os usuários recorrem a serviços ilegais ou do mercado cinza que oferecem acesso a modelos de IA: custo, acesso e certo grau de anonimato.
Custo: Os provedores oferecem descontos entre 70% e 90% nos preços das assinaturas. As ofertas podem ser para contas baseadas em assinatura, um determinado número de tokens ou um determinado número de solicitações (solicitações). Com esses pacotes, o número de solicitações alocado pode usar um número ilimitado de tokens.
Acesso: Usuários na China geralmente não conseguem acesso direto a modelos de IA de ponta dos EUA. Os modelos de ponta dos EUA são proibidos ou bloqueados pela China, que possui uma série de regulamentações sobre IA, ou não são oferecidos pelos provedores devido a preocupações com segurança nacional e destilação.
Em setembro de 2025, a Anthropic mirou no crescente mercado paralelo, restringindo as subsidiárias que ofereciam serviços a regiões não contempladas, como a China. No entanto, o mercado está em expansão e a inscrição fraudulenta é um dos motivos. As ofertas em língua chinesa, presentes em plataformas de mensagens, fóruns clandestinos e indexadas em repositórios do GitHub como este detalhado, parecem ser em maior número e escala do que as ofertas de cibercriminosos em inglês, de menor porte.
O blog ChinaTalk investigou esses serviços de API do mercado cinza em língua chinesa, conhecidos como estações de "transferência" ou "retransmissão" e anunciados em serviços de mensagens como Taobao e Telegram. Os fornecedores desenvolveram operações sofisticadas usando gateways de IA e serviços de monitoramento de disponibilidade online.
Provedores legítimos de serviços de modelos de IA estão tentando combater a inscrição fraudulenta. Em abril de 2026, a Anthropic afirmou que usará o sistema de verificação de identidade da Persona para verificar algumas novas contas, o que envolve o fornecimento de um documento de identidade emitido pelo governo e uma selfie ao vivo. Para rastrear a proliferação de serviços de proxy voltados para o mercado chinês, a Anthropic desenvolveu um sistema de identificação para detectar abusos de contas em fusos horários asiáticos, embora vá removê-lo, pois a empresa afirmou ter desenvolvido métodos de detecção.
Desempenho: Ofertas sofisticadas podem usar gateways de API de IA, como LiteLLM ou OpenRouter, para se conectar a uma variedade de modelos de diferentes provedores, o que ajuda a minimizar interrupções caso as contas sejam desativadas devido a abusos.
Segurança operacional: Se o serviço proxy do modelo de IA não estiver encaminhando o IP de origem verdadeiro, ele pode servir como uma forma para clientes ilícitos ocultarem sua identidade. Se o provedor ilícito estiver fazendo proxy de forma sofisticada, o cliente poderá conseguir evitar a detecção.
Privacidade de pagamento: Esses serviços aceitam criptomoedas, que podem oferecer um nível de privacidade maior do que outras opções de pagamento. Muitos provedores não exigem informações pessoais para a criação de contas.
Atendimento ao cliente: Fornecedores ilegais de IA podem oferecer suporte ao cliente caso uma conta seja encerrada ou o serviço seja interrompido.
No entanto, existem desvantagens:
Segurança operacional: Embora o mercado paralelo ofereça alguma segurança operacional em comparação com as compras diretas, essa vantagem pode ser recíproca. Quando os serviços são configurados como um proxy de gateway, o provedor de serviços tem visibilidade completa das solicitações, pois essas solicitações devem ser encaminhadas para um modelo. Isso representa uma preocupação com a privacidade, pois o provedor de serviços poderia, inadvertidamente, vazar ou vender dados.
Interrupção: Os provedores de modelos podem encerrar contas inesperadamente, à medida que os controles para evitar contas fraudulentas são reforçados, interrompendo Workflows complexos.
Propaganda enganosa: os provedores de serviços podem anunciar acesso a um modelo de ponta, mas entregar um modelo mais barato e com menos recursos, o que pode não ser evidente no momento da compra.
solicitações de dinheiro: Provedores de serviços têm um incentivo para agir como adversários no meio. Mesmo que fosse possível encaminhar entradas e saídas com conhecimento zero, um provedor de serviços do mercado cinza perderia a capacidade de coletar telemetria sobre os usuários e a capacidade de destilar modelos de fronteira. Essa fonte de sugestões é citada pela ChinaTalk como uma importante fonte de receita adicional.
Tokens mais baratos
A Okta Threat Intelligence encontrou mais de meia dúzia de anúncios de serviços em fóruns clandestinos e plataformas de mensagens, o que representa apenas uma fração desses serviços. Um desses sites é o Poison Claude:
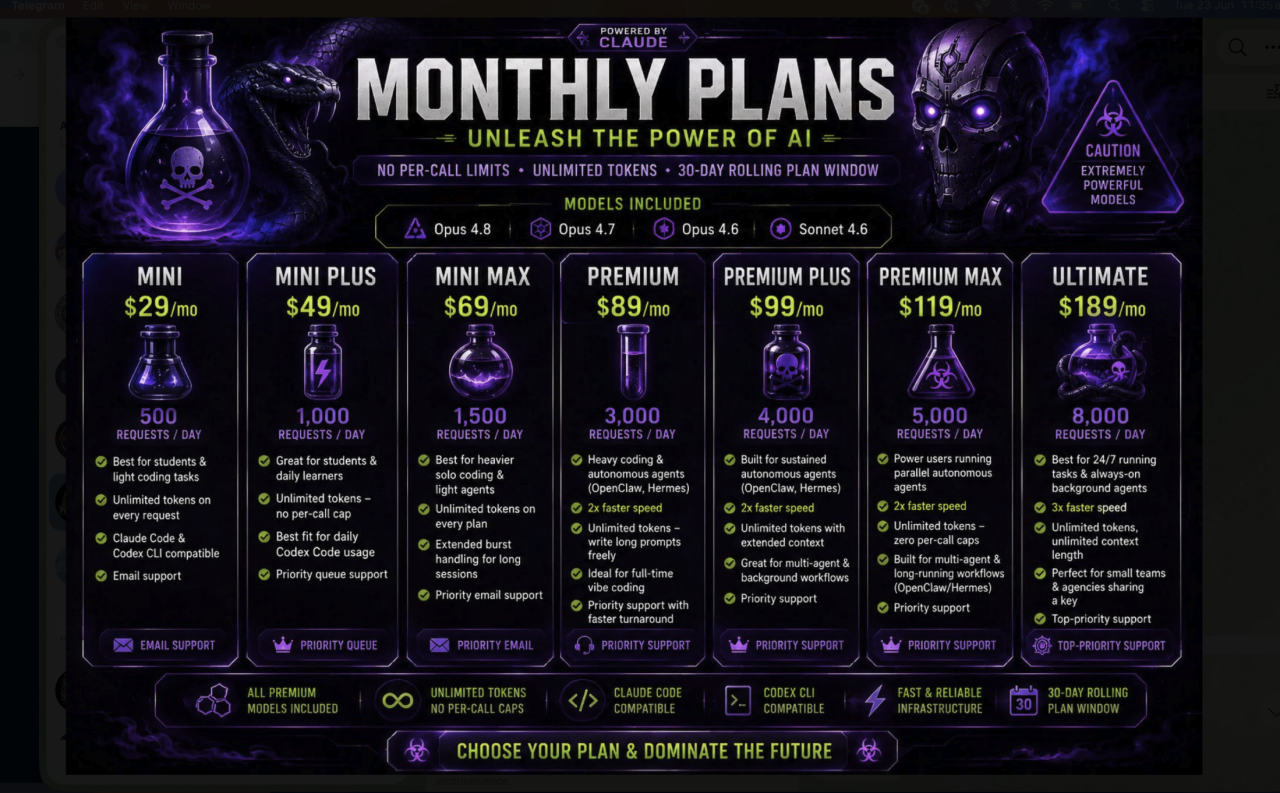 Um site, poison-claude.bitsender.top, Oferece tokens “ilimitados” em planos medidos pelo número de solicitações. Também oferece pacotes de fichas à la carte.
Os anúncios da Poison Claude explicam como o serviço consegue oferecer tokens baratos: aproveitando créditos bônus gratuitos, como o crédito bônus de US$ 100 na AWS para contas Bedrock. O serviço afirma claramente em seu site: "Adicionamos essas contas ao nosso pool, sua solicitação é encaminhada para uma conta específica nos bastidores (você não vê isso) e é cobrado de 5 a 15% do preço oficial por token, dependendo do modelo."
Os planos mensais com taxa fixa disponíveis no Poison Claude são possíveis devido à "diferença entre o que os fornecedores upstream nos cobram em crédito bônus e o que cobramos ao senhor". Os modelos oferecidos são Opus 4.8, Opus 4.7, Opus 4.6 e Sonnet 4.6.
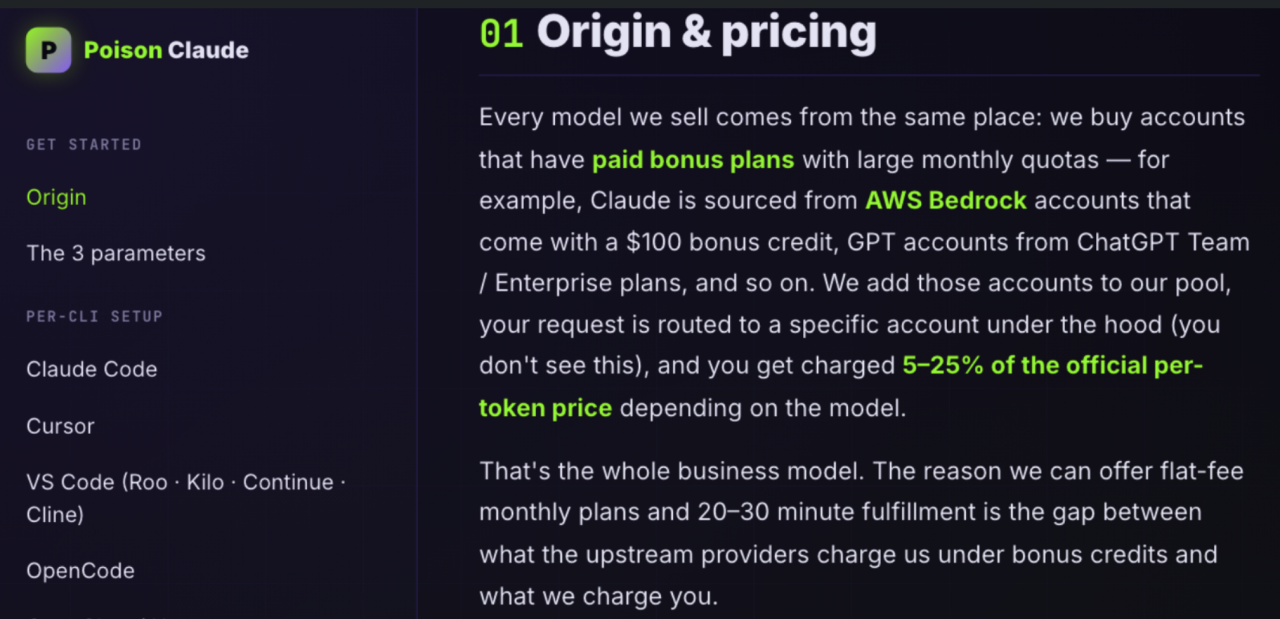 A Poison Claude afirma que pode oferecer acesso significativamente mais barato aos modelos da Anthropic devido aos "créditos bônus" provenientes da compra de contas.
A partir de 3 de julho de 2026, a Amazon ofereceu $ 100 em créditos da AWS que poderiam ser usados no Bedrock e em outros serviços de IA, com mais $ 100 disponíveis mediante a conclusão de determinadas atividades na conta. É provável que o acesso ao Bedrock tenha sido obtido por meio de inscrição fraudulenta.
Poison Claude aceita pagamentos em criptomoedas, incluindo USD Tether, USD Coin, Ethereum, Litecoin e Bitcoin. Após o pagamento, o cliente recebe o provisionamento de uma chave de API para uma API compatível com a Anthropic. Em seguida, os usuários são instruídos a configurar essas variáveis de ambiente para que sua instalação do Claude Code utilize a API Poison Claude em vez da legítima.
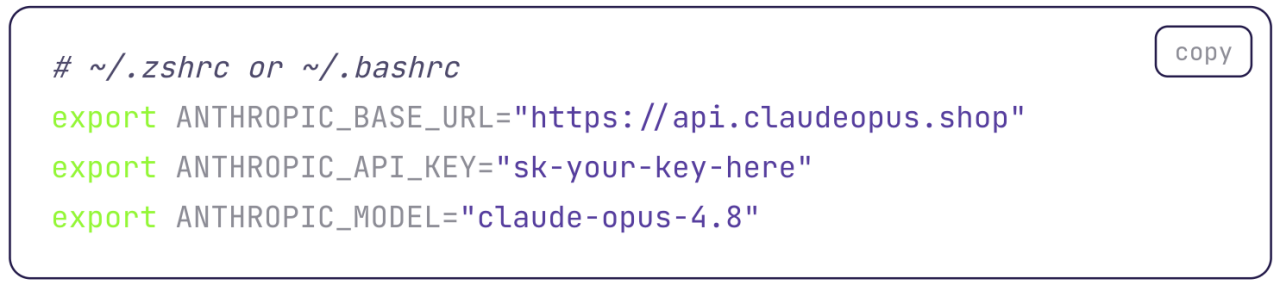 Instruções do Poison Claude para configurar variáveis de ambiente para o serviço.
Os comandos são enviados da API da Poison Claude para a Anthropic, e as respostas são retornadas ao cliente.
Quão popular é Poison Claude? Um erro de configuração fornece uma pista. Os operadores do Poison Claude expuseram uma rota de API. Executar um comando GET em /api/status mostrou o número total de usuários e o número de usuários ativos:
--> HTTP 200: {status: operational, total_users: 881, active_users: 872}
O domínio principal para Poison Claude, poison-claude.bitsender[.]top O servidor estava hospedado atrás da CDN da Cloudflare, ocultando seu endereço IP de origem. No entanto, os operadores do site esqueceram de incluir o endpoint, api.claudeopus[.]shop, que foi hospedado na Hostinger em Mumbai (a exposição foi corrigida).
Crédito para startups
Ecomagent.in é outro serviço que oferece tokens ilimitados através de seu próprio endpoint para assinaturas abaixo do preço de mercado. É oferecido acesso ao Opus 4.8, Opus 4.6, Sonnet 4.6 e GPT Codex 5.5 através de seu endpoint de API personalizado.
A Ecomagent mostra em seu site um exemplo de solicitação cURL para sua própria API com a frase "Olá" e, em seguida, a saída esperada em formato .json. objeto que contém a resposta do modelo: "Olá!" Como o senhor está hoje? Posso ajudar o senhor em alguma coisa?
A resposta continha metadados sobre o prompt e o uso do token. A saída contém um campo com o rótulo ID: "msg_vrtx_01XNdd65BAkT82dLgksZGWD3", o que indica uma resposta proveniente da plataforma Vertex do Google, agora chamada Gemini agente Enterprise plataforma.
Assim como a Amazon, o Google Cloud oferece crédito para novas contas, embora os usuários precisem cadastrar um cartão de pagamento para cobrança. O Google também oferece até $ 350.000 em créditos para startups de IA que planejam usar a plataforma Gemini Enterprise agente ou seu modelo Gemini. Um teste do Ecomagent não mostrou nenhuma resposta que contivesse um campo id com msg_vrtx.
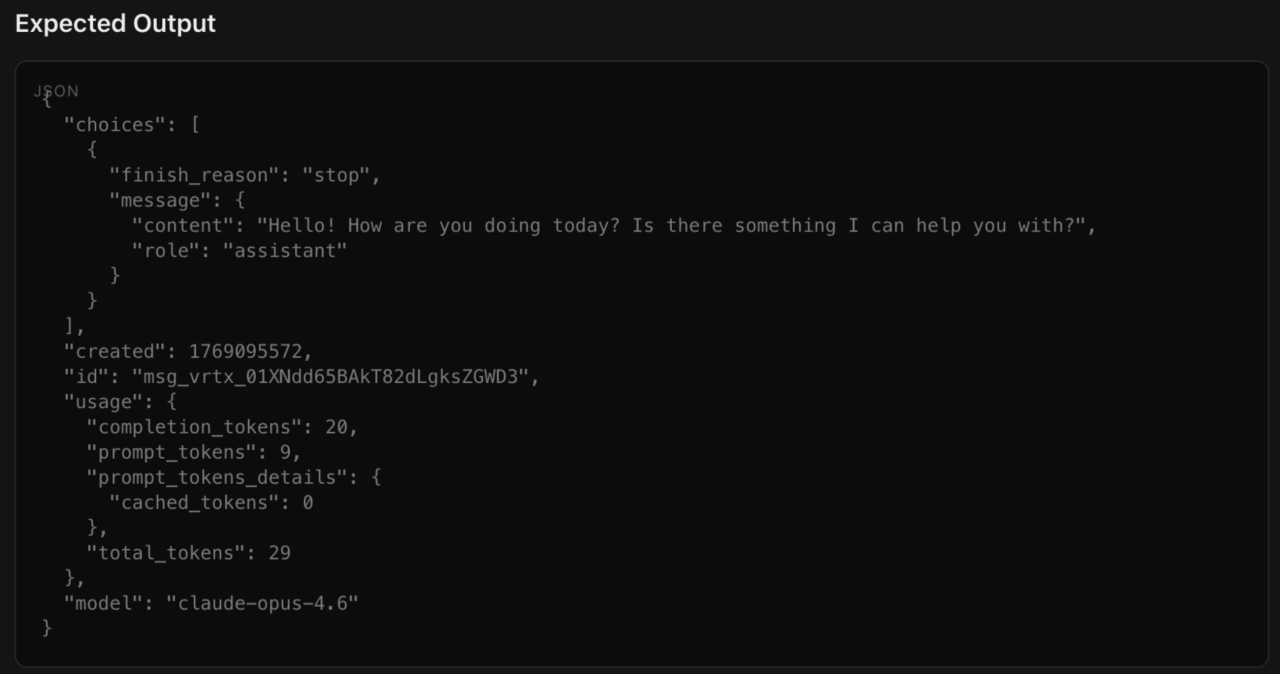 A documentação da Ecomagent indica que ela utilizou a plataforma de implantação de IA Vertex do Google para oferecer serviços de IA de menor custo à Anthropic.
A Ecomagent lista um nome de usuário do Telegram para suporte no site. A Ecomagent afirma ser capaz de oferecer modelos Anthropic com desconto devido ao uso de crédito para startups. Assim como muitas empresas de IA, a Anthropic também oferece créditos gratuitos para startups, que variam de US$ 25.000 a US$ 100.000. As startups precisam solicitar esses créditos e, presumivelmente, esse uso violaria os termos e condições.
Assim como Poison Claude, a Ecomagent também expôs uma rota de API não autenticada mostrando o "total_users" e o "active_users" do serviço, ambos com menos de 1.000.
 Os resultados de uma solicitação cURL por meio de uma rota de API não autenticada.
Estudo de caso: serviço de vídeo com IA
Este ano foi uma verdadeira corrida do Gold para a IA, com startups e empresas consolidadas competindo ferozmente por clientes. Muitos serviços de IA oferecem períodos de teste gratuitos ou acesso gratuito.
A Okta Threat Intelligence observou recentemente uma empresa de vídeos com IA apresentando uma alta taxa de cadastros fraudulentos por meio de ataques de força bruta, provavelmente realizados por bots. Este fornecedor oferece acesso de teste gratuito ao seu serviço.
Entre 1º de junho de 2026 e 1º de julho de 2026, os registros mostram mais de 105.000 tentativas de cadastro por força bruta, provenientes de 251 endereços IP distintos, provavelmente relacionados a bots.
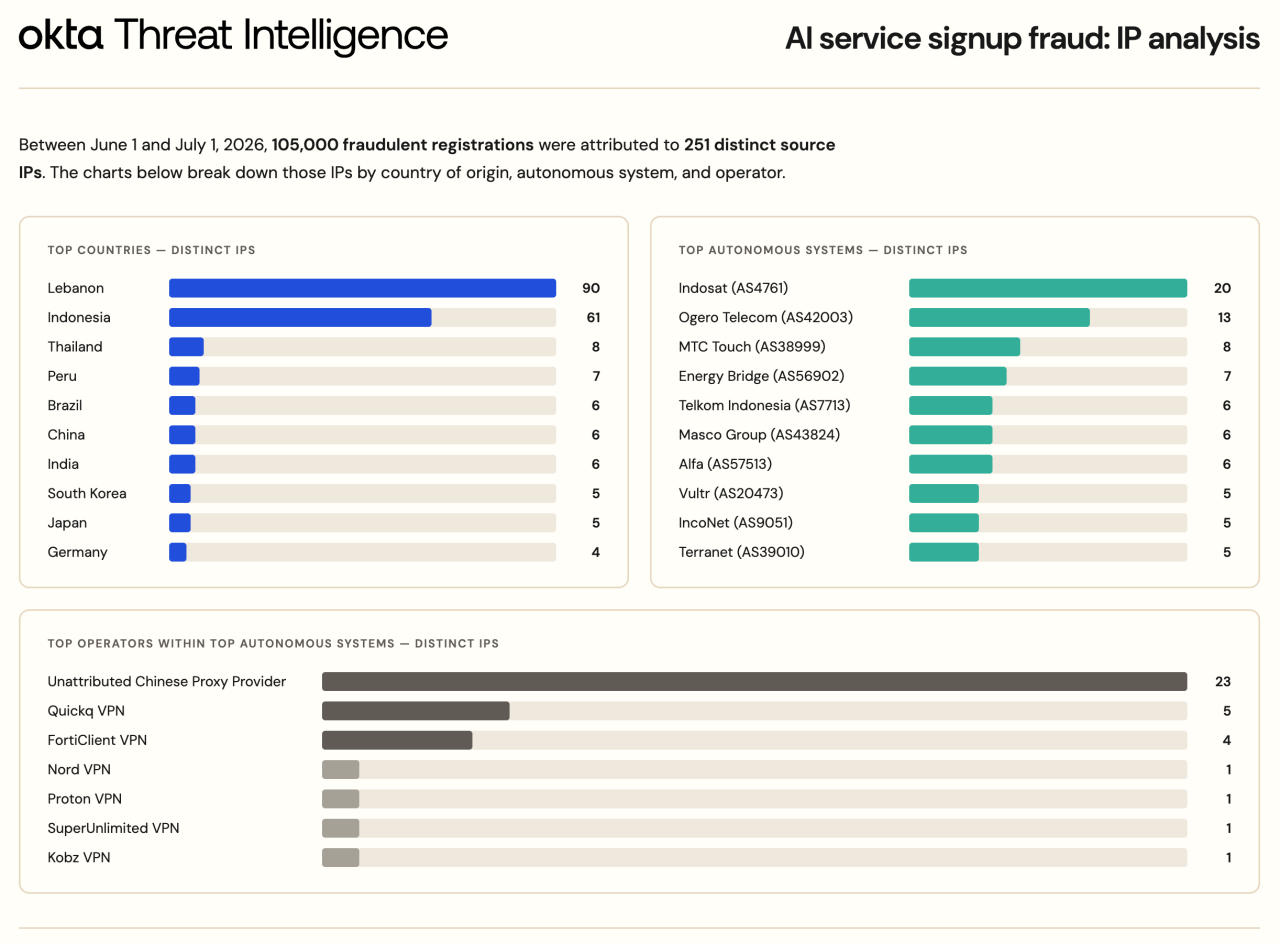 Inscrições fraudulentas em um serviço de IA que oferece testes gratuitos foram associados a provedores de proxy e VPNs em redes no Líbano, Indonésia e Tailândia.
Com base em nossos dados, podemos afirmar que é altamente provável que usuários baseados na China estejam burlando as restrições regionais. Alguns dos principais provedores de VPN, como o QuickQ VPN, são comumente usados por usuários chineses, e o domínio de e-mail mais utilizado foi qq.com, um serviço de e-mail popular na China.
Deixando isso de lado, o período de teste gratuito atraiu oportunistas do mundo todo. Como pode ser observado no lado direito do gráfico abaixo, a lista geral de cadastros contém domínios descartáveis como dakaka.org. emailinbo.live, e ratixq.com, apontando para uma criação altamente provável de identidades sintéticas em larga escala.
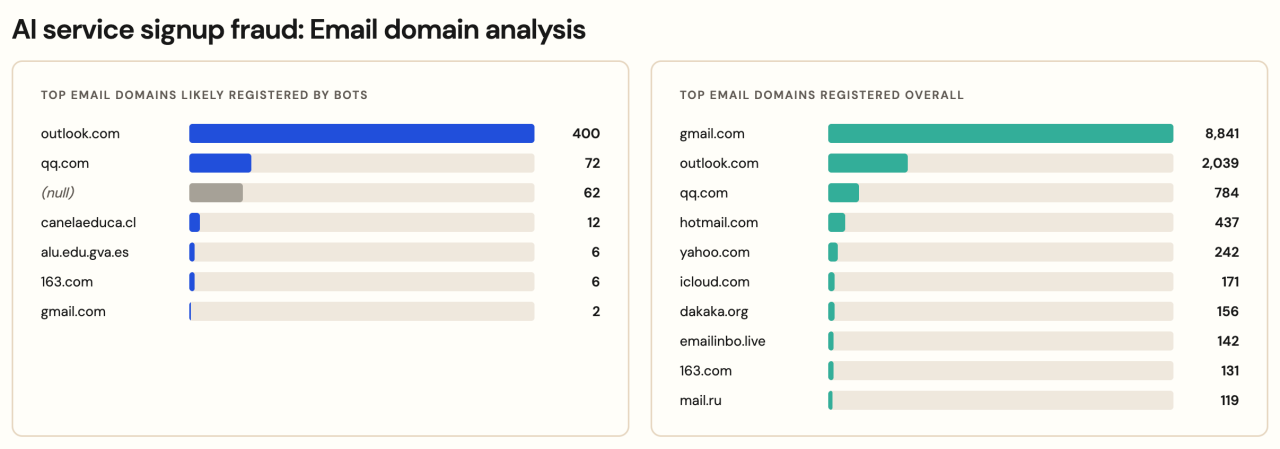 A lista geral de cadastros contém domínios descartáveis como dakaka.Organização, emailinbo.live, e ratixq.com, apontando para uma criação altamente provável de identidades sintéticas em larga escala.
Há também indícios de que golpistas estão se aproveitando dos períodos de teste gratuitos. O acesso a esse serviço específico foi anunciado em fóruns de cibercriminosos. Um vendedor contatado via Telegram afirmou possuir tanto as chaves de API quanto as credenciais, sendo que as credenciais ofereciam "acesso total" ao serviço.
Um segundo fornecedor monetizou cadastros fraudulentos com o mesmo serviço. Por US$ 40 em criptomoeda Tether, o vendedor ofereceu uma conta "criada". O fornecedor alegou que isso era melhor do que uma conta invadida — uma conta na qual as credenciais de um usuário legítimo haviam sido roubadas — já que uma conta invadida tinha maior probabilidade de ser desativada.
Em seguida, o vendedor forneceu um nome de usuário e uma senha, alegando que, após o término do período de teste, a conta seria convertida em uma "assinatura paga". Na verdade, isso foi um estratagema. O fornecedor, provavelmente sediado na Turquia, tinha um histórico de fraudes contra clientes e foi banido do notório fórum de cibercriminosos BreachForums.
Como o Okta Threat Intelligence está neutralizando-os
Antes da publicação, a Okta Threat Intelligence notificou a Cloudflare e a Anthropic sobre a infraestrutura e os padrões de abuso documentados ao publicar. A Cloudflare foi alertada sobre o uso de sua CDN pelo Poison Claude para ocultar a origem do serviço e, posteriormente, colocou um aviso de phishing no site.
A partir de 16 de julho de 2026, a Cloudflare se recusou a tomar medidas em relação a claudeopus[.]shop. que utiliza o Cloudflare como CDN e o Cloudflare Turnstile para proteção contra bots. Também notificamos a Amazon Web Services e o Google Cloud sobre o aparente abuso de seus programas de crédito para startups por parte da Ecomagent e serviços similares.
Os domínios e endpoints de API relevantes foram arquivados e enviados aos canais de relatórios de abuso. Continuamos a notificar os fornecedores de IA sobre ataques de fraude no cadastro contra seus locatários Auth0 e organizações Okta. Estamos compartilhando essas descobertas publicamente para conscientizar administradores de CIAM e provedores de IA, e continuaremos a monitorar novos serviços fraudulentos à medida que o mercado paralelo de acesso à IA amadurece.
Conclusão
A atividade de bots está aumentando em toda a internet, particularmente com a crescente implantação de agentes de IA. Aqueles que operam redes de bots também têm mais opções do que nunca para combater os métodos de Bot Detection, como proxies residenciais. Os proxies residenciais permitem que tráfego malicioso provenha de conexões IP de consumidores legítimos, que geralmente têm pouco ou nenhum histórico de atividade maliciosa, tornando seu bloqueio arriscado.
Embora uma certa quantidade de inscrições fraudulentas seja inevitável e represente a desvantagem de oferecer testes gratuitos, isso pode ser combatido. Na seção de recomendações, encontram-se ferramentas e recursos para os controles CIAM da Okta e da Auth0, que permitem aos administradores encontrar um equilíbrio sensato com os cadastros.
Combate à fraude no cadastro
Os atacantes criam contas falsas por diversos motivos. Como ilustrado anteriormente, isso inclui explorar promoções para novos usuários, mas há muitas outras práticas: criar contas antigas para parecerem legítimas, sobrecarregar sistemas para bloquear usuários reais, esquemas fraudulentos de engenharia social, enumerar nomes de usuário válidos como um passo inicial para ataques de preenchimento de credenciais, phishing e spam.
Qualquer medida que não seja a adoção de fatores de segurança mais rigorosos no momento do cadastro é insuficiente. O suporte nativo a chaves de acesso do Auth0 e do Okta eleva o custo de criação de contas a um nível que os atacantes automatizados não conseguem absorver: uma credencial vinculada a hardware, resistente a phishing, que não pode ser obtida em larga escala, compartilhada ou provisionada em massa. A Okta Threat Intelligence ainda não observou o uso de chaves de acesso em nenhuma campanha de fraude no cadastro que rastreamos. Os provedores de IA devem encarar o cadastro que exige chave de acesso não como uma concessão à experiência do usuário, mas como um controle de fraudes: isso não impedirá que uma pessoa determinada crie uma conta, mas torna economicamente insustentável o abuso industrializado de bots que alimentam serviços como o Poison Claude.
Chaves de API estáticas são a moeda corrente do mercado cinza. O modelo de negócios da Poison Claude baseia-se na agregação e revenda deles por meio de seu provedor centralizado. A vantagem das chaves estáticas é a conveniência, mas nas plataformas modernas essa diferença de conveniência foi praticamente eliminada.
O modelo de aplicativo da Auth0 e da Okta substitui uma chave estática pelo fluxo de credenciais do cliente OAuth 2.0: a máquina troca um ID e um segredo do cliente por um token de acesso de curta duração, com escopo definido para as permissões necessárias. Por padrão, um token vazado expira em um cronograma curto e configurável. Uma chave estática vazada não expira. Os provedores não devem emitir credenciais com prazo de validade indefinido: qualquer token que possa ser copiado para um arquivo e compartilhado acaba se tornando um produto do mercado cinza.
Guias práticos para combater fraude no cadastro estão disponíveis para Auth0. Os administradores do Okta Customer Identity devem implementar controles como proteção contra bots, perfilamento progressivo e políticas de inscrição, zonas de rede dinâmicas aprimoradas, e Identity Threat Protection (ITP) para evitar cadastros fraudulentos.


