



Todo mundo usa IA. Você também
Os agentes de IA são componentes de software baseados em LLMs que tomam decisões. Eles planejam, executam e realizam iterações em vários aplicativos na sua empresa. Eles combinam características humanas e não humanas. Por um lado, não são humanos; seus mecanismos de autenticação e autorização utilizam contas de serviço, senhas, tokens de API e tokens OAuth. Por outro lado, não são determinísticos, podem ser enganados e não são previsíveis.
Nos dias de hoje, parece que é preciso utilizar a IA rapidamente. Seus concorrentes podem estar usando a IA para acelerar o trabalho deles — e ela pode ajudar você a ser mais eficiente no seu trabalho atual. É bem provável que a liderança da SUA organização tenha anunciado um grande projeto de IA que impulsionará a adoção dessa tecnologia.
O problema? A infraestrutura avança mais rápido que a infraestrutura de identidade e segurança. A pressão para adotar a IA é maior do que os esforços feitos para mitigar seus riscos. O uso não autorizado de IA pode causar problemas de segurança e conformidade, expondo recursos corporativos sensíveis a cargas de trabalho ou modelos externos e não autorizados. A maioria desses riscos é bem conhecida, mas a intensidade e a priorização deles mudaram.
Risco 1 — você perde o controle
Funcionários inovadores se apressam em usar a IA, apoiados pela liderança da organização. Ao mesmo tempo, as equipes de IAM e segurança não conseguem rastrear quem usa o quê. Novos aplicativos são integrados ao ambiente da empresa, novas conexões de app para app são estabelecidas e as equipes responsáveis pela gestão de informações sensíveis são excluídas, ficando impossibilitadas de cumprir suas responsabilidades.
Essa "invisibilidade" pode ocultar uma conexão entre o mesmo LLM e tanto um recurso financeiro sensível quanto um servidor externo. Por ser baseado em um LLM, um invasor de um servidor externo pode enganar o agente para que ele divulgue dados de um recurso sensível.
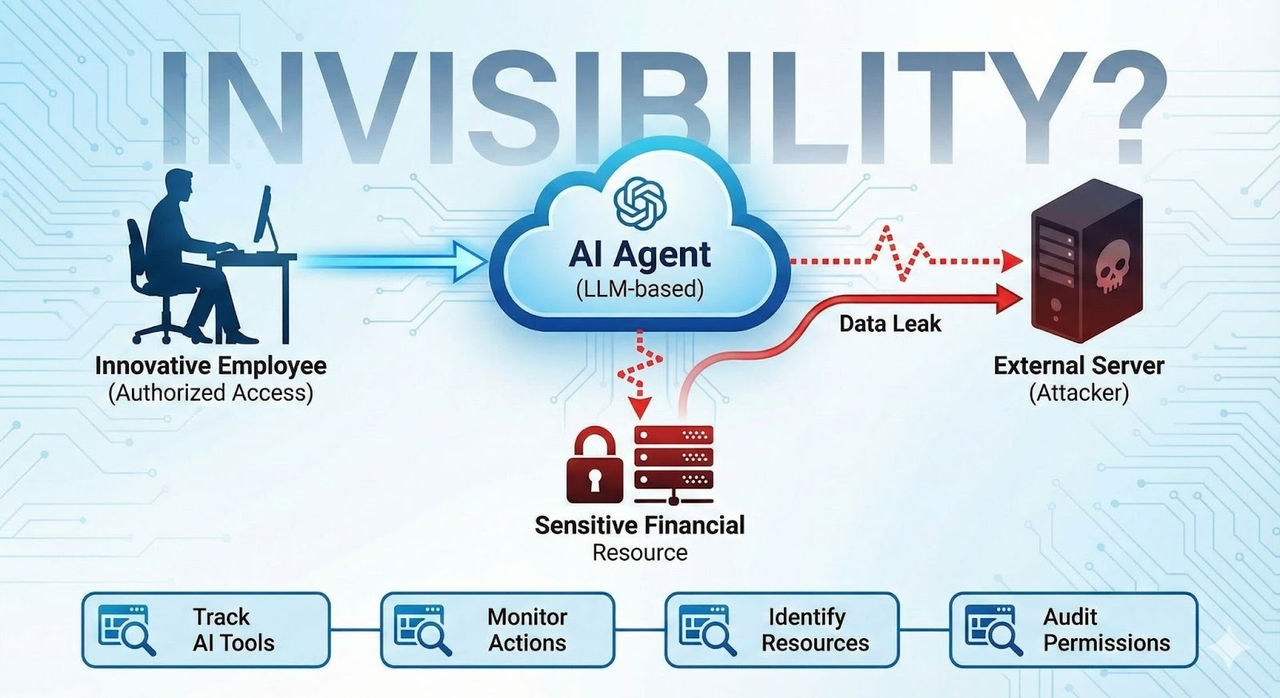 *Imagem gerada com o Gemini
Para mitigar esse risco, você precisa monitorar as ferramentas de IA que seus funcionários usam, as ações que os agentes deles executam, os recursos conectados a esses agentes e as permissões concedidas a eles. Saiba mais sobre como o Okta ISPM pode ajudar a mitigar esses riscos.
Risco 2 — delegação de confiança
Em muitos casos, os agentes agem em nome de um determinado usuário. Por exemplo, se você conectar seu ChatGPT ao Notion, permitirá que o chat acesse e leia seus dados no Notion, de acordo com suas permissões e os escopos que concedeu a ele.
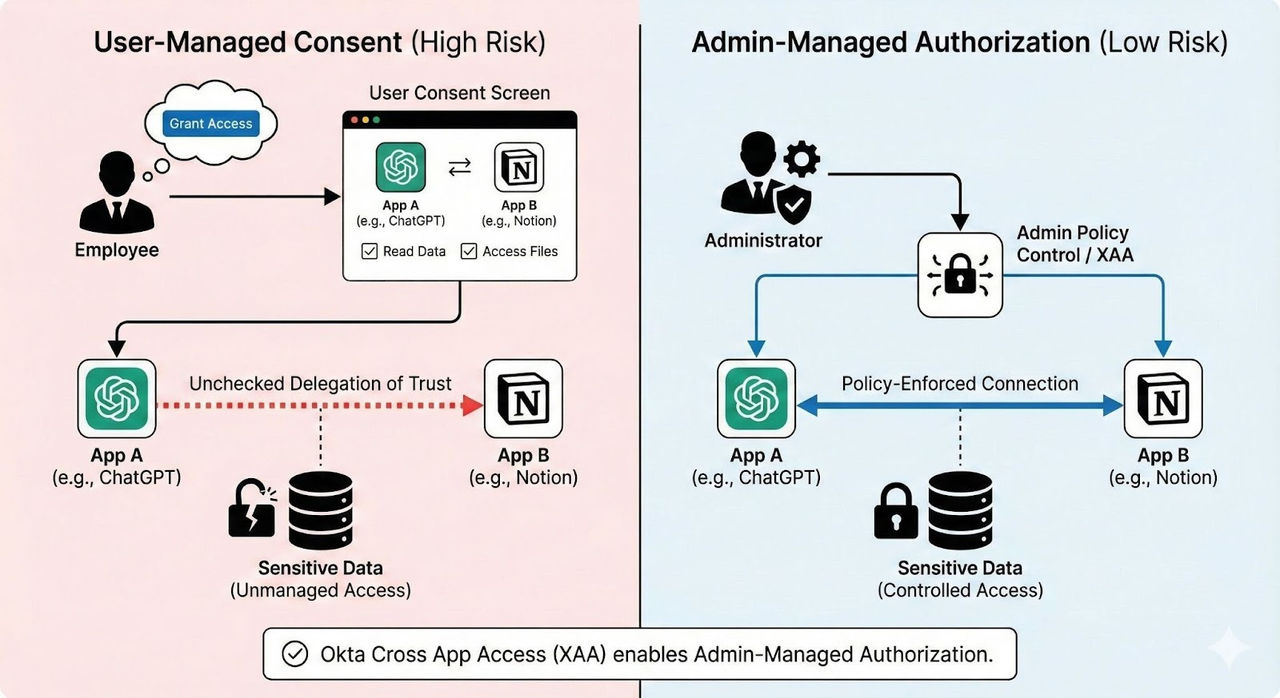 *Imagem gerada com o Gemini
Em alguns casos, o usuário final é responsável pelo processo de consentimento. Isso significa que um funcionário pode decidir, de forma independente, quais privilégios e acessos o app A terá ao app B em nome dele. Essa é uma decisão que o administrador gostaria de tomar.
Para evitar esse risco, é preciso bloquear os fluxos de consentimento do usuário dentro dos ativos mais valiosos e gerenciar as conexões de app para app. O Okta Cross-App Access (XAA) resolve exatamente esse problema. Saiba mais sobre isso aqui.
Risco 3 — aumento do uso de segredos de longa duração
Os casos de uso da IA podem levar a uma maior utilização de segredos de longa duração. Isso pode ser necessário para possibilitar a chamada de funções e a integração com outros serviços. É um processo que pode ocorrer ao baixar um token de API para se conectar a um servidor MCP ou ao copiar e colar credenciais para conectar um criador de agentes a outro SaaS.
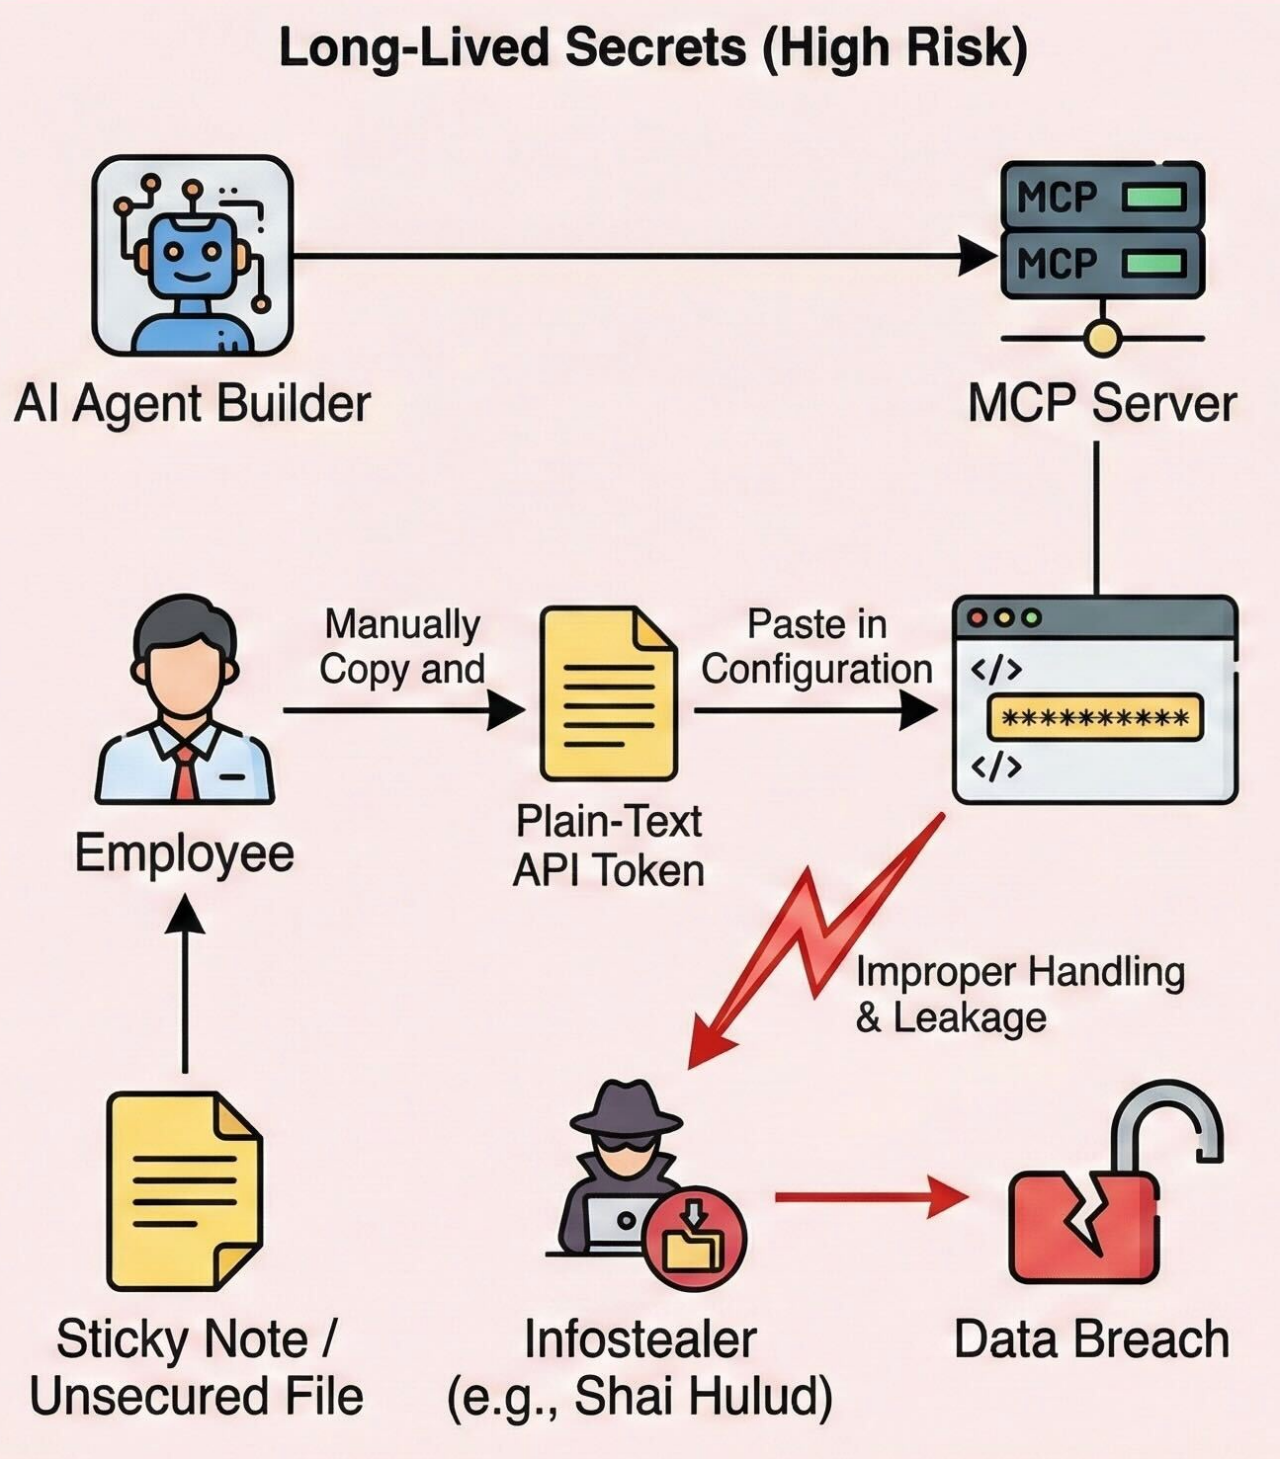 *Imagem gerada com o Gemini
O manuseio inadequado desses segredos pode aumentar o risco de vazamento. Infostealers, ou ladrões de informações, como o “Shai Hulud”, localizam segredos em texto simples que foram manuseados de forma inadequada e os roubam. Para mitigar esse risco, primeiro gerencie os segredos com soluções de PAM como o OPA. Além disso, prefira o uso de tokens efêmeros (como OAuth).
Conclusão
A IA agêntica exige nossa atenção para riscos antigos e novos: falta de visibilidade, gerenciamento de acesso de app para app e vazamento de segredos. As equipes de segurança devem obter visibilidade da postura de IA agêntica de sua organização rapidamente. Experimente o Okta ISPM para ter maior visibilidade e insights sobre suas identidades humanas e não humanas.


