



Resumindo: ao combinar o Okta Identity Threat Protection com o Okta Workflows, as organizações podem migrar de revisões de acesso estáticas e agendadas para certificações de acesso dinâmicas e em tempo real, baseadas no risco do usuário, garantindo a correção imediata de possíveis ameaças.
A gestão da governança de identidades geralmente depende de campanhas programadas — normalmente trimestrais ou anuais — para garantir que os usuários tenham os níveis de acesso adequados. Mas no cenário de ameaças dinâmico de hoje, esperar até o final do trimestre para analisar um usuário comprometido ou de risco simplesmente não é suficiente.
E se o senhor pudesse acionar uma revisão de acesso no exato momento em que uma ameaça fosse detectada?
Ao combinar Okta Identity Threat Protection com Okta Workflows, você pode migrar de revisões estáticas e agendadas para certificações de acesso dinâmicas e em tempo real, baseadas no risco do usuário. Em vez de apenas verificar o acesso quando o calendário assim o determina, você pode revisá-lo exatamente quando um perfil de ameaça for alterado.
A arquitetura: da avaliação de riscos em tempo real à ação orientada por políticas.
Antes de explorarmos funcionalidades específicas, aqui está uma visão geral de como os sinais de risco em tempo real fluem perfeitamente para ações de governança orientadas por políticas.
O pipeline da arquitetura de risco em tempo real
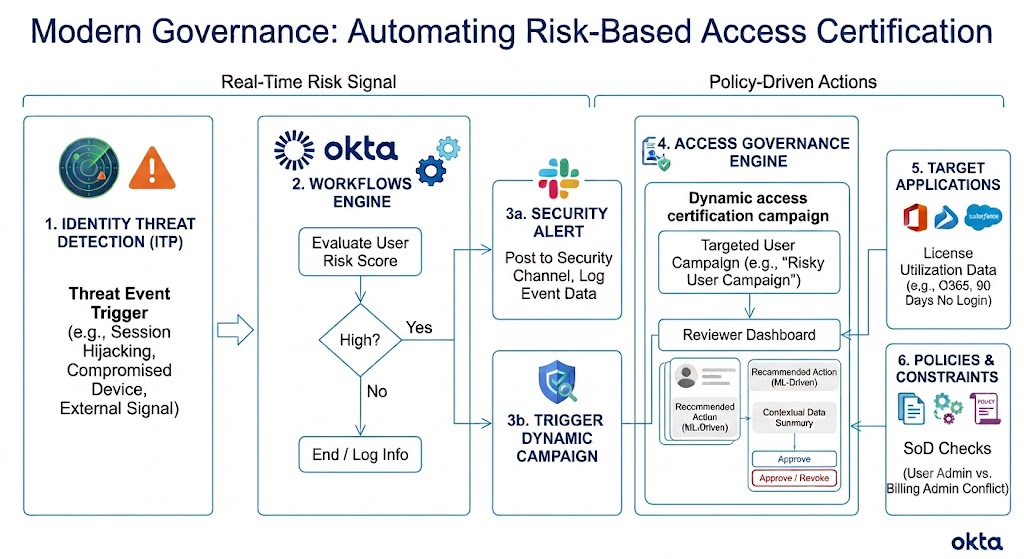 Fluxograma de sinais de risco em tempo real do Okta Identity Threat Detection, que acionam campanhas de certificação dinâmica para o Okta Workflows.
Para entender como esses sistemas se comunicam, aqui está a sequência técnica do ciclo de governança automatizada:
- Análise de risco: o Okta Identity Threat Protection avalia sinais de risco contínuos por meio de análises comportamentais próprias ou de fornecedores terceirizados.
- Gatilhos de eventos: Uma mudança no nível de risco de uma entidade (como de baixo para alto) dispara um gancho de evento assíncrono no Okta.
- Orquestração de fluxo de trabalho: o Okta Workflows captura o evento por meio do cartão de gatilho "Nível de risco alterado".
- Enriquecimento e avaliação de contexto: O fluxo de trabalho executa verificações lógicas, busca atributos do usuário e avalia o contexto de risco.
- Execução da governança: Se as condições forem atendidas, o fluxo de trabalho invoca a API Okta Identity Governance para iniciar instantaneamente uma microcampanha direcionada para esse ID de usuário específico.
Principais funcionalidades do mecanismo de governança Okta
Aqui estão três funcionalidades do mecanismo de governança da Okta que fazem desta abordagem moderna uma verdadeira revolução.
1. Campanhas de certificação dinâmicas acionadas por risco
É aqui que a verdadeira magia da automação acontece. Em vez de depender exclusivamente de um cronograma, o Okta Workflows permite gerar dinamicamente uma campanha de certificação de acesso direcionada.
Um fluxo de trabalho é iniciado instantaneamente quando o perfil de risco de um usuário aumenta. Isso pode ocorrer devido a uma tentativa de sequestro de sessão detectada pelos sinais próprios da Okta ou por um sinal compartilhado de um provedor de segurança externo.
O fluxo de trabalho avalia o nível de risco do usuário. Se identificar um alto risco, o Okta inicia automaticamente uma "campanha de usuário de risco" específica para esse indivíduo e notifica imediatamente a equipe de segurança em um canal do Slack. O usuário recebe uma análise de segurança instantânea e direcionada exatamente quando mais importa.
2. Contexto aprofundado para os revisores (olá, racionalização de software!)
Os responsáveis pela revisão, como gerentes ou proprietários de recursos, precisam de dados acionáveis, e não de uma lista genérica de aplicativos, quando são notificados para analisar um usuário de risco. O analisador de governança da Okta fornece um contexto incrível para que eles possam tomar uma decisão informada e confiante.
Uma característica notável são os dados de utilização da licença. Por exemplo, o painel de avaliação pode sinalizar um usuário que possui uma licença do Microsoft Office 365, mas não fez login nos últimos 90 dias. Isso não apenas reduz a superfície de ataque do ponto de vista da segurança, mas também representa uma grande vitória para a racionalização de software. É possível identificar e revogar licenças não utilizadas, economizando uma quantia significativa de recursos para a sua organização.
3. Mecanismos integrados de verificação da separação de funções
As avaliações de acesso não se limitam a determinar se um usuário precisa de acesso; elas devem avaliar se esse acesso cria uma combinação prejudicial. O painel de revisão do Okta executa verificações automáticas em relação às políticas de separação de funções (SoD) da sua organização.
Por exemplo, se um usuário de risco possuir simultaneamente as funções de "administrador de usuários" e "administrador de faturamento", a plataforma sinalizará imediatamente esse conflito de segregação de funções (SoD) para o revisor. Aliadas a recomendações baseadas em aprendizado de máquina sobre aprovar ou revogar o acesso, as equipes de revisão estão perfeitamente equipadas para mitigar os riscos de conformidade imediatamente.
Pronto para construir por conta própria?
O vídeo de demonstração abaixo mostra o processo de configuração do fluxo de trabalho e o resultado de um evento de risco acionado.
Demonstração: veja o fluxo de trabalho de governança completo em ação.

Comece: faça o download do modelo do Okta Workflows
A criação desta automação é simples usando o console do Okta Workflows com recurso de arrastar e soltar. Para agilizar a implementação, incluímos toda a lógica em um modelo pré-configurado.
Após o download, é necessário carregar o pacote `.flow` diretamente no console do Okta Workflows, mapear os hooks de conexão e ativá-lo.
Baixe o Okta Workflows Template: certificação de acesso dinâmica baseada em risco
Plano técnico e manifesto de fluxo de trabalho
Para arquitetos de soluções e engenheiros que desejam revisar a estrutura lógica antes da importação, o modelo `.flow` executa o seguinte esquema de projeto subjacente:
```json
{
"workflowName": "Gerar campanha de certificação de acesso com base no risco",
"triggerEvent": "oktaitp:user.risk.detect (Risco do usuário detectado)",
"Módulos de orquestração": {
"Proteção contra ameaças à identidade": [
"retrieveUserRisk_JrLod3cJI8"
],
"Governança de identidade": [
"createUserCampaign_58rXvVJ_r",
"launchACampaign_dSfl7xoInP"
],
"notifications": [
"slack:sendMessageToChannel2"
],
"systemLogic": [
"control:if",
"control:join",
"string:compose",
"Data: agora",
"date:add"
]
}
}
Ao aproveitar os sinais de proteção contra ameaças à identidade para direcionar ações de governança automatizadas, é possível finalmente preencher a lacuna entre a segurança reativa e o gerenciamento proativo de identidades. Chegou a hora de deixar a automação fazer o trabalho pesado!
Pré-requisitos
Para dar vida a essa automação, será necessário licenciar essas soluções Okta em seu tenant:
Além disso, habilite os seguintes escopos de API para sua integração:
- okta.accessRequests.request.manage
- okta.accessRequests.request.read
- okta.governance.accessCertifications.manage
- okta.governance.accessCertifications.read
- okta.governance.accessRequests.manage
- okta.governance.accessRequests.read
- okta.userRisk.read
- okta.userRisk.manage
Dica para configuração de fluxo de trabalho
Ao configurar o cartão “Criar campanha de usuário” em seu fluxo de trabalho, tem muita flexibilidade com as atribuições de revisores. Você pode selecionar um revisor diretamente na lista suspensa (como o gerente do usuário, um grupo específico ou usuários individuais) e definir um ID de revisor alternativo, ou pode criar uma lógica personalizada para atribuir o revisor dinamicamente com base na situação.


