



Resumo executivo:
Um novo recurso, o modo de sensor de postura do dispositivo Okta Verify, permite a implantação silenciosa do Okta Verify via MDM e coleta sinais em dispositivos macOS e Windows gerenciados. Essa funcionalidade permite que os administradores controlem a inscrição do Okta Verify com base na conformidade do dispositivo e estendam os controles de segurança Zero Trust para estações de trabalho compartilhadas antes da autenticação dos usuários.
Os programas Zero Trust mais maduros compartilham uma característica comum: eles tratam a segurança não como um destino, mas como uma busca contínua por um controle mais rigoroso e preciso. O Okta Verify há muito tempo permite que as organizações apliquem políticas de postura de dispositivos em escala, e hoje estamos ampliando essa capacidade. Com o Okta Verify Device Posture Sensor Mode, a confiança no dispositivo agora começa no provisionamento do gerenciamento de dispositivos móveis (MDM), fornecendo aos administradores sinais de postura e controles de inscrição mais cedo no ciclo de vida do dispositivo do que nunca.
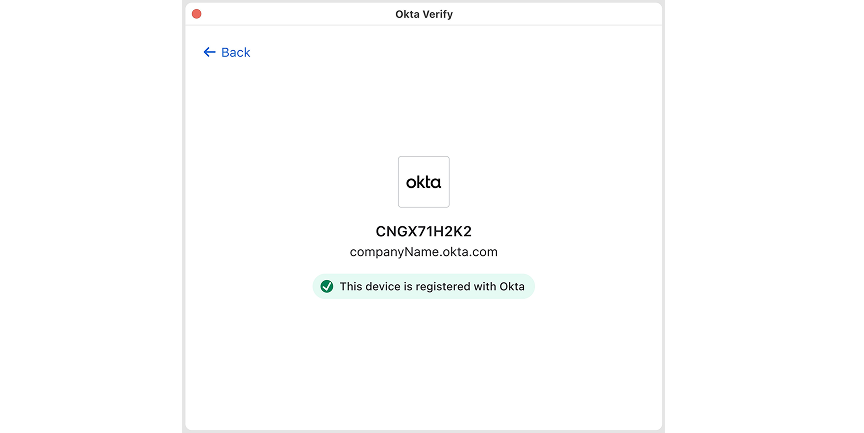
Abordando a última etapa da confiança no dispositivo.
Historicamente, os administradores implementam o Okta Verify, os usuários concluem o registro e as políticas de postura do dispositivo são aplicadas a partir daí. Na maioria dos cenários, esse fluxo funciona bem. Mas no Edge — estações de trabalho compartilhadas, quiosques de atendimento ao público, rollouts de MDM em larga escala — ele começa a mostrar suas limitações.
Anteriormente, não havia nenhum mecanismo que verificasse a postura do dispositivo antes da inscrição do usuário no Okta Verify e no Okta FastPass, deixando a equipe de TI sem a possibilidade de bloquear laptops pessoais ou endpoints não compatíveis. Para dispositivos compartilhados, como postos de enfermagem em hospitais ou terminais de ponto de venda no varejo, o desafio se agrava: como nenhum usuário individual possui esses dispositivos de forma permanente, os endpoints críticos para a operação podem estar completamente fora do escopo da sua política.
Principais funcionalidades do modo de sensor de postura do dispositivo Okta Verify
O modo de sensor de postura do dispositivo Okta Verify introduz uma separação clara entre a coleta de sinal do dispositivo e a autenticação do usuário. Seus dispositivos não precisam mais esperar que um usuário se inscreva no Okta Verify e no Okta FastPass para que a plataforma possa avaliar a postura do dispositivo.
As principais capacidades incluem:
- Implantação silenciosa e orientada por MDM: os administradores podem implantar o Okta Verify silenciosamente em dispositivos macOS e Windows gerenciados durante o provisionamento de MDM, criando automaticamente um registro de dispositivo no Universal Directory sem interação do usuário final ou inscrição no Okta FastPass.
- Coleta de sinais de dispositivos antes da autenticação: Este recurso coleta e transmite sinais de postura do dispositivo para o Okta antes que qualquer usuário se autentique, permitindo o monitoramento proativo da postura da frota de dispositivos antes de avançar para a próxima etapa de implantação.
- Inscrição de usuários condicionada por políticas: usando uma política de gerenciamento de contas Okta, os administradores podem exigir a atestação da gerência como pré-condição para a inscrição no Okta Verify (e qualquer inscrição downstream no Okta FastPass), garantindo que apenas usuários em dispositivos compatíveis e gerenciados por MDM possam prosseguir.
- Suporte a dispositivos compartilhados: agora os administradores podem aplicar políticas de postura de dispositivo em estações de trabalho compartilhadas sem a necessidade de um único usuário proprietário.
Caso deseje acelerar a adoção do Okta Verify em uma frota de dispositivos grande e complexa ou precise de visibilidade centralizada e aplicação antecipada em todos os endpoints gerenciados pela sua organização, o modo sensor de postura de dispositivo do Okta Verify pode ajudar. Ele amplia os controles de postura do dispositivo nos quais o senhor já confia para um nível mais profundo do ciclo de vida da identidade, integrando dispositivos compartilhados e estações de trabalho de linha de frente ao seu programa Zero Trust.
Leve a política Zero Trust ao ciclo de vida do seu dispositivo
A proteção da frota de dispositivos não deve aguardar o login do usuário. O modo de sensor de postura do dispositivo Okta Verify já está disponível como um recurso de acesso antecipado de autoatendimento para dispositivos macOS e Windows gerenciados. Para saber mais sobre este recurso, consulte a documentação do produto.
Esse recurso é um passo fundamental no compromisso contínuo da Okta com a segurança Zero Trust compatível com o dispositivo. Para criar uma defesa robusta em toda a sua frota de hardware, confira Okta Device Access e Adaptive MFA. Essas soluções funcionam em conjunto para proteger estações de trabalho compartilhadas e garantir o acesso seguro.
Qualquer menção a produtos, recursos, funcionalidades ou certificações futuras neste blog tem caráter meramente informativo. Esses itens não representam compromissos de entrega e não devem ser considerados para fins de decisão de compra. Estes materiais são destinados apenas para fins informativos gerais e não constituem aconselhamento jurídico, de privacidade, conformidade com a segurança ou de negócios. © 2026 Okta, Inc. e suas afiliadas.


