



El problema
En febrero de 2026, un desarrollador que utilizaba una sola credencial válida descubrió que podía acceder a más de 6700 robots aspiradoras DJI en 24 países.¹
No robó contraseñas ni vulneró sistemas. La plataforma simplemente no tenía límites entre los datos de un cliente y otro.
En este informe, se analiza por qué existe esa brecha en la mayoría de las arquitecturas de API empresariales actuales, cómo se agrava el riesgo cuando los agentes de IA heredan esas mismas credenciales y qué hacer para cerrar la brecha.
¿Qué pasó?
Un desarrollador estaba trabajando en un proyecto paralelo con Claude para intentar controlar su robot aspiradora DJI con un controlador de PlayStation. Mientras conectaba la aplicación a la red de DJI utilizando credenciales legítimas, se topó con algo inesperado: podía ver y acceder a todas las aspiradoras en la plataforma. Más de 6700 dispositivos en 24 países.
El desarrollador no hackeó nada ni robó ninguna contraseña. Usó el producto de la forma en que fue diseñado y el sistema no tenía barrera alguna entre el dispositivo de un cliente y otro.
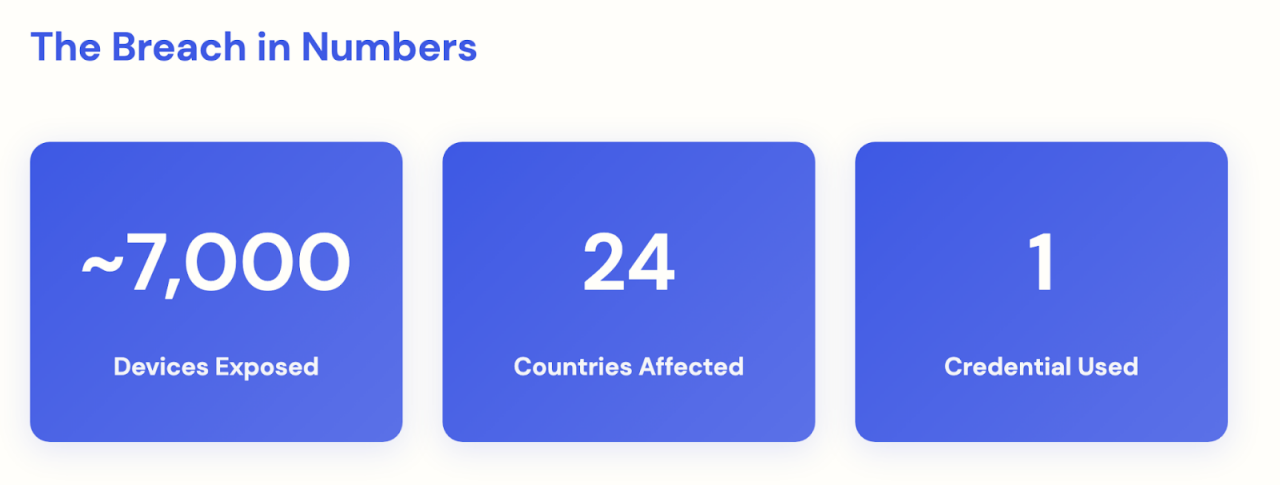
Los datos que quedaron expuestos fueron transmisiones de video en vivo de cámaras dentro de los hogares, audio de micrófonos y planos detallados diseñados por los sensores de la aspiradora.
El desarrollador fue responsable e informó el problema. Nunca se aprovechó de ese acceso. Sin embargo, un actor malicioso con las mismas credenciales podría haberlo hecho.
La filtración no requirió robo de contraseñas, herramientas de hackeo ni acceso interno. Una credencial válida fue suficiente. Nadie había definido qué estaba permitido hacer realmente con esa credencial.
No estaba rota la cerradura, sino que no había puerta alguna.
La exposición
Este no es un problema específico de IoT. La misma falla estructural —la autorización a nivel de objeto defectuosa— ocupa, desde 2019, el primer puesto en la lista de OWASP con los diez principales riesgos de seguridad para las API,² lo que la convierte en la clase de vulnerabilidad de API más frecuente en todos los sectores.
Los dos vectores de exposición a los que se enfrenta toda empresa
1. Cada API que se publica tiene este problema de límites
Cuando un usuario o sistema inicia sesión correctamente, la mayoría de las API permiten, de forma predeterminada, que dichas credenciales accedan a cualquier registro al que puedan llegar. Sin límites de autorización explícitos, una credencial válida permite acceder a todo.
2. Superficie normativa
Según el RGPD y la CCPA, el acceso no autorizado a datos personales (incluidos videos o audios domésticos) es una filtración que debe notificarse, incluso cuando no se hayan extraído datos deliberadamente. Una falla del sistema que facilita el acceso se interpreta igual que un robo.
La pregunta no es si pueden robar sus credenciales. Más bien, pregúntese si una credencial robada le da a un atacante acceso a todo su sistema.
La filtración de DJI se encuentra en un extremo: una credencial, ningún límite, 7000 hogares expuestos. En el otro extremo, cada credencial se limita exactamente a lo que necesita. El acceso se aplica a nivel de recurso, y un token robado es inútil sin el dispositivo que lo creó.
La solución no es mejorar las contraseñas: es cerrar la brecha entre esos dos extremos.
El riesgo de la IA
Sus herramientas de IA (copilotos internos, asistentes orientados al cliente, agentes automatizados de flujo de trabajo) funcionan llamando a las API para completar tareas. Cada una de esas llamadas utiliza una credencial. Si esa credencial no tiene límite de acceso, una mala instrucción o una pipeline de proveedor vulnerada puede exponer todo aquello a lo que la IA llegue.
La filtración de las aspiradoras demoró nueve minutos. Un agente de IA que realiza cientos de llamadas a la API por minuto, sin límites de acceso, podría replicar la misma exposición en milisegundos en todos los sistemas que utiliza.
Filtración de IoT vs. filtración de IA con agentes: misma brecha, diferente magnitud
Magnitud | Conjunto de aspiradoras inteligentes | Agente de IA |
Tiempo hasta la exposición | 9 minutos | Milisegundos |
Sistemas afectados | Un conjunto de dispositivos | Cada API a la que el agente puede acceder |
Desencadenante del ataque | Una credencial válida | Una instrucción manipulada |
Supervisión humana | Detectable en los registros | Suele ser un proceso automatizado sin supervisión |
Cada integración de IA que implementa hoy hereda la misma arquitectura de credenciales que permitió la filtración, a menos que la diseñe explícitamente para evitarlo.
¿Cómo puede ayudar Okta?
Okta ayuda a cerrar esta brecha en su fuerza laboral, sus aplicaciones orientadas al cliente y sus agentes de IA actuales. Lo hace con cuatro capacidades:
1. Credenciales que caducan en el momento en que salen del dispositivo
Okta emite credenciales vinculadas criptográficamente a un dispositivo específico. Si se copian o se interceptan, no valen nada. Es como la tarjeta de acceso de un hotel, que solo funciona en la habitación para la que fue programada.
2. Agentes de IA que solo pueden acceder a lo que se les permitió explícitamente
Cada herramienta de IA, agente de flujo de trabajo o integración obtiene una credencial cuyo ámbito se limita exactamente a los recursos que necesita. Si un agente debe resumir solicitudes de soporte, no puede acceder accidental ni intencionalmente a los registros financieros.
3. Un modelo de delegación donde las subtareas obtienen subpermisos
Cuando un agente de IA transfiere trabajo a otro proceso, solo concede el acceso que la tarea requiere. Las cadenas de delegación no acumulan permisos, sino que los restringen.
4. Un lugar para auditar cada decisión de acceso
Cada solicitud de acceso, ya sea de un empleado, una aplicación o un agente de IA autónomo, pasa por el mismo motor de políticas y registro de auditoría. Los equipos de seguridad y cumplimiento normativo ven todo en un panel único.
La filtración de DJI se pudo haber evitado si se definía lo que una credencial válida realmente podía hacer. Okta se ocupa justamente de eso para cada persona, aplicación y agente de IA en su entorno.
La brecha de credenciales existe en la mayoría de las organizaciones de hoy. La buena noticia es que Okta ayuda a garantizar que el camino desde la situación actual hacia la protección esté bien definido. La mayoría de los equipos están más cerca de lo que creen.
Obtenga más información sobre cómo Okta protege la IA aquí.
¹ Hollister, Sean. “Un hacker encontró una forma de acceder remotamente a miles de aspiradoras robóticas DJI”. The Verge, 2026: theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt
² Los 10 principales riesgos de seguridad para las API en 2023 según OWASP: owasp.org/API-Security/editions/2023/en/0xa1-broken-object-level-authorization/


