



La inteligencia artificial (IA), y en concreto la IA generativa (GenAI), está contribuyendo a impulsar revoluciones en diversos sectores. Lamentablemente, algunos de los primeros y más agresivos usuarios de esta tecnología han sido ciberdelincuentes. El crecimiento exponencial de las capacidades de la IA de generación ha demostrado ser irresistible, permitiendo incluso a los delincuentes novatos llevar a cabo actividades de apropiación de cuentas de forma más rápida y eficaz que nunca. Según el informe Voice of SecOps de Deep Instinct, el 75 % de los profesionales de la seguridad presenciaron un aumento de los ataques en los últimos 12 meses, y el 85 % atribuye este aumento a ciberdelincuentes que utilizan inteligencia artificial generativa.
En este panorama de seguridad dinámico y en constante cambio, las pequeñas y medianas empresas (pymes) son particularmente vulnerables. En nuestro informe técnico de 2023 Sobre el estado de la identidad segura, descubrimos que las pymes presentaban tasas igualmente elevadas de intentos de registro fraudulento y de relleno de credenciales que las organizaciones de nivel empresarial (sin contar con los recursos de personal de nivel empresarial para dedicarse a este problema). Las pequeñas empresas, en particular, se enfrentaron a tasas significativamente más altas de intentos de eludir la autenticación multifactor (MFA) que las organizaciones de otros tamaños: el 20 % de todos los eventos de MFA fueron intentos de eludir la autenticación, en comparación con alrededor del 9 % para las empresas y las organizaciones medianas. Eso suma.
Esta publicación de blog tiene como objetivo arrojar luz sobre las amenazas de apropiación de cuentas mejoradas con GenAI que enfrentan las PyMEs, al tiempo que brinda información práctica para mejorar las medidas de ciberseguridad.
Por qué las pequeñas y medianas empresas son un punto clave para los intentos de apropiación de cuentas
Las pymes siempre han estado en el punto de mira cuando se trata de ciberamenazas. Aunque el tamaño de la empresa importa cada vez menos en lo que respecta a la tecnología y la infraestructura disponibles, según el Informe de Investigaciones de Violaciones de Datos de Verizon de 2023, las empresas con menos de 1,000 empleados seguían siendo atacadas con más frecuencia que otras. De hecho, el 69.9 % de las pymes encuestadas reportaron incidentes de seguridad, frente al 49.6 % de las organizaciones más grandes. Las pymes también registraron tasas ligeramente más altas de datos comprometidos en un ataque, con un 38 % de incidentes que provocaron la filtración de datos, en comparación con el 22 % de las empresas más grandes. Solo alrededor de un tercio de las pymes cuentan con un especialista en ciberseguridad a tiempo completo.
Principales amenazas de apropiación de cuentas para las PyMEs
Los usuarios con conocimientos básicos pueden utilizar los Modelos de Lenguaje a Gran Escala (LLM, por sus siglas en inglés) disponibles públicamente para crear y escalar herramientas maliciosas y scripts de malware de forma más rápida y eficaz que sin GenAI.
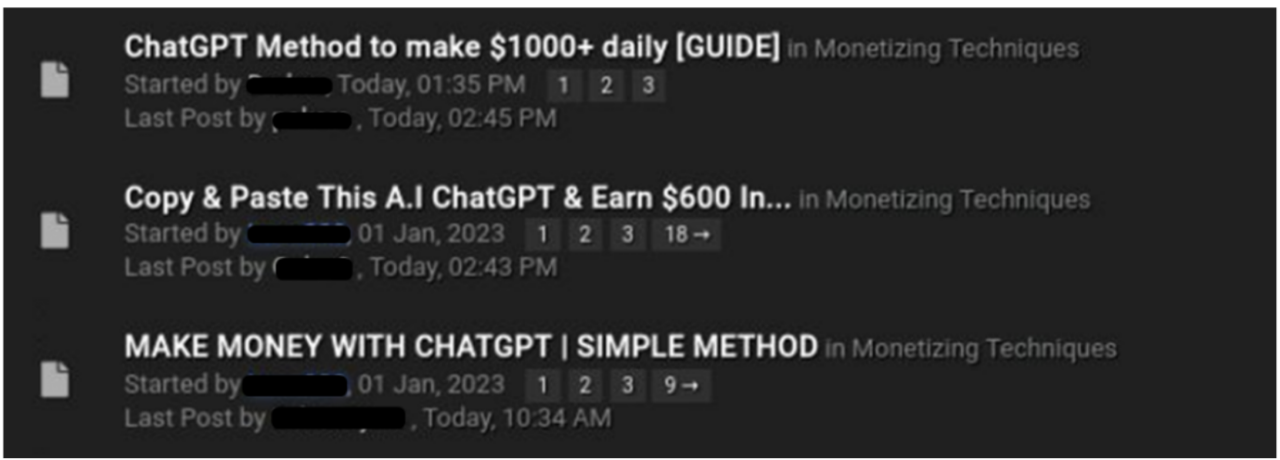 En un foro clandestino existen varios hilos de discusión sobre cómo utilizar ChatGPT para actividades fraudulentas. Fuente de la imagen: Chris Fernando, Security Review, «ChatGPT se está utilizando para ciberataques», 2023.
Se puede apreciar la tormenta perfecta a la que se enfrentan las pymes al tener que lidiar con amenazas de seguridad que evolucionan rápidamente, como los ataques de phishing personalizados y dirigidos (phishing selectivo) o la clonación de voz, que hacen que la ingeniería social sea más sofisticada. Cuando se utilizan bots para ataques automatizados o a gran escala, pueden ser una plaga en varios sentidos, incluyendo registros falsos, ataques de denegación de servicio (DDoS), ataques automatizados de fuerza bruta e inundación de los usuarios con estafas y spam. Los bots impulsados por IA suenan como una pesadilla informática, pero también hay buenas noticias: la tecnología de detección de bots reforzada por el aprendizaje automático (ML) es significativamente mejor para reducir los ataques de bots.
Es posible mejorar la seguridad incluso cuando se trabaja con recursos limitados. Al identificar las amenazas más comunes, puedes ayudar a decidir dónde enfocar tus esfuerzos al fortalecer tu postura de seguridad contra las amenazas de GenAI.
Ataques de phishing
Las herramientas de GenAI pueden utilizarse indebidamente para crear correos electrónicos de phishing convincentes y de aspecto profesional en cuestión de segundos; no solo phishing, sino spear phishing inquietantemente humano, dirigido y personalizado específicamente para cada objetivo individual. Los atacantes pueden crear perfiles que parecen creíbles utilizando GenAI para generar retratos de aspecto fotorrealista o imitar el habla humana natural a gran velocidad. Los ciberdelincuentes también pueden utilizar herramientas de GenAI para replicar la voz de una persona, lo que les permite suplantar la identidad de personal clave de confianza, como altos directivos o asistentes ejecutivos, al realizar ataques de suplantación de identidad por voz (vishing) e ingeniería social.
Ataques de fuerza bruta
Los intentos de inicio de sesión por prueba y error han evolucionado mucho más allá de los atacantes que adivinan nombres de usuario y contraseñas al azar. Ninguna combinación de nombre de usuario/contraseña es 100% imposible de hackear: si se les da suficiente tiempo, los malos actores eventualmente pueden descifrar cualquier combinación. Antes, los ciberataques inteligentes involucraban herramientas para acelerar las cosas. Con la IA, este tipo de ataques son aún más sofisticados.
relleno de credenciales
El "credential stuffing" es un tipo popular de ataque de fuerza bruta que implica la inyección automatizada de combinaciones de nombre de usuario y contraseña comprometidas para obtener acceso fraudulento a las cuentas de usuario. Las filtraciones de credenciales y las políticas de contraseñas deficientes permiten a los atacantes obtener acceso a las cuentas mediante el uso de contraseñas filtradas previamente.
Elementos imprescindibles para la seguridad de las PyMEs
Comprender el panorama tecnológico cambiante puede capacitar a las empresas para enfrentar las amenazas emergentes. Cuando sabes cómo los actores maliciosos usan la IA, realizas inversiones más inteligentes y refuerzas la postura de seguridad donde más lo necesitas. Antes de entrar en herramientas de seguridad específicas dirigidas a la IA, aquí te mostramos cómo puedes mantenerte más seguro independientemente de la amenaza.
Mantenga el software actualizado
El software sin actualizar es una de las prácticas de seguridad más comunes y perjudiciales, y es así como se originan muchas filtraciones de datos. No permita que los atacantes exploten una vulnerabilidad sin parchear.
Implementar MFA y autenticación resistente al phishing
Si leíste nuestra publicación en el blog de pymes sobre la autenticación multifactor (MFA), probablemente ya esperabas este consejo. Implemente una autenticación multifactor (MFA) sólida y resistente al phishing, y no tema reforzar sus políticas de autenticación: bloquee los inicios de sesión desde ubicaciones anómalas, los nodos de salida de Tor (la darknet), las VPN públicas y los anonimizadores de red, así como los dispositivos sin garantía.
Educar
Considere que la educación adecuada sobre la identificación de amenazas mejoradas por la IA puede convertir a cada usuario en un posible respondedor de seguridad. Arme a los empleados y usuarios finales con conocimiento y ejemplos de cómo los ataques son cada vez más personalizados y sofisticados. Introduzca capacitación sobre tipos de amenazas, detección de señales de alerta comunes y reporte de actividad sospechosa: es mejor un falso positivo que una brecha no reportada.
Supervisa tus operaciones y tu postura de seguridad
¿Cómo puede usted controlar su nivel de seguridad si no lo monitorea? Evalúe y supervise la configuración y las políticas de su sistema para realizar un seguimiento de sus niveles de riesgo y los requisitos de corrección. Funciones como Okta Insights pueden aprovechar los datos para comprobar continuamente sus niveles de riesgo y ayudarle a protegerse de los ataques de identidad, proporcionar a los usuarios finales una forma sencilla de informar sobre actividades sospechosas y recomendarle maneras de reforzar su postura de seguridad. Okta Identity Threat Protection extiende la evaluación, el monitoreo y la remediación continuos de riesgos a todos sus sistemas críticos.
Protección contra ataques
Algunas tecnologías que protegen contra la IA también pueden mejorar tu postura de seguridad contra amenazas más tradicionales. No importa qué, estás agregando valor a tu negocio y asegurando tus datos con herramientas fáciles.
- Bot Detection
- En cuanto a la identificación del cliente, la detección de bots le ayuda a distinguir entre humanos y bots. Configure fácilmente los niveles de detección de bots en función de la tolerancia al riesgo y las necesidades comerciales de su organización para activar un paso CAPTCHA en el proceso de inicio de sesión y eliminar el tráfico de bots y scripts.
- Detección de Fuerza Bruta
- Con Workforce Identity, GenAI elimina la ardua tarea de los intentos de inicio de sesión por ensayo y error. Protéjase contra ataques de spray de contraseñas, ataques de relleno de credenciales y ataques de fuerza bruta mediante un modelo basado en aprendizaje automático que detecta de forma óptima las organizaciones atacadas e identifica las direcciones IP maliciosas con ThreatInsight.
- Automatización para garantizar la coherencia y reducir los errores
- El error humano ocurre. Al reemplazar la necesidad de procesos manuales, también puede reducir el riesgo de errores asociados con la administración manual de identidades. El desaprovisionamiento automático garantizado para Workforce o las alertas de amenazas automatizadas en sistemas y datos aislados para Customer Identity son solo algunas posibilidades.
- MFA resistente al phishing
- Si bien la adopción de la autenticación multifactor (MFA) es esencial para reducir el riesgo, no todas las formas de MFA son igualmente seguras. La autenticación multifactor (MFA) se considera oficialmente resistente al phishing cuando puede contrarrestar los intentos de eludir el proceso de autenticación, generalmente (aunque no exclusivamente) mediante phishing. En Okta, impulsamos Fastpass, que permite un acceso criptográficamente seguro a través de dispositivos, navegadores y aplicaciones, al tiempo que simplifica el inicio de sesión para el usuario final. Para la identificación del cliente, también disponemos de Adaptive MFA basada en IA.
- Políticas de seguridad que verifican la red, los patrones de acceso, la ubicación y el dispositivo
- Si contar con la tecnología es el primer paso, el segundo es no ser aprensivo al establecer las políticas de seguridad. Bloquear los inicios de sesión procedentes de ubicaciones geográficas específicas, la darknet (nodos de salida de Tor) y dispositivos sin certificación.
Haga que la IA trabaje para usted con Okta
En Okta llevamos un tiempo utilizando inteligencia artificial en nuestra tecnología. Resulta que La identidad es muy adecuada para la aplicación de GenAI. Por ejemplo, nuestro sistema de detección de bots potenciado por IA utiliza el aprendizaje automático para reducir los ataques de bots maliciosos en un 79 % con un impacto negativo mínimo para el usuario final legítimo. La ola de la IA de nueva generación puede parecer intimidante, pero con las herramientas adecuadas, puedes afrontarla como un profesional.
Esperemos que ahora comprenda mejor cómo preparar su negocio para el éxito frente a los ciberataques cada vez más sofisticados. ¿Tiene curiosidad por saber más o está listo para hacer un cambio ahora? Consulte nuestros otros recursos o haga clic aquí para chatear con un especialista en ventas.
Lecturas adicionales:
Okta para pequeñas empresas
Qué significa el cambio de paradigma de GenAI para la identidad.


