



Todo el mundo usa la IA, incluso usted
Los agentes de IA son componentes de software basados en LLM que toman decisiones. Planifican, ejecutan y repiten procesos en múltiples aplicaciones de su empresa. Combinan características humanas y no humanas. Por un lado, sus mecanismos de autenticación y autorización usan cuentas de servicio, contraseñas, tokens de API y tokens de OAuth. Por otro lado, no son deterministas: se los puede engañar y no son predecibles.
En los días que corren, parece que la IA se tiene que implementar a la velocidad de la luz. Tal vez la competencia ya la usa para acelerar su trabajo y usted podría aprovecharla para ser más eficiente en su puesto actual. Incluso es muy probable que el equipo directivo de SU empresa haya anunciado un proyecto importante de IA que impulsará la adopción en la organización.
Sin embargo, hay un problema: esta infraestructura avanza más rápido que las de identidad y seguridad. La presión por adoptar la IA es más veloz que las iniciativas para mitigar sus riesgos. El uso no autorizado de la IA puede causar problemas de seguridad y cumplimiento, y exponer recursos corporativos confidenciales a modelos externos o cargas de trabajo no autorizados. La mayoría de estos riesgos son muy conocidos, pero su intensidad y orden de prioridad cambiaron.
Riesgo 1: pérdida de control
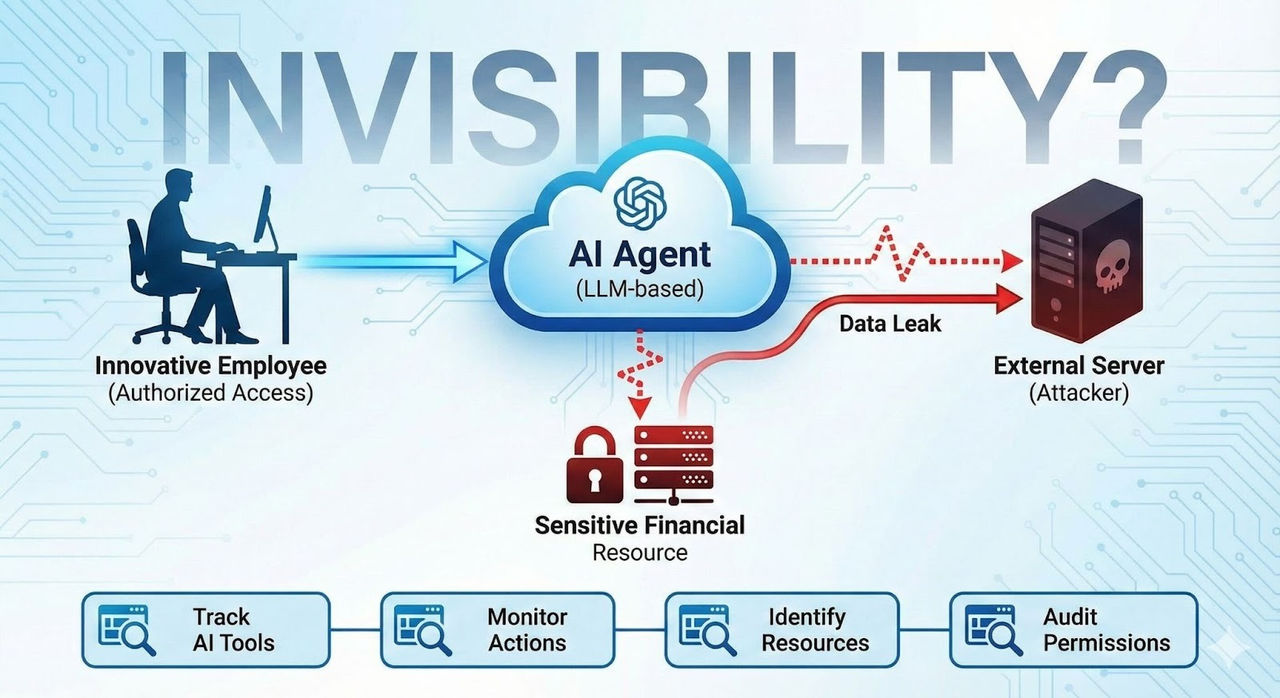
Los empleados innovadores se apresuran a usar la IA y tienen el apoyo del equipo directivo de la organización. Al mismo tiempo, los equipos de IAM y de seguridad no pueden controlar quién utiliza qué. Se incorporan nuevas aplicaciones al entorno empresarial, se crean nuevas conexiones entre aplicaciones, y los equipos responsables de gestionar información confidencial quedan excluidos y son incapaces de cumplir con sus responsabilidades.
Esta “invisibilidad” podría ocultar una conexión entre el LLM y un recurso financiero confidencial o un servidor externo. Debido a que el agente se basa en un LLM, un atacante puede, desde un servidor externo, engañarlo para que divulgue datos de un recurso confidencial.
 * Imagen generada con Gemini.
Para mitigar este riesgo, es necesario dar seguimiento a las herramientas de IA que usan los empleados, las acciones que realizan sus agentes, los recursos conectados a dichos agentes y los permisos que se les conceden. Obtenga más información sobre cómo Okta ISPM puede ayudar a mitigar estos riesgos.
Riesgo 2: delegación de confianza
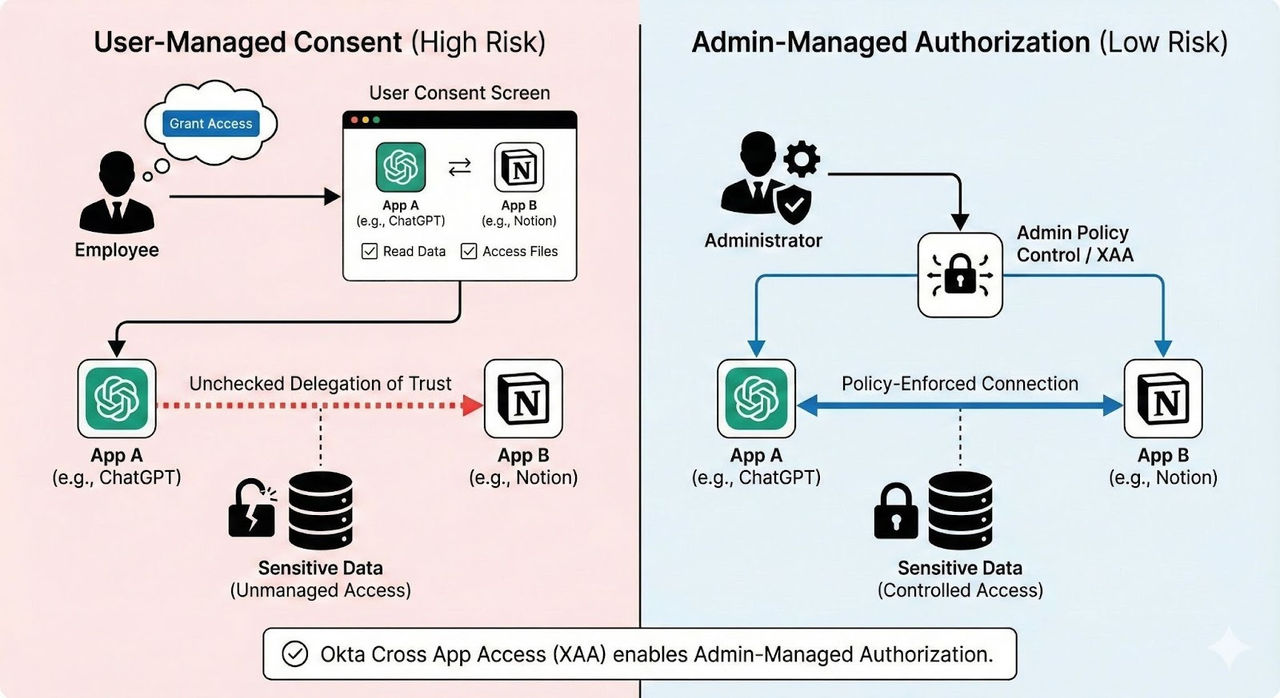
En muchos casos, los agentes actúan en nombre de un usuario. Por ejemplo, conectar ChatGPT a su Notion permitirá que el chat acceda a sus datos en Notion y los lea, de acuerdo con los permisos que le otorgue y los ámbitos que defina.
 * Imagen generada con Gemini.
Tenga en cuenta que, en algunos casos, el usuario final es responsable del proceso de consentimiento. Esto significa que un empleado puede decidir por sí mismo qué privilegios y acceso tendrá en su nombre la aplicación A respecto de la aplicación B. Sin embargo, esta es una decisión que debería tomar el administrador.
Este riesgo puede evitarse bloqueando los flujos de consentimiento del usuario dentro de los recursos más importantes y gestionando las conexiones entre aplicaciones. Okta Cross App Access (XAA) resuelve exactamente este problema. Obtenga más información al respecto aquí.
Riesgo 3: mayor uso de secretos de larga duración
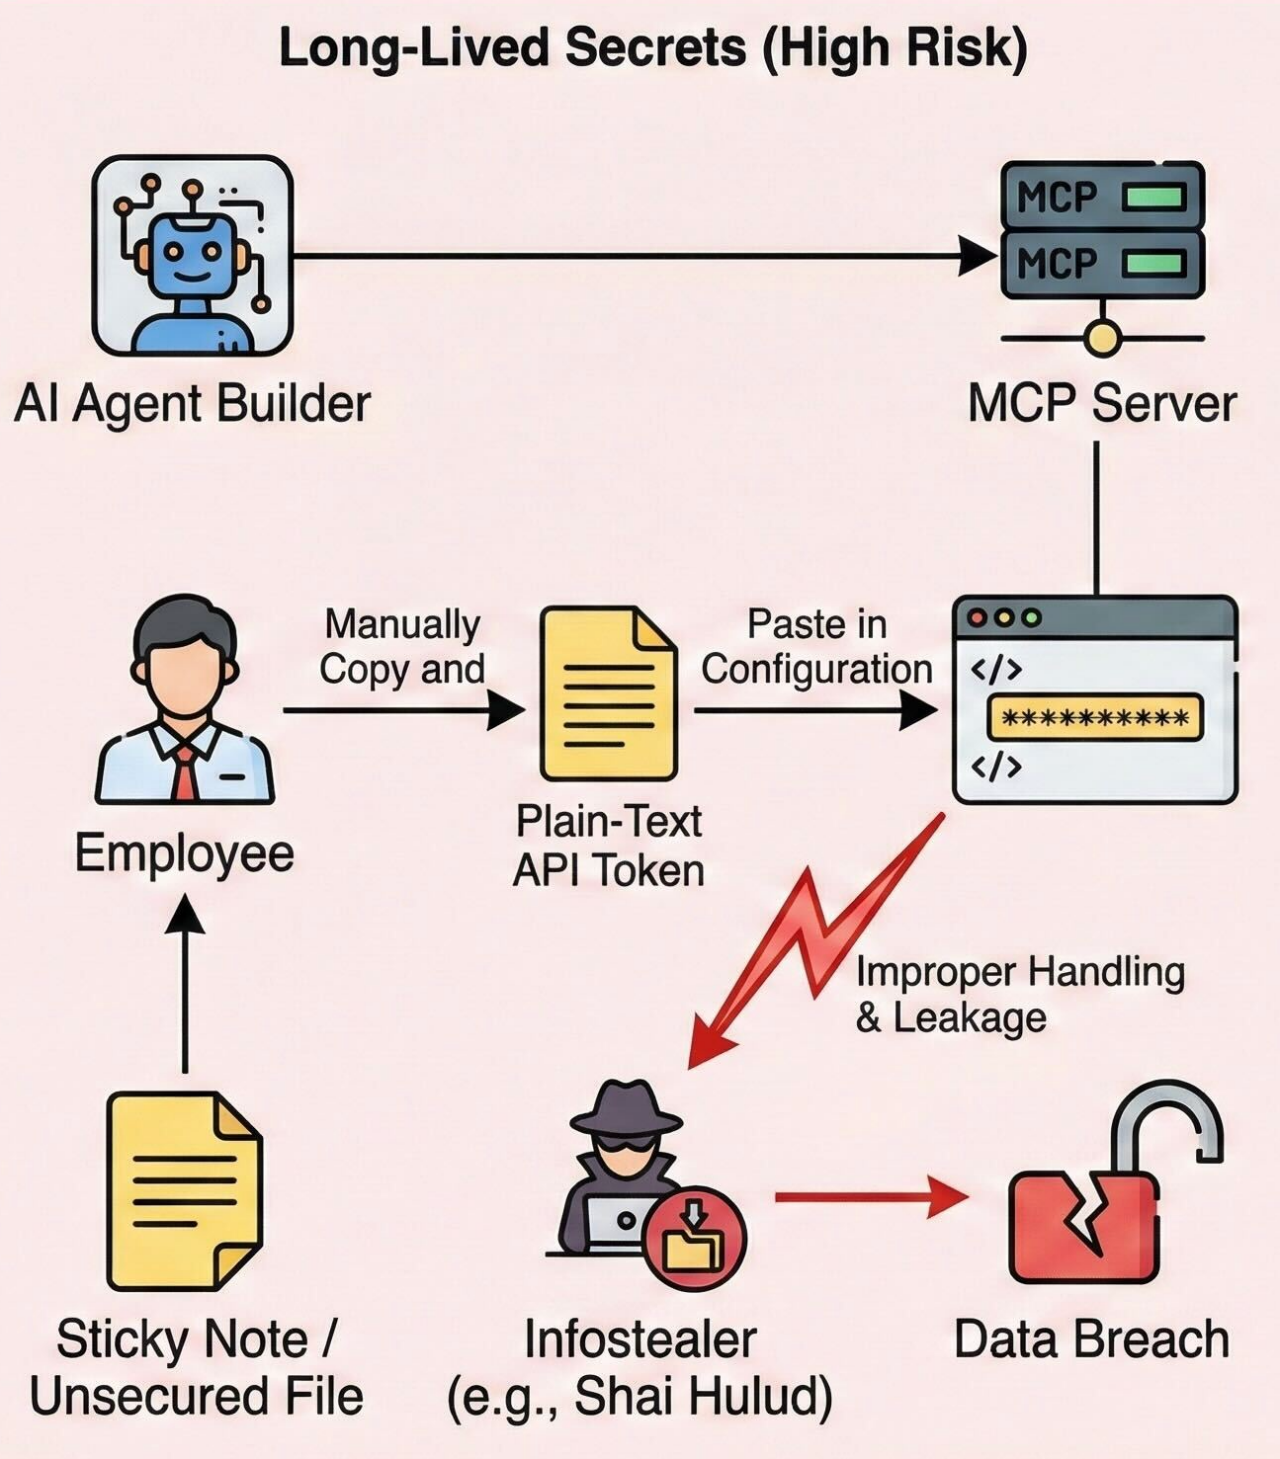
Los casos de uso de la IA pueden ocasionar un aumento en la utilización de secretos de larga duración, que pueden ser necesarios para permitir llamadas a funciones y la integración con otros servicios. Esto puede ocurrir al descargar un token de API para conectarse a un servidor MCP, o al copiar y pegar credenciales para conectar una herramienta de desarrollo de agentes a otro SaaS.
 * Imagen generada con Gemini.
El manejo inadecuado de estos secretos puede aumentar el riesgo de que se filtren. Los ladrones de información, como “Shai Hulud”, encuentran secretos de texto sin formato mal gestionados y los roban. Para mitigar este riesgo, primero debe gestionar los secretos con soluciones PAM, como OPA. Además, es preferible el uso de tokens efímeros (como OAuth).
Conclusión
El uso de IA con agentes requiere que prestemos atención a riesgos antiguos y nuevos, como la falta de visibilidad, la gestión de acceso de aplicación a aplicación, y la filtración de secretos. Los equipos de seguridad deben obtener rápidamente una visibilidad total de la postura que tiene la organización respecto de la IA con agentes. Pruebe Okta ISPM para obtener más visibilidad e información sobre sus identidades humanas y no humanas.


