


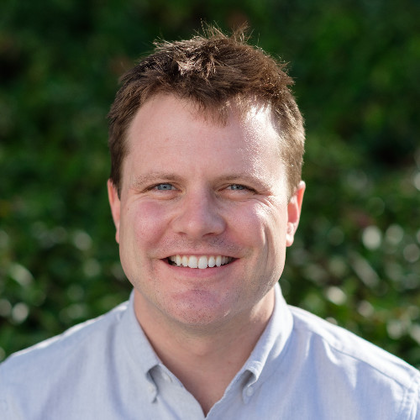

Cada mes, destacaremos a uno de los fundadores de las empresas de la cartera de Okta Ventures. Más información sobre ellos y cómo trabajan con Okta. Este mes, hablamos con Itay Keren de Bloom Security.
En resumen: Bloom Security proporciona una plataforma de seguridad unificada para extremos nativos de IA, abordando los riesgos derivados de los agentes de IA, los servidores MCP y los complementos IDE. Al integrar el contexto de identidad de Okta en el Risk Engine de Bloom, los equipos de seguridad obtienen visibilidad en tiempo real, puntuación de riesgos contextual y aplicación automatizada de las medidas de seguridad en toda la flota.
¿Qué es Bloom Security y cuál es su misión?
Bloom Security es la plataforma de seguridad unificada para el extremo nativo de IA.
Bloom aborda lo que el equipo considera el desafío más importante en materia de seguridad de extremo en la era de la IA. Los extremos han evolucionado hasta convertirse en ecosistemas de herramientas de IA, Workflows basados en agentes, extensiones de navegador y complementos para entornos de desarrollo integrados (IDE) que las soluciones tradicionales de detección y respuesta de extremos (EDR) simplemente no estaban diseñadas para detectar. Esto crea una superficie de ataque sin supervisión que ya está siendo explotada.
Bloom proporciona a los equipos de seguridad un control integral sobre esta nueva capa de software, desde el momento en que una herramienta intenta acceder al entorno hasta el momento en que se ejecuta en un extremo. Bloom proporciona visibilidad completa, análisis de riesgos en contexto, saneamiento automático y un firewall para la cadena de suministro que bloquea el software riesgoso antes de que se implemente. Los equipos de seguridad obtienen un control real sin ralentizar a sus desarrolladores.
¿Qué hacía antes de Bloom Security que lo llevó a este momento?
Antes de dedicarme a la ciberseguridad, fui oficial de la Armada. Dirigir equipos donde el margen de error es cero le enseña cosas sobre el riesgo y la responsabilidad que lo acompañan para siempre.
A esto le siguió más de una década en el campo de la ciberseguridad. No solo estaba creando productos, sino que estaba aprendiendo a construir grandes empresas. Participé en dos adquisiciones, en Demisto y Dig Security, y pasé años en Palo Alto Networks viendo la seguridad Enterprise en su fase más madura. Estas experiencias me dieron una idea clara de lo que realmente se necesita para construir algo que perdure.
Pero siempre supe que quería construir algo propio, algo que resolviera un problema real.
En Dig Security encontré a las personas con las que quería construirlo. Mis cofundadores, Itay Frishman y Ofir Balassiano, llegaron con la misma motivación y experiencia. Balassiano dirigió la investigación en seguridad en Dig y posteriormente el grupo Cortex Cloud Posture Security en Palo Alto Networks, y ahora es el director de producto de Bloom. Frishman, nuestro director de tecnología, desarrolló soluciones centrales de gestión de la postura de seguridad de IA (AISPM) y gestión de la postura de seguridad de datos (DSPM) para ambas empresas.
Habíamos superado juntos problemas difíciles y comprendíamos la seguridad de Enterprise desde dentro. Observamos que se estaba generando la misma brecha en el extremo, una brecha que nadie estaba abordando. Ese fue el comienzo de Bloom.
¿Cuál es la solución de Bloom? ¿Qué desafío resuelve?
El principal desafío es sencillo: el extremo se ha convertido en un ecosistema y las herramientas de seguridad no han evolucionado al mismo ritmo. Los empleados ensamblan agentes, servidores del protocolo de contexto de modelo (MCP), extensiones de navegador y paquetes de código a diario. Sin embargo, la mayoría de los equipos de seguridad no pueden responder a estas preguntas básicas: ¿Qué se está ejecutando en toda la flota? ¿Cómo está configurado? ¿A qué puede acceder y qué hace con ese acceso?
Bloom permite a los equipos de seguridad adelantarse a eso.
Cerramos el ciclo y proporcionamos una cobertura completa, desde la detección hasta la aplicación. Comienza con la visibilidad, proporcionando un inventario en tiempo real de toda la flota de cada extensión, complemento, paquete y herramienta de IA en cada extremo.
A partir de ahí, la plataforma analiza el riesgo en contexto, y ahí es donde la cosa se pone interesante. La misma herramienta puede ser totalmente aceptable en un extremo y suponer un grave riesgo en otro, dependiendo de quién la ejecute, a qué datos tenga acceso y qué otras aplicaciones estén instaladas junto a ella.
Cuando Bloom detecta un riesgo, los equipos de seguridad pueden actuar de inmediato eliminando herramientas, revocando permisos y corrigiendo configuraciones incorrectas, todo desde una única vista. En lo que respecta específicamente a los agentes de IA, Bloom permite a los equipos definir a qué pueden acceder y qué pueden ejecutar y transmitir, y ajusta automáticamente las configuraciones con permisos excesivos a valores predeterminados seguros.
En lo que respecta a la prevención, un firewall de la cadena de suministro intercepta las solicitudes del mercado y bloquea el software peligroso antes de que llegue a un extremo. Los equipos de seguridad establecen políticas por herramienta, usuario, rol o equipo, y Bloom las aplica de forma continua en toda la flota. Para los agentes de IA, Bloom impone restricciones en tiempo de ejecución que definen y limitan lo que cada agente puede acceder, ejecutar y transmitir en tiempo real a través de cada extremo.
Decenas de grandes empresas en Estados Unidos y Europa ya utilizan Bloom Security. Los equipos nos dicen constantemente que por fin sienten que saben qué hay en sus extremos y que realmente pueden hacer algo al respecto.
¿Por qué quería Bloom trabajar con Okta?
El contexto lo es todo en la seguridad de los extremos. La misma herramienta y la misma configuración pueden ser completamente aceptables en un extremo y representar un riesgo real en otro. La clave está en comprender al usuario: su rol, su acceso y a qué sistemas accede.
Eso es precisamente lo que ofrece Okta. Como capa de identidad empresarial, Okta contiene el contexto que Bloom necesita para tomar decisiones precisas sobre el riesgo en los extremos. Cuando Bloom sabe no solo qué se está ejecutando, sino quién lo está ejecutando y qué está autorizado a hacer, el panorama de riesgos se vuelve significativamente más claro.
Pero la razón por la que se elige específicamente Okta se reduce al lugar que ocupa dentro de la Enterprise. Okta es el estándar de identidad para las organizaciones preocupadas por la seguridad con las que trabajamos. Es independiente, está profundamente arraigada y cuenta con la confianza de las mayores empresas del mundo.
Y a medida que ambas empresas profundizan en la seguridad de los agentes de IA, la alineación se vuelve natural. Okta gestiona la identidad y el acceso de los agentes, mientras que Bloom añade la capa de extremo por debajo.
¿Cómo funciona Bloom Security con Okta? ¿Qué tipo de soporte busca en un socio corporativo?
En el aspecto técnico, estamos trabajando en la integración del contexto de identidad de Okta directamente en el Risk Engine de Bloom. La idea es sencilla: cuando Bloom evalúa una herramienta en un extremo, extrae el rol del usuario, la pertenencia a grupos y el perfil de acceso de Okta para refinar la puntuación de riesgo. La misma extensión se ve muy diferente en un ejecutivo de finanzas que en un Developer junior. Okta hace posible esa distinción a gran escala.
Más allá del desarrollo del producto, Okta ha abierto las puertas de la comunidad de seguridad empresarial de una manera que habría llevado años construir de forma independiente. Ese tipo de introducción es importante desde el principio.
Lo que buscamos en un socio corporativo son tres cosas. En primer lugar, poseen un conocimiento profundo del dominio del que podemos aprender. En segundo lugar, una visión compartida sobre hacia dónde se dirige el mercado. En tercer lugar, la voluntad de construir algo nuevo juntos en lugar de limitarse a comercializar conjuntamente lo que ya existe.
Okta trae los tres. Comprenden a fondo el concepto de identidad, lo que hace que nuestras conversaciones sean realmente útiles, y reflexionan seriamente sobre los mismos desafíos de seguridad de la IA que nosotros. Esa es una combinación poco común en un socio corporativo.
¿Qué tendencias prevé ver en el sector del extremo?
La seguridad de los extremos se encuentra en un punto de inflexión similar al que experimentó la seguridad en la nube hace una década. No protegimos la nube haciendo que los firewalls fueran más inteligentes. La seguridad en la nube requería una categoría completamente nueva diseñada específicamente para ese entorno: una que lo viera todo, comprendiera el riesgo y aplicara lo que corresponde. Ese cambio dio lugar a algunas de las empresas de seguridad más importantes de la última década.
Lo mismo está ocurriendo ahora en el extremo. EDR solucionó un problema real y seguirá solucionándolo, pero los dispositivos finales modernos lo han superado. Los agentes de IA, las extensiones, los servidores MCP y los paquetes de código no son malware y no se comportan como tal. Necesitan un tipo de seguridad diferente: una basada en la visibilidad, el contexto y la gobernanza.
El futuro para el que nos estamos preparando es uno en el que cada computadora de escritorio ejecuta docenas de pequeños agentes de IA especializados junto con modelos de lenguaje locales, cada uno de los cuales se encarga de una tarea específica, con sus propios permisos y conectándose a diferentes servicios, en todos los puestos de la organización. Todo esto ocurre simultáneamente en el mismo dispositivo. El desafío de seguridad que esto plantea es un orden de magnitud mayor que lo que las herramientas existentes fueron diseñadas para afrontar.
La solución adecuada deberá ser amplia. Debe abarcar el extremo completo, todo tipo de herramientas de IA y todas las etapas, desde la detección hasta la aplicación. Además, debe integrarse profundamente con el resto de la pila de seguridad: identidad, EDR y gestión de información y eventos de seguridad (SIEM). Ninguna herramienta funciona de forma aislada. Los ganadores de esta categoría se adaptarán a la forma en que los equipos de seguridad ya trabajan, en lugar de pedirles que empiecen de cero.
Se está formando una nueva categoría. Hacia ahí se dirige la industria de los extremos, y ahí es donde Bloom centra su atención.
Asóciese con Okta Ventures
¿Está construyendo el futuro de la seguridad Enterprise? Póngase en contacto con nosotros para saber cómo puede hacer crecer su startup junto a la empresa de identidad del mundo.


