



¿Cuántas veces ha hecho clic en “Recordar este dispositivo” solo para recibir un código SMS la próxima vez que inicie sesión? Es molesto, inconsistente y precisamente por eso mucha gente asume que Multi-Factor Authentication (MFA) es una pesadilla llena de fricción.
Pero la verdad es esta: en el mundo digital actual, plagado de amenazas, MFA no es opcional. Es esencial. Los ciberataques, el fraude y la apropiación de cuentas están en aumento, y las contraseñas por sí solas no son suficientes para combatirlos. De hecho, más del 80 % de las filtraciones relacionadas con la piratería informática implican credenciales robadas o débiles (Informe de Verizon sobre investigaciones de filtraciones de datos, 2024). MFA es una de las formas más efectivas de detenerlos, pero solo si se hace correctamente. Y ahí es donde comienza el verdadero malentendido.
A pesar de su importancia, la MFA todavía está plagada de mitos obsoletos que hacen que las empresas duden. Algunos temen que frustre a los usuarios y perjudique las conversiones. Otros temen que sea demasiado complejo de implementar. ¿La buena noticia? El programa de MFA moderno ha evolucionado. De hecho, puede mejorar la experiencia de usuario al tiempo que aumenta drásticamente la seguridad.
Desmintamos los mayores mitos que le frenan y le mostremos cómo la autenticación multifactor (MFA), bien implementada, es un punto de partida para una experiencia digital más segura y fluida.
Mito 1: MFA provocará frustración entre los clientes al intentar introducir los códigos SMS.
Los responsables de TI y seguridad suelen pensar que añadir pasos adicionales al proceso de inicio de sesión es una forma segura de frustrar a los usuarios, lo que conlleva carritos de compra abandonados, menor interacción y un coro de quejas. En sus cabezas (y en la suya) rondan imágenes de configuraciones complicadas y un sinfín de contraseñas de un solo uso (OTP).
Nada más lejos de la realidad en el mundo actual. El MFA moderno está diseñado pensando en el usuario. Piense en la fluidez de una notificación push en su teléfono, un toque rápido en una aplicación de autenticador o incluso la seguridad invisible de la autenticación biométrica. ¡Estos métodos suelen ser más rápidos y cómodos que recordar contraseñas complejas!
La clave está en ofrecer opciones y flexibilidad. Permita que los usuarios elijan los métodos de verificación que mejor se adapten a sus necesidades. Las opciones básicas como los códigos OTP por SMS y correo electrónico son familiares y fáciles de usar, lo que proporciona una mejora significativa en la seguridad sin una curva de aprendizaje pronunciada.
Mejor aún, Adaptive MFA (AMFA) elimina por completo la fricción mediante una evaluación inteligente del riesgo. ¿Iniciar sesión desde un dispositivo y ubicación de confianza? Puede que se necesite un factor. ¿Accede desde un lugar nuevo? Es entonces cuando entra en juego la capa adicional. Se trata de una seguridad inteligente que trabaja con sus usuarios, no en su contra.
Mito 2: Mis equipos internos no tienen el tiempo ni la experiencia necesarios para configurar la MFA en mi aplicación.
Otro mito es que implementar MFA implica lidiar con integraciones complejas, programación personalizada y una revisión de la infraestructura que genera muchos dolores de cabeza. Parece un proyecto que consumirá recursos y mantendrá a su equipo de TI despierto por las noches.
En realidad, los tiempos en que se construía todo desde cero han quedado atrás. Hoy en día, existen soluciones de autenticación multifactor (MFA) robustas y listas para usar, diseñadas para una integración perfecta. Plataformas como Okta ofrecen una amplia gama de integraciones preconfiguradas e interfaces fáciles de usar que hacen que la implementación y la gestión de MFA sean sorprendentemente sencillas.
Céntrese en plataformas que ofrezcan escalabilidad y facilidad de uso. Busque soluciones que proporcionen:
- Integraciones prediseñadas: Conéctese con sus aplicaciones y servicios existentes sin necesidad de programar extensamente.
- Consolas de administración intuitivas: Simplifican la creación de políticas, la inscripción de usuarios y el monitoreo.
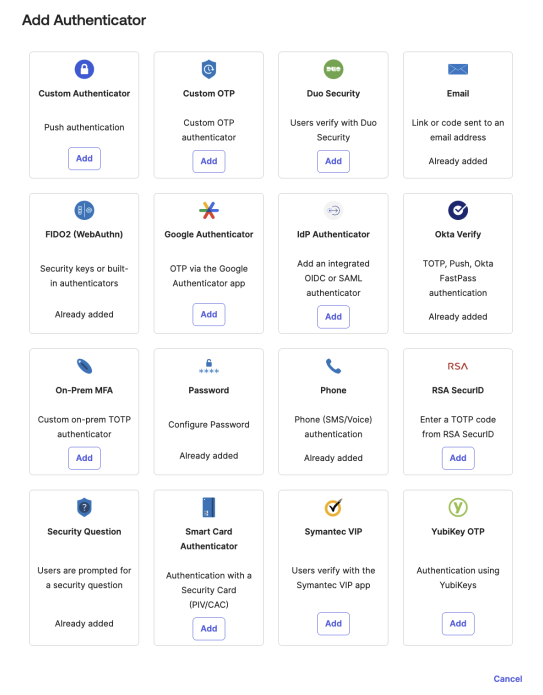
- Soporte para diversos métodos de autenticación: Ofrece varias opciones (SMS, contraseña de un solo uso por correo electrónico, aplicaciones de autenticador, tokens de hardware, biometría, claves de acceso) para satisfacer las diferentes preferencias de los usuarios y sus necesidades de seguridad.
Con la plataforma adecuada, puede implementar la autenticación multifactor (MFA) en todos los puntos de contacto con sus clientes (web, móvil y más allá) sin ningún esfuerzo (ni salirse del presupuesto).
Mito 3: Una seguridad “suficientemente buena” realmente es suficiente
Las contraseñas han funcionado durante años, ¿verdad? ¿Por qué añadir una capa adicional de complejidad? No ha tenido ninguna filtración importante (todavía), así que está bien.
Pero en el panorama actual de amenazas, confiar únicamente en las contraseñas es como proteger la puerta de entrada con un mosquitero endeble. Los ataques de phishing, el relleno de credenciales y los intentos de fuerza bruta son cada vez más sofisticados.
De hecho, el 80 % de las filtraciones relacionadas con la piratería informática implican credenciales robadas o reutilizadas (Informe de investigación de filtraciones de datos de Verizon de 2024), y más de 19 mil millones de contraseñas quedaron expuestas en filtraciones de datos solo entre abril de 2024 y abril de 2025 (CinchOps, mayo de 2025), con miles de millones más circulando en la web oscura. Una contraseña comprometida puede abrir la puerta a la apropiación de cuentas, al fraude y a un daño significativo a la reputación.
La autenticación multifactor (MFA) añade una capa de defensa fundamental que reduce el riesgo de acceso no autorizado. Incluso si se ve comprometido un factor, el atacante aún necesita sortear la segunda (¡o tercera!) capa de seguridad. Esto aumenta drásticamente el esfuerzo necesario para un ataque exitoso, lo que convierte a sus usuarios, y a su negocio, en un objetivo menos atractivo. Adoptar la autenticación multifactor (MFA) es un paso proactivo para construir una postura de seguridad sólida y fomentar una mayor confianza con sus clientes.
Su plataforma de lanzamiento para experiencias del cliente seguras y fluidas
Entendemos que la seguridad y la experiencia de usuario no son mutuamente excluyentes; son dos caras de la misma moneda. Nuestra plataforma ofrece un conjunto completo de opciones flexibles de autenticación multifactor (MFA), desde códigos OTP por SMS hasta claves de acceso, todas diseñadas pensando en la facilidad de uso y la escalabilidad.
Ofrecemos integraciones preconfiguradas, una consola de administración intuitiva y capacidades de autenticación adaptativas que equilibran de forma inteligente la seguridad y la experiencia de usuario. Con Okta, puede implementar con confianza la autenticación multifactor (MFA) en todos los recorridos del cliente, fomentando la confianza, mejorando la interacción y construyendo una base más segura para relaciones duraderas con los clientes.
Es hora de dejar atrás los mitos obsoletos y aprovechar el poder de la MFA moderna: sus usuarios se lo agradecerán.
Estos materiales y las recomendaciones que contienen no constituyen asesoramiento legal, de privacidad, de seguridad, de cumplimiento ni empresarial.


