



En resumen: al combinar Okta Identity Threat Protection con Okta Workflows, las organizaciones pueden pasar de revisiones de acceso estáticas y programadas a certificaciones de acceso dinámicas y en tiempo real basadas en el riesgo del usuario, lo que garantiza la remediación inmediata de posibles amenazas.
La gestión de la gobernanza de identidades suele basarse en campañas programadas, normalmente trimestrales o anuales, para garantizar que los usuarios tengan los niveles de acceso adecuados. Pero en el panorama actual de amenazas, que evoluciona a un ritmo vertiginoso, esperar hasta el final del trimestre para revisar un usuario comprometido o de riesgo simplemente no es suficiente.
¿Y si pudieras activar una revisión de acceso en el preciso instante en que se detecta una amenaza?
Al combinar Okta Identity Threat Protection con Okta Workflows, puede pasar de revisiones estáticas y programadas a certificaciones de acceso dinámicas y en tiempo real basadas en el riesgo del usuario. En lugar de revisar el acceso solo cuando lo dicta el calendario, puede revisarlo exactamente cuando cambia un perfil de amenaza.
La arquitectura: del riesgo en tiempo real a la acción basada en políticas.
Antes de analizar las características específicas, veamos a grandes rasgos cómo las señales de riesgo en tiempo real se integran a la perfección en las acciones de gobernanza basadas en políticas.
La canalización de arquitectura de riesgos en tiempo real
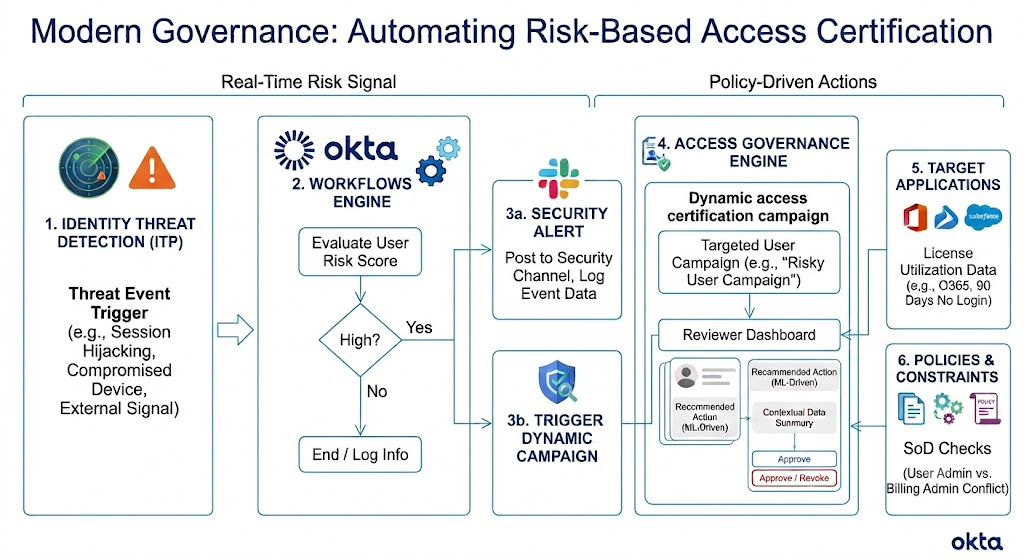 Diagrama de flujo de las señales de riesgo en tiempo real procedentes de Okta Identity Threat Detection que activan campañas de certificación dinámicas en Okta Workflows.
Para comprender cómo se comunican estos sistemas, aquí está la secuencia técnica del ciclo de gobernanza automatizada:
- Gestión de riesgos: Okta Identity Threat Protection evalúa continuamente las señales de riesgo mediante análisis de comportamiento propios o de proveedores externos.
- Desencadenantes de eventos: Un cambio en el nivel de riesgo de una entidad (por ejemplo, de bajo a alto) activa un gancho de evento asíncrono en Okta.
- Orquestación del flujo de trabajo: Okta Workflows captura el evento a través de la tarjeta de activación "Nivel de riesgo cambiado".
- Enriquecimiento y evaluación del contexto: El flujo de trabajo ejecuta comprobaciones lógicas, obtiene los atributos del usuario y evalúa el contexto de riesgo.
- Ejecución de la gobernanza: si se cumplen las condiciones, el flujo de trabajo invoca la API de Okta Identity Governance para iniciar instantáneamente una microcampaña dirigida a ese ID de usuario específico.
Capacidades clave del motor de gobernanza de Okta
Aquí presentamos tres características del motor de gobernanza de Okta que convierten este enfoque moderno en un auténtico punto de inflexión.
1. Campañas de certificación dinámicas activadas por riesgo
Aquí es donde ocurre la verdadera magia de la automatización. En lugar de depender únicamente de un cronograma, Okta Workflows le permite generar dinámicamente una campaña de certificación de acceso dirigida.
Se inicia un flujo de trabajo instantáneamente cuando aumenta el nivel de riesgo de un usuario. Esto puede ocurrir debido a un intento de secuestro de sesión detectado por las señales propias de Okta o por una señal compartida de un proveedor de seguridad externo.
El flujo de trabajo evalúa el nivel de riesgo del usuario. Si Okta identifica un alto riesgo, lanza automáticamente una "campaña de usuarios de riesgo" específicamente para esa persona y notifica inmediatamente a su equipo de seguridad en un canal de Slack. Obtendrá una revisión de seguridad instantánea y específica justo cuando más la necesita.
2. Contexto profundo para los revisores (¡hola, racionalización del software!)
Los revisores, como los gerentes o los propietarios de recursos, necesitan datos útiles en lugar de una lista ciega de aplicaciones cuando se les alerta para revisar a un usuario de riesgo. El analizador de gobernanza de Okta proporciona un contexto increíble para que puedan tomar una decisión informada y segura.
Una característica destacable son los datos de utilización de la licencia. Por ejemplo, el panel de revisión podría señalar a un usuario que tiene una licencia de Microsoft Office 365 pero que no ha iniciado sesión en los últimos 90 días. Esto no solo reduce la superficie de ataque desde una perspectiva de seguridad, sino que también supone una gran ventaja para la racionalización del software. Puede detectar y revocar fácilmente las licencias no utilizadas, ahorrando a su organización una cantidad considerable de dinero.
3. Controles incorporados de separación de funciones
Las revisiones de acceso no se limitan a determinar si un usuario necesita acceso; deben evaluar si ese acceso crea una combinación tóxica. El panel de control de revisiones de Okta realiza comprobaciones automáticas conforme a las políticas de separación de funciones (SoD) de su organización.
Por ejemplo, si un usuario de riesgo ostenta simultáneamente los roles de "administrador de usuarios" y "administrador de facturación", la plataforma señala inmediatamente este conflicto de segregación de funciones para el revisor. Gracias a las recomendaciones basadas en el aprendizaje automático sobre si aprobar o revocar el acceso, los revisores están perfectamente equipados para mitigar los riesgos de cumplimiento normativo sobre la marcha.
¿Listo para construirlo tú mismo?
El vídeo de demostración que aparece a continuación le guiará a través de la configuración del flujo de trabajo y el resultado de un evento de riesgo desencadenado.
Demostración: vea el flujo de trabajo de gobernanza completo en acción.

Para empezar: descargue la plantilla de Okta Workflows.
Crear esta automatización es muy sencillo usando la consola de Okta Workflows de arrastrar y soltar. Para agilizar la implementación, hemos empaquetado toda la lógica en una plantilla predefinida.
Una vez descargado, simplemente suba el paquete `.flow` directamente a su consola de Okta Workflows, configure sus ganchos de conexión y actívelo.
Descargue la plantilla de Okta Workflows: certificación de acceso dinámica basada en riesgos
Plan técnico y manifiesto de flujo de trabajo
Para los arquitectos de soluciones e ingenieros que buscan revisar la estructura lógica antes de importar, la plantilla `.flow` ejecuta el siguiente esquema maestro subyacente:
```json
{
"workflowName": "Generar campaña de certificación de acceso basada en el riesgo",
"triggerEvent": "oktaitp:user.risk.detect (Riesgo de usuario detectado)",
"orchestrationModules": {
"identityThreatProtection": [
"retrieveUserRisk_JrLod3cJI8"
],
"identityGovernance": [
"createUserCampaign_58rXvVJ_r",
"launchACampaign_dSfl7xoInP"
],
"notificaciones": [
"slack:sendMessageToChannel2"
],
"systemLogic": [
"control:if",
"control:join",
"string:compose",
"date:now",
"date:add"
]
}
}
Al aprovechar las señales de protección contra amenazas de identidad para impulsar acciones de gobernanza automatizadas, finalmente podrá cerrar la brecha entre la seguridad reactiva y la gestión proactiva de identidades. ¡Es hora de dejar que la automatización haga el trabajo pesado!
Requisitos previos
Para poner en marcha esta automatización, necesitarás licenciar estas soluciones de Okta en tu inquilino:
Además, habilite los siguientes ámbitos de API para su integración:
- okta.accessRequests.request.manage
- okta.accessRequests.request.read
- okta.governance.accessCertifications.manage
- okta.governance.accessCertifications.read
- okta.governance.accessRequests.manage
- okta.governance.accessRequests.read
- okta.userRisk.read
- okta.userRisk.manage
Consejo práctico para la configuración del flujo de trabajo
Al configurar la tarjeta "Crear campaña de usuario" en su flujo de trabajo, dispone de mucha flexibilidad en la asignación de revisores. Puede seleccionar un revisor directamente del menú desplegable (como el gerente del usuario, un grupo específico o usuarios individuales) e introducir un ID de revisor alternativo, o bien crear una lógica personalizada para asignar dinámicamente al revisor según la situación.


