



Resumen ejecutivo:
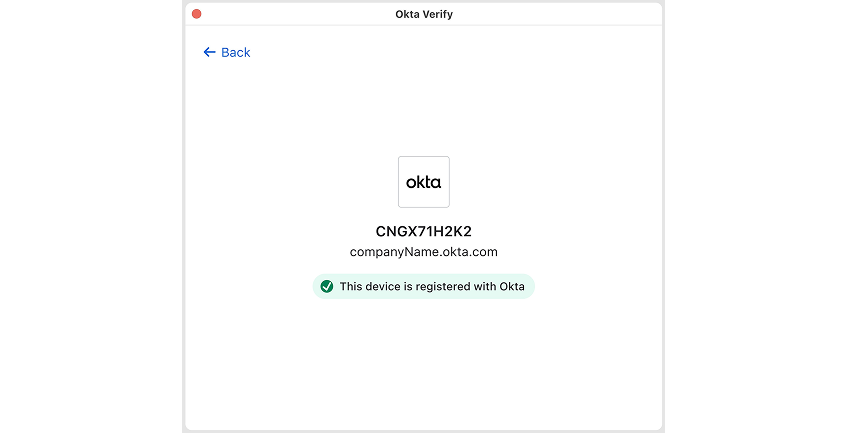
Una nueva función, el modo de sensor de postura del dispositivo Okta Verify, permite la implementación silenciosa de MDM de Okta Verify y recopila señales en dispositivos macOS y Windows administrados. Esta funcionalidad permite a los administradores restringir la inscripción en Okta Verify en función del cumplimiento de los dispositivos y extender los controles de seguridad de Zero Trust a las estaciones de trabajo compartidas antes de que los usuarios se autentiquen.
Los programas Zero Trust más avanzados comparten una característica común: no consideran la seguridad como un destino, sino como una búsqueda continua de un control más estricto y preciso. Okta Verify lleva mucho tiempo permitiendo a las organizaciones aplicar políticas de estado de los dispositivos a gran escala, y hoy estamos ampliando esa capacidad. Con el modo de sensor de postura del dispositivo Okta Verify, la confianza en el dispositivo comienza ahora en el aprovisionamiento de la gestión de dispositivos móviles (MDM), lo que proporciona a los administradores señales de postura y controles de inscripción antes que nunca en el ciclo de vida del dispositivo.
Abordar la última milla de la confianza en el dispositivo
Tradicionalmente, los administradores implementan Okta Verify, los usuarios completan el registro y, a partir de ahí, se aplican las políticas de estado del dispositivo. En la mayoría de los casos, ese flujo funciona bien. Pero en los extremos — estaciones de trabajo compartidas, quioscos de atención al público, implementaciones de MDM a gran escala — empieza a mostrar sus limitaciones.
Anteriormente, ningún mecanismo verificaba el estado del dispositivo antes de la inscripción del usuario en Okta Verify y Okta FastPass, lo que dejaba al departamento de TI sin la oportunidad de bloquear portátiles personales o dispositivos que no cumplieran con las normativas. En el caso de dispositivos compartidos, como estaciones de enfermería en hospitales o terminales de punto de venta en comercios, el desafío se agrava: dado que ningún usuario individual es propietario permanente de estos dispositivos, los extremos críticos para el funcionamiento pueden quedar completamente fuera del alcance de su política.
Capacidades principales del modo de sensor de postura del dispositivo Okta Verify
El modo de sensor de postura del dispositivo Okta Verify introduce una clara separación entre la recopilación de señales del dispositivo y la autenticación del usuario. Sus dispositivos ya no necesitan esperar a que un usuario se registre en Okta Verify y Okta FastPass para que la plataforma pueda evaluar el estado del dispositivo.
Entre sus principales capacidades se incluyen:
- Implementación silenciosa basada en MDM: Los administradores pueden implementar Okta Verify de forma silenciosa en dispositivos macOS y Windows gestionados durante el aprovisionamiento de MDM, creando automáticamente un registro de dispositivo en Universal Directory sin interacción del usuario final ni inscripción en Okta FastPass.
- Recopilación de señales de dispositivos previa a la autenticación: Esta función recopila y transmite señales de estado del dispositivo a Okta antes de que cualquier usuario se autentique, lo que permite una monitorización proactiva del estado del conjunto de dispositivos antes de pasar a la siguiente fase de implementación.
- Inscripción de usuarios restringida por políticas: Mediante una política de gestión de cuentas de Okta, los administradores pueden exigir la certificación de gestión como condición previa para la inscripción en Okta Verify (y cualquier inscripción de etapa final en Okta FastPass), lo que garantiza que solo los usuarios de dispositivos compatibles y gestionados por MDM puedan continuar.
- Soporte de dispositivos compartidos: Los administradores ahora pueden aplicar políticas de estado de los dispositivos en estaciones de trabajo compartidas sin que exista una propiedad de usuario único.
Tanto si busca acelerar la adopción de Okta Verify en una flota de dispositivos amplia y compleja como si necesita visibilidad centralizada y una aplicación más temprana de las políticas en todos los puntos finales que gestiona su organización, el modo de sensor de postura del dispositivo de Okta Verify puede ayudarle. Esta función amplía los controles de postura del dispositivo en los que ya confía, integrándolos aún más en el ciclo de vida de la identidad y permitiendo que los dispositivos compartidos y las estaciones de trabajo de primera línea se incluyan en su programa de Zero Trust.
Extienda Zero Trust a lo largo del ciclo de vida de su dispositivo.
La seguridad de su flota de dispositivos no debería depender del inicio de sesión del usuario. Okta Verify Device Posture Sensor Mode está disponible desde hoy como una función de acceso anticipado de autoservicio para dispositivos macOS y Windows administrados. Para obtener más información sobre esta función, consulte la documentación del producto.
Esta función es un paso fundamental en el compromiso continuo de Okta con la seguridad de confianza cero adaptada al dispositivo. Para crear una defensa sólida en toda su flota de hardware, consulte Okta Device Access y Adaptive MFA. Estas soluciones funcionan conjuntamente para proteger las estaciones de trabajo compartidas y garantizar el acceso seguro.
Cualquier mención de productos, funciones, funcionalidades o certificaciones futuras en este blog es únicamente con fines informativos. Estas menciones no son compromisos de entrega y no deben considerarse como base para tomar decisiones de compra. Estos materiales se ofrecen únicamente con fines informativos generales y no constituyen asesoramiento legal, de privacidad, de seguridad, de cumplimiento ni empresarial. © 2026 Okta, Inc. y sus filiales.


