


Introducción
A medida que los modelos de IA se han vuelto mucho más capaces, estas herramientas multifuncionales se utilizan para una amplia gama de tareas, desde la codificación y el análisis hasta las pruebas de software, la investigación y la búsqueda de vulnerabilidades.
Esto ha dado lugar a una amplia oferta de cuentas con proveedores de IA en el mercado negro, a menudo de forma ilegal. La demanda está impulsada tanto por el coste como por las restricciones de acceso. Se está satisfaciendo de diversas maneras, una de las cuales es mediante registros de cuentas fraudulentos, a menudo aprovechando pruebas gratuitas o créditos.
Este artículo analizará cómo se abusa de los servicios de IA gratuitos y con descuento, con el objetivo de determinar cómo se pueden controlar los registros fraudulentos en Okta y Auth0, al tiempo que se minimizan las dificultades para los nuevos registros legítimos.
¿Por qué utilizar el mercado gris?
Existen varias razones por las que los usuarios recurren a servicios ilegales o del mercado gris que ofrecen acceso a modelos de IA: coste, acceso y cierto grado de anonimato.
Costo: Los proveedores ofrecen descuentos de entre el 70 % y el 90 % en los precios de suscripción. Las ofertas pueden ser para cuentas basadas en suscripción, una cierta cantidad de tokens o una cierta cantidad de solicitudes (mensajes). Con esos paquetes, el número asignado de solicitudes puede utilizar un número ilimitado de tokens.
Acceso: Los usuarios en China a menudo no pueden obtener acceso directo a los modelos de IA de vanguardia de EE. UU. Los modelos Frontier de EE. UU. están prohibidos o bloqueados por China, que cuenta con numerosas regulaciones sobre IA, o bien no los ofrecen los proveedores debido a preocupaciones de seguridad nacional y de filtrado.
En septiembre de 2025, Anthropic puso en el punto de mira el floreciente mercado gris restringiendo a sus filiales la prestación de servicios en regiones no cubiertas, como China. No obstante, el mercado está prosperando y el registro fraudulento es una de las razones. Las ofertas en chino, que se encuentran en plataformas de mensajería, foros clandestinos e indexadas en repositorios de GitHub como este detallado, parecen superar en número y en escala a las ofertas de ciberdelincuentes en inglés, que son de menor tamaño.
El blog ChinaTalk investigó estos servicios API del mercado gris en idioma chino, a los que se hace referencia como estaciones de "transferencia" o "retransmisión" y que se anuncian en servicios de mensajería como Taobao y Telegram. Los proveedores han desarrollado operaciones sofisticadas utilizando puertas de enlace de IA y servicios de monitorización del tiempo de actividad en línea.
Los proveedores legítimos de servicios de modelos de IA están intentando contrarrestar los registros fraudulentos. En abril de 2026, Anthropic anunció que utilizará el sistema de verificación de identidad de Persona para verificar algunas cuentas nuevas, lo que implica proporcionar una identificación oficial y una selfie en directo. Para dar seguimiento a la proliferación de servicios proxy dirigidos al mercado chino, Anthropic desarrolló un sistema de identificación para detectar el abuso de cuentas en zonas horarias asiáticas, aunque será eliminado ya que, según la empresa, había desarrollado métodos de detección.
Rendimiento: Las ofertas más sofisticadas pueden utilizar pasarelas API de IA como LiteLLM u OpenRouter para conectarse a diversos modelos de diferentes proveedores, lo que ayuda a minimizar las interrupciones si las cuentas se cierran debido a un uso indebido.
Seguridad operativa: Si el servicio de proxy del modelo de IA no reenvía la verdadera dirección IP de origen, sirve como una forma para que los clientes ilícitos oculten su identidad. Si el proveedor ilícito utiliza un sistema de proxy sofisticado, el cliente podría eludir la detección.
Privacidad en los pagos: Estos servicios aceptan criptomonedas, que pueden ofrecer un mayor grado de privacidad que otras opciones de pago. Muchos proveedores no requieren información personal para crear cuentas.
Servicio al cliente: Los proveedores de IA ilícita pueden ofrecer soporte al cliente si se cierra una cuenta o se interrumpe el servicio.
Sin embargo, existen desventajas:
Seguridad operativa: Si bien el mercado gris ofrece cierta seguridad operativa en comparación con las compras directas, esto tiene sus ventajas y desventajas. Cuando los servicios se configuran como un proxy de puerta de enlace, el proveedor de servicios tiene visibilidad completa de las indicaciones, ya que estas deben reenviarse a un modelo. Esto supone un problema de privacidad, ya que el proveedor de servicios podría filtrar o vender datos accidentalmente.
Interrupción: Los proveedores de modelos pueden interrumpir inesperadamente las cuentas a medida que se refuerzan los controles para prevenir cuentas fraudulentas, lo que interrumpe Workflows complejos.
Engaño publicitario: Los proveedores de servicios pueden anunciar el acceso a un modelo de última generación, pero entregar un modelo menos costoso y con menos prestaciones, lo cual puede no ser evidente en el momento de la compra.
Solicitudes de efectivo: Los proveedores de servicios del mercado gris tienen un incentivo para actuar como adversarios intermediarios. Incluso si fuera posible transmitir datos de entrada y salida sin ningún conocimiento previo, un proveedor de servicios del mercado gris perdería la capacidad de recopilar telemetría sobre sus usuarios y la capacidad de extraer modelos de frontera. ChinaTalk cita esta fuente de sugerencias como una fuente clave de ingresos adicionales.
Tokens más baratos
Okta Threat Intelligence detectó más de media docena de anuncios de servicios a través de foros clandestinos y plataformas de mensajería, lo que representa solo una fracción de estos servicios. Uno de esos sitios es Poison Claude:
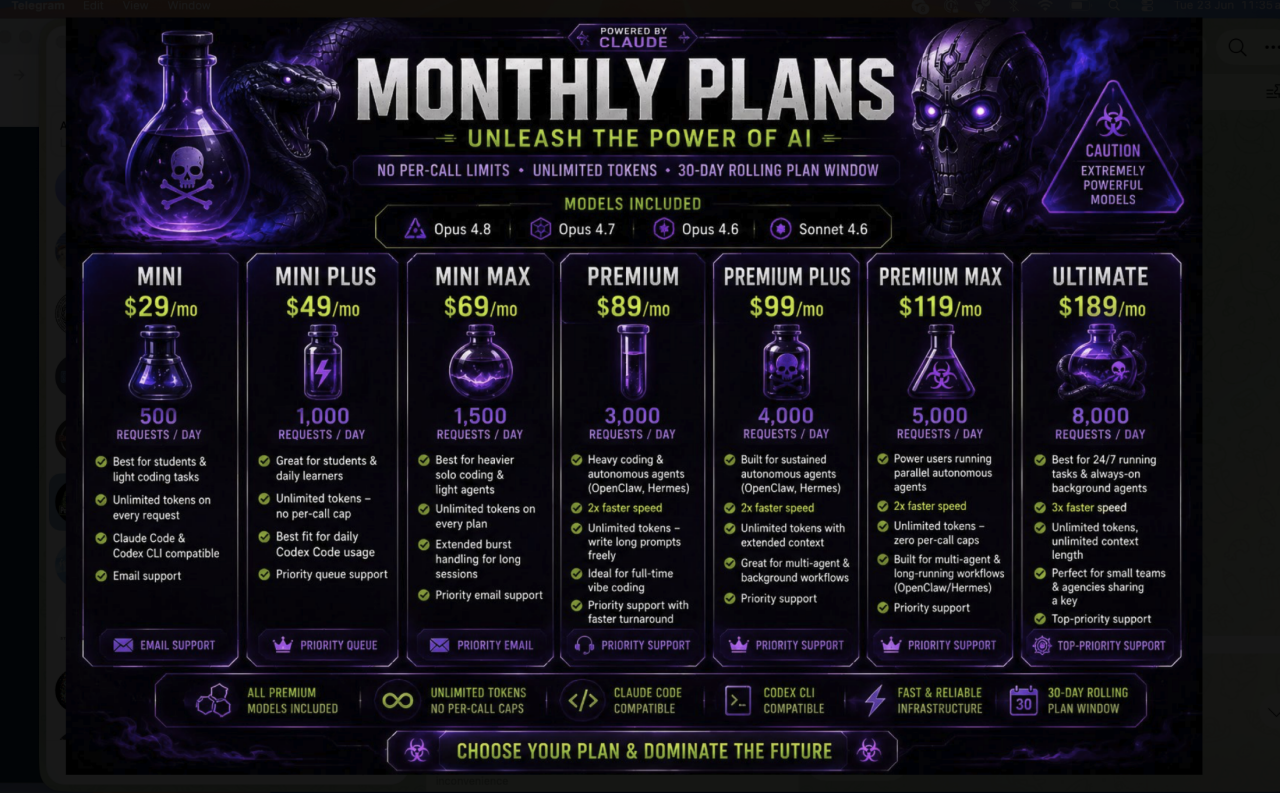 Un sitio, poison-claude.bitsender.top, Ofrece tokens “ilimitados” en planes que se calculan según el número de mensajes. También ofrece paquetes de tokens a la carta.
Los anuncios de Poison Claude explican cómo el servicio puede ofrecer tokens baratos: aprovechando créditos de bonificación gratuitos, como el crédito de bonificación de 100 dólares estadounidenses en AWS para cuentas Bedrock. El servicio indica claramente en su sitio web que: “Añadimos esas cuentas a nuestro pool, su solicitud se dirige a una cuenta específica internamente (usted no lo ve) y se le cobra entre el 5 % y el 15 % del precio oficial por token, dependiendo del modelo”.
Los planes mensuales de tarifa plana disponibles en Poison Claude son posibles gracias a «la diferencia entre lo que los proveedores de etapa inicial nos cobran por concepto de crédito adicional y lo que nosotros les cobramos». Los modelos que se ofrecen son Opus 4.8, Opus 4.7, Opus 4.6 y Sonnet 4.6.
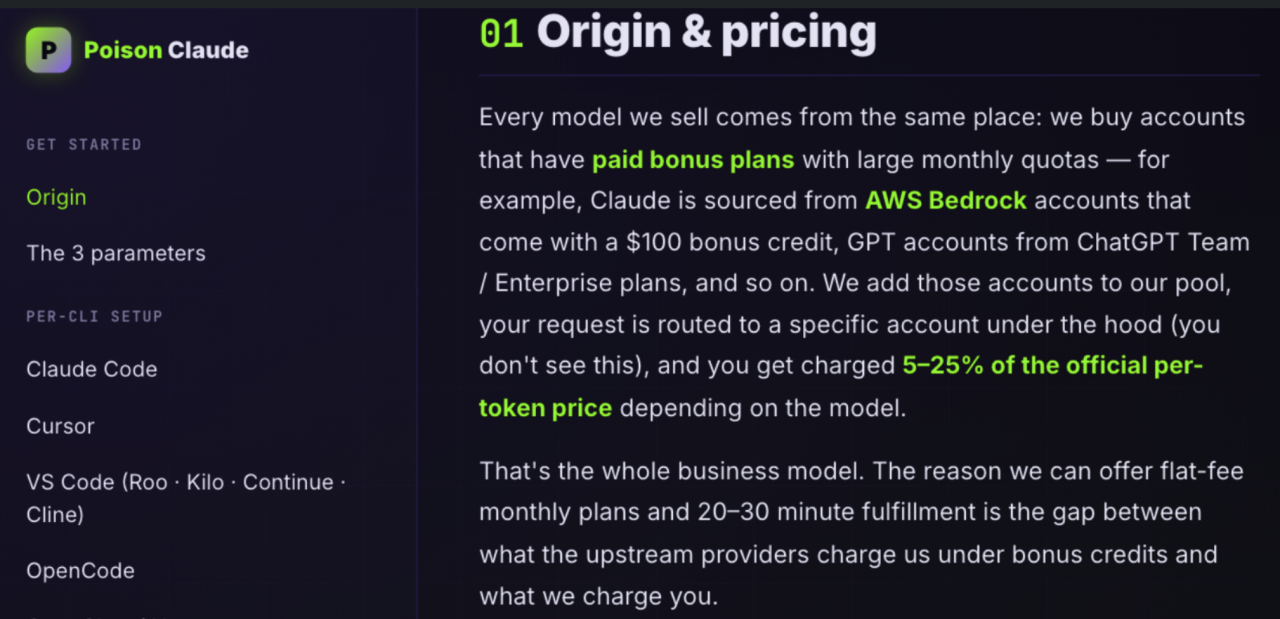 Poison Claude afirma que puede ofrecer un acceso significativamente más barato a los modelos de Anthropic gracias a los "créditos de bonificación" que se obtienen al comprar cuentas.
A partir del 3/7/2026, Amazon ofrecía $100 en créditos de AWS que podían aplicarse a Bedrock y otros servicios de IA, con otros $100 disponibles en función de la realización de ciertas actividades en la cuenta. Es probable que el acceso a Bedrock se haya habilitado mediante un registro fraudulento.
Poison Claude acepta pagos en criptomonedas, incluyendo USD Tether, USD Coin, Ethereum, Litecoin y Bitcoin. Una vez efectuado el pago, el cliente recibe una clave de API para una API compatible con Anthropic. A continuación, se indica a los usuarios que configuren estas variables de entorno para que su instalación de Claude Code utilice la API de Poison Claude en lugar de la legítima.
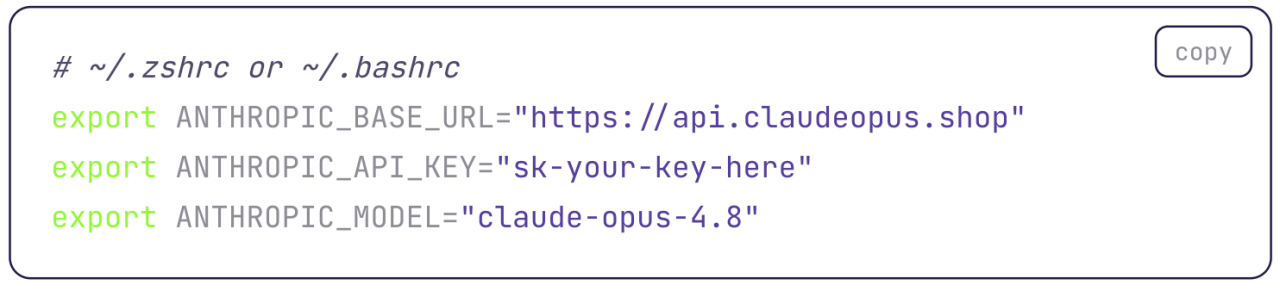 Instrucciones de Poison Claude para configurar las variables de entorno de su servicio.
Las indicaciones se transmiten desde la API de Poison Claude a Anthropic, y las respuestas se devuelven al cliente.
¿Qué tan popular es Poison Claude? Un error de configuración proporciona una pista. Los operadores de Poison Claude expusieron la ruta API. Al ejecutar un comando GET en /api/status se mostró el número total y activo de usuarios:
--> HTTP 200: {status: operational, total_users: 881, active_users: 872}
El dominio principal de Poison Claude es poison-claude.bitsender[.]top Estaba alojado detrás de la CDN de Cloudflare, lo que ocultaba su dirección IP de origen. Sin embargo, los operadores del sitio olvidaron incluir el extremo, api.claudeopus[.]shop, que estaba alojado en Hostinger en Mumbai (el problema de exposición ha sido solucionado).
Crédito para startups
Ecomagent.in es otro servicio que ofrece tokens ilimitados a través de su propio extremo para suscripciones por debajo del precio de mercado. Se ofrece acceso a Opus 4.8, Opus 4.6, Sonnet 4.6 y GPT Codex 5.5 a través de su extremo de API personalizado.
Ecomagent muestra en su sitio web un ejemplo de solicitud cURL a su propia API con la frase "Hello" y luego la salida esperada como un archivo .json. objeto que contiene la respuesta del modelo: "¡Hola!" ¿Cómo está usted hoy? ¿Hay algo en lo que pueda ayudarle?
La respuesta contenía metadatos sobre la solicitud y el uso del token. La salida contiene un campo etiquetado como id: "msg_vrtx_01XNdd65BAkT82dLgksZGWD3", lo que indica que la respuesta proviene de la plataforma Vertex de Google, ahora llamada plataforma Gemini agente Enterprise.
Al igual que Amazon, Google Cloud ofrece crédito para nuevas cuentas, aunque los usuarios deben registrar una tarjeta de pago. Google también ofrece hasta $350 000 dólares en créditos a las empresas emergentes de IA que planeen utilizar la plataforma Gemini Enterprise agente o su modelo Gemini. Una prueba realizada con Ecomagent no mostró respuestas que contuvieran un campo id con msg_vrtx.
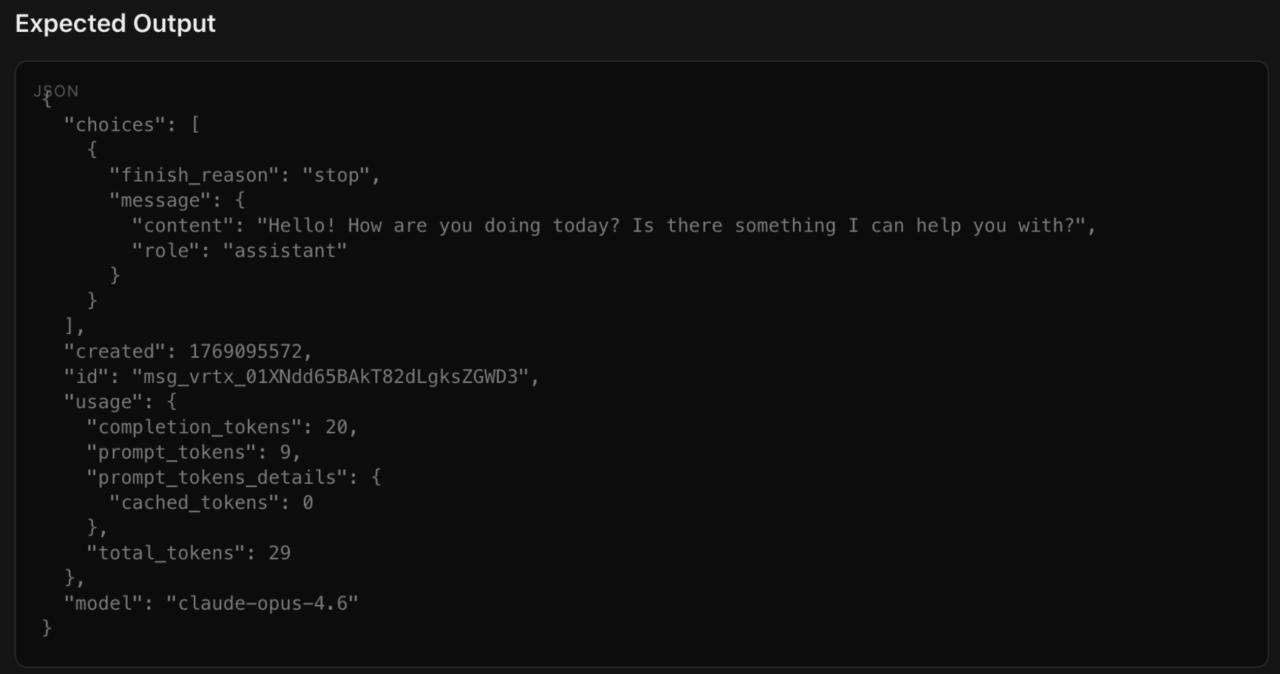 La documentación de Ecomagent indica que utilizó la plataforma de implementación de IA Vertex de Google para ofrecer servicios de IA de menor coste a Anthropic.
Ecomagent lista un nombre de usuario de Telegram para soporte en el sitio web. Ecomagent afirma poder ofrecer modelos Anthropic con descuento gracias al uso de crédito para nuevas empresas. Al igual que muchas empresas de IA, Anthropic también ofrece créditos gratuitos a las empresas emergentes, que oscilan entre $25 000 y $100 000 dólares estadounidenses. Las empresas emergentes deben solicitar estos créditos y, presumiblemente, este uso violaría los términos y condiciones.
Al igual que Poison Claude, Ecomagent también expuso una ruta API no autenticada que mostraba el número total de usuarios (total_users) y de usuarios activos (active_users) del servicio, ambos inferiores a 1000.
 Los resultados de una solicitud cURL a través de una ruta API no autenticada.
estudio de caso: servicio de videos con IA
Este año ha sido una auténtica fiebre del Gold para la IA, con empresas emergentes y empresas consolidadas compitiendo ferozmente por captar clientes. Muchos servicios de IA ofrecen pruebas gratuitas o acceso gratuito.
Okta Threat Intelligence observó recientemente que una empresa de video con IA presentaba una alta tasa de registros fraudulentos mediante ataques de fuerza bruta, que probablemente provenían de bots. Este proveedor ofrece acceso de prueba gratuito a su servicio.
Entre el 1 de junio de 2026 y el 1 de julio de 2026, los registros muestran más de 105 000 intentos de fuerza bruta para registrarse desde 251 direcciones IP distintas, probablemente conectadas a bots.
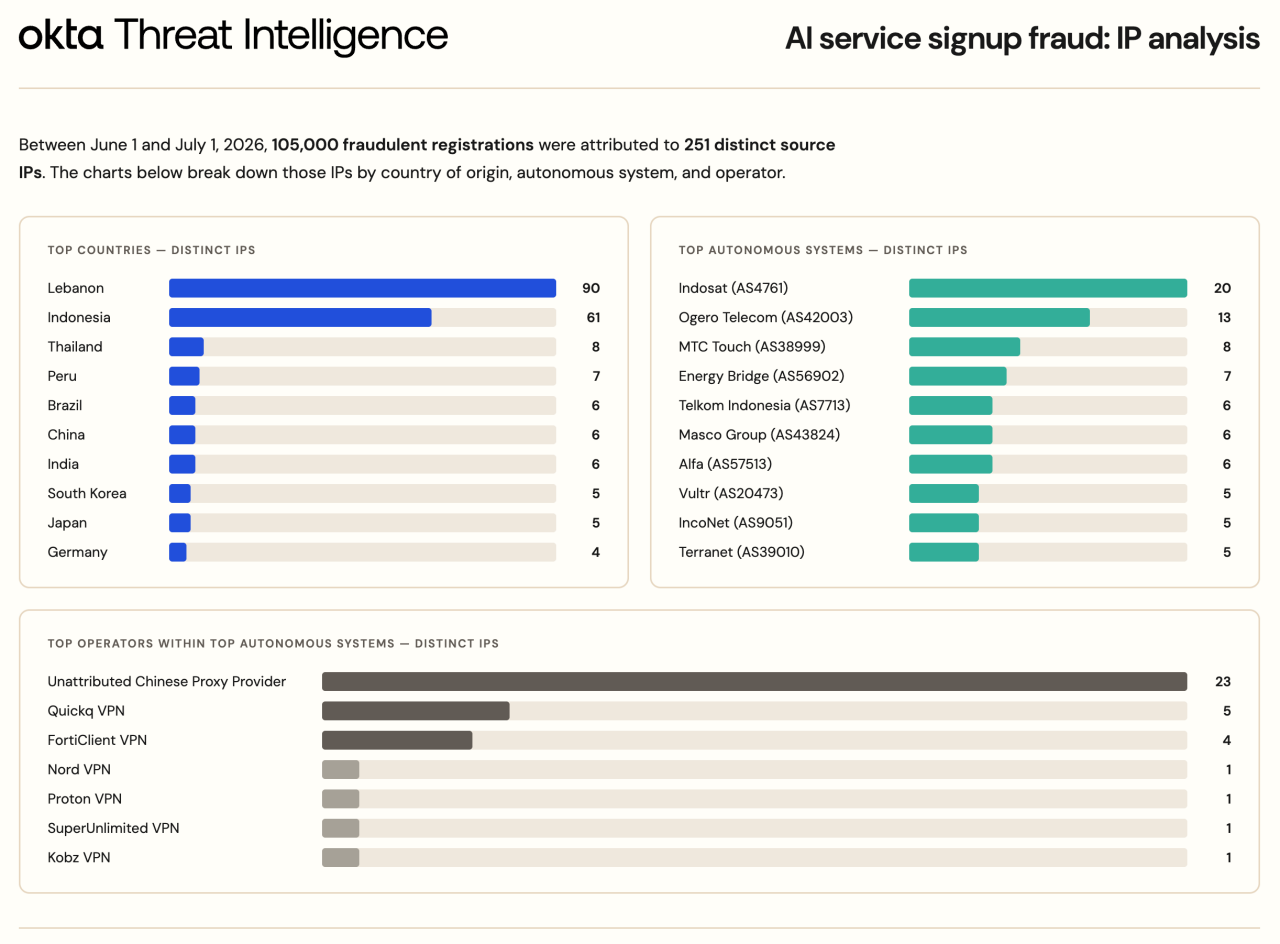 Los registros fraudulentos de un servicio de IA que ofrece pruebas gratuitas estaban vinculados a proveedores de proxies y VPN en redes de Líbano, Indonesia y Tailandia.
Según nuestros datos, podemos afirmar que es muy probable que los usuarios con sede en China estén eludiendo las restricciones regionales. Algunos de los principales proveedores de VPN, como QuickQ VPN, son utilizados habitualmente por los usuarios chinos de internet, y el dominio de correo electrónico más popular fue qq.com, un servicio de correo electrónico muy popular en China.
Dejando eso de lado, la prueba gratuita atrajo a oportunistas de todo el mundo. Como se puede ver en el lado derecho del gráfico a continuación, la lista general de registros contiene dominios desechables como dakaka.organización, emailinbo.live, y ratixq.com, Esto apunta a la creación altamente probable de identidades sintéticas a gran escala.
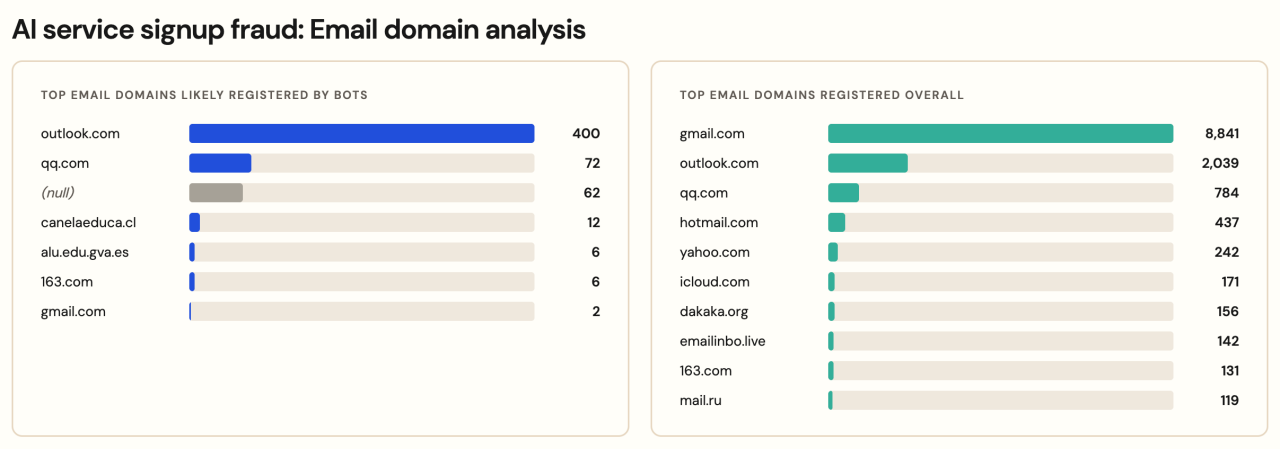 La lista de registro general contiene dominios desechables como dakaka.org, emailinbo.live, y ratixq.com, Esto apunta a la creación de identidades sintéticas altamente probable a gran escala.
También hay indicios de que algunos estafadores se están aprovechando de la prueba gratuita. El acceso a este servicio en particular se anunciaba en foros de ciberdelincuentes. Un vendedor contactado a través de Telegram afirmó tener tanto las claves de API como las credenciales, y la oferta de credenciales permitía un «acceso completo» al servicio.
Un segundo proveedor monetizó los registros fraudulentos con el mismo servicio. Por 40 dólares estadounidenses en la criptomoneda Tether, el vendedor ofrecía una cuenta "creada". El proveedor afirmó que esto era mejor que una cuenta pirateada —una en la que se habían robado las credenciales de un usuario legítimo— ya que era más probable que una cuenta pirateada fuera cerrada.
El vendedor proporcionó entonces un nombre de usuario y una contraseña, afirmando que una vez finalizado el período de prueba, la cuenta pasaría a ser una “suscripción de pago”. En realidad, todo fue una artimaña. El vendedor, probablemente con sede en Turquía, tenía antecedentes de estafar a clientes y había sido expulsado del tristemente célebre foro de ciberdelincuentes BreachForums.
Cómo Okta Threat Intelligence los está revolucionando
Antes de su publicación, Okta Threat Intelligence notificó a Cloudflare y Anthropic sobre la infraestructura y los patrones de abuso documentados en esta publicación. Cloudflare fue alertada del uso que hacía Poison Claude de su CDN para ocultar el origen del servicio, y posteriormente Cloudflare colocó una advertencia de phishing delante del sitio.
A partir del 16 de julio de 2026, Cloudflare se ha negado a tomar medidas contra claudeopus[.]shop, Que utiliza Cloudflare como CDN y Cloudflare Turnstile para la protección contra bots. También notificamos a Amazon Web Services y a Google Cloud sobre el aparente abuso de sus programas de crédito para startups por parte de Ecomagent y servicios similares.
Los dominios relevantes y los extremos de API se han archivado y enviado a los canales de elaboración de informes de abusos. Continuamos notificando a los proveedores de IA sobre los ataques de fraude de registro contra sus inquilinos de Auth0 y Organizations de Okta. Compartimos estos hallazgos públicamente para concienciar tanto a los administradores de CIAM como a los proveedores de IA, y seguiremos supervisando la aparición de nuevos servicios fraudulentos a medida que madure el mercado gris del acceso a la IA.
Conclusión
La actividad de los bots está aumentando en internet, sobre todo con el creciente despliegue de agentes de IA. Quienes gestionan redes de bot también disponen ahora de más opciones que nunca para contrarrestar los métodos de Bot Detection, como los proxies residenciales. Los proxies residenciales permiten que el tráfico malicioso provenga de conexiones IP de consumidores inofensivas que, a menudo, tienen poco o ningún historial de actividad maliciosa, lo que hace que bloquearlos sea arriesgado.
Si bien cierto grado de registros fraudulentos es inevitable y constituye una desventaja al ofrecer pruebas gratuitas, se puede contrarrestar. En la sección de recomendaciones se incluyen herramientas y recursos para los controles CIAM de Okta y Auth0 que permiten a los administradores lograr un equilibrio sensato con los registros.
Cómo combatir el fraude de registro
Los atacantes crean cuentas falsas por diversas razones. Como se ilustró anteriormente, esto incluye explotar las promociones para nuevos usuarios, pero hay muchas otras: cuentas envejecidas para que parezcan legítimas, sistemas saturados para bloquear a usuarios reales, esquemas fraudulentos de ingeniería social, enumerar nombres de usuario válidos como un paso previo al relleno de credenciales, al phishing y al spam.
Cualquier medida que no sea adoptar factores de seguridad más robustos durante el registro es insuficiente. El soporte nativo de Auth0 y Okta para las claves de acceso eleva el coste de creación de cuentas a un nivel que los atacantes automatizados no pueden absorber: una credencial vinculada al hardware, resistente al phishing, que no se puede agrupar, compartir ni aprovisionar de forma masiva. Okta Threat Intelligence aún no ha observado el uso de claves de acceso en ninguna de las campañas de fraude de registro a las que damos seguimiento. Los proveedores de IA deberían considerar el registro con clave de acceso no como una concesión a la experiencia del usuario, sino como un control de fraude: no impedirá que un humano decidido cree una cuenta, pero hace que los servicios industrializados que alimentan el abuso de bots, como Poison Claude, sean económicamente insostenibles.
Las claves API estáticas son la moneda de cambio del mercado gris. El modelo de negocio de Poison Claude se basa en agregar y revender las claves a través de su proveedor centralizado. El atractivo de las claves estáticas reside en su comodidad, pero en las plataformas modernas esa brecha de comodidad se ha reducido considerablemente.
El modelo de aplicación de Auth0 y Okta reemplaza una clave estática con el flujo de credenciales de cliente de OAuth 2.0: la máquina intercambia un ID de cliente y un secreto por un token de acceso de corta duración, limitado a los permisos que necesita. Un token filtrado caduca por defecto según un calendario corto y configurable. Una clave estática filtrada no caduca. Los proveedores no deberían emitir credenciales con una vigencia indefinida: cualquier token que se pueda copiar en un archivo y compartir acaba siendo un producto del mercado gris.
Existen manuales de estrategias para contrarrestar el fraude de registro de Auth0. Los administradores de Okta Customer Identity deben implementar controles como la protección contra bots, el perfilado progresivo y las políticas de registro, Enhanced Dynamic Network Zones, y Identity Threat Protection (ITP) para evitar registros fraudulentos.


