



Resumen ejecutivo
En los últimos 12 meses, Okta Threat Intelligence ha observado un número creciente de ataques en los que se engaña a los usuarios para que aprueben inscripciones de MFA y restablecimientos de contraseñas iniciados por el atacante.
Hemos observado numerosos grupos de actividad relacionados en los que los ciberdelincuentes han probado, perfeccionado y ampliado estos ataques de ingeniería social.
Una de cada cinco notificaciones proactivas que Okta envió a sus clientes durante el último mes estaba relacionada con dominios de phishing que incluían la cadena de texto "passkey". La campaña más reciente observada (O-UNC–066) utilizó un pretexto de registro mediante clave de acceso para obtener acceso persistente a las cuentas de Entra.
Reforzar el registro en la autenticación multifactor (MFA) y la recuperación de cuentas debe ser ahora una prioridad para todos los equipos de gestión de identidades, independientemente de la plataforma o el caso de uso.
Análisis de amenazas
Hasta 2025, la mayor parte de la actividad de ingeniería social que observamos consistió en la suplantación de identidad del personal de soporte informático y otros empleados de asistencia técnica para engañar a los usuarios e inducirlos a introducir su contraseña y código OTP en sitios de phishing controlados por el atacante.
Esta categoría de phishing de credenciales resulta ineficaz cuando las organizaciones exigen en sus políticas el uso de autenticadores resistentes al phishing. En condiciones de política de resistencia al phishing, incluso cuando un usuario es engañado para visitar un sitio controlado por el atacante, no puede compartir sus credenciales de acceso.
Desde entonces, varios grupos de amenazas se han adaptado a la adopción por parte de sus objetivos de resistencia al phishing, utilizando métodos de ataque que evitan la necesidad de robar y reproducir las credenciales de un usuario.
La siguiente lista de grupos de actividades de amenazas, presentada cronológicamente desde las más antiguas hasta las más recientes, pone de relieve algunas de estas tácticas.
actor de amenazas | Proceso dirigido | TTPs |
|---|---|---|
Inscripción (inscripción con clave de acceso) | El atacante se hace pasar por el equipo de seguridad de la organización objetivo para dirigir a los usuarios a una página de phishing que les anima a configurar una clave de acceso. | |
Recuperación (restablecimiento de contraseña) | El atacante se hace pasar por el servicio de asistencia informática del empleador, atrae a las víctimas a una página de phishing y/o les pide que autoricen una aplicación controlada por el atacante. | |
Inscripción | El atacante se hace pasar por el servicio de asistencia técnica informática de la empresa en llamadas de voz para dirigir a las víctimas a sitios web de phishing que intentan robar credenciales. | |
Recuperación (restablecimiento de contraseña) | El atacante se hace pasar por el servicio de asistencia informática de la empresa y utiliza la urgencia que supone la necesidad de restablecer una contraseña como pretexto. | |
Inscripción (inscripción con clave de acceso) | El atacante se hace pasar por el equipo de TI del empleador en llamadas de voz para redirigir a las víctimas a sitios de phishing de credenciales, y utiliza las credenciales robadas para inscribir una clave de acceso controlada por el atacante en la cuenta del usuario. | |
Recuperación (restablecimiento de contraseña) | El atacante activa simultáneamente el flujo de "olvidé mi contraseña" durante la llamada y, mediante ingeniería social, manipula al usuario para que apruebe el restablecimiento. |
Cabe destacar que aún no hemos observado que el actor de amenazas que Okta rastrea como O-UNC-067 utilice kits de phishing de credenciales para apoderarse de cuentas.
Este actor de intrusión, activo desde al menos junio de 2026, ataca selectivamente a organizaciones configuradas para permitir el restablecimiento de contraseña de autoservicio (SSPR).
El atacante realiza primero un reconocimiento de los objetivos para evaluar si existe un enlace para restablecer la contraseña y para determinar qué desafíos de autenticación multifactor (MFA) se aplican para verificar la identidad del usuario cuando se activa dicho restablecimiento. Si la opción SSPR está habilitada y el usuario puede verificar su identidad durante ese proceso utilizando factores MFA que no son resistentes al phishing, el atacante llama a su objetivo al tiempo que activa el proceso de restablecimiento de contraseña.
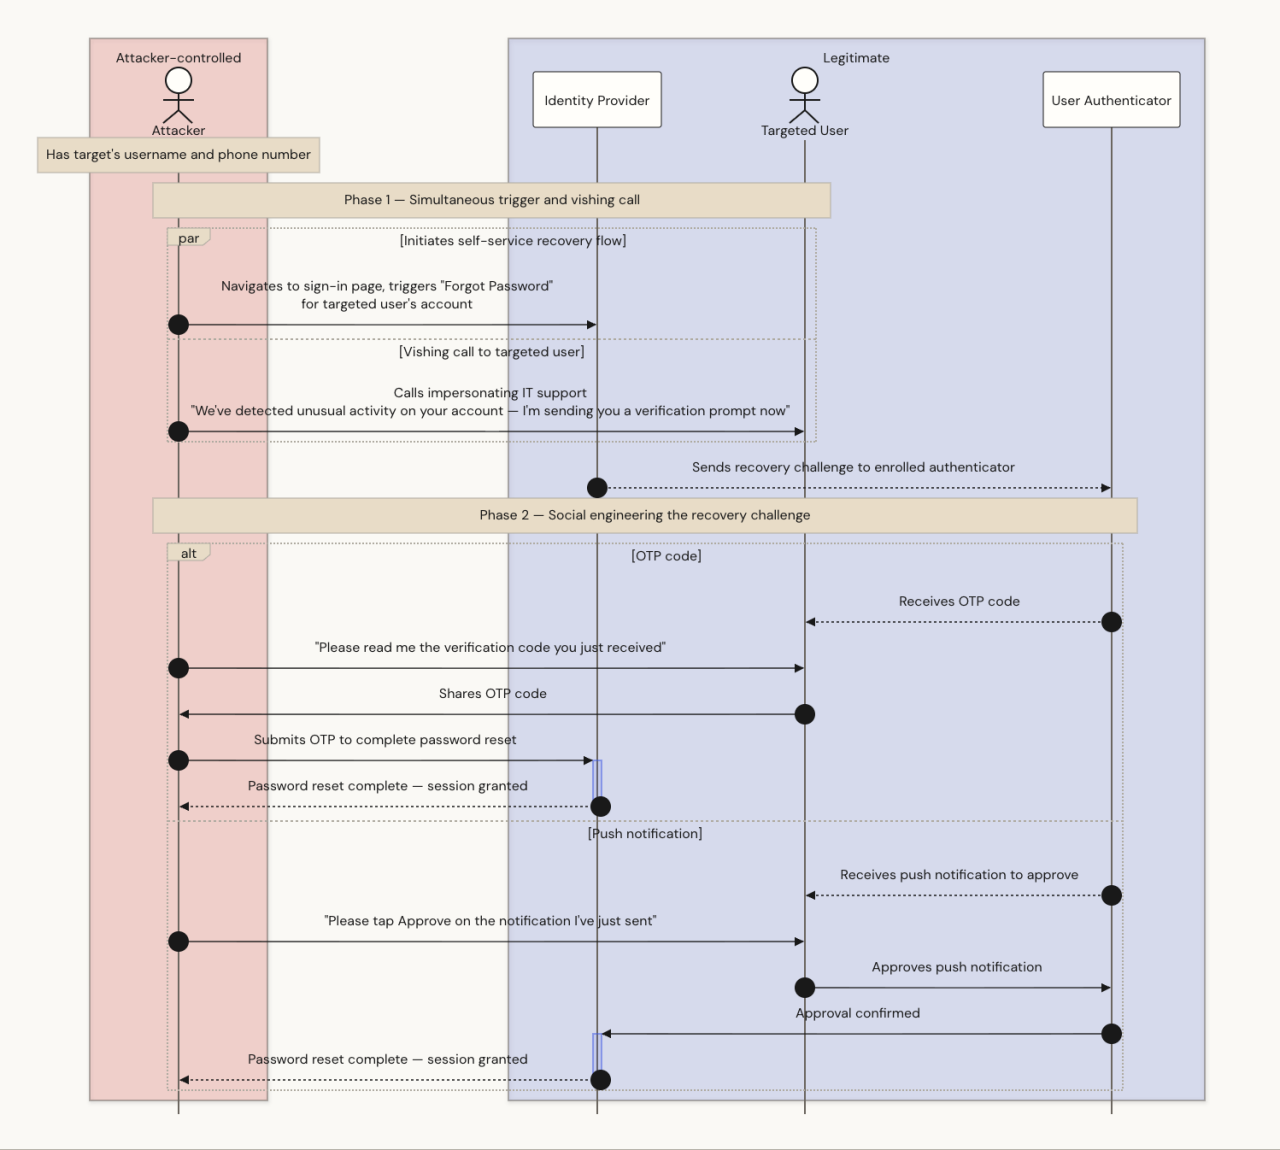 Figura 2: abuso de la recuperación de autoservicio
Desglosando el proceso de recuperación de cuenta
defensa mínima viable
Independientemente de si una campaña de ingeniería social tiene como objetivo el registro del autenticador (p. ej., O-UNC-066) o la recuperación del autenticador (p. ej., O-UNC-067), el éxito o el fracaso del ataque depende de las políticas de gestión de cuentas a nivel de organización del objetivo.
En la configuración de gestión de cuentas más débil:
En la página de inicio de sesión pública encontrará un enlace para restablecer la contraseña.
Las políticas de registro de MFA permiten verificar la identidad del usuario mediante cualquier factor de MFA.
Las políticas de registro de MFA permiten la verificación desde cualquier dirección IP.
Esta configuración puede ser apropiada para algunos casos de uso de identidad de clientes, pero menos para clientes de la fuerza laboral. Un atacante que haya contactado con un usuario objetivo por teléfono puede activar el restablecimiento de contraseña desde su dispositivo, convenciendo al usuario para que comparta un código OTP o acepte una solicitud push para aprobar el restablecimiento.
Los administradores de Okta pueden agregar fácilmente fricción directamente en la política de inscripción de MFA mediante:
Requerir verificación adicional (más allá de un desafío de un solo factor) para iniciar el restablecimiento, y
Restringir el uso de funciones de autoservicio a rangos de IP de confianza.
Esto añade fricción, lo que impide los ataques oportunistas, pero no resistiría a un adversario decidido. Un actor de ingeniería social que activa el evento de autoservicio puede seleccionar entre una lista de desafíos de verificación disponibles durante la recuperación, y siempre elegirá el método de autenticación más débil y susceptible a phishing.
Por eso, todos los clientes de Okta deberían examinar detenidamente las políticas de gestión de cuentas de Okta.
Aplicación de la protección contra el phishing al registro de autenticadores
Las políticas de gestión de cuentas (AMP) de Okta se introdujeron originalmente para dar soporte a los requisitos del ciclo de vida del autenticador de las organizaciones que utilizan la autenticación sin contraseña. Cada vez más, estas políticas también deberían considerarse una herramienta de configuración que protege todos los flujos de registro y recuperación de autenticadores frente a ataques de ingeniería social.
Las AMPs ofrecen a los administradores el mismo conjunto completo de restricciones de política para la recuperación de cuenta que anteriormente solo estaban disponibles para la autenticación. Las AMPs se pueden utilizar para exigir la verificación mediante factores resistentes al phishing, dispositivos gestionados, redes de confianza o una serie de otros criterios, aplicando de hecho el concepto de “Zero Trust” al proceso de recuperación de cuenta.
Okta Threat Intelligence recomienda el uso de las políticas de administración de cuentas de Okta para aplicar resistencia al phishing en el registro y la recuperación del autenticador. Las AMP pueden requerir que el usuario verifique su identidad mediante un autenticador resistente al phishing antes de agregar o modificar un autenticador.
En la configuración de gestión de cuentas más robusta disponible, las cuentas de usuario se inicializan utilizando claves de seguridad físicas preregistradas, y la política de gestión de cuentas siempre exige que el usuario verifique su identidad mediante un factor resistente al phishing antes de que pueda agregar o modificar un autenticador. Esto neutraliza los ataques tanto al registro como a la recuperación del autenticador. En los casos excepcionales (aunque poco frecuentes), Okta se integra con servicios de verificación de identidad que requieren que el usuario proporcione una identificación emitida por el gobierno y supere una comprobación de autenticidad para iniciar la recuperación.
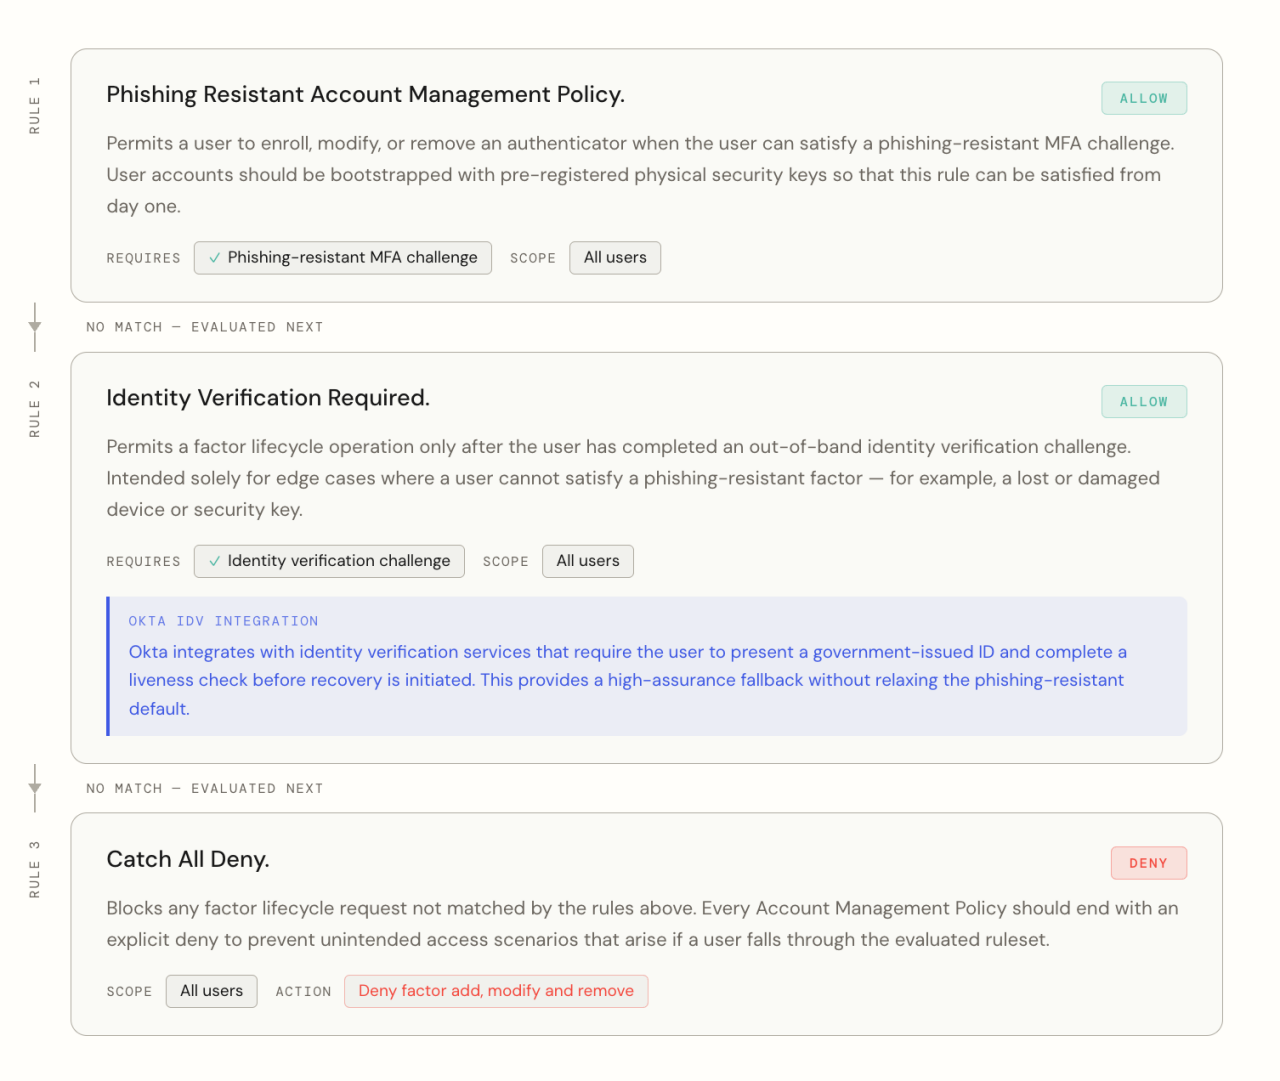 Figura 3: conjunto de reglas de política de administración de cuentas resistentes al phishing
El siguiente enfoque más eficaz consiste en utilizar Okta AMPs, grupos y ganchos de eventos para elevar gradualmente el nivel de garantía de inscripción para los usuarios del personal que aún no estén inscritos en un número suficiente de autenticadores resistentes al phishing.
En tal escenario, la regla AMP superior (la primera evaluada) podría permitir que un usuario agregue o modifique un factor si la solicitud proviene de un dispositivo administrado y el usuario cumple con un desafío de autenticación multifactor resistente al phishing. El objetivo debe ser que todos los usuarios se incorporen progresivamente al grupo al que se aplica esta regla y, posteriormente, se les obligue a utilizar únicamente factores resistentes al phishing durante los eventos del ciclo de vida de los factores. Los usuarios que activen las reglas de política subyacentes deben tener prioridad para la migración.
La siguiente regla podría restringir al usuario de cualquier forma posible hasta que se haya registrado en un número suficiente de autenticadores resistentes al phishing. Por ejemplo, es posible que se les exija a los usuarios que superen un desafío de verificación de identidad (IdV) o que se les permita temporalmente verificar su identidad utilizando autenticadores menos robustos durante los primeros días de su proceso de incorporación si se registran desde una red de confianza. También se pueden utilizar los webhooks o los Okta Workflows para que los usuarios avancen automáticamente a grupos con requisitos de seguridad más estrictos a medida que cumplen los criterios necesarios.
Recuerde siempre agregar una regla de denegación general como regla final (inferior) en cualquier política, para evitar cualquier escenario de acceso no deseado.
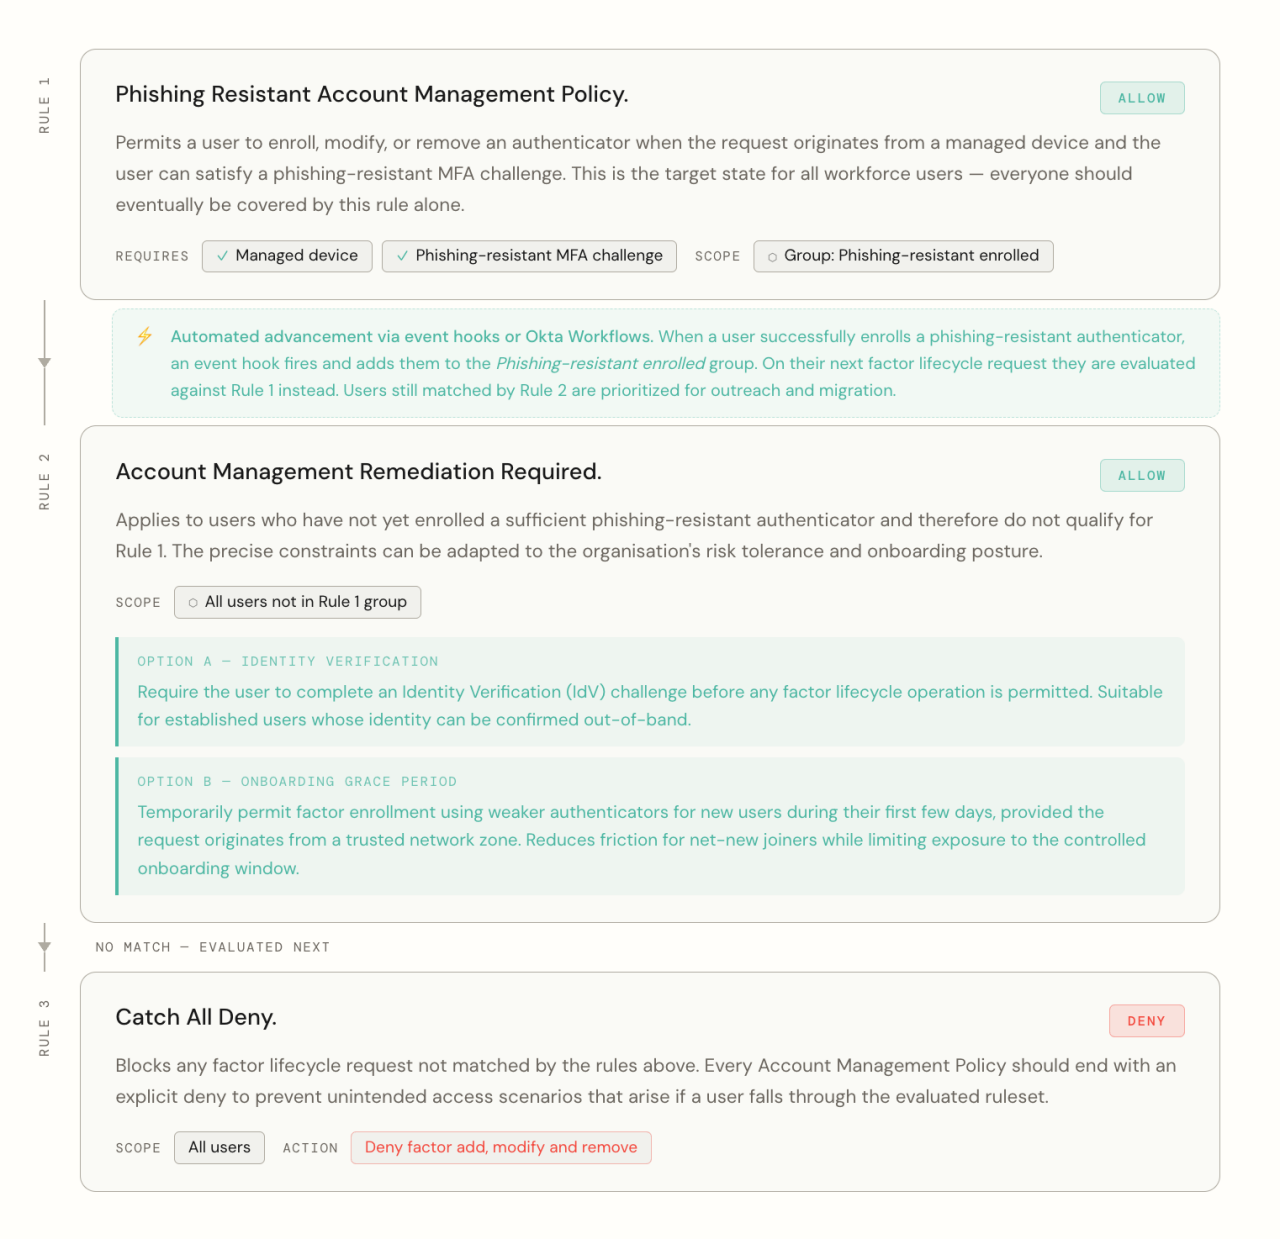 Figura 4: un enfoque progresivo para la política de gestión de cuentas.
Aplicación de la resistencia al phishing a la recuperación del autenticador
La clave para una recuperación resistente al phishing reside en registrar a los usuarios en un número suficiente de autenticadores resistentes al phishing para compensar cualquier pérdida o interrupción de un solo dispositivo.
Una de las mayores ventajas del cliente Okta Verify es que no existe ningún coste adicional para que un usuario registre varios dispositivos en su cuenta de Okta Verify. Un usuario puede registrarse desde su ordenador portátil y su teléfono inteligente gestionados, por ejemplo.
Cuando cada usuario de la plantilla está inscrito en múltiples factores resistentes al phishing (instalaciones de Okta Verify) en más de un dispositivo, el número de eventos de recuperación de cuenta que requieren la intervención del servicio de asistencia técnica disminuye considerablemente. Si un usuario pierde un dispositivo o si este no responde, seguirá teniendo autenticadores robustos y resistentes al phishing registrados en un segundo dispositivo (p. ej., un teléfono inteligente en lugar de un ordenador portátil) o mediante una clave de seguridad externa que podrá utilizar para registrar un dispositivo nuevo o de reemplazo.
Por consiguiente, no es necesario incluir un enlace de “Olvidó su contraseña” en la página de inicio de sesión, ni tampoco es necesario ofrecer políticas de gestión de cuentas menos estrictas.
Indicadores
Los indicadores asociados a los grupos de actividad mencionados anteriormente están disponibles para los contactos de seguridad de los clientes de Okta en:
https://security.okta.com/?product=oktathreatintelligence
Recomendaciones
Técnica ATT&CK | Táctica | Controlar |
|---|---|---|
T1590 / T1591 | Reconocimiento | Restringir las operaciones de recuperación para los usuarios de la fuerza laboral a configuraciones de usuario autenticado. Si una organización de la fuerza laboral está configurada para admitir la recuperación de autoservicio (el flujo «olvidé mi contraseña»), considere restringir el rango de IP desde el cual se puede acceder a la página de inicio de sesión a una red conocida o de confianza utilizando las zonas de red de Okta. |
T1583 / T1584 | Desarrollo de recursos | Deniega las solicitudes de servicios de anonimización y proxies conocidos que utilicen zonas de red dinámicas mejoradas. |
T1566/T1598 | Phishing / Vishing | Inscriba a los usuarios en sistemas de autenticación robustos como Okta FastPass, claves de acceso o tarjetas inteligentes, e implemente medidas de protección contra el phishing en las políticas. Establecer, comunicar y promover métodos para verificar la identidad del personal de soporte técnico cuando se pongan en contacto con los usuarios. Aplique políticas de administración de cuentas de Okta que restrinjan la capacidad de modificar los autenticadores. Utilice códigos de acceso temporales como método preferido para recuperar el acceso después de la verificación de identidad. |
T1078 | Cuentas válidas (acceso inicial) | Las políticas de autenticación de Okta se pueden utilizar para restringir el acceso a las cuentas de usuario en función de una serie de requisitos previos configurables por el cliente. Recomendamos a los administradores restringir el acceso a aplicaciones confidenciales a los dispositivos que estén gestionados por herramientas de gestión de endpoints y protegidos por herramientas de seguridad de endpoints. |
T1621 | Generación de solicitudes de autenticación multifactor | Inscriba a los usuarios en sistemas de autenticación robustos como Okta FastPass, FIDO2 WebAuthn y tarjetas inteligentes, e implemente medidas de protección contra el phishing en las políticas de seguridad. |
T1098.005 | Manipulación de cuentas — registro de dispositivos | Aplique políticas de administración de cuentas de Okta que restrinjan la capacidad de modificar los autenticadores. |
Nick Connolly colaboró en este artículo.


