


Resumen ejecutivo
Okta Threat Intelligence ha identificado campañas de extorsión dirigidas a estudiantes universitarios.
Estas operaciones a menudo se disfrazan de servicios de "tutoría" o "supervisión de exámenes", pero funcionan como operaciones de fraude por encargo que alimentan sofisticadas redes de robo de identidad y delitos financieros.
Estas campañas de extorsión parecen comenzar con esfuerzos de reclutamiento locales y en línea que buscan estudiantes como clientes.
Para que terceros puedan completar trabajos académicos en nombre de un estudiante, se solicita a los estudiantes que faciliten el acceso de los servicios de supervisión a los sistemas académicos, en algunos casos compartiendo las credenciales de autenticación.
Posteriormente, estos terceros presionan a los estudiantes para que realicen más pagos, amenazándolos con exponerlos por hacer trampa.
Se ha observado que los extorsionadores se conectan desde VPN y direcciones IP residenciales y móviles en Kenia.
Okta Threat Intelligence ha colaborado con varias universidades y personas para estudiar esta actividad, entre ellas Glen Woolley, Andrew Tolhurst y Damien Mathieson, del equipo de Operaciones de Ciberseguridad de la Universidad de Sídney.
No se trata simplemente de una cuestión de integridad académica; es una amenaza para la seguridad y los estándares de los estudiantes, el perímetro de seguridad de la universidad y, como afirma un instituto de investigación, la seguridad nacional.
Estas estafas de extorsión tienen como objetivo a estudiantes de numerosas universidades del mundo angloparlante, incluidos Estados Unidos, Canadá y Australia. En algunas jurisdicciones, el mero hecho de ofrecer servicios para hacer trampa en los exámenes es ilegal. Por ejemplo, Australia tipificó como delito el fraude por encargo y ordenó a los proveedores de servicios de Internet que bloquearan 555 sitios web que ofrecían estos servicios. Independientemente de la jurisdicción, extorsionar a estudiantes bajo la amenaza de exponerlos es ilegal.
Las universidades se enfrentan a riesgos más amplios debido a la forma en que se lleva a cabo el trabajo académico. Los atacantes exigen acceso total a las cuentas de los estudiantes, lo que podría implicar la transferencia de las credenciales de inicio de sesión y la aprobación de los desafíos de autenticación multifactor u otros tipos de acceso remoto. Esto proporciona a los actores maliciosos una base de operaciones continua dentro del entorno universitario.
Si bien Okta Threat Intelligence no ha observado directamente un cambio de la extorsión a otros abusos del acceso de los estudiantes en los clústeres que estamos monitoreando, es concebible que los ciberdelincuentes aprovechen y moneticen su acceso para lograr objetivos como la piratería de nóminas.
Okta se compromete a ayudar a sus clientes, socios y usuarios a comprender el papel fundamental que desempeña la seguridad de la identidad en estos ataques.
Desde el fraude por encargo hasta la extorsión estudiantil.
Para terminar sus trabajos académicos rápidamente y con el mínimo esfuerzo, algunos estudiantes optan por contratar a terceros para que realicen las tareas académicas en su nombre.
Solo después de que uno de estos terceros envíe una tarea en nombre de un estudiante a través de aplicaciones universitarias como Canvas y Blackboard, comienza el componente de extorsión de estas campañas.
Por ejemplo, un estudiante puede pagar $75 por una tarea, pero después de entregarla, el atacante exige un pago adicional de $1,000 bajo la amenaza de denunciarlo. En casi todos los casos en que la víctima no paga, el agresor denunciará al estudiante. El atacante graba las comunicaciones de voz y vídeo con el estudiante y puede enviar correos electrónicos a los administradores.
Fundamentalmente, los extorsionadores tienen poder de negociación sobre sus víctimas. Los registros de gestión de identidad y acceso pueden indicar que otra persona ha estado utilizando la cuenta del estudiante. Los registros de IP podrían mostrar un «viaje imposible», lo que significa que se accedió a la cuenta de un estudiante localmente y, tiempo después, desde una ubicación en la que sería imposible localizar al estudiante.
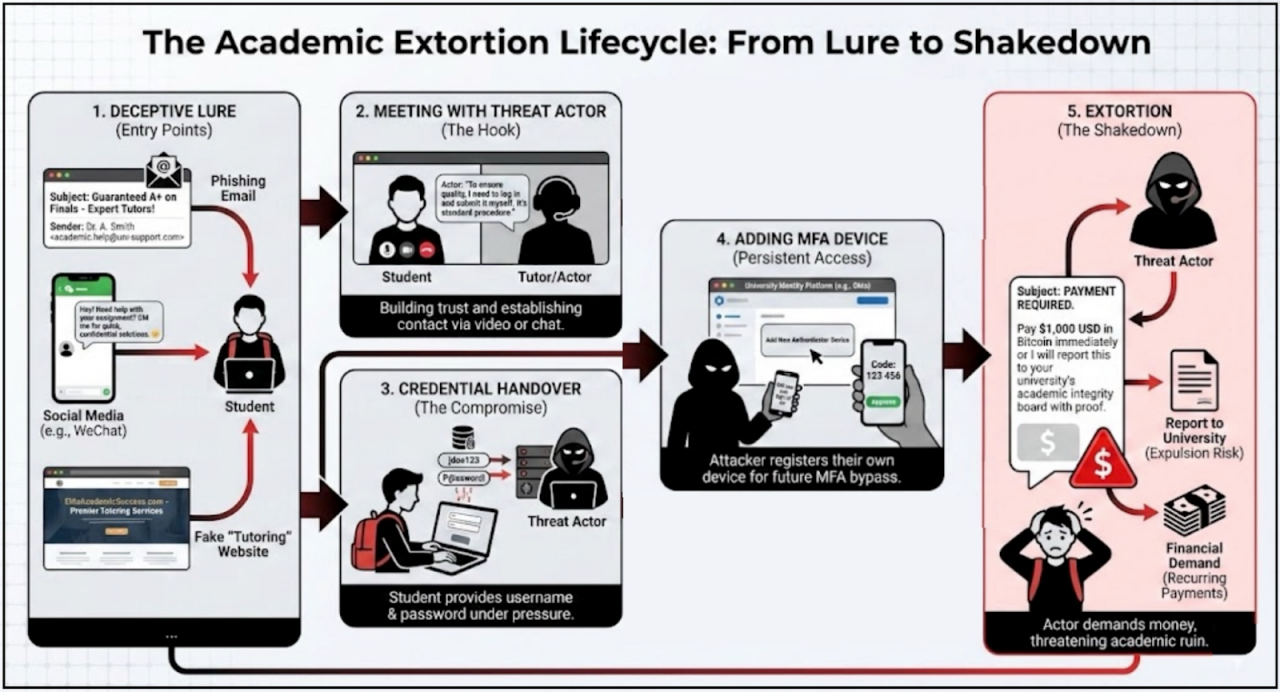 Figura 1: el ciclo de vida de la extorsión académica
Mecanismos de señuelo: la fachada del “apoyo académico”
Los ciberdelincuentes utilizan un enfoque multicanal para encontrar víctimas, adaptando a menudo su lenguaje y plataforma a perfiles demográficos específicos de los estudiantes. Los extorsionadores se aprovechan de los momentos de alta presión, como durante la semana de exámenes finales o los exámenes parciales.
Estos servicios se anuncian utilizando tanto canales digitales como físicos.
Canales digitales
Los señuelos más comunes son digitales, diseñados para parecer notificaciones académicas o recomendaciones útiles entre compañeros.
Correos electrónicos de marketing: Los atacantes envían correos electrónicos a los estudiantes con asuntos como "¿Tienes problemas con tu examen final?" o "Tutores expertos disponibles: ¡A+ garantizado!". A menudo, utilizan firmas de aspecto profesional para imitar los mensajes oficiales de apoyo académico.
Mensajería directa (WeChat, WhatsApp, Telegram): Para sortear los controles de correo electrónico impuestos por muchas universidades, que probablemente bloqueen, marquen o filtren el spam, los atacantes también utilizan aplicaciones de mensajería populares empleadas por las comunidades de estudiantes internacionales. Estos mensajes suelen estar escritos en la lengua materna del estudiante.
Sitios web: los servicios de fraude por contrato desarrollan sitios web de aspecto profesional para aparentar legitimidad.
Canales físicos
Publicaciones en el campus: los cómplices de los atacantes colocan folletos físicos por todo el campus.
Recomendaciones forzadas: una vez que un estudiante ya está siendo extorsionado, el agresor puede exigirle que reclute a más compañeros de clase. Esto convierte a la víctima en cómplice, difundiendo el engaño a través de redes de contactos de confianza.
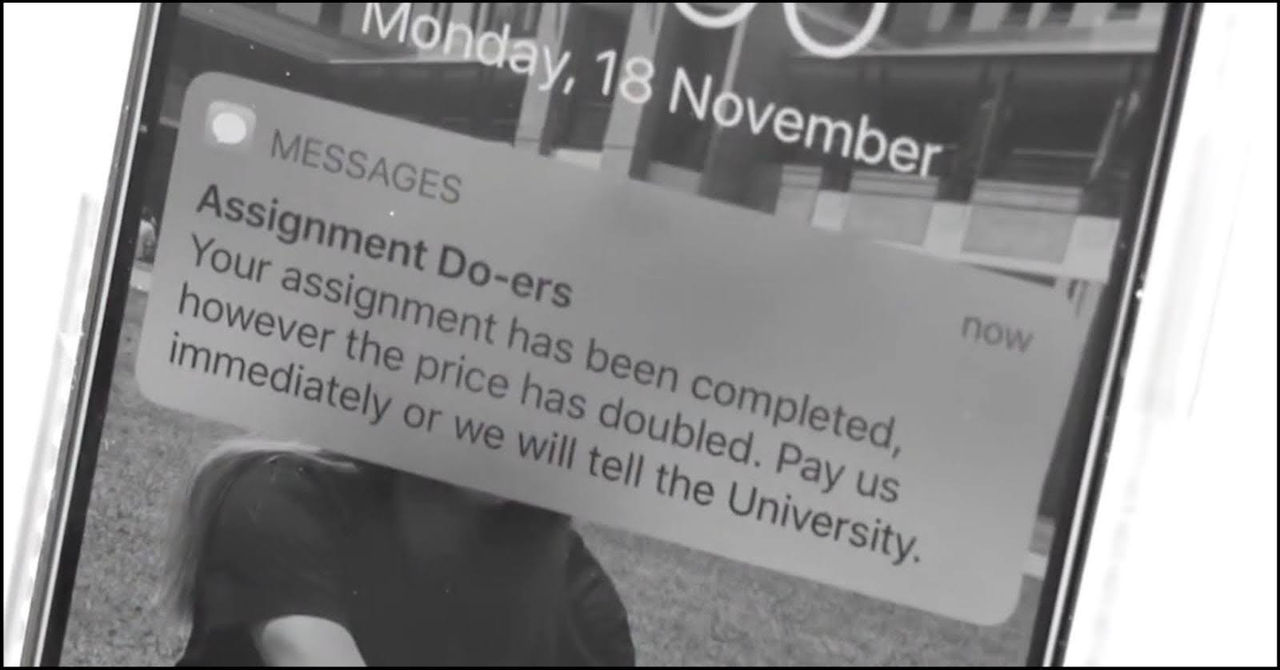 Figura 2. Captura de pantalla de un vídeo publicado por la Universidad de Nueva Gales del Sur, en el que se advierte a los estudiantes sobre algunas de las posibles consecuencias de recurrir a servicios de supervisión o tutoría poco fiables. (Fuente: Universidad de Nueva Gales del Sur a través de YouTube)
Objetivos de la campaña
El objetivo principal de estas campañas es combatir el delito financiero, mediante la extorsión a estudiantes basándose en pruebas de acceso autorizado.
La actividad observada demuestra una clara intención de colocar a los estudiantes en una situación comprometedora en la que se vean obligados a pagar o a afrontar consecuencias por parte de su institución académica.
Datos recopilados por los actores de amenazas
Los ciberdelincuentes intentan recopilar la mayor cantidad de información personal posible para asegurar el éxito de su plan de extorsión. Estos actores recopilan datos como:
Información de identificación personal (PII): nombre completo, domicilio y número de teléfono.
Identificadores institucionales: Número de identificación del estudiante y dirección de correo electrónico oficial de la universidad.
Evidencia académica: Las indicaciones de la tarea, las notas personales del estudiante, la tarea completada e incluso el programa del curso.
Prueba de presencia: grabaciones de pantalla o capturas de pantalla del atacante conectado al portal del estudiante (Canvas, Blackboard, etc.).
Riesgos que van más allá de la extorsión estudiantil
Las universidades y los centros de enseñanza superior son objetivos atractivos para los grupos ciberdelincuentes con motivaciones económicas. Consideramos que los servicios de fraude académico y extorsión por encargo tienen el potencial de exponer a las instituciones a actividades fraudulentas adicionales si los extorsionadores que observamos aprovecharan el acceso persistente a los sistemas otorgado por los estudiantes.
Piratería de nóminas: Las mismas credenciales utilizadas para acceder a los portales de estudiantes pueden proporcionar acceso a los sistemas de nóminas en aquellos casos en que un estudiante también realiza trabajos para la institución. Con acceso a las cuentas de nómina, los atacantes pueden cambiar la información de enrutamiento bancario antes de un ciclo de pago, redirigiendo el salario de un estudiante a cuentas controladas por el atacante.
Fraude en la ayuda financiera: las mismas credenciales utilizadas para acceder a los portales estudiantiles pueden proporcionar acceso a los portales de ayuda financiera, lo que ofrece oportunidades para desviar los desembolsos de préstamos o solicitar subvenciones fraudulentas adicionales a nombre del estudiante.
Phishing y spam: Los ciberdelincuentes también pueden optar por abusar de la alta reputación de un dominio .edu de confianza. Utilizar direcciones de correo electrónico para eludir los filtros de spam y dirigirse a profesores, personal administrativo o de apoyo en un intento de obtener acceso a cuentas con mayores privilegios.
Investigación y robo de propiedad intelectual: las mismas credenciales utilizadas para acceder a los portales de estudiantes pueden proporcionar acceso a bases de datos universitarias, revistas o datos de investigación confidenciales en campos especializados como la defensa y la biotecnología.
Aprovechamiento de los descuentos para estudiantes: los ciberdelincuentes pueden abusar de la identidad de los estudiantes para revender productos y servicios adquiridos con un descuento para estudiantes.
respuesta ante amenazas
Lo que estamos haciendo
Okta está tomando las siguientes medidas para mitigar esta amenaza:
- Notificar de forma proactiva a las instituciones cuando detectamos actividad sospechosa.
- Brindar orientación y asistencia a las organizaciones para mejorar la seguridad de sus entornos Okta y ayudarlas a investigar cualquier actividad sospechosa relacionada con cuentas potencialmente comprometidas.
- Mantener grupos de trabajo permanentes con instituciones de educación superior.
Detecciones
Para lograr sus objetivos, los atacantes deben tener acceso persistente a la cuenta del estudiante el tiempo suficiente para llevar a cabo su operación de extorsión.
Si la universidad utiliza Okta como proveedor de identidad, existen varios indicadores técnicos que pueden señalar la posibilidad de apropiación no autorizada de cuentas.
A continuación se presenta un resumen de las detecciones disponibles en la plataforma Okta.
Reutilización del autenticador: Los atacantes suelen registrar el mismo dispositivo físico, como un teléfono móvil, para que funcione como factor de autenticación multifactor (MFA) en varias cuentas que han sido comprometidas. Los analistas pueden observar varias identidades de estudiantes asociadas al mismo identificador de dispositivo en los registros de Okta, lo que constituye un claro indicio de que se han producido múltiples apropiaciones de cuentas. Okta tiene una detección en el Catálogo de detección de clientes en GitHub para la reutilización de autenticadores aquí.
Sesión iniciada por el usuario, completada por el atacante: Este comportamiento implica que el atacante inicia sesión utilizando las credenciales del estudiante desde una ubicación remota. Sin embargo, el estudiante acepta la solicitud de autenticación multifactor, como una notificación push, desde su geolocalización IP habitual. Esto crea una sesión en la que el ID de sesión raíz proviene de una IP sospechosa, mientras que el éxito de la autenticación proviene de una IP de confianza. Okta ha creado una detección para este escenario aquí.
Viajes imposibles: las cuentas de estudiantes que se han compartido con servicios de plagio por encargo suelen mostrar evidencia de viajes imposibles. Observamos habitualmente situaciones de viaje imposibles en las que una cuenta de estudiante inicia sesión desde la ubicación prevista en el campus, pero casi inmediatamente después se produce un inicio de sesión desde una dirección IP geolocalizada en Kenia, India o Pakistán. Con frecuencia, estas direcciones IP anómalas solo inician sesión en Canvas, Blackboard u otros sitios de entrega de tareas. Okta incluye en su catálogo de detecciones de clientes una detección de viajes imposibles que se combina con una detección de un nuevo dispositivo. Juntos, esos son dos indicios clave de una posible apropiación de cuenta.
Uso intencional de servicios proxy: en lugar de ser simplemente descuidados, hemos observado que los ciberdelincuentes utilizan intencionalmente servicios proxy e IP sospechosas. Esto forma parte de su operación de extorsión: los atacantes utilizan la imposibilidad de viajar como prueba que pueden mostrar a los administradores de la universidad. El uso de direcciones IP de ubicaciones inesperadas, especialmente de India y África Oriental, puede ser indicativo de una posible toma de control de la cuenta. Okta tiene una búsqueda en el Catálogo de Detección de Clientes para intentos de inicio de sesión desde servidores proxy que los clientes pueden aprovechar.
Recomendaciones para los clientes de Okta
Utilice la política de registro del autenticador para bloquear el registro de dispositivos en ubicaciones geográficas específicas y para bloquear el registro desde servicios proxy.
Bloquee los servicios proxy que aparecen en la sección indicadores de red a continuación utilizando zonas de red dinámicas.
Bloquear el acceso o exigir autenticación adicional desde ubicaciones de alto riesgo o inesperadas.
Indicadores de red
El equipo de inteligencia de amenazas de Okta ha detectado patrones sospechosos de acceso a cuentas procedentes de direcciones IP de Kenia. Estas direcciones IP no están contenidas dentro de un mismo ASN, pero con frecuencia están asociadas con servicios de proxy sospechosos conocidos:
RAYOBYTE_PROXY
NEXUS_PROXY
PROXYRACK_PROXY
IPCOLA_PROXY
KOOKEEY_PROXY
PLAINPROXIES_PROXY
LUMINATI_PROXY
9PROXY_PROXY
PROXYAM_PROXY
IPIDEA_PROXY
ABCPROXY_PROXY
Proxy de Netnut
Una nota sobre el lenguaje de estimación
Los equipos de inteligencia de amenazas de Okta utilizan los siguientes términos para expresar probabilidad o verosimilitud, tal como se describe en la Directiva 203 de la Oficina del Director de la Comunidad de Inteligencia Nacional de EE. UU.: normas analíticas.
| Probabilidad | Casi ninguna posibilidad | Muy improbable | Improbable | Aproximadamente probabilidad igual | Probable | Muy probable | Casi con seguridad |
|---|---|---|---|---|---|---|---|
| Probabilidad | Remoto | Altamente improbable | Improbable | Aproximadamente probabilidades iguales | Probable | Altamente probable | Casi cierto |
| Porcentaje | 1-5 % | 5-20 % | 20-45 % | 45-55 % | 55-80 % | 80-95 % | 95-99 % |


