Produits
Nos plateformes sécurisent tous les types d’identités – des agents d’IA à vos clients, collaborateurs et partenaires.
Nos plateformes sécurisent tous les types d’identités – des agents d’IA à vos clients, collaborateurs et partenaires.
Okta vous offre une plateforme neutre, puissante et extensible qui place l’identité au cœur de votre pile technologique.
Okta et Auth0 offrent un accès flexible et sécurisé. Accélérez le développement grâce à nos plateformes extensibles pour les clients, les collaborateurs et les identités non humaines.
Nos plateformes sécurisent tous les types d’identités, des agents d’IA à vos clients, collaborateurs et partenaires.
Okta Privileged Access permet un accès et une gouvernance unifiés pour les ressources à privilèges – qu’elles soient on-premise ou dans le cloud – et améliore la visibilité, la conformité et la sécurité sans nuire à l’expérience utilisateur.
Réduisez la surface d’attaque en éliminant les mots de passe et les clés SSH statiques, et automatisez le contrôle des accès pour protéger votre infrastructure de serveurs moderne.
Centralisez, gérez et appliquez le principe du moindre privilège pour les comptes de service, les comptes partagés et les comptes SaaS de secours, ainsi que pour d'autres identités non humaines critiques telles que les bots.
Répondez aux exigences de conformité en ce qui concerne l’élimination des accès permanents, sécurisez les comptes partagés et fournissez une responsabilité individuelle pour l’utilisation.
Appliquez des contrôles métier, y compris des approbations en plusieurs étapes, des justifications métier et des délais d’approbation limités, avec des intégrations pratiques et conviviales.
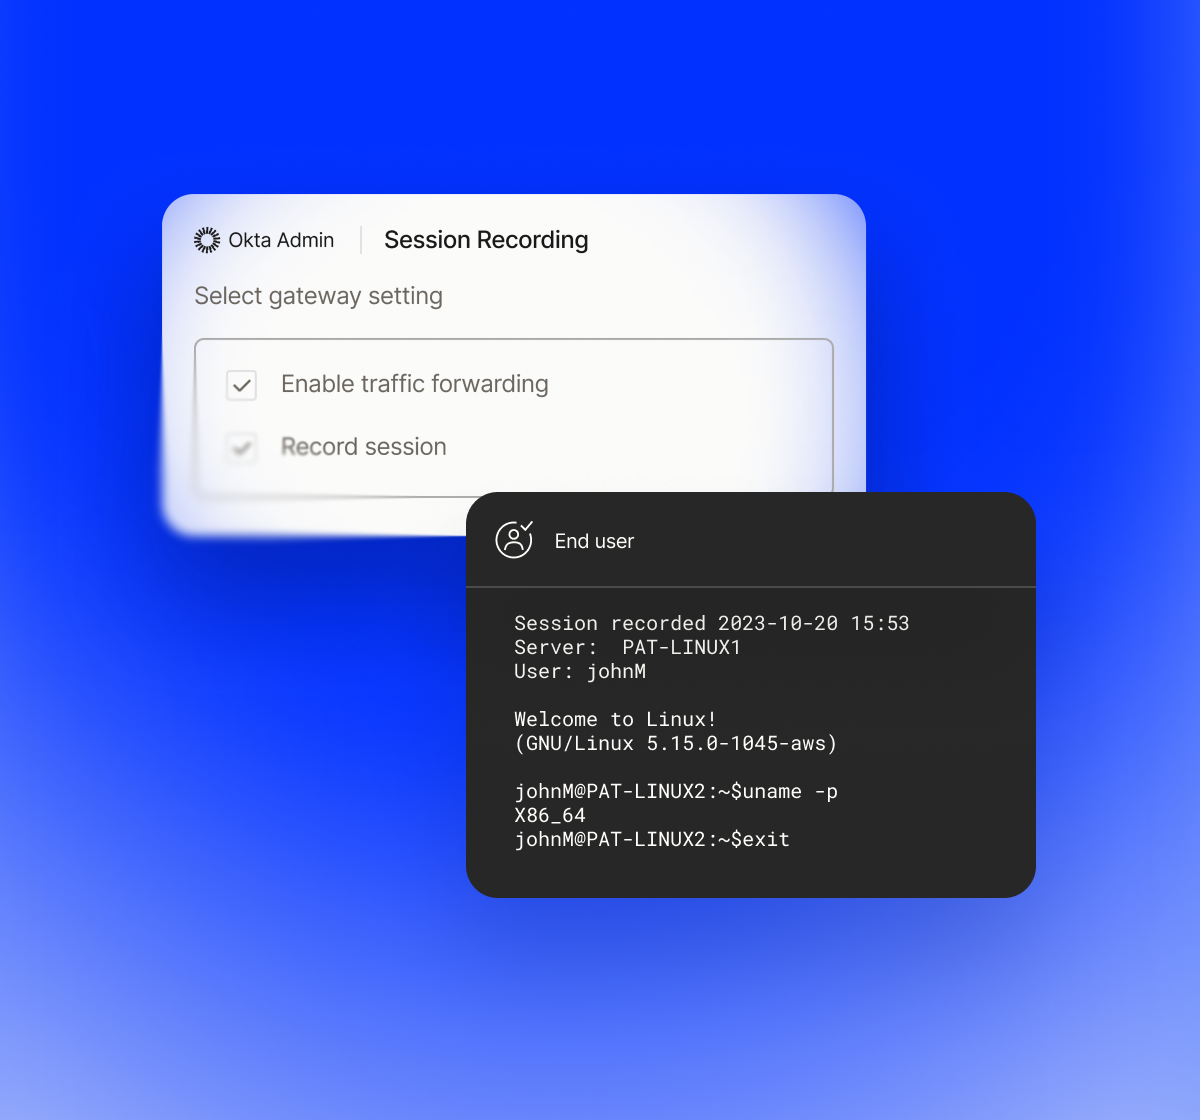
Répondez aux exigences de conformité en ce qui concerne l’enregistrement des accès à privilèges aux serveurs via SSH/RDP et protégez les serveurs contre l’exposition au trafic Internet brut.
De nombreuses entreprises utilisent des outils distincts pour la gestion des identités et des accès (IAM), la gouvernance et l’administration des identités (IGA) et la gestion des accès à privilèges (PAM). Or, une telle approche crée des cloisons qui entravent la productivité et fragilisent la sécurité. Okta Privileged Access fait partie d’Okta Workforce Identity Cloud – une solution unifiée pour tous les types d’utilisateurs et tous les besoins.
Étendez le contexte des terminaux, les signaux de risque et l’automatisation basée sur des règles à chaque action et décision d’identité.
Bénéficiez d’une vue unifiée sur l’ensemble des sources d’identité pour réduire la complexité et automatiser les processus manuels.
Accélérez les demandes, les approbations et l’accès aux ressources stratégiques sans compromettre la sécurité.
Rapport Businesses at Work 2026
La préparation à l’IA agentique passe par la gestion des identités. Découvrez les dernières tendances de l’identité à l’ère de l’IA agentique.
Unifiez la sécurité et le contrôle de toutes les identités, humaines et non humaines, sur l'ensemble de votre pile technologique à l'aide d'un seul moteur de politiques, sans ralentir l'innovation.
Oui, Okta Privileged Access centralise la gestion des secrets. Il met en coffre et renouvelle les identifiants sensibles tels que les clés API, les comptes Active Directory, les comptes de service et les mots de passe de bases de données. Il permet ainsi aux utilisateurs humains comme aux identités machines de les récupérer en toute sécurité sans qu’il soit nécessaire d’intégrer les identifiants codés de manière irréversible dans les scripts ou les applications, ce qui réduit le risque de fuite de secrets.
Oui, Okta Privileged Access propose l’enregistrement de session et l’audit pour les connexions SSH et RDP. Il crée une session enregistrée au cours d’une session à privilèges, ce qui aide les entreprises à répondre à des exigences de conformité strictes tout en simplifiant les investigations numériques.
Oui, Okta Privileged Access accorde un accès temporaire et limité dans le temps à certaines ressources en flux tendu (JIT). Au lieu de disposer de droits d’administration permanents, l’accès d’un utilisateur est créé pour une période déterminée et expire automatiquement. Ce facteur réduit considérablement la surface d’attaque ainsi que le risque de déplacement latéral par des acteurs malveillants susceptibles d’exploiter des privilèges permanents. Tous ces contrôles de politique peuvent être configurés par un administrateur OPA pour chaque type de ressource.
Oui, Okta Privileged Access est l’évolution d’ASA. Alors qu’ASA était principalement axé sur l’accès serveur, OPA propose une suite PAM plus complète, incluant la gestion des secrets, la gestion des demandes et des approbations, l’enregistrement de session, la gestion de différents types de comptes à privilèges et bien plus encore, offrant ainsi une solution PAM complète pour l’entreprise moderne.
Okta Privileged Access est une solution PAM (Privileged Access Management) qui aide les entreprises à sécuriser, à gérer et à surveiller l’accès à l’infrastructure critique, en particulier aux serveurs, aux bases de données et aux autres comptes à privilèges. Elle étend la plateforme d’identité d’Okta afin de gouverner l’accès aux ressources sensibles et à haut risque qui échappent généralement à la gestion des identités standard, en comblant les lacunes de sécurité liées aux comptes à privilèges (accès administrateur/root).