



Em determinado momento, em meados de 2025, o Tycoon 2FA foi responsável por mais detecções de Proteção contra Ameaças à Identidade (ITP) do que qualquer outro kit de phishing.
A Tycoon 2FA oferecia aos agentes de ameaças um serviço acessível e confiável para contornar a autenticação multifator (MFA) em locatários do Microsoft 365 e do Google Workspace, sem a necessidade de construir e manter a infraestrutura exigida para realizar campanhas do tipo "Ataque Man-in-the-Middle" (AitM).
Tudo isso mudou em março de 2026, quando uma campanha global de aplicação da lei interrompeu 330 domínios associados às operações da Tycoon 2FA, incluindo seu painel de controle distribuído e páginas de phishing criadas com o kit.
A Okta Threat Intelligence pode revelar que, embora a operação policial tenha causado um impacto significativo nas operações da Tycoon, alguns de seus operadores continuam a usar o serviço. Vários dos seus operadores parecem ter diversificado para novas formas de engenharia social, incluindo o abuso do fluxo de autorização do código do dispositivo.
A produção de Tycoon
O kit de phishing original da Tycoon foi lançado em 2023 e não incluía a capacidade de interceptar tokens de sessão.
Mas, à medida que controles como a autenticação multifator (MFA) tornaram o phishing tradicional mais difícil, o kit evoluiu para o Typhoon 2FA, um kit de phishing AiTM que capturava tokens de sessão em tempo real. O serviço ganhou popularidade rapidamente, visando principalmente contas do Microsoft 365 e do Google.
Clientes com pouca habilidade técnica podiam assinar o Tycoon 2FA por meio de canais privados do Telegram por algumas centenas de dólares por mês, o que lhes permitia usar um serviço completo para realizar apropriações indevidas de contas. Os atacantes enviaram dezenas de milhões de e-mails de phishing que direcionaram usuários desavisados para o Tycoon 2FA.
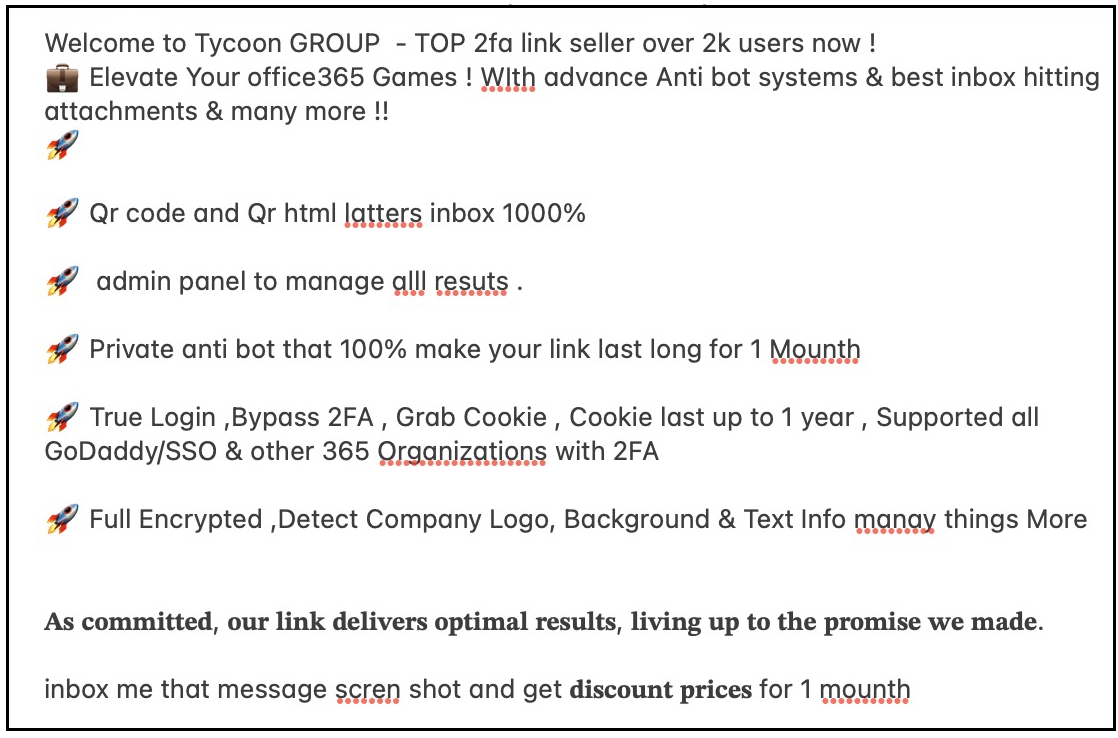 Um anúncio no Telegram para o kit Tycoon 2FA PhaaS, que promove recursos importantes, incluindo a captura de tokens de sessão e a possibilidade de burlar a autenticação multifator (MFA).
Usuários selecionados foram enganados e levados a acessar páginas de login familiares que imitavam provedores de serviços populares. O endereço de e-mail do usuário visado geralmente era preenchido previamente na página de phishing.
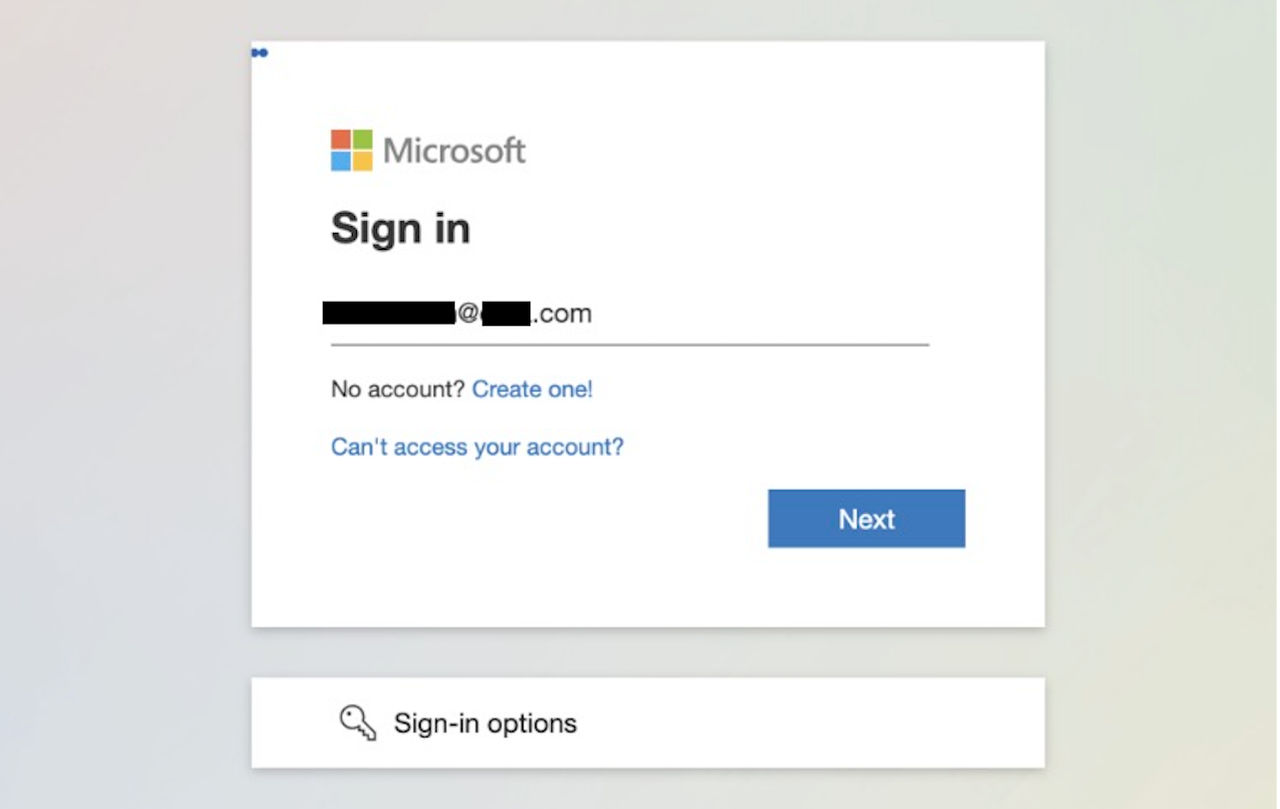 O endereço de e-mail do usuário visado geralmente era preenchido previamente nas páginas de phishing do Tycoon 2FA.
Utilizando um proxy reverso transparente, o Tycoon 2FA repassava as credenciais de uma pessoa para o serviço legítimo e encaminhava a maioria dos tipos de desafios de MFA atendidos pelo usuário. Quando um serviço falsificado retornava um token de sessão para o navegador do usuário após uma autenticação bem-sucedida, o proxy do Tycoon 2FA o capturava.
A partir daí, os atacantes poderiam reproduzir o token de sessão e obter acesso à conta. A reprodução de um token de sessão ignora os desafios de login e MFA. A reprodução do token de sessão tornou-se um dos ataques baseados em identidade mais comuns.
Em meados de 2025, o Tycoon 2FA era o kit de phishing mais observado com essas capacidades de AitM. Em julho de 2025, o Okta Identity Threat Protection detectou 11.199 tentativas de phishing contra clientes da Microsoft que compartilharam suas identidades com o Okta – um número mais que o dobro do registrado nos três meses anteriores juntos.
Em agosto de 2025, as detecções caíram para 5.982, antes de diminuírem ainda mais. No mês anterior à desativação do serviço em 4 de março de 2026, as tentativas de phishing relacionadas à autenticação de dois fatores (2FA) da Tycoon somaram apenas 885.
Paradoxalmente, observamos um aumento no número de detecções nas semanas que se seguiram à operação de desmantelamento.
A Okta detectou 1.470 tentativas de phishing relacionadas à autenticação de dois fatores (2FA) do Tycoon até o final de março de 2026.
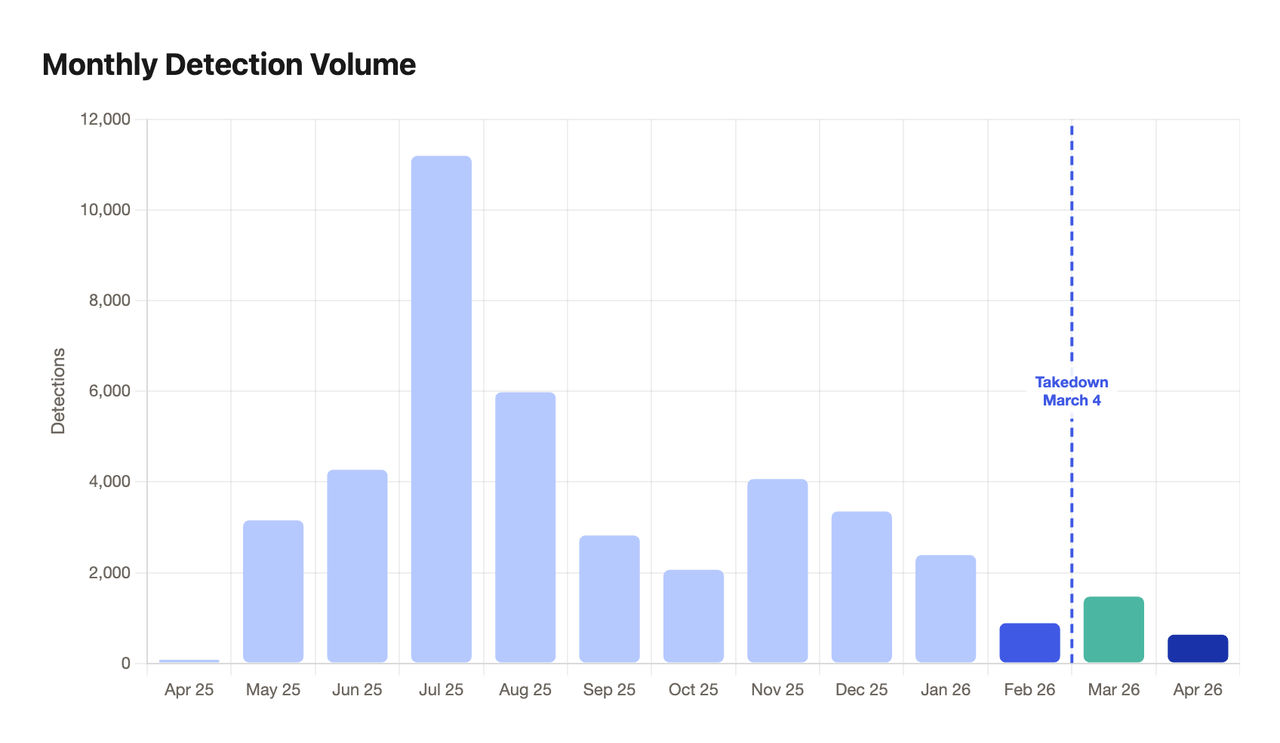
As detecções observadas utilizando os dados da Okta continuaram a apresentar uma tendência de queda, mas não desapareceram completamente, totalizando 631 em abril de 2026.
Adaptação
Na sequência da interrupção, o primeiro sinal evidente de como os operadores do Tycoon 2FA se adaptariam foi a nossa detecção de uma infraestrutura nova e mais diversificada.
Antes da intervenção policial, a maioria das detecções do Tycoon 2FA originava-se das redes de apenas três entidades: Global Connectivity Solutions, M247 Europe SRL e Hivelocity.
Dentro de um ou dois dias após a interrupção, nova infraestrutura começou a surgir. A única operadora de rede existente que continuou a hospedar a infraestrutura Tycoon 2FA foi a M247 Europe SRL. Foram observadas quatro novas operadoras hospedando atividade relacionada ao Tycoon 2FA, incluindo alguns provedores menores.
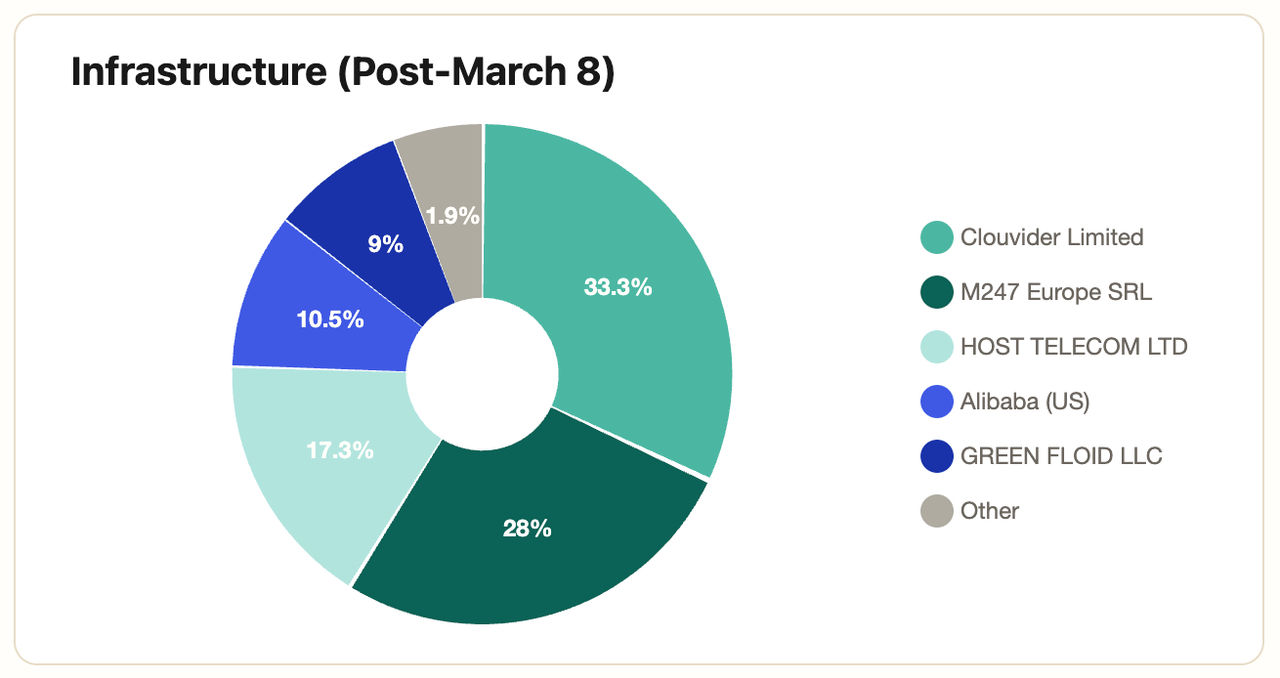 A infraestrutura de phishing da Tycoon 2FA foi observada em novos provedores de serviços, à medida que seus operadores se diversificaram após uma operação policial em março de 2026.
Uma mudança ainda mais intrigante é o interesse dos agentes maliciosos em uma forma de ataque mais furtiva: o phishing de código de dispositivo.
Nesse esquema, os agentes maliciosos abusam da concessão de autorização de dispositivo OAuth 2.0, um esquema de autenticação projetado para dispositivos com recursos de entrada limitados e também usado frequentemente para autorizar aplicativos de linha de comando. Considerando que acessar um serviço de streaming de vídeo pela TV pode ser inconveniente, os usuários recebem um código e são orientados a fazer login em um dispositivo mais adequado. Após a autenticação, os tokens OAuth são emitidos para o cliente solicitante. Os agentes maliciosos veem uma grande oportunidade nesse fluxo abstrato, já que os usuários aprovam o acesso a um aplicativo que não está necessariamente em seu dispositivo. Como era de se esperar, o phishing de códigos de dispositivos se tornou um serviço de cibercrime comercializado. EvilTokens é um desses kits de phishing hospedados que visam, entre outros, ambientes da Microsoft.
Pesquisadores de ameaças da Proofpoint descobriram recentemente uma pista tentadora que sugere que até mesmo os usuários do Tycoon 2FA estão se adaptando a esse tipo de ataque. Eles descobriram um PDF em um e-mail de phishing usado em uma campanha de phishing de código de dispositivo que reutilizava um artefato relacionado a um url de autenticação de dois fatores (2FA) da Tycoon.
A Okta Threat Intelligence observou diretamente fortes semelhanças entre campanhas anteriores de autenticação de dois fatores (2FA) do Tycoon e campanhas recentes de phishing de código de dispositivo. Ambas reutilizam táticas semelhantes de anti-análise, por exemplo. Isso inclui estratégias de evasão nas iscas de phishing comuns às iscas do Tycoon. As páginas de phishing com código de dispositivo empregam CAPTCHAs e utilizam cadeias de redirecionamento de múltiplos saltos por meio de provedores de infraestrutura legítimos antes que a página de phishing propriamente dita seja exibida. Páginas recentes de phishing que utilizam códigos de dispositivos também empregam técnicas anti-análise semelhantes às do Tycoon para tentar impedir a análise.
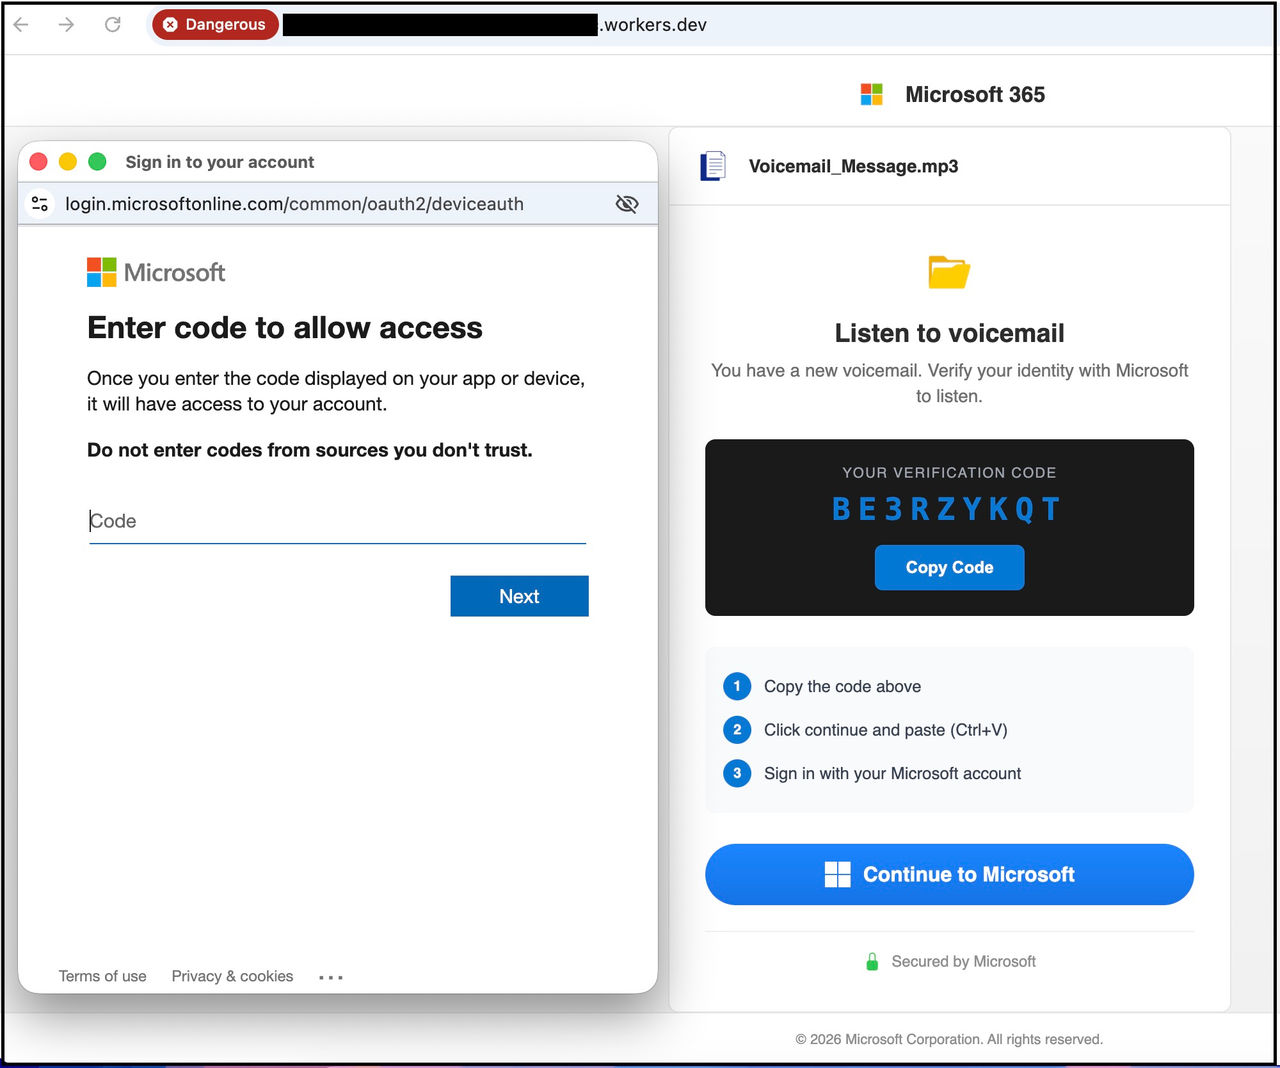 Captura de tela de uma tentativa recente de phishing relacionada ao código do dispositivo. Neste exemplo, um usuário é informado erroneamente sobre uma mensagem de voz pendente. Após o login ser concluído, o invasor obtém acesso à conta do Microsoft 365 da pessoa.
AitM: ainda prevalente e potente
Esse tipo de reestruturação que observamos é parte integrante do cibercrime. Isso não significa que impor custos ao ecossistema do cibercrime seja inútil. Devemos esperar que as operações de cibercrime lucrativas se adaptem às ferramentas disponíveis.
Ainda existem diversas alternativas viáveis de phishing como serviço ao Tycoon 2FA. Enquanto as organizações continuarem permitindo que os usuários façam login usando fatores de baixa confiabilidade vulneráveis a phishing (especialmente senhas e OTP), o phishing baseado em AitM continuará sendo uma ferramenta eficaz para os atacantes.
A principal defesa contra o roubo de tokens de sessão por meio de phishing é cadastrar os usuários em autenticadores resistentes a phishing, como o Okta FastPass ou chaves de acesso, e impor o uso desses fatores nas políticas de autenticação. Os kits de phishing da AitM não conseguem burlar nenhum desses fatores, e o Okta FastPass oferece a utilidade adicional de fornecer detecções do lado do servidor para administradores do Okta quando os usuários são alvos.
Organizations que não implementam ou não podem implementar medidas de resistência a phishing também podem usar serviços que detectam tentativas de reutilização de um token. Esses serviços são tão relevantes para qualquer forma de roubo de token de sessão (incluindo malware) quanto para phishing.


