



Este es el segundo blog de una serie de siete partes sobre la seguridad de la identidad como base de la seguridad de la IA.
Resumen: Una filtración silenciosa se propagó por el mundo de SaaS en agosto de 2025, sin ransomware ni alteraciones llamativas. Se trató de credenciales robadas, olvidadas y peligrosamente activas. El objetivo era Salesloft Drift, una plataforma de automatización de marketing que conecta al agente de chat Drift AI con una instancia de Salesforce o Google Workspace, entre otros. Los atacantes no necesitaron la fuerza bruta; utilizaron tokens de OAuth (claves digitales emitidas meses antes) para infiltrarse en más de 700 organizaciones. Las consecuencias fueron masivas: se sustrajeron contactos comerciales, datos de Salesforce y claves de API internas. Fue una de las filtraciones de SaaS a SaaS más importantes hasta la fecha y puso de manifiesto un problema más profundo en la gestión de identidades. Aunque los agentes de IA no se desconectan, sus credenciales suelen persistir durante meses, olvidadas y sin revocar. Estos tokens inactivos se transforman en bombas de tiempo.
La solución comienza reformulando las ideas de identidad y acceso. Las credenciales deben ser de corta duración, renovarse automáticamente y revocarse tan pronto como dejen de ser necesarias. Una autorización duradera debe incluir un vencimiento, no solo usarse por comodidad.
El incidente que demuestra el problema
En agosto de 2025, ocurrió una de las filtraciones de SaaS de mayor alcance de las que se tenga memoria. Salesloft Drift fue vulnerado sin necesidad de explotar código, vulnerabilidades de día cero ni malware. Los atacantes no los necesitaban. Todo lo que necesitaban era tiempo y tokens. Los atacantes obtuvieron acceso por primera vez a la cuenta de GitHub de Salesloft entre marzo y junio de 2025. Después, instalaron flujos de trabajo maliciosos y accedieron al entorno de AWS de Drift. Una vez dentro, robaron tokens de OAuth de las integraciones tecnológicas de los clientes de Drift. Más de 700 organizaciones se vieron afectadas.
Sin embargo, la verdadera vulnerabilidad no fue el robo, sino su duración. Estos tokens, muchos de los cuales se habían emitido meses antes, seguían activos. No habían caducado ni se habían revocado. Entonces, cuando los actores de amenazas comenzaron a usarlos en agosto para acceder a datos de servicios conectados (como Salesforce, Cloudflare, Palo Alto Networks y Zscaler), la actividad parecía legítima. Los tokens eran válidos. Los servicios confiaban en ellos. La automatización parecía normal.
No había necesidad de romper las cerraduras, porque las puertas no estaban bajo llave.
Este episodio es un caso ejemplar de “desviación de autorizaciones”, un riesgo de seguridad cada vez más frecuente en el que las credenciales de las máquinas superan la vigencia de los flujos de trabajo y las intenciones comerciales para las que fueron creadas. No es para nada sorprendente, ya que el 51 % de las organizaciones aún no tiene un proceso formal para revocar estos secretos de larga duración. Dado que las identidades no humanas ahora superan a los humanos en una proporción de 144 a 1, una omisión como esta es una brecha enorme en el sistema.
Resolver el problema implica replantearnos cómo autorizamos la actividad de máquina a máquina. Las credenciales estáticas deben sustituirse por tokens de corta duración que se renueven únicamente cuando el contexto lo permita. Los controles de acceso no solo deben preguntar si un token es válido: también tienen que preguntar si debería seguir usándose. Además, en los sistemas distribuidos que funcionan a altas velocidades, la autorización debe ajustarse de forma constante para mantenerse a tono con la intención.
La filtración de datos de Salesloft Drift no aprovechó una debilidad en el código. Aprovechó una debilidad en las suposiciones de que el acceso, una vez concedido, se gestionaría de manera responsable. A menos que la gobernanza de credenciales evolucione, los atacantes no necesitarán nuevas tácticas. Tan solo necesitarán ser pacientes.
El problema del ciclo de vida de la autorización
Los agentes de IA no son usuarios en el sentido tradicional. No suelen iniciar sesión, completar una tarea y cerrar sesión. Funcionan continuamente durante días, incluso semanas, y llevan a cabo flujos de trabajo extensos, como la reconciliación de datos, la incorporación o la capacitación de modelos. Sin embargo, la mayoría de los sistemas de identidad siguen operando bajo supuestos humanos: sesiones con un inicio y un fin, y credenciales emitidas una vez y olvidadas después.
Ese modelo no funciona con sistemas autónomos. Más allá de gestionar los inicios de sesión de los usuarios, la IAM va camino de gestionar la confianza en tiempo real entre humanos, servicios y agentes que actúan en nuestro nombre, en todos los sistemas, sin supervisión directa. The OpenID Foundation denomina a esto “ejecución asíncrona con autoridad delegada duradera”: agentes que funcionan de forma independiente con identidades gobernadas y revocables.
En términos prácticos, significa repensar las nociones básicas:
Identidades delegadas diseñadas específicamente para agentes, separadas de las credenciales de usuario.
Acceso que debe renovarse constantemente, donde los permisos se ajustan dinámicamente al contexto.
Desaprovisionamiento inmediato en todos los sistemas cuando surge un riesgo, sin demoras ni limpieza manual.
Verificaciones en tiempo real que validen la intención en el momento de la acción, no solamente al emitir el token.
Este es el camino que debe recorrer la seguridad de los agentes de IA: la identidad como una capa de confianza dinámica para la IA.
Si la prevención no es motivación suficiente, espere a conocer la normativa
A partir del 2 de agosto de 2026, la aplicación del artículo 14 de la Ley de IA de la UE exigirá a las organizaciones demostrar que cada acción de la IA fue autorizada en el momento en que ocurrió, no solo cuando se emitieron las credenciales. Este cambio hacia la responsabilidad en tiempo de ejecución tiene un peso real: las sanciones podrían costar hasta 35 millones de euros (38 millones de dólares) o el 7 % de los ingresos globales de la empresa.
Los EE. UU. se mueven en la misma dirección. Marcos como la gestión federal de identidad, credibilidad y acceso (FICAM) y la Regla del Programa de Seguridad de Datos del Departamento de Justicia están empezando a exigir el control del ciclo de vida respecto de identidades no humanas y el acceso automatizado.
La vieja excusa de que el token era válido ya no sirve.
Los auditores están planteando desafíos más difíciles ahora:
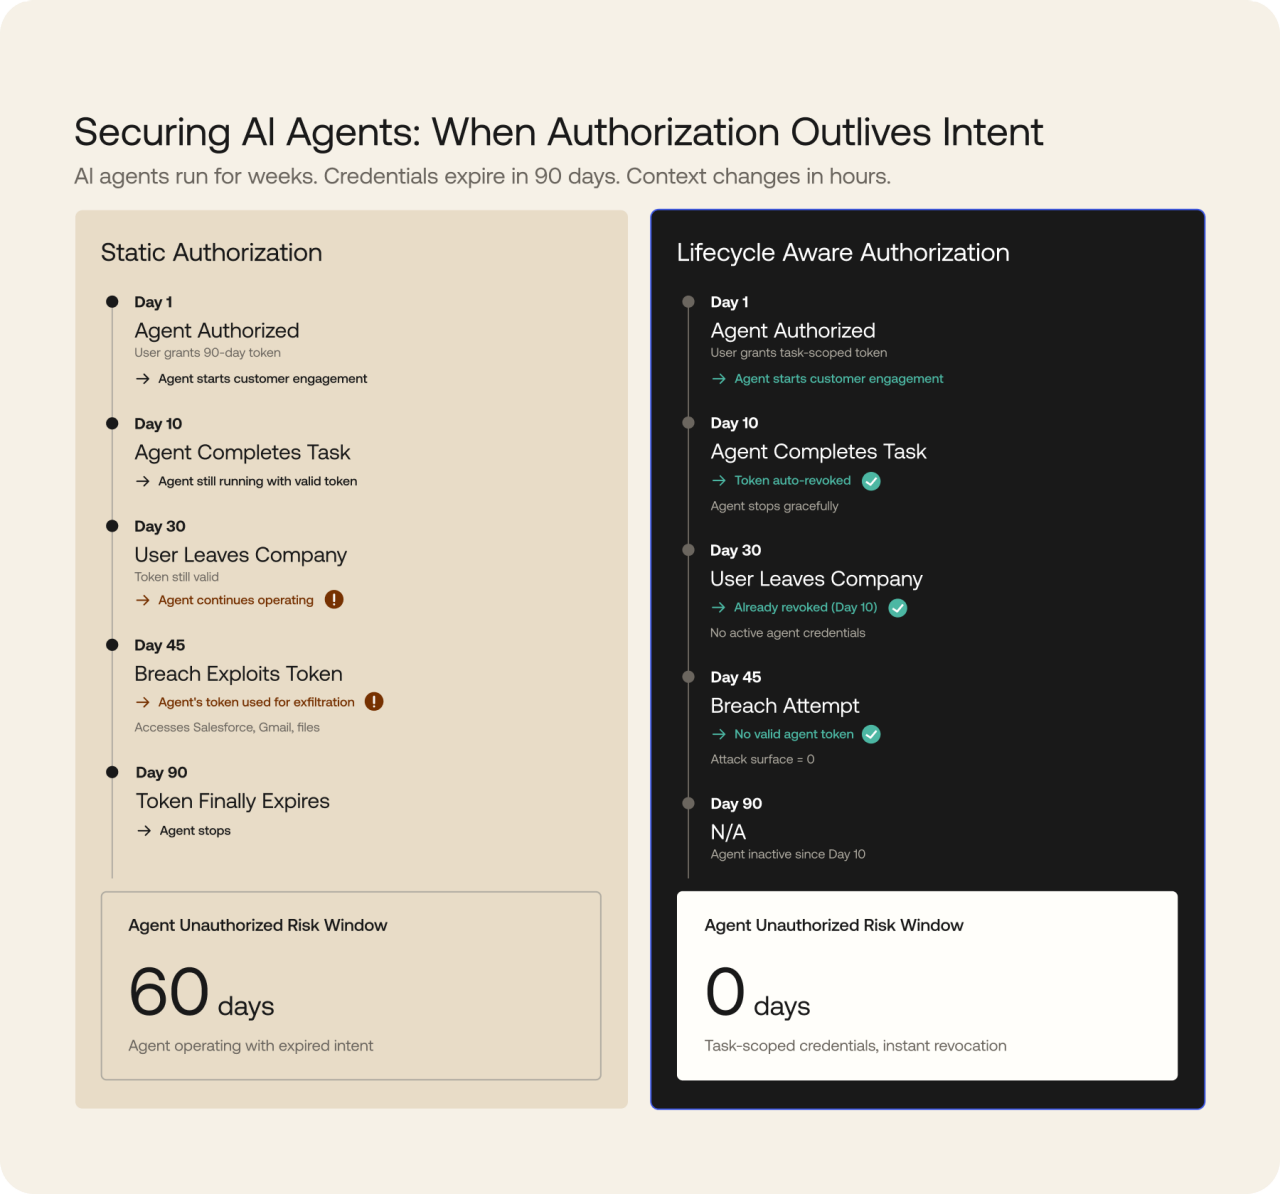
“Este agente accedió a datos del cliente el día 45. El empleado se fue el día 30. La tarea finalizó el día 10. Quiero ver el registro completo de autorización”.
Con un sistema débil, seguramente, la respuesta sería esta:
“El token de OAuth era válido durante 90 días”. Eso ya no es suficiente.
Con un sistema maduro y sensible al ciclo de vida, la respuesta sería esta:
“El agente operaba bajo una identidad delegada y única. El token se revocó automáticamente cuando la tarea se completó el día 10. Se registró todo el acceso, se verificó la cadena de delegación y el desaprovisionamiento se produjo en cuestión de segundos”.
El costo de la desviación de las autorizaciones
La desviación de las autorizaciones es la amenaza silenciosa que la mayoría de los equipos no ven venir. La diferencia radica entre el momento en que algo debería perder el acceso y el momento en que realmente lo pierde. Según el informe NHI7 de OWASP, las credenciales permanecen activas un promedio de 47 días después de que ya no son necesarias. Eso son casi dos meses en los que los atacantes (o los errores imprevistos) pueden campar a sus anchas.
Las identidades no humanas ahora superan en número a las humanas en una proporción de 144 a 1 en algunas empresas. Cada token persistente vinculado a un agente de IA abre la puerta a accesos no deseados, mucho después de que la tarea se haya completado, el empleado se haya ido o la integración haya cambiado.
Esta es la razón por la que la autorización sensible al ciclo de vida se está volviendo esencial. Ayuda a garantizar que el acceso no solo se conceda y se olvide, sino que también se adapte. Las credenciales caducan automáticamente cuando se completan los flujos de trabajo. El acceso se renueva solamente si el contexto sigue siendo válido. Se trata de confianza dinámica, no de permisos estáticos.
Sin esta clase de autorización, hay mucho en juego. El informe sobre el costo de una filtración de datos de 2025 de IBM calcula que el costo promedio global de una filtración es hoy de 4,4 millones de dólares. A menos que el acceso esté ligado a la intención y que la intención se supervise en tiempo real, la “autorización duradera” se convierte en un término más para el riesgo oculto.
De la autorización estática a la autorización sensible al ciclo de vida
Para evitar la desviación de las autorizaciones, los agentes de IA necesitan credenciales que se adapten a las condiciones en tiempo real en las que operan. La mayoría de las herramientas de seguridad no fueron diseñadas para agentes que operan de forma autónoma durante semanas.
La solución comienza con la autorización basada en el ciclo de vida: verifica que las credenciales caduquen, se renueven o se revoquen según el contexto, y no únicamente a partir de un plazo establecido previamente. Son cuatro los principios de diseño clave que hacen que esto funcione:
Identidad delegada duradera: cada agente de IA tiene su propia identidad, separada de los usuarios, gobernada y auditable.
Autorización que siempre se renueva: el acceso se ajusta automáticamente a medida que cambian la tarea, el usuario o el entorno.
Desaprovisionamiento inmediato entre sistemas: si se revoca el acceso en un lugar, se desactiva en todas partes rápidamente.
Validación de autorización en tiempo real: las acciones se vuelven a verificar con las políticas actuales en el momento en que suceden, no solo cuando se emitieron las credenciales.
El marco de gestión del ciclo de vida (LCM) de agentes de IA de Okta pone en práctica estas ideas. Gestiona la creación de identidades, las verificaciones continuas de autorización y el desaprovisionamiento automatizado de sistemas de IA, lo que permite operaciones más seguras y de conformidad con las normas a medida que la IA asume más responsabilidades. A medida que el escrutinio normativo se intensifica y los agentes se vuelven más autónomos, esta estrategia está pasando rápidamente de ser un lujo a ser un requisito.
Cómo hacer esto realidad con Okta y Auth0
La autorización sensible al ciclo de vida no sustituye a la IAM; de hecho, la amplía para satisfacer las necesidades de los sistemas modernos y autónomos. A medida que los agentes de IA asumen más responsabilidades en los sistemas, las credenciales deben seguir las mismas reglas que el acceso humano: que sean válidas solo cuando sea necesario y que se revoquen cuando ya no lo sean.
1. Identidad delegada duradera: gestión del ciclo de vida de agentes de IA de Okta
Como parte de la estructura de seguridad de identidad, la gestión del ciclo de vida de los agentes de IA de Okta registra a los agentes de IA como entidades distintas y regula estas identidades con cadenas de delegación claras. No como sustitutos de usuarios, sino como actores no humanos gestionados, con políticas adaptadas a sus funciones. Mediante Okta Identity Governance y Privileged Access, a los agentes se les concede solo lo que necesitan y cuando lo necesitan, y se les quita el acceso en el momento en que ese contexto deja de existir.
2. Autorización contextual: Auth0 Token Vault + FGA
Auth0 Token Vault emite credenciales de corta duración vinculadas a tareas específicas, lo que minimiza la desviación y persistencia de los tokens. Auth0 Fine-Grained Authorization (FGA) agrega decisiones dinámicas sensibles al contexto en cada llamada a la API. En el caso de las acciones asíncronas, los marcos de trabajo de autenticación de canal secundario iniciada por el cliente (CIBA) de Auth0 verifican la delegación en vivo antes de la ejecución, no únicamente al emitir las credenciales.
3. Revocación continua y visibilidad para auditorías: Okta Identity Security Fabric
Cuando se revoca el acceso, debe ser una acción inmediata y generalizada. De lo contrario, persiste el potencial de que se use indebidamente ese acceso. Identity Security Fabric de Okta implementa la revocación de señales compartidas y estándares abiertos, como DPoP (RFC 9449), lo que ayuda a garantizar que las credenciales revocadas se propaguen de manera inmediata por los ecosistemas SaaS. La propagación en menos de un segundo ayuda a garantizar que no queden tokens obsoletos y que cada decisión se registre para brindar información completa durante las auditorías.
El resultado final
Los agentes de IA superan ampliamente a sus contrapartes humanas; en algunas organizaciones, la proporción es de 144 a 1. Con un crecimiento de tal magnitud, surge una peligrosa brecha.
La filtración de Drift de Salesloft y el estudio sobre el secuestro de agentes de NIST en 2025 dejan al descubierto un patrón preocupante: credenciales válidas que permanecen activas mucho después del momento en que deberían haberse revocado. La necesidad empresarial ya no existía. Los usuarios ya no estaban. Pero el acceso seguía ahí.
El problema no es que los agentes de IA sean demasiado potentes, sino que nuestros sistemas para gestionar su acceso no se actualizaron. Fueron diseñados para personas que inician y cierran sesión, no para código autónomo que opera durante semanas y realiza tareas confidenciales en segundo plano.
Identity Security Fabric de Okta y la pila de autorización adaptativa de Auth0 están abriendo un nuevo camino. Sus marcos, que siguen evolucionando, demuestran cómo será el futuro: agentes de IA con identidades propias, y no credenciales prestadas, gobernados por políticas que se adaptan continuamente al contexto en tiempo real. Además de otorgarse al comienzo de una tarea, el acceso se vuelve a evaluar constantemente. Cuando una tarea termina o una condición cambia, el acceso desaparece de inmediato. Sin esperas ni limpieza manual.
En otras palabras, estamos hablando de un cambio de paradigma:
Las credenciales compartidas se sustituyen por identidades delegadas específicas de cada agente.
Los tokens estáticos y de larga duración dan paso a credenciales que se renuevan o caducan según el contexto.
Los límites de tiempo arbitrarios se reemplazan con la revocación vinculada a la lógica empresarial.
El desaprovisionamiento manual se sustituye por interrupciones instantáneas y automatizadas en todos los sistemas.
No se trata solamente de una actualización de la IAM: es una revolución. El acceso ahora es dinámico y responde a los flujos de trabajo, los roles y las tareas. Las credenciales se adaptan a lo que está sucediendo en tiempo real y desaparecen cuando su función termina.
Se acabaron los tokens residuales. Se acabaron los riesgos silenciosos. Queda solamente la identidad como una capa de seguridad viva para sistemas autónomos. Cualquier decisión menos contundente deja a las organizaciones expuestas a filtraciones nacidas no de la malicia, sino de la inercia.
A continuación, el blog 3 profundiza en la federación entre dominios. Sepa cómo los agentes de IA pueden demostrar la autoridad delegada en múltiples organizaciones, incluso cuando no existe una única fuente de verdad en la que confiar.


