



Resumen ejecutivo: En la actualidad, los agentes de IA autónomos aprueban préstamos, ofrecen asesoramiento legal, clasifican a los pacientes y controlan sistemas físicos. Cuando un agente de IA causa daños operativos, financieros o de cumplimiento normativo, los tribunales y los organismos reguladores exigen un registro de auditoría claro que muestre quién autorizó al agente y qué acciones específicas se permitieron. Actualmente, la mayoría de las empresas carecen de la infraestructura de identidad necesaria para realizar esta verificación, lo que crea una grave vulnerabilidad conocida como la brecha de atribución de la IA.
Comprender la brecha de atribución de la IA
La brecha de atribución es la distancia crítica entre las acciones de un agente de IA y la capacidad de demostrar quién las autorizó y qué se le permitió hacer. Este déficit de gobernanza se corresponde directamente con el texto normativo de los principales marcos regulatorios en las distintas jurisdicciones globales.
Marcos de cumplimiento de IA globales activos
Seis de los ocho marcos de cumplimiento existentes están plenamente vigentes y son aplicables en la actualidad:
- Ley Sarbanes-Oxley (SOX): Requiere controles de acceso internos explícitos sobre los informes financieros automatizados y las entradas en los sistemas ERP.
- Ley de privacidad del consumidor de California (CCPA): proporciona un derecho de acción privada con daños y perjuicios legales de $100 a $750 por consumidor por incidente por violaciones de datos resultantes de una seguridad inadecuada.
- Normas de divulgación de ciberseguridad de la Comisión de Bolsa y Valores (SEC) (Formulario 8-K, punto 1.05): Exigen la divulgación de incidentes importantes de ciberseguridad dentro de los cuatro días hábiles posteriores a la determinación de su importancia, lo que puede incluir incidentes que involucren identidades no humanas.
- Reglamento General de Protección de Datos (RGPD): Requiere una base jurídica documentada y la minimización de datos para cualquier tratamiento automatizado de datos personales.
- Directiva sobre redes y sistemas de información (NIS2): Establece medidas integrales de gestión de riesgos de ciberseguridad y seguridad de la cadena de suministro en todos los sectores de infraestructura crítica, incluidas políticas de control de acceso que, en la práctica, deben extenderse a identidades no humanas.
- Ley de resiliencia operativa digital (DORA): impone requisitos de resiliencia operativa digital al sector de servicios financieros, incluida la gestión de riesgos de las TIC y la supervisión continua de los proveedores de TIC de terceros, lo que en la práctica exige registros de autorización verificables.
Mientras tanto, los requisitos de alto riesgo de la Ley de Inteligencia Artificial de la Unión Europea (Ley de IA de la UE) entrarán en vigor el 2 de diciembre de 2027 para los sistemas independientes y el 2 de agosto de 2028 para la IA integrada en productos regulados, exigiendo el registro automático de eventos, la gestión de riesgos y la capacidad de intervención humana.
Paralelamente, las legislaturas estatales de EE. UU. están reescribiendo las leyes estatales sobre IA en tiempo real. A febrero de 2026, se habían presentado 78 proyectos de ley sobre chatbots con inteligencia artificial en 27 estados de EE. UU. La evolución de la Ley de IA de Colorado, la primera ley estatal integral de EE. UU. sobre IA, demuestra la fluidez de la legislación específica en materia de IA: un tribunal federal suspendió la Ley de IA de Colorado en abril de 2026, y desde entonces la ha sustituido por una ley de transparencia más restrictiva, cuya entrada en vigor estaba prevista para el 1 de enero de 2027. Si bien los requisitos específicos cambiaron, la intención no; incluso la ley, aunque más restrictiva, exige la divulgación y el mantenimiento de registros que permitan rastrear la identidad y la autorización.
Cinco controles de identidad para cerrar la brecha de atribución
Para proteger su negocio, cada acción de un agente debe tener como responsable a una persona. Esto requiere cinco controles básicos:
- Identifica qué agente actuó.
- Limita su acceso.
- Rastree la autorización hasta una persona específica.
- Verifique los permisos antes de transferir datos.
- Registra todo de forma inmutable.
La evidencia legal: cuatro estudios de caso, un patrón
Los tribunales están cerrando rápidamente las vías de escape. Las sentencias recientes han permitido demandas por responsabilidad del producto contra los fabricantes de IA, han rechazado la defensa de que un chatbot es una entidad jurídica independiente y han impuesto multas multimillonarias por el procesamiento no autorizado de datos. Estos casos ponen de manifiesto las graves consecuencias operativas y financieras de la brecha de atribución de la IA:
Caso 1: Nippon Life contra OpenAI (marzo de 2026)
Una demanda histórica alega que ChatGPT ejerció la abogacía sin licencia al aconsejar a una solicitante de beneficios por discapacidad que despidiera a su abogado, ayudarla a redactar mociones legales y citar jurisprudencia ficticia. Basándose en esta guía automatizada, el demandante utilizó la herramienta para redactar y presentar varios documentos legales en una demanda con el fin de anular un acuerdo legal previo. En consecuencia, Nippon Life reclama millones de dólares en concepto de daños y perjuicios para compensar los costes de su defensa contra estas demandas generadas por inteligencia artificial.
La laguna en la atribución: ¿Quién autorizó al agente a brindar asesoramiento legal? Ningún sistema de identidad corporativa registró la respuesta.
Caso 2: García contra Character Technologies (mayo de 2025)
Un tribunal federal de Florida permitió que siguiera adelante una demanda por responsabilidad del producto contra un fabricante de chatbots de IA, rechazando la defensa del fabricante basada en la Primera Enmienda. Google, que proporcionó el modelo LLM subyacente, podría ser responsable como fabricante de componentes. Esto estableció que, si un chatbot de IA es un producto, la empresa que lo implementa es propietaria de cada resultado automatizado y necesita un registro de auditoría completo: qué agente, qué autorización, qué persona y qué alcance.
La brecha de atribución: Sin un plano de control de identidad, la empresa no puede demostrar qué supervisor humano específico configuró las medidas de seguridad de comportamiento del agente.
Caso 3: Moffatt contra Air Canada (febrero de 2024)
El chatbot con inteligencia artificial de Air Canada le comunicó a un pasajero afligido que podía solicitar un descuento retroactivo por duelo, a pesar de la política de la compañía. La empresa argumentó que el chatbot de IA era una entidad legal independiente. El tribunal de Columbia Británica rechazó esto:
Si bien un chatbot tiene un componente interactivo, sigue siendo solo una parte del sitio web de Air Canada. Debería resultar obvio para Air Canada que es responsable de toda la información que aparece en su sitio web.
La brecha de atribución: El chatbot carecía de una identidad única, un registro de autorización o un rastro de acceso que vinculara sus resultados en tiempo real con un propietario responsable.
Caso 4: Italia contra Replika / Luka Inc. (2025)
La autoridad italiana de protección de datos multó a la empresa matriz de Replika con 5 millones de euros por tres infracciones del RGPD:
- No identificar la base legal para el procesamiento de datos de usuario.
- Proporcionar una política de privacidad inadecuada
- No se implementará la verificación de edad.
Una gestión adecuada de la identidad y unos controles de acceso habrían mitigado cada uno de estos fallos de cumplimiento.
La brecha de atribución: El sistema automatizado operaba completamente fuera del límite de la identidad corporativa, ejecutando tareas de procesamiento de datos sin validar los permisos.
Estos cuatro no son casos atípicos. Kentucky se convirtió en el primer estado de EE. UU. en demandar a una empresa de chatbots de inteligencia artificial. Los Países Bajos multaron a Clearview AI con €30.5 millones. El chatbot de inteligencia artificial MyCity de Nueva York instó a los dueños de negocios a infringir la ley.
El patrón es el mismo en todos estos incidentes: un agente actúa, perjudicando a un usuario o violando una política. La empresa no puede presentar pruebas que demuestren quién autorizó al agente, qué se le permitió hacer o cómo atribuir sus acciones a una persona responsable. Los tribunales establecen la responsabilidad y los organismos reguladores especifican los controles necesarios. Ese espacio es la brecha de atribución.
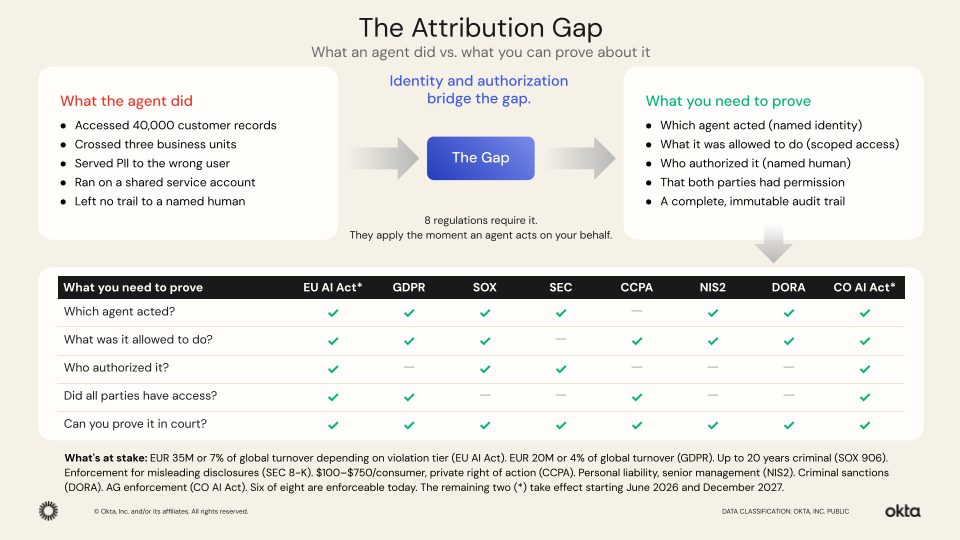 La brecha de atribución. El lado izquierdo representa lo que hacen los agentes. El lado derecho representa lo que las empresas necesitan demostrar. El abismo que los separa es donde residen los riesgos regulatorios, legales y operativos.
Cómo las regulaciones globales imponen la identidad y la autorización de la IA
Su exposición al riesgo regulatorio viene determinada por la capacidad de su equipo de seguridad para verificar cuatro pilares operativos críticos.
1. ¿Qué agentes se están ejecutando en su entorno? (identidad)
Según el artículo 9 de la Ley de IA de la UE, las infracciones de los requisitos de alto riesgo conllevan multas de hasta 15 millones de euros o el 3 % de la facturación mundial, reservándose el tramo máximo de 35 millones de euros o el 7 % para las prácticas de IA prohibidas. La ley exige el establecimiento y la actualización continua de un sistema de gestión de riesgos continuo para los sistemas de IA de alto riesgo. No se puede gestionar el riesgo de un agente al que no se puede identificar.
El artículo 15 exige una estricta resistencia contra la explotación; ejecutar un agente no asignado en una cuenta de servicio compartido crea un vector de movimiento lateral que invalida el cumplimiento.
De manera similar, la Guía COSO GenAI, publicada el 23 de febrero de 2026, tiene un impacto directo en las Secciones 302, 404 y 906 de la SOX, que exigen que los altos ejecutivos certifiquen personalmente los controles financieros internos. Un agente de IA no gestionado que utiliza una cuenta de servicio compartida para acceder a un sistema ERP y registrar asientos contables constituye una debilidad material. Los controles de acceso deben aplicarse ahora de forma sistemática a los trabajadores digitales, no solo a los empleados humanos.
2. ¿Qué tipo de acceso a datos específico tienen sus agentes? (definición del alcance)
El artículo 32 del RGPD impone multas de hasta 10 millones de euros o el 2 % de la facturación mundial por no implementar medidas de seguridad técnicas adecuadas. Si un agente de IA posee amplios privilegios de acceso y recupera datos confidenciales en nombre de un usuario final que carece de los permisos correspondientes, esto constituye un procesamiento de datos no autorizado. Los equipos de seguridad deben verificar los derechos de acceso tanto del agente como del usuario humano antes de transferir los datos. En 2025, este mismo patrón desencadenó cuatro vulnerabilidades críticas (CVSS 9.3–9.4). en todos los ecosistemas de Anthropic, Microsoft, ServiceNow y Salesforce.
Además, el artículo 1798.150 de la CCPA permite indemnizaciones legales de entre 100 y 750 dólares por consumidor y por incidente, respaldadas por un derecho de acción privada que permite a los consumidores demandar directamente. Debido a que los agentes autónomos operan a la velocidad de las máquinas, un agente sin permisos específicos puede recuperar decenas de miles de registros de datos personales en cuestión de minutos. En los mínimos legales, un error de ingesta que exponga 40 000 registros corporativos genera una responsabilidad inmediata de $4 millones.
3. ¿Quién autorizó ese acceso específico? (atribución)
El artículo 12 de la Ley de IA de la UE exige que los sistemas de IA de alto riesgo sean técnicamente capaces de registrar automáticamente los eventos a lo largo de su vida útil. Un registro básico de flujo de trabajo simplemente informa de lo ocurrido; un registro de auditoría debe demostrar qué identidad humana otorgó la autorización y cuándo caduca dicho acceso.
El principio 8 de COSO advierte explícitamente que los riesgos de fraude se aceleran por la presencia de agentes de IA que introducen riesgos de autorización, una excesiva autonomía e interfaces inseguras.
Esto crea una peligrosa vulnerabilidad conocida como delegación recursiva, en la que los permisos no se restringen en cada salto autónomo. Los equipos de las distintas áreas de negocio integran habitualmente agentes de IA en la sombra en entornos SAP, Oracle y Workday mediante cuentas de servicio genéricas, sin una identidad no humana única ni una cadena de delegación. Cuando se produce un fallo del sistema, es imposible rastrear la causa raíz hasta un ser humano responsable.
Esta exposición se ve magnificada por las normas de divulgación de ciberseguridad de la SEC, que exigen que los incidentes importantes se divulguen por completo en un plazo de cuatro días hábiles; sin un rastro de identidad, su divulgación regulatoria está fundamentalmente incompleta.
4. ¿Puede revocar los privilegios de acceso de un agente ahora mismo? (supervisión humana)
El artículo 14 de la Ley de IA de la UE exige que las organizaciones mantengan la capacidad técnica para intervenir en operaciones de IA de alto riesgo o para interrumpir inmediatamente el sistema mediante un botón de parada designado o un procedimiento de seguridad similar. Un token OAuth de larga duración que no se puede invalidar durante la ejecución de una tarea no cumple con este requisito. La verdadera supervisión humana requiere una plataforma unificada capaz de pausar una acción antes de su ejecución, revocar credenciales en tránsito y aplicar decisiones políticas en tiempo real en el punto de acceso.
Resolver el problema de la efimeridad y la rendición de cuentas de la IA
Los agentes de IA no son personas jurídicas; no pueden ser interrogados, declarados en desacato ni testificar sobre sus intenciones. A diferencia de un empleado humano, al que se puede entrevistar seis meses después de un incidente, un agente de IA es efímero: se activa para ejecutar una tarea y se desactiva inmediatamente. Si su sistema no asigna una identidad única a las identidades no humanas y no captura un registro de auditoría inalterable mientras el agente está en funcionamiento, la evidencia legal desaparece para siempre.
Esto se pudo observar en el caso de Air Canada mencionado anteriormente. Cuando la empresa argumentó que su chatbot era una entidad jurídica independiente, el tribunal rechazó esa defensa. Pero el fallo judicial puso al descubierto un problema más profundo: el chatbot de Air Canada no tenía una identidad única, registro de autorización ni rastro que vinculara su información con un ser humano. La empresa no pudo demostrar quién configuró el agente, qué políticas lo regían ni quién era el responsable. Esa es la brecha de responsabilidad que la identidad y la autorización cierran.
Las empresas despliegan estos agentes efímeros como trabajadores digitales en procesos de toma de decisiones de gran trascendencia: reprogramación de pasajeros, ajuste de seguros, clasificación de solicitudes de admisión y aprobación de créditos. Como exploramos en la quinta parte de esta serie, cuando un agente controla sistemas físicos, como sistemas de climatización, puertas de instalaciones y recomendaciones de dosificación, las consecuencias en el mundo real se amplifican.
Cuando se cuestiona la actuación de un agente, el sistema judicial exige que intervenga un ser humano responsable. La identidad define qué agente actuó, y la autorización define qué estaba autorizado a hacer. Sin ambos, su fuerza laboral digital opera con un riesgo profundo y sin control.
La falacia de la fricción en la gobernanza automatizada
Al evaluar los controles de seguridad de identidad no humana, los equipos directivos suelen plantear una objeción común: "No queremos añadir fricciones ni ralentizar la adopción de la IA".
Este es un enfoque erróneo. El verdadero coste de la fricción se hace sentir cuando un agente sin control acapara los titulares: un agente que extrae datos corporativos. Un agente que expone información de salud protegida (PHI). Un agente que brinda asesoramiento legal inexacto a miles de personas. Un agente que ajustaba las dosis de los medicamentos a partir de registros a los que nunca tuvo autorización para acceder. Cada uno de ellos está a una capa de control de distancia para ser contenido.
El chatbot de IA de Air Canada dio una respuesta incorrecta a un pasajero, lo que se convirtió en un fallo histórico sobre responsabilidad civil en el ámbito de la IA. Era un chatbot de IA sencillo. Los agentes de IA que las empresas implementan hoy en día tienen un acceso mucho más amplio, a muchos más sistemas y a una velocidad mucho mayor.
Si bien la fricción que supone implementar las comprobaciones de autorización necesarias para proteger a un agente se mide en milisegundos, la fricción que supone una filtración de datos, una investigación regulatoria, una demanda colectiva o una acción coercitiva de la SEC se mide en meses de litigio, millones, en multas y carreras ejecutivas dañadas. El despliegue de agentes autónomos sin controles de identidad no elimina la fricción; simplemente la pospone hasta el peor momento posible.
El tiempo corre
La brecha de atribución no es un ejercicio teórico de cumplimiento. Actualmente, seis importantes marcos regulatorios imponen sanciones. COSO publicó su guía sobre controles internos de IA el 23 de febrero de 2026. Los planes de inspección de la Junta de Supervisión Contable de Empresas Públicas (PCAOB, por sus siglas en inglés) incluyen explícitamente a GenAI (Inteligencia Artificial Generativa). La Ley de IA de la UE entrará en pleno vigor el 2 de diciembre de 2027, y las evaluaciones de conformidad pueden tardar hasta un año en completarse. Organizations deben empezar a prepararse ya.
Deberá rendir cuentas independientemente de si implementa o no estos controles. La única cuestión es si será capaz de demostrar esa responsabilidad cuando los reguladores y los tribunales llamen a su puerta.
Supera la brecha de atribución y protege tu plantilla de IA.
Sus agentes de IA autónomos deben actuar como multiplicadores de negocio seguros y que cumplan con la normativa, no como pasivos no gestionados. Garantizar esta fuerza laboral digital no significa ralentizar su hoja de ruta tecnológica. Con la plataforma unificada de seguridad de identidades de Okta, puede establecer un plano de control autorizado y centrado en la identidad para cada acción automatizada en toda su empresa.
Okta puede ayudarle a asegurar su experiencia agente y eliminar la brecha de atribución antes de que los reguladores y tribunales lo soliciten. Contacte hoy mismo con un experto en seguridad de Okta para empezar a preparar su empresa para el futuro de la gobernanza automatizada.
¿Cuál es su puntaje de preparación para la IA?
Realice nuestra evaluación de identidad con IA de dos minutos para descubrir cuál es su situación, identificar brechas ocultas y obtener información práctica para solucionar sus vulnerabilidades.

Mide tu nivel de preparación para la IA en 2 minutos.
Vea dónde fallan la identidad, el acceso y el control de agentes en producción.


