



L’intelligence artificielle (IA), et plus particulièrement l’IA générative (GenAI), déclenche des transformations majeures dans de nombreux secteurs. Malheureusement, certains des premiers et des plus fervents adeptes de cette technologie ont été des cybercriminels. La croissance exponentielle des capacités de l’IA générative s’est révélée irrésistible. Elle permet même à des criminels peu expérimentés de réaliser des usurpations de compte (ATO) avec une rapidité et une efficacité extrêmes. Selon le rapport Voice of SecOps de Deep Instinct, 75 % des professionnels de la sécurité ont constaté une augmentation des attaques au cours des douze derniers mois et 85 % d’entre eux attribuent cette hausse à l’utilisation de l’IA générative par des acteurs malveillants.
Dans ce paysage de sécurité dynamique et en évolution rapide, les petites et moyennes entreprises (PME) sont particulièrement vulnérables. Dans notre livre blanc de 2023 State of Secure Identity, nous avons constaté que les PME avaient des taux tout aussi élevés d'inscription frauduleuse et de tentatives de credential stuffing que les Organizations Enterprise (sans les ressources Enterprise à consacrer à la question). Les petites entreprises, en particulier, ont été confrontées à des taux significativement plus élevés de tentatives de contournement du MFA que les autres tailles d'organisation — 20 % de tous les événements MFA étaient des tentatives de contournement, contre environ 9 % pour les entreprises et les organisations de taille moyenne. Cela s'additionne.
Cet article de blog vise à mettre en lumière les menaces de prise de contrôle de compte améliorées par l'IA générative auxquelles sont confrontées les PME, tout en fournissant des informations pratiques pour améliorer les mesures de cybersécurité.
Pourquoi les PME sont un point sensible pour les tentatives de prise de contrôle de compte
Les PME ont toujours été dans la ligne de mire en matière de cybermenaces. Si la taille de l’entreprise compte de moins en moins en matière d’accès aux technologies et à l’infrastructure, selon le rapport Data Breach Investigations 2023 de Verizon, les entreprises de moins de 1 000 salariés ont néanmoins été attaquées plus souvent que les autres. En effet, 69,9 % des PME interrogées ont déclaré avoir subi des incidents de sécurité, contre 49,6 % des grandes entreprises. Les PME ont également enregistré des taux légèrement plus élevés de compromission de données lors d’une attaque : 38 % des incidents ayant entraîné une fuite de données contre 22 % pour les grandes entreprises. À peine un tiers des PME dispose d’un spécialiste dédié à la cybersécurité.
Principales menaces de prise de contrôle de compte pour les PME
Les hackers, même débutants, peuvent utiliser les grands modèles de langage (LLM) accessibles au public pour créer et développer des outils malveillants et des scripts de malware à un rythme effréné qui serait impossible sans l’IA générative.
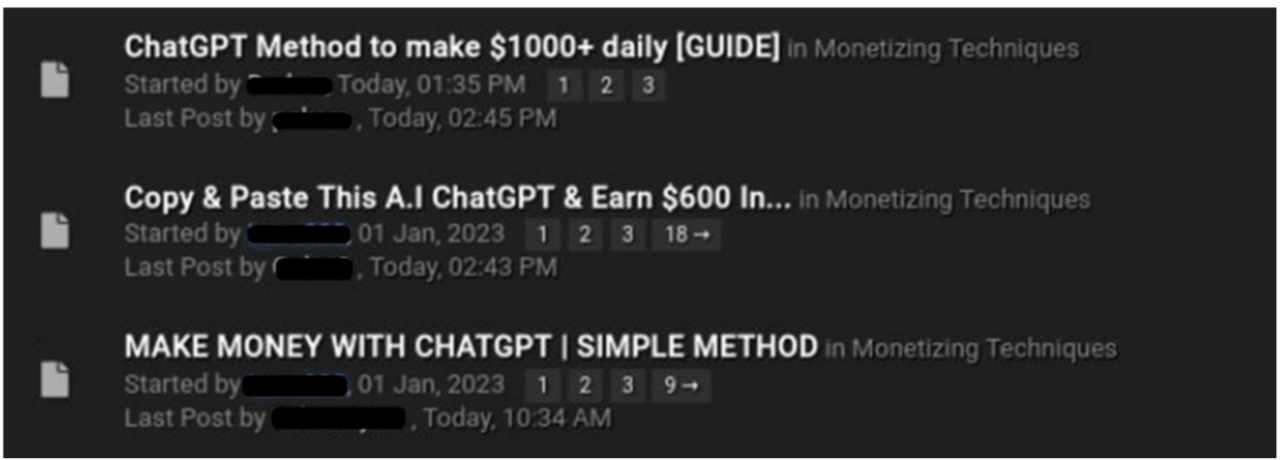 Plusieurs discussions sur un forum clandestin expliquent comment utiliser ChatGPT à des fins frauduleuses. Source de l’image : Chris Fernando, Security Review, « ChatGPT is Being Used for Cyber Attackss », 2023.
C’est donc une conjonction de facteurs particulièrement défavorable qui touche les PME avec des menaces de sécurité en constante évolution, telles que des attaques de phishing ciblées et personnalisées (spear phishing) ou le clonage vocal qui rendent le social engineering extrêmement sophistiqué. Les bots utilisés pour mener des attaques automatisées ou à grande échelle effectuent une multitude d’actions malveillantes, notamment les inscriptions frauduleuses, les attaques DDoS, les attaques automatisées par force brute, ainsi que l’inondation des utilisateurs de tentatives d’escroquerie et de spam. Les bots pilotés par l’IA ont le potentiel d’être un véritable cauchemar, mais il y a aussi une bonne nouvelle : les technologies de détection des bots, renforcées par le machine learning (ML), sont très clairement performantes pour réduire les attaques de bots.
Il est possible d’améliorer la sécurité, même lorsque l’on travaille avec des ressources limitées. En identifiant les menaces les plus courantes, vous pouvez aider à décider où concentrer vos efforts lors du renforcement de votre posture de sécurité contre les menaces de l’IA générative.
Attaques de phishing
Les outils d’IA générative peuvent être détournés pour créer en quelques secondes des e-mails très convaincants et professionnels qui transforment le phishing en spear phishing à s’y méprendre, spécifiquement ciblé et personnalisé pour chaque destinataire. Les attaquants peuvent créer rapidement des profils assez crédibles à l’aide de l’IA générative pour générer des portraits d’apparence photoréaliste ou imiter une parole humaine naturelle. Les acteurs malveillants peuvent également utiliser des outils d’IA générative pour reproduire la voix d’une personne et ainsi usurper l’identité de membres clés de l’entreprise (p. ex., des directeurs ou assistants de direction) pour lancer des attaques de phishing vocal (vishing) et de social engineering.
Les tentatives de connexion par essais et erreurs ont bien évolué au-delà des attaquants qui devinent aléatoirement les noms d'utilisateur et les mots de passe. Aucune combinaison nom d'utilisateur/mot de passe n'est inviolable à 100 % : Avec suffisamment de temps, les pirates peuvent finir par casser n'importe quelle combinaison. Auparavant, les cyberattaques intelligentes impliquaient des outils pour accélérer les choses. Avec l'IA, ces types d'attaques sont encore plus sophistiqués.
Le credential stuffing est un type courant d’attaque par force brute impliquant l’injection automatisée de combinaisons de noms d’utilisateur et de mots de passe compromis pour obtenir frauduleusement l’accès aux comptes d’utilisateurs. Les violations d’informations d’identification et les mauvaises politiques de mots de passe permettent aux attaquants d’accéder aux comptes en utilisant des mots de passe déjà compromis.
Les éléments essentiels de la sécurité des PME
Comprendre l'évolution du paysage technologique peut permettre aux entreprises de faire face aux menaces émergentes. Lorsque vous savez comment les acteurs malveillants utilisent l'IA, vous réalisez des investissements plus judicieux et renforcez votre posture de sécurité là où vous en avez le plus besoin. Avant de nous pencher sur les outils de sécurité spécifiques qui ciblent l'IA, voici comment vous pouvez rester plus en sécurité, quelle que soit la menace.
Maintenir les logiciels à jour
Les logiciels non corrigés comptent parmi les mauvaises pratiques de sécurité les plus courantes et sont à l’origine de nombreuses brèches de données. Ne laissez pas les attaquants exploiter une vulnérabilité non corrigée.
Mettre en œuvre l'authentification MFA et l'authentification résistante au phishing
Si vous avez lu notre article de blog sur l’authentification multifacteur pour les PME, vous vous attendiez probablement à ce conseil. Installez un MFA robuste et résistant au phishing, et n’hésitez pas à renforcer vos politiques d’authentification : bloquez les connexions provenant d’emplacements inhabituels, de nœuds de sortie tor (le darknet), de VPN publics et d’anonymiseurs de réseau, ainsi que des appareils sans niveau de confiance.
Éduquer
Considérez qu'une formation adéquate sur l'identification des menaces améliorées par l'IA peut faire de chaque utilisateur un premier intervenant potentiel en matière de sécurité. Donnez aux employés et aux utilisateurs finaux des connaissances et des exemples de la façon dont les attaques sont de plus en plus personnalisées et sophistiquées. Introduisez une formation sur les types de menaces, le repérage des signaux d'alarme courants et le signalement des activités suspectes : mieux vaut un faux positif qu'une violation non signalée.
Surveillez vos opérations de sécurité et votre posture
Comment pouvez-vous surveiller votre posture de sécurité sans en faire le suivi ? Évaluez et surveillez la configuration et les politiques de votre système afin de suivre vos niveaux de risque et vos besoins en matière de correction. Des fonctionnalités telles que Okta Insights peuvent exploiter les données pour vérifier en continu vos niveaux de risque et aider à vous protéger contre les attaques d’identité, offrir aux utilisateurs finaux un moyen simple de signaler une activité suspecte, et recommander des actions pour renforcer votre posture de sécurité. Okta Identity Threat Protection amplifie l’évaluation continue des risques, la surveillance et la correction à l’ensemble de vos systèmes critiques.
Protection contre les attaques
Certaines technologies qui protègent contre l'IA peuvent également renforcer votre posture de sécurité contre les menaces plus traditionnelles. Quoi qu'il en soit, vous ajoutez de la valeur à votre entreprise et sécurisez vos données avec des outils faciles.
- Bot Detection
- Pour l’identité client, Bot Detection vous aide à distinguer les humains des bots. Configurez facilement les niveaux de détection des bots en fonction du niveau de tolérance au risque et des besoins de votre organisation afin de déclencher une étape CAPTCHA lors de la connexion et d’éliminer le trafic automatisé ou généré par des scripts.
- Détection des attaques par force brute
- Avec Workforce Identity, l’IA générative simplifie les tentatives de connexion par essais et erreurs. Protégez-vous contre les attaques password spray, credential stuffing et force brute grâce à un modèle basé sur l’apprentissage automatique qui détecte de manière optimale les entreprises ciblées et signale les adresses IP malveillantes avec ThreatInsight.
- Automatisation pour garantir la cohérence et réduire les erreurs
- L'erreur humaine arrive. En remplaçant le besoin de processus manuels, vous pouvez également réduire le risque d'erreurs associées à la gestion manuelle des identités. La suppression automatique garantie du provisionnement pour Workforce ou les alertes de menaces automatisées sur les systèmes et les données en silos pour Customer Identity ne sont que quelques possibilités.
- Authentification multifacteur (MFA) résistante au phishing
- Bien que l’adoption du MFA soit essentielle pour réduire les risques, toutes les formes d’authentification multifacteur n’offrent pas le même niveau de sécurité. L’authentification multifacteur est officiellement résistante au phishing lorsqu’elle peut contrer les tentatives de contournement du processus d’authentification, généralement (mais pas exclusivement) par le biais du phishing. Chez Okta, nous défendons Fastpass, qui permet un accès sécurisé de manière cryptographique sur l’ensemble des appareils, navigateurs et applications, tout en simplifiant la connexion pour l’utilisateur final. Pour l’identité client, nous proposons également la fonction Adaptive MFA basée sur l’IA.
- Politiques de sécurité qui vérifient le réseau, les modèles d'accès, l'emplacement et l'appareil
- Si avoir la technologie est la première étape, la deuxième étape consiste à ne pas être hésitant lors de la définition des politiques de sécurité. Bloquez les connexions depuis des zones géographiques spécifiques, le darknet (nœuds de sortie Tor) et des terminaux sans garantie.
Faites fonctionner l'IA pour vous avec Okta
L’IA fait partie des technologies depuis longtemps chez Okta. Il s’avère que l’identité se prête particulièrement bien à l’application de l’IA générative. Notre Bot Detection optimisé par l’IA, par exemple, recourt à l’apprentissage automatique pour réduire les attaques de bots malveillants de 79 % tout en limitant au maximum l’impact négatif sur l’utilisateur final légitime. La vague de l’IA générative peut sembler impressionnante, mais avec les bons outils, vous pouvez l’aborder en toute confiance.
Nous espérons que vous comprenez mieux comment préparer votre entreprise à réussir face à des cyberattaques de plus en plus sophistiquées. Vous souhaitez en savoir plus ou êtes prêt à effectuer un changement dès maintenant ? Découvrez nos autres ressources ou contactez un spécialiste des ventes.
Pour en savoir plus :
Okta pour les petites entreprises
Ce que le changement de paradigme de la GenAI signifie pour l'identité


