



Tout le monde utilise l’IA — vous aussi
Les agents d’IA sont des composants logiciels basés sur des LLM qui prennent des décisions. Ils planifient, exécutent et itèrent à travers de multiples applications dans votre entreprise. Ils combinent des caractéristiques humaines et non humaines. D’une part, ils ne sont pas humains ; leurs mécanismes d’authentification et d’autorisation utilisent des comptes de service, des mots de passe, des tokens d’API et des tokens OAuth. D’autre part, ils sont non déterministes, peuvent être trompés et ne sont pas prévisibles.
Ces jours-ci, on a l’impression qu’il faut utiliser l’IA rapidement. Vos concurrents l’utilisent peut-être déjà pour accélérer leur travail ; cela pourrait vous aider à être plus efficace dans votre emploi actuel. Il est fort probable que votre direction ait annoncé un projet d’IA majeur qui stimulera l’adoption de l’IA par votre entreprise.
Le problème ? L’infrastructure évolue plus rapidement que l’infrastructure d’identité et de sécurité. La pression pour adopter l’IA est plus forte que les efforts déployés pour atténuer les risques associés. L’utilisation non autorisée de l’IA peut entraîner des problèmes de sécurité et de conformité, exposant les ressources d’entreprise sensibles à des modèles ou charges de travail externes non autorisés. La plupart de ces risques sont bien connus, mais leur intensité et leur priorité ont évolué.
Risque n° 1 : perte de contrôle
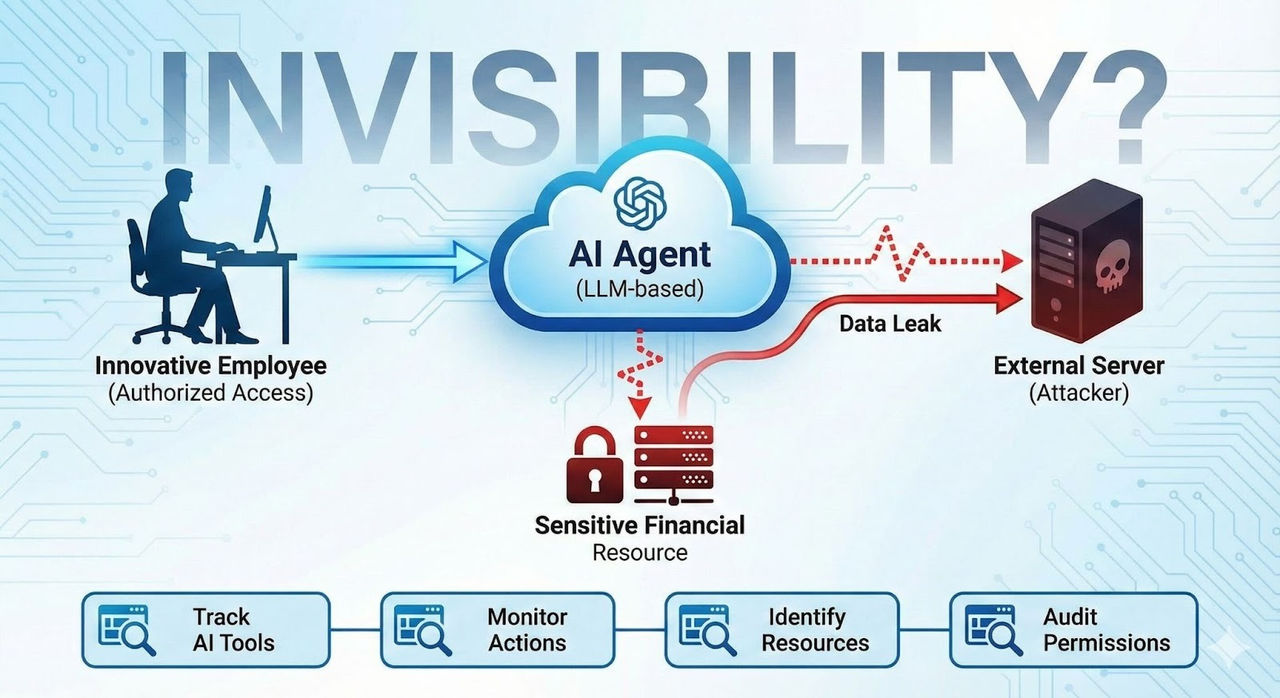
Les collaborateurs innovants se précipitent pour adopter l’IA, soutenus par la direction de l’entreprise. En parallèle, les équipes IAM et sécurité ne peuvent pas suivre qui utilise quoi. De nouvelles applications sont intégrées à l’environnement de l’entreprise, de nouvelles connexions entre applications sont établies, et les équipes responsables de la gestion des informations sensibles sont temporairement exclues, ce qui les empêche de remplir leurs responsabilités.
Cette « invisibilité » peut dissimuler une connexion entre le même LLM et une ressource financière sensible ainsi qu’un serveur externe. Puisqu’il est basé sur un LLM, un attaquant provenant d’un serveur externe peut piéger l’agent pour qu’il divulgue des données issues d’une ressource sensible.
 * Image générée avec Gemini
Pour atténuer ces risques, vous devez suivre les outils d’IA que vos collaborateurs utilisent, les actions que leurs agents effectuent, les ressources connectées à ces agents et les autorisations qui leur sont accordées. Apprenez-en plus sur la façon dont Okta ISPM peut contribuer à atténuer ces risques.
Risque n° 2 : délégation de la confiance
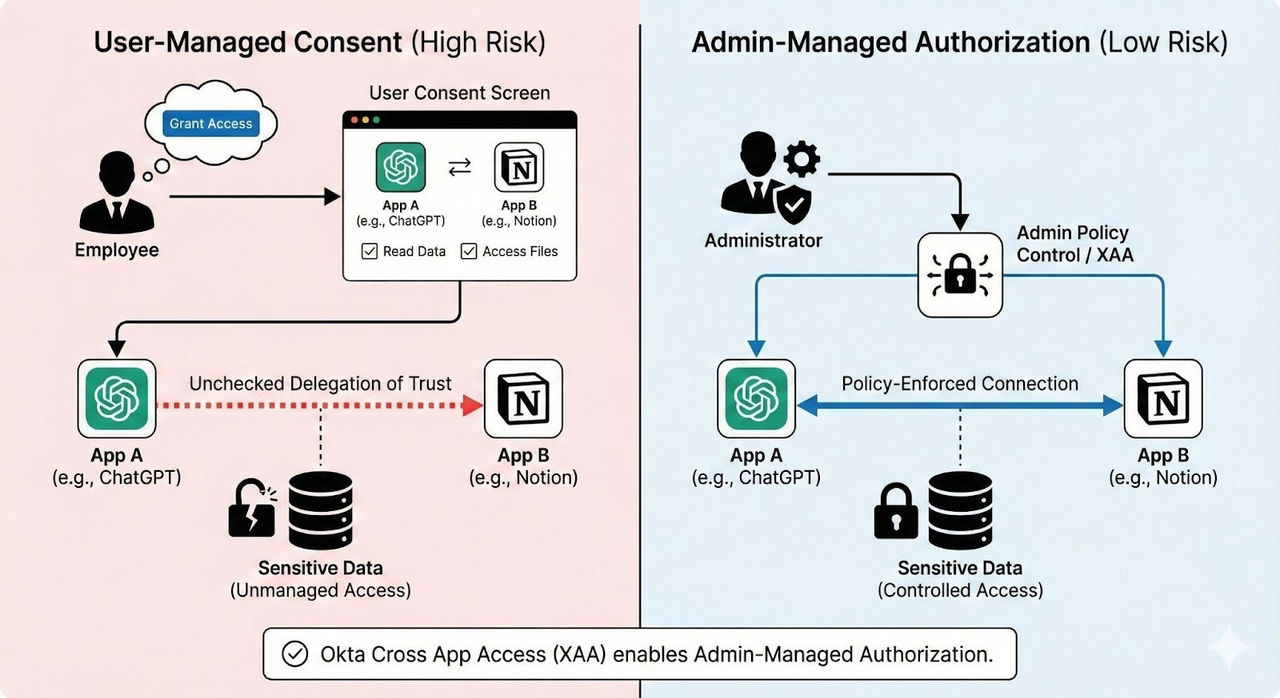
Dans de nombreux cas, les agents agissent pour le compte d’un utilisateur. Par exemple, connecter ChatGPT à Notion permettra au chat d’accéder à vos données dans Notion et de les lire, conformément à vos autorisations et aux champs d’application que vous lui avez accordés.
 * Image générée avec Gemini
Veuillez noter que, dans certains cas, l’utilisateur final est responsable du processus de consentement. Cela signifie qu’un collaborateur peut décider lui-même des privilèges et de l’accès que l’application A a à l’application B en son nom. C’est une décision que l’administrateur préférerait prendre.
Ces risques peuvent être évités en bloquant les flux de consentement des utilisateurs au sein des ressources stratégiques et en gérant les connexions app-to-app. Okta Cross App Access (XAA) résout précisément ce problème. Vous pouvez en savoir plus ici.
Risque n° 3 : augmentation de l’utilisation de secrets à longue durée de vie
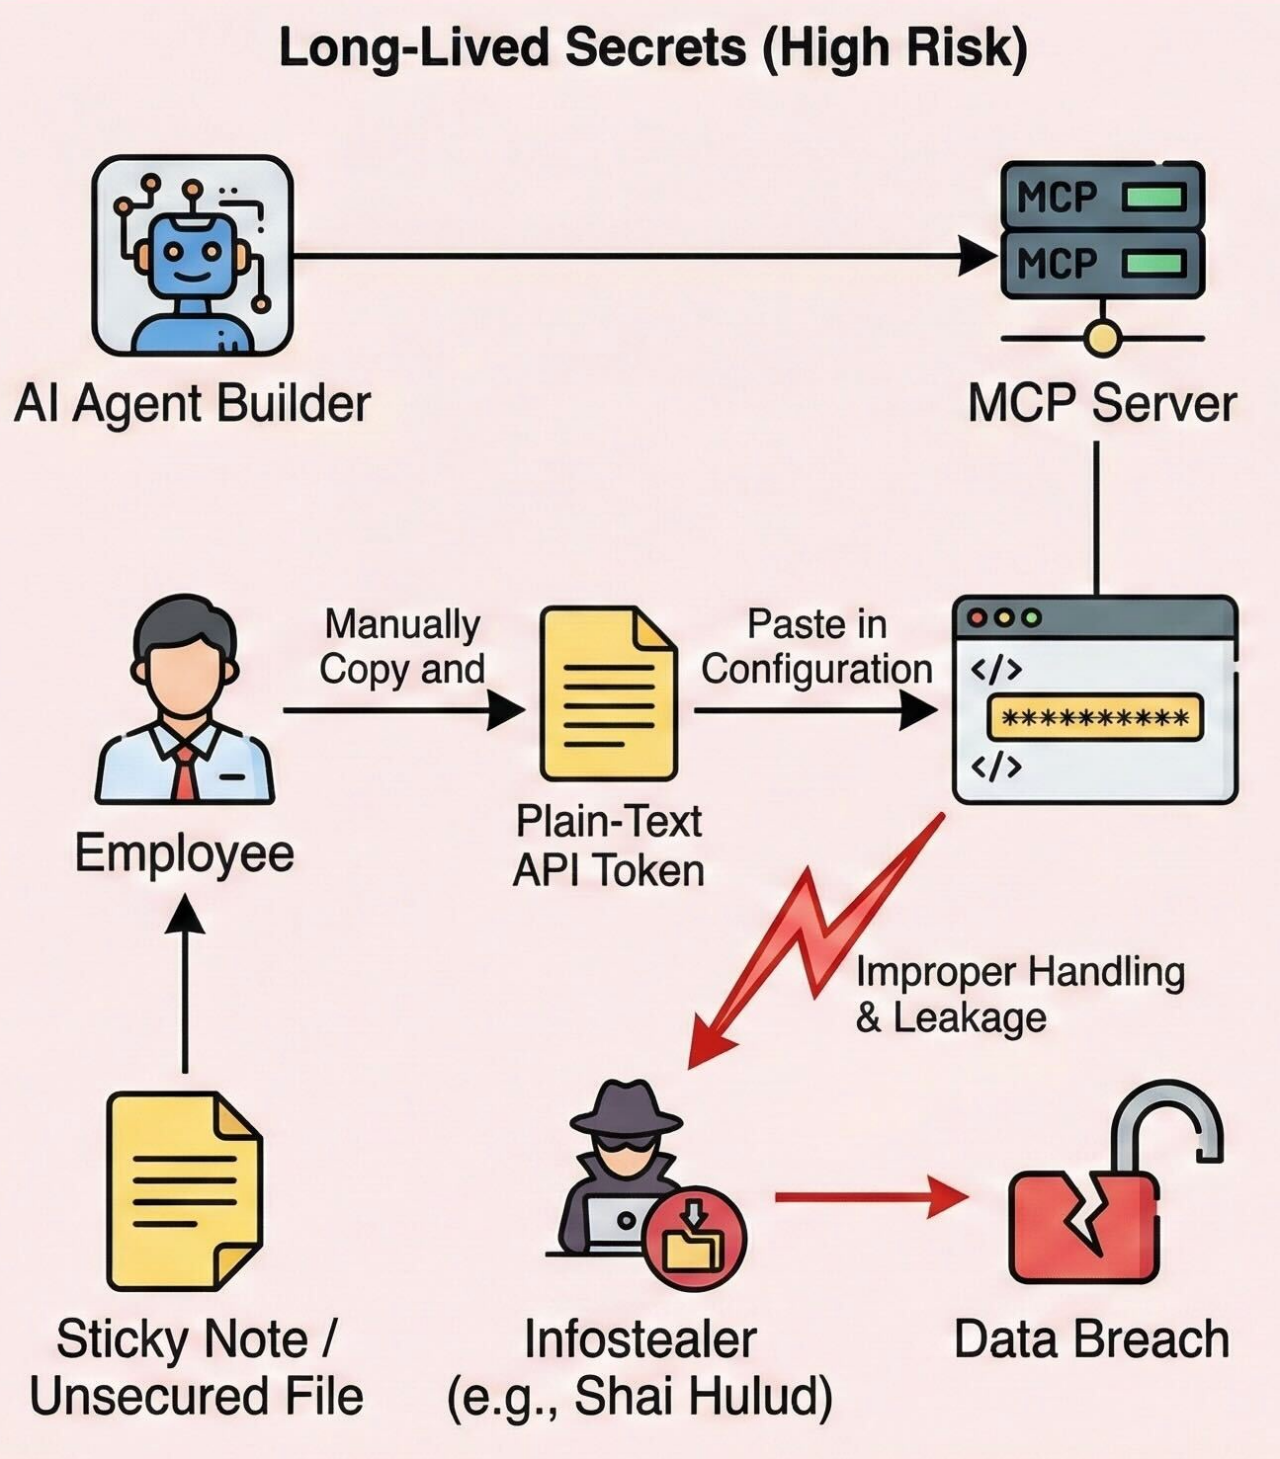
Les cas d’usage de l’IA peuvent entraîner une utilisation accrue des secrets à longue durée de vie. Cela pourrait être nécessaire pour permettre l’appel de fonctions et l’intégration avec d’autres services. Cela peut se produire lors du téléchargement d’un token API pour se connecter à un serveur MCP ou lors du copier-coller des identifiants pour connecter un générateur d’agents à une autre application SaaS.
 * Image générée avec Gemini
Une mauvaise gestion de ces secrets peut augmenter le risque de fuite de secrets. Les infostealers, tels que « Shai Hulud », trouvent et dérobent les secrets en texte ordinaire qui sont mal gérés. Pour atténuer ces risques, vous devez d’abord gérer les secrets avec des solutions PAM comme OPA. De plus, privilégiez l’utilisation de tokens éphémères (tels qu’OAuth).
Conclusion
L’IA agentique exige que nous prêtions attention aux anciens et nouveaux risques : le manque de visibilité, la gestion des accès app-to-app et la fuite de secrets. Les équipes sécurité doivent rapidement obtenir une visibilité sur la posture d’IA agentique de leur entreprise. Essayez Okta ISPM pour obtenir plus de visibilité et d’informations sur vos identités humaines et non humaines.


