



Combien de fois avez-vous cliqué sur « Se souvenir de cet appareil » pour finalement devoir saisir un code SMS lors de votre connexion suivante ? C’est pénible, incohérent, et c’est précisément la raison pour laquelle tant de personnes considèrent l’authentification multifacteur (MFA) comme un véritable casse-tête.
Mais voici la réalité : dans le contexte numérique actuel, marqué par d’innombrables menaces, la MFA n’est pas un luxe. Elle est essentielle. Les cyberattaques, la fraude et les prises de contrôle de comptes sont en hausse, et les seuls mots de passe ne suffisent plus. En réalité, plus de 80 % des brèches liées au piratage impliquent des identifiants volés ou faibles (Verizon Data Breach Investigations Report, 2024). La MFA fait partie des moyens les plus efficaces pour les arrêter, mais uniquement si elle est correctement mise en œuvre. Et c’est là que le véritable malentendu commence.
Malgré son importance, la MFA reste entourée d’idées reçues dépassés qui font hésiter les entreprises. Certaines craignent de créer de la frustration chez les utilisateurs et de voir un impact négatif sur les conversions. D’autres ont peur que sa mise en œuvre soit trop complexe. La bonne nouvelle ? La MFA moderne a évolué. Elle peut même améliorer l’expérience utilisateur tout en renforçant considérablement la sécurité.
Tordons le cou aux idées reçues qui freinent votre progression et découvrez comment une MFA bien conçue devient un véritable tremplin vers une expérience numérique plus sécurisée et fluide.
Idée reçue no 1 : la MFA agace les clients qui auront du mal à gérer les codes SMS
Les responsables IT et sécurité pensent souvent qu’ajouter des étapes supplémentaires à la procédure de connexion est le plus sûr moyen d’agacer les utilisateurs, ce qui entraîne des paniers abandonnés, diminue l’engagement et déclenche une avalanche de réclamations. Des scènes d’installations complexes et de suites interminables de mots de passe à usage unique (OTP) envahissent leur esprit (et le vôtre).
Dans le monde actuel, c’est tout le contraire qui se produit. La MFA moderne est conçue en tenant compte de l’utilisateur. Pensez à la fluidité d’une notification push sur votre téléphone, à une validation rapide dans une application d’authentification, ou encore à la sécurité invisible de l’authentification biométrique. Ces méthodes sont souvent plus rapides et plus pratiques que de devoir mémoriser des mots de passe complexes !
L’essentiel est d’offrir du choix et de la flexibilité, de permettre aux utilisateurs de choisir les méthodes de vérification qui leur conviennent le mieux. Les options de base telles que les OTP par SMS et par e-mail sont bien connues et simples à utiliser, car elles offrent un gain de sécurité important sans prise en main complexe.
Encore mieux, l’Adaptive MFA (AMFA) élimine toute friction en évaluant intelligemment le niveau de risque. Vous vous connectez depuis un appareil et un emplacement de confiance ? Un seul facteur peut suffire. Vous vous connectez depuis un nouvel emplacement ? C’est à ce moment-là que la couche supplémentaire entre en jeu. Il s’agit d’une sécurité intelligente qui fonctionne avec vos utilisateurs, et non contre eux.
Idée reçue no 2 : mes équipes internes n’ont ni le temps ni l’expertise nécessaires pour configurer la MFA dans mon application
Autre idée reçue : croire que l’implémentation de la MFA implique de gérer des intégrations complexes, du développement sur mesure et une refonte de l’infrastructure source de nombreux maux de tête. Cela ressemble à un projet qui épuisera des ressources et empêchera votre équipe informatique de dormir sur ses deux oreilles.
En réalité, l’époque où il fallait tout construire soi-même est révolue. Aujourd’hui, des solutions MFA robustes, prêtes à l’emploi, sont facilement accessibles et conçues pour une intégration fluide. Des plateformes comme Okta proposent un large éventail d’ intégrations prêtes à l’emploi et des interfaces intuitives qui rendent le déploiement et la gestion de la MFA particulièrement simples.
Concentrez-vous sur les plateformes qui offrent évolutivité et facilité d’utilisation. Recherchez des solutions qui offrent :
- Intégrations préconfigurées : connectez-vous à vos applications et services existants sans développement complexe.
- Consoles d’administration intuitives : simplifiez la création de politiques, l’inscription des utilisateurs, ainsi que le suivi.
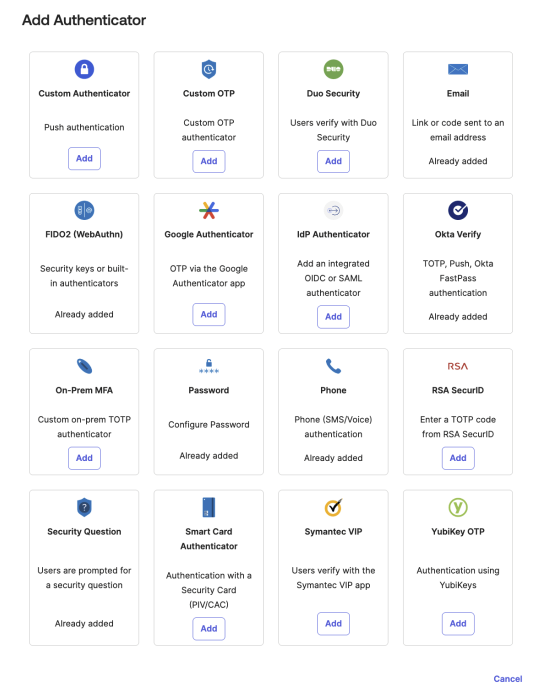
- Prise en charge de méthodes d’authentification variées : proposez différentes options (SMS, OTP par e-mail, applications d’authentification, tokens matériels, biométrie, clés d’accès) afin de répondre aux préférences et aux besoins de sécurité des différents utilisateurs.
Avec la bonne plateforme, vous pouvez déployer la MFA sur l’ensemble de vos points de contact client (web, mobile et plus encore) sans difficulté et sans dépasser votre budget.
Idée reçue no 3 : une sécurité « suffisante » est réellement suffisante
Les mots de passe fonctionnent depuis des années, n’est-ce pas ? Pourquoi ajouter une couche supplémentaire de complexité ? Vous n’avez pas subi de brèche majeure (pour l’instant), donc tout va bien.
Mais dans le paysage actuel des menaces, s’appuyer uniquement sur des mots de passe revient à protéger votre porte d’entrée avec une simple moustiquaire. Les attaques de phishing, le credential stuffing et les tentatives de force brute deviennent de plus en plus sophistiqués.
En réalité, 80 % des brèches liées au piratage impliquent des identifiants volés ou réutilisés (Verizon Data Breach Investigation Report 2024), et plus de 19 milliards de mots de passe ont été exposés lors de brèches de données entre avril 2024 et avril 2025 uniquement (CinchOps, mai 2025), tandis que des milliards d’autres circulent sur le dark web. Un mot de passe compromis peut ouvrir la voie à des usurpations de compte, à des fraudes et à des atteintes importantes à la réputation.
La MFA ajoute une couche essentielle de défense qui réduit le risque d’accès non autorisé. Même si un facteur est compromis, l’attaquant doit encore contourner la deuxième (ou même la troisième !) couche de sécurité. Cela augmente considérablement les efforts nécessaires pour mener une attaque avec succès, faisant de vos utilisateurs et de votre entreprise une cible moins intéressante. Adopter la MFA est une démarche proactive pour renforcer la résilience de votre posture de sécurité et gagner la confiance de vos clients.
Votre tremplin pour des expériences client fluides et sécurisées
Pour nous, sécurité et expérience utilisateur ne sont pas un dilemme : ce sont les deux faces d’une même pièce. Notre plateforme propose une gamme complète d’options MFA flexibles, allant des OTP par SMS aux clés d’accès, toutes conçues pour offrir une utilisation simple et une évolutivité optimale.
Nous proposons des intégrations préconfigurées, une console de gestion intuitive et des fonctionnalités d’authentification adaptative qui équilibrent intelligemment sécurité et expérience utilisateur. Avec Okta, vous pouvez mettre en place la MFA en toute confiance sur l’ensemble de vos parcours client, renforcer la confiance, accroître l’engagement et établir une base plus sécurisée pour des relations durables avec vos clients.
Il est temps de dépasser les idées reçues et d’adopter la puissance de la MFA moderne : vos utilisateurs vous en seront reconnaissants.
Le présent document et toute recommandation qu’il propose ne constituent pas des conseils juridiques, commerciaux ou en matière de confidentialité, sécurité ou conformité.


