



Résumé : en associant Okta Identity Threat Protection à Okta Workflows, les entreprises peuvent passer de revues d’accès statiques et planifiées à des Access Certifications dynamiques et en temps réel, fondées sur le niveau de risque des utilisateurs et utilisatrices, tout en permettant la correction immédiate des menaces potentielles.
La gestion de la gouvernance des identités repose souvent sur des campagnes programmées, généralement trimestrielles ou annuelles, qui veillent à ce que les utilisateurs disposent des niveaux d’accès appropriés. Mais dans le paysage actuel des menaces, où tout évolue rapidement, attendre la fin du trimestre pour vérifier un utilisateur compromis ou à risque n’est tout simplement plus suffisant.
Et si vous pouviez déclencher une revue des accès au moment précis où une menace est détectée ?
En associant Okta Identity Threat Protection à Okta Workflows, vous pouvez passer de contrôles programmés et statiques à des certifications d’accès dynamiques et en temps réel, fondées sur le niveau de risque des utilisateurs. Au lieu de vérifier les accès uniquement en fonction du calendrier, vous pouvez les vérifier lorsqu’un profil de menace évolue.
L’architecture : du risque en temps réel à l’action pilotée par les politiques
Avant d’examiner les fonctionnalités spécifiques, voici un aperçu général de la façon dont les signaux de risque en temps réel s’intègrent de manière fluide aux actions de gouvernance pilotées par les politiques.
Le pipeline d’architecture de gestion des risques en temps réel
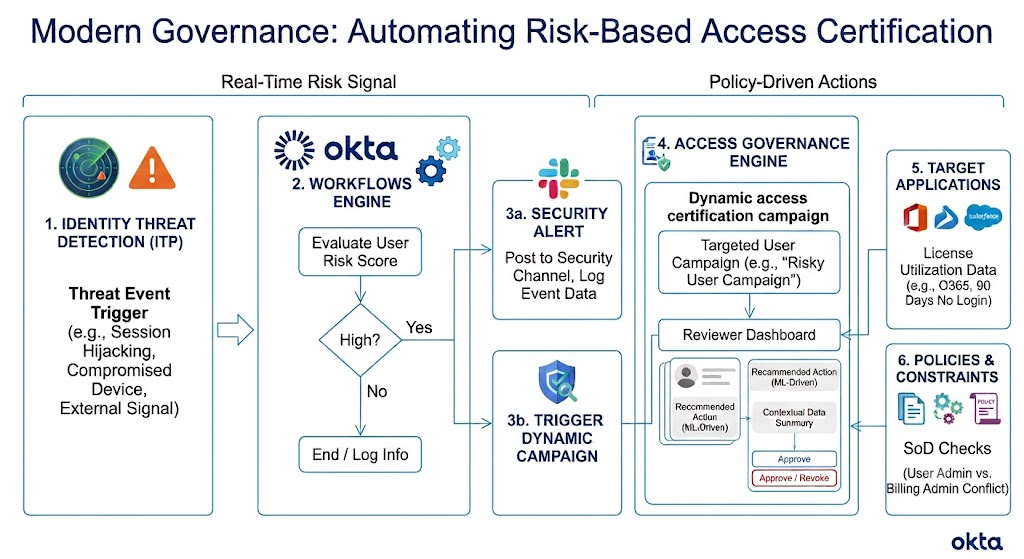 Organigramme des signaux de risque en temps réel issus d’Okta Identity Threat Detection déclenchant des campagnes de certification dynamiques vers Okta Workflows.
Pour comprendre comment ces systèmes communiquent, voici la séquence technique du cycle automatisé de gouvernance :
- Collecte des risques : Okta Identity Threat Protection évalue en continu les signaux de risque grâce à l’analytique comportementale propriétaire ou à des fournisseurs tiers.
- Déclencheurs d’événements : un changement de niveau de risque d’une entité (par exemple de faible à élevé) déclenche un event hook asynchrone dans Okta.
- Orchestration des workflows : Okta Workflows capture l’événement via la carte de déclenchement « Niveau de risque modifié ».
- Enrichissement et évaluation du contexte : Le workflow effectue des vérifications logiques, extrait les attributs des utilisateurs et évalue le contexte de risque.
- Exécution de la gouvernance : Si les conditions sont remplies, le workflow appelle l’API Okta Identity Governance pour lancer instantanément une micro-campagne ciblée pour cet identifiant utilisateur spécifique.
Fonctionnalités clés du moteur de gouvernance d’Okta
Voici trois fonctionnalités du moteur de gouvernance d’Okta qui font de cette approche moderne un véritable atout.
1. Campagnes de certification dynamiques déclenchées en fonction du risque
C’est ici que la véritable puissance de l’automatisation opère. Au lieu de vous reposer uniquement sur un calendrier, Okta Workflows vous permet de générer dynamiquement une campagne de Access Certifications ciblée.
Un workflow se déclenche instantanément dès que le profil de risque d’un utilisateur s’élève. Cela peut se produire en raison d’une tentative de détournement de session détectée par les signaux propriétaires d’Okta ou par un signal partagé provenant d’un fournisseur de sécurité externe.
Le workflow évalue le niveau de risque de l’utilisateur. Si un risque élevé est identifié, Okta lance automatiquement une « campagne utilisateur à risque » spécifiquement pour la personne concernée et alerte immédiatement votre équipe sécurité dans un canal Slack. Vous bénéficiez d’un contrôle de sécurité ciblé et immédiat, précisément au moment où cela compte le plus.
2. Contexte approfondi pour les personnes chargées de l’évaluation (bonjour, rationalisation des logiciels !)
Les personnes chargées de l’examen, comme les responsables ou les propriétaires de ressources, ont besoin de données exploitables plutôt que d’une simple liste d’applications lorsqu’elles sont invitées à examiner un utilisateur à risque. Le Governance Analyzer d’Okta offre un contexte précieux pour permettre aux personnes concernées de prendre une décision éclairée et en toute confiance.
L’une des fonctionnalités phares est la donnée d’utilisation des licences. Par exemple, le tableau de bord de révision peut signaler un utilisateur disposant d’une licence Microsoft Office 365 qui ne s’est pas connecté au cours des 90 derniers jours. Cela réduit non seulement la surface d’attaque d’un point de vue sécurité, mais constitue également un atout majeur pour l’optimisation des logiciels. Vous pouvez facilement repérer et révoquer les licences inutilisées, ce qui permet à votre entreprise de réaliser des économies substantielles.
3e Contrôles intégrés de séparation des tâches
Lors des évaluations des accès, il ne s’agit pas seulement de déterminer si un utilisateur a besoin d’un accès ; il faut aussi évaluer si cet accès crée une combinaison toxique. Le tableau de bord d’évaluation d’Okta effectue automatiquement des vérifications par rapport aux politiques de séparation des tâches de votre entreprise.
Par exemple, si un utilisateur à risque détient à la fois les rôles « administrateur utilisateur » et « administrateur de la facturation », la plateforme signale immédiatement ce conflit SoD au réviseur. Associées à des recommandations fondées sur le machine learning pour approuver ou résillier l’accès, les réviseurs disposent de tous les outils nécessaires pour atténuer immédiatement les risques de non-conformité.
Vous voulez le construire vous-même ?
La vidéo de démo ci-dessous vous montre la configuration du workflow et le résultat d’un événement de risque déclenché.
Démo : découvrez le workflow de gouvernance complet en action

Commencer : télécharger le modèle Okta Workflows
Cette automatisation est simple à créer grâce à la console Okta Workflows en glisser-déposer. Pour accélérer votre déploiement, nous avons regroupé l’ensemble de la chaîne logique dans un modèle préconstruit.
Téléchargez le modèle, puis importez le package `.flow` directement dans votre console Okta Workflows, associez vos hooks de connexion, puis activez-le.
Télécharger le modèle Okta Workflows : certification d’accès dynamique basée sur les risques
Schéma technique et manifeste du workflow
Pour les architectes de solutions et les ingénieurs souhaitant examiner la structure logique avant l’importation, le modèle `.flux` exécute le schéma de base sous-jacent suivant :
```json
{
"workflowName": "Générer une campagne d'Access Certification basée sur le risque",
"triggerEvent": "oktaitp:user.risk.detect (utilisateur à risque détecté)",
"orchestrationModules": {
"identityThreatProtection" : [
"retrieveUserRisk_JrLod3cJI8"
],
"identityGovernance" : [
"createUserCampaign_58rXvVJ_r",
"launchACampaign_dSfl7xoInP"
],
"notifications": [
« slack:sendMessageToChannel2 »
],
"systemLogic": [
« control:if »,
« control:join »,
« string:compose »,
« date:now, »
"date:add"
]
}
}
En exploitant les signaux d’Identity Threat Protection, vous pouvez enfin combler les lacunes entre une sécurité réactive et une gestion proactive des identités. Il est temps de laisser l’automatisation prendre le relais !
Prérequis
Pour mettre en œuvre cette automatisation, vous devrez disposer de licences pour ces solutions Okta dans votre tenant :
Activez également les champs d’application API suivants pour votre intégration :
- okta.accessRequests.request.manage
- okta.accessRequests.request.read
- okta.governance.accessCertifications.manage
- okta.governance.accessCertifications.read
- okta.governance.accessRequests.manage
- okta.governance.accessRequests.read
- okta.userRisk.read
- okta.userRisk.manage
Astuce pour la configuration des workflows
Lors de la configuration de la carte « Créer une campagne utilisateur » dans votre workflow, vous disposez d’une grande flexibilité pour l’attribution des réviseurs. Vous pouvez sélectionner un réviseur directement dans le menu déroulant (par exemple le responsable de l’utilisateur, un groupe spécifique ou des utilisateurs en particulier) et coder en dur un identifiant de réviseur de secours, ou bien créer une logique personnalisée pour attribuer dynamiquement le réviseur en fonction de la situation.


