



Résumé :
Une nouvelle fonctionnalité, le mode capteur de posture des appareils Okta Verify, permet le déploiement silencieux d’Okta Verify via MDM et collecte des signaux sur différents appareils macOS et Windows gérés. Cette fonctionnalité permet aux administrateurs de conditionner l’inscription à Okta Verify à la conformité des appareils et d’étendre les contrôles de sécurité Zero Trust aux postes de travail partagés avant l’authentification des utilisateurs.
Les programmes Zero Trust les plus avancés partagent une caractéristique commune : ils considèrent la sécurité non comme un objectif final, mais comme une démarche continue visant à renforcer et affiner le contrôle. Okta Verify permet depuis longtemps aux entreprises d’appliquer des politiques de posture des appareils à grande échelle, et aujourd’hui, nous étendons cette capacité. Avec le mode capteur de posture des terminaux Okta Verify, le Device Trust commence désormais dès le provisioning via la gestion des terminaux mobiles (MDM), offrant aux administrateurs des signaux de posture et des contrôles d’inscription plus tôt dans le cycle de vie du terminal que jamais auparavant.
Répondre au dernier kilomètre de Device Trust
Historiquement, les administrateurs déploient Okta Verify, les utilisateurs finalisent l’inscription, puis les politiques de posture des appareils s’appliquent à partir de là. Dans la plupart des cas, ce flux fonctionne bien. Mais aux marges — postes de travail partagés, bornes en première ligne, déploiements MDM à grande échelle — il commence à montrer ses limites.
Auparavant, aucun mécanisme ne vérifiait l’état du terminal avant l’inscription de l’utilisateur dans Okta Verify et Okta FastPass, ce qui ne permettait pas à l’équipe informatique de bloquer les ordinateurs portables personnels ou les terminaux non conformes. Pour les appareils partagés, tels que les postes de soins infirmiers à l’hôpital ou les terminaux de point de vente dans le commerce de détail, la difficulté s’accentue : aucun utilisateur n’étant propriétaire de ces appareils de façon permanente, des terminaux essentiels au fonctionnement peuvent se retrouver totalement en dehors du périmètre de votre politique de sécurité.
Fonctionnalités principales du mode capteur de posture des appareils Okta Verify
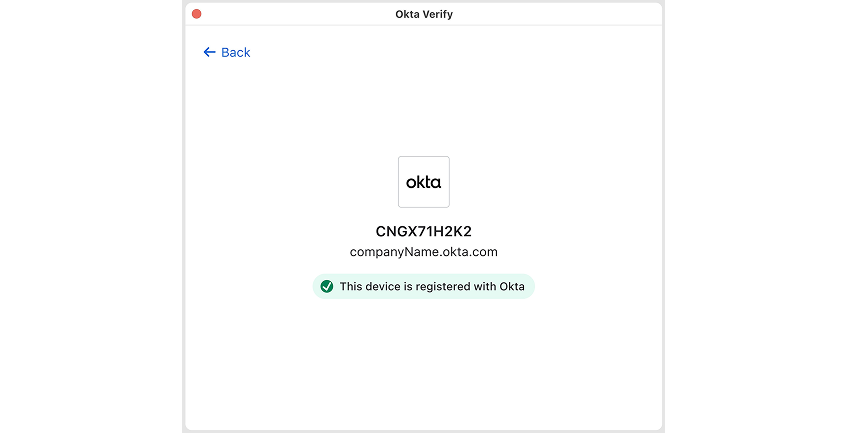
Le mode capteur de posture des appareils Okta Verify introduit une séparation claire entre la collecte des signaux des appareils et l’authentification des utilisateurs. Vos appareils n’ont plus besoin d’attendre qu’un utilisateur s’inscrive à Okta Verify et Okta FastPass avant que la plateforme puisse évaluer la posture de l’appareil.
Principales fonctionnalités :
- Déploiement silencieux piloté par MDM : Les administrateurs peuvent déployer Okta Verify de manière silencieuse sur les appareils macOS et Windows gérés lors du provisioning MDM, en créant automatiquement un enregistrement d’appareil dans Universal Directory, sans intervention des utilisateurs finaux ni inscription à Okta FastPass.
- Collecte des signaux des appareils avant authentification : La fonctionnalité collecte et transmet à Okta les signaux relatifs à la posture des appareils avant toute authentification d’un utilisateur ou d’une utilisatrice, ce qui permet de surveiller de manière proactive la posture du parc d’appareils avant de passer à l’étape suivante du déploiement.
- Inscription des utilisateurs soumise à une politique : En utilisant une Okta Account Management Policy, les administrateurs peuvent exiger une attestation de gestion comme prérequis à l’inscription à Okta Verify (et à toute inscription en aval à Okta FastPass), afin que seules les personnes utilisant des appareils conformes et gérés via MDM puissent poursuivre.
- Prise en charge des appareils partagés : les administrateurs et administratrices peuvent désormais appliquer des politiques de posture des appareils sur des postes de travail partagés sans propriété attribuée à une seule personne.
Que vous cherchiez à accélérer l’adoption d’Okta Verify sur un parc d’appareils vaste et complexe, ou que vous ayez besoin d’une visibilité centralisée et d’une application plus précoce sur chaque terminal géré par votre entreprise, le mode capteur de posture des appareils Okta Verify peut vous aider. Elle étend les contrôles de posture des appareils sur lesquels vous comptez déjà à l’ensemble du cycle de vie de l’identité, en intégrant les appareils partagés et les postes de travail en première ligne à votre programme Zero Trust.
Étendre le Zero Trust au cycle de vie de vos appareils
La sécurisation de votre flotte d’appareils ne doit pas attendre la connexion des utilisateurs. Le mode capteur de posture des appareils Okta Verify est disponible dès aujourd’hui en tant que fonctionnalité Early Access en libre-service pour les appareils macOS et Windows gérés. Pour en savoir plus sur cette fonctionnalité, consultez la documentation produit.
Cette fonctionnalité constitue une étape essentielle dans l’engagement continu d’Okta en faveur d’une sécurité Zero Trust continue, avec prise en compte des terminaux. Pour mettre en place une défense solide sur l’ensemble de votre parc matériel, découvrez Okta Device Access et Adaptive MFA. Ces solutions fonctionnent ensemble pour protéger les postes de travail partagés et sécuriser l’accès.
Toute mention de produits, fonctions, fonctionnalités ou certifications futurs dans cet article de blog revêt un caractère purement informatif. Ces éléments ne constituent pas des engagements et ne doivent pas être considérés comme un facteur déterminant dans les décisions d’achat. Le contenu de ce document revêt un caractère purement informatif et ne constitue pas des conseils juridiques, commerciaux ou en matière de confidentialité, sécurité ou conformité. © 2026 Okta, Inc. et ses affiliés.


