


Okta Threat Intelligence suit actuellement une vaste campagne de phishing ayant usurpé l’identité d’au moins une douzaine de fournisseurs de services spécialisés dans l’hôtellerie et la location de vacances.
Dans ces attaques, les personnes ciblées sont attirées vers des sites de phishing particulièrement trompeurs à l’aide de publicités malveillantes sur les moteurs de recherche, en particulier des annonces sponsorisées sur des plateformes telles que Google Search. Les attaques s’appuient sur de fausses pages de connexion convaincantes et des techniques de social engineering pour contourner les contrôles de sécurité et exploiter la confiance des utilisateurs et utilisatrices.
Nous avons observé qu’au moins treize entreprises du secteur de l’hôtellerie ont vu leur identité usurpée à l’aide de ces leurres.
Compte tenu du ciblage et de la nature des communications de phishing, la campagne semble conçue pour compromettre des comptes sur des plateformes cloud de gestion immobilière et de messagerie pour les clients.
Accès initial
Nous avons observé des campagnes dans lesquelles le malvertising, c’est-à-dire l’achat de publicités malveillantes sur les moteurs de recherche, a été utilisé pour attirer des personnes utilisatrices non averties de l’entreprise d’hôtellerie ou de location de vacances usurpée.
Par exemple, une recherche portant sur le nom de l’une de ces entreprises peut afficher plusieurs annonces sponsorisées qui redirigent les utilisateurs vers un site malveillant :
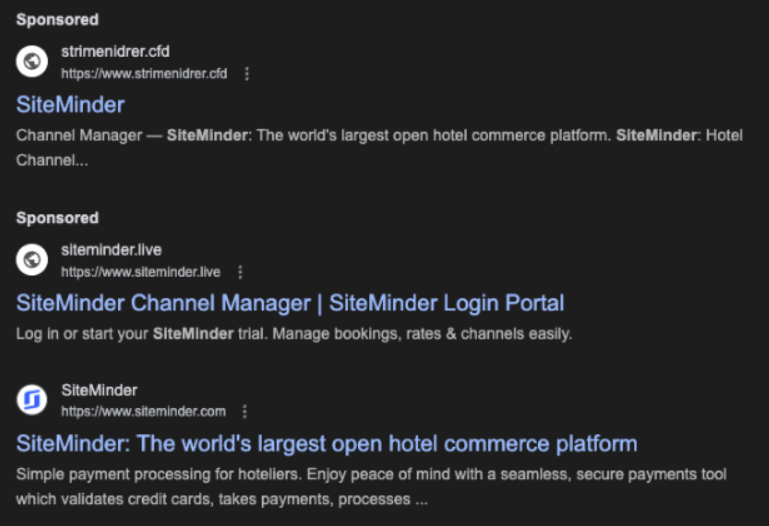 Exemple de malvertising présentant deux faux sites web mis en avant au-dessus d’un domaine légitime.
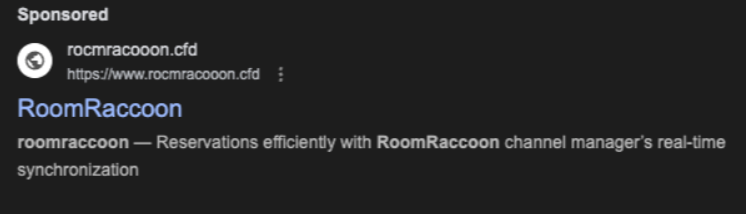 Exemple de malvertising redirigeant les utilisateurs et utilisatrices vers un autre site de phishing.
Les domaines observés utilisaient une variante de typosquatting du site web légitime.
Une personne qui accède à l’un de ces domaines malveillants voit une fausse page de connexion. Nous avons observé un grand nombre de sites de phishing se faisant passer pour au moins treize entreprises du secteur de l’hôtellerie.
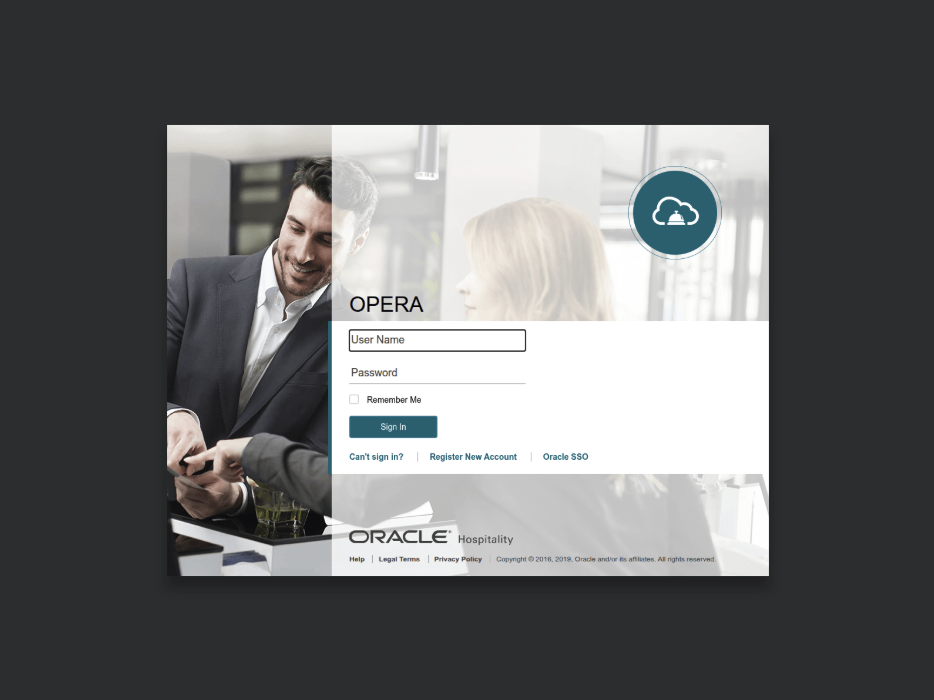 Compte tenu du ciblage et de la nature des communications de phishing, la campagne semble conçue pour compromettre des comptes sur des plateformes cloud de gestion immobilière et de messagerie pour les clients.
Tactiques, techniques et procédures
L’objectif de la première étape de la campagne est le vol d’identifiants. Les pages de phishing étaient configurées pour récupérer les noms d’utilisateur, les adresses e‑mail, les numéros de téléphone et les mots de passe.
L’activité observée témoigne d’une volonté de contourner ou d’intercepter des codes d’authentification multifacteur (MFA). Par exemple, certaines pages de phishing demandent explicitement un « mot de passe à usage unique » ou proposent les options « Se connecter avec un code SMS » et « Code par e-mail ».
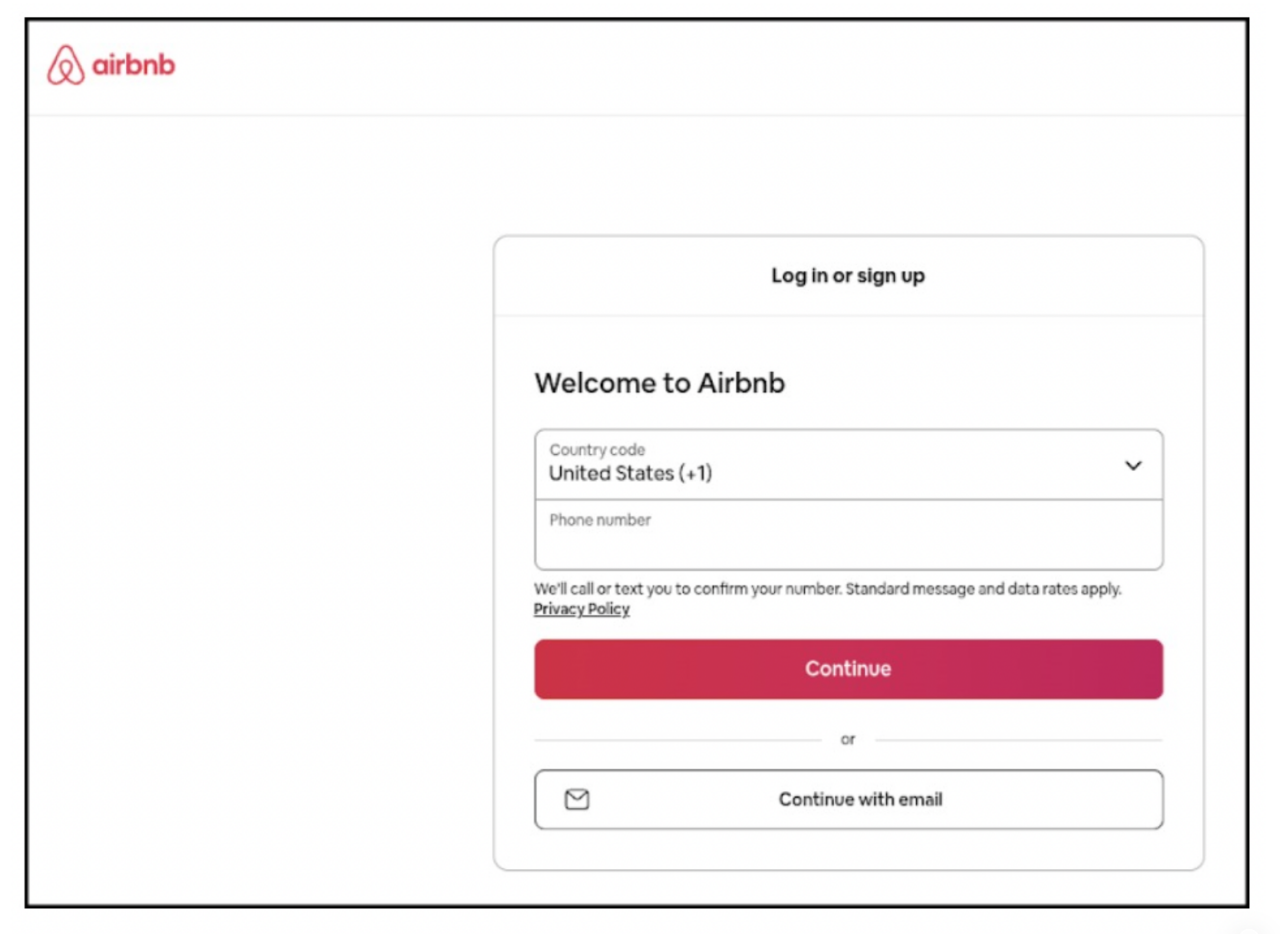 Capture d’écran d’un site de phishing se faisant passer pour Airbnb.
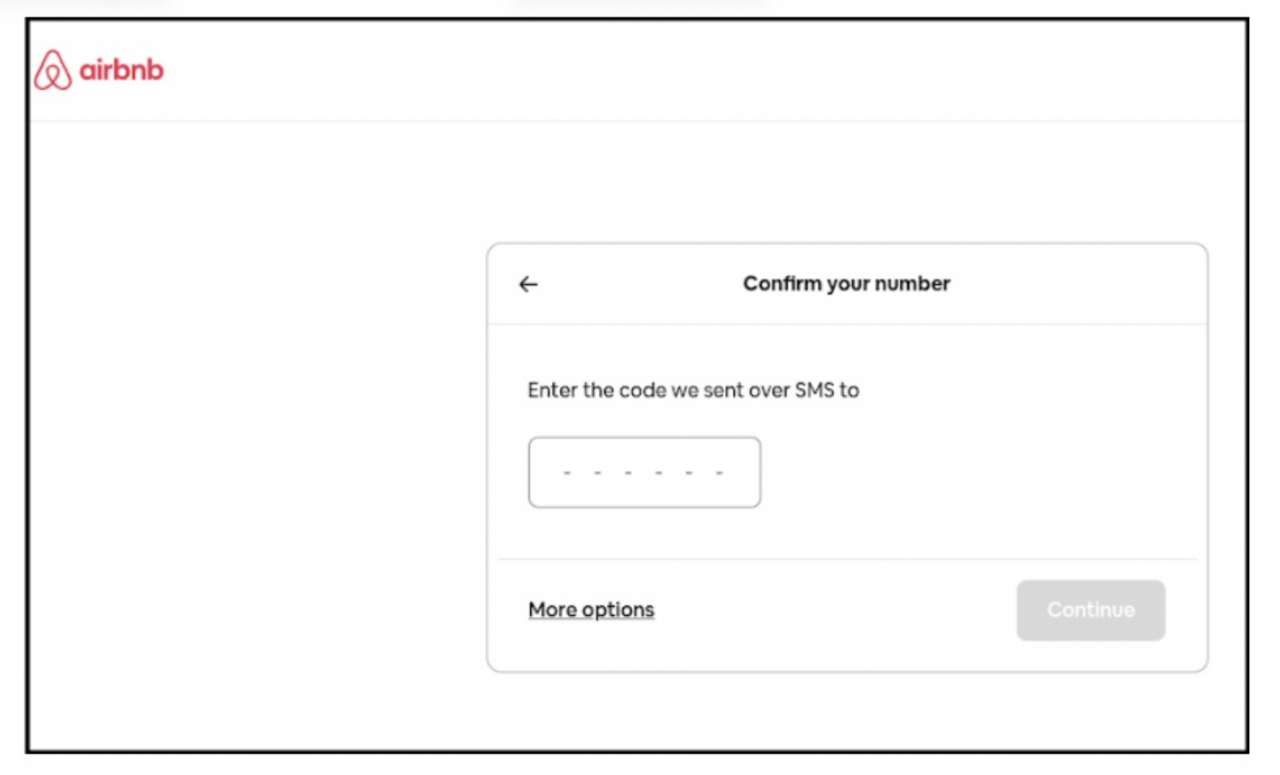 Une fois le numéro de téléphone saisi, la page de phishing demande les codes OTP envoyés par SMS.
En examinant le code source de ces sites web, nous pouvons observer le texte suivant :
<script>
function sendRequest() {
fetch("/mksd95jld43").catch(error => console.error("Ошибка запроса:", error));
}
// Запускаем запрос каждые 10 секунд
setInterval(sendRequest, 10000);
</script>
Le message d’erreur « Ошибка запроса » (« Erreur de requête ») et le commentaire « Запускаем запрос каждые 10 секунд » (« Nous lançons la requête toutes les 10 secondes ») laissent supposer la présence d’acteurs russophones derrière cette campagne. La campagne a également utilisé un important fournisseur de proxy de datacenter russe lors des activités de connexion des attaquants.
La campagne utilise également une technique de beaconing à des fins de suivi et d’analyse. Cela permet à l’attaquant de recueillir des informations précieuses en temps réel sur les victimes ayant accédé à la page de phishing, notamment :
Analyse des visiteurs
Géolocalisation et ciblage
Durée de la session
Détection des bots
Surveillance de l’état
Les clients d’Okta peuvent accéder à un ensemble détaillé d’indicateurs de compromission en sélectionnant Okta Threat Intelligence sur security.okta.com.
Mesures de réduction des risques
Inscrire les clients et partenaires sur le facteur d'authentification le plus robuste disponible, en privilégiant les facteurs de possession tels que les passkeys afin d’introduire une résistance au phishing tout en réduisant la friction pour les utilisateurs. Inscrire les collaborateurs à des authentificateurs robustes tels qu’Okta FastPass, les passkeys (FIDO2 WebAuthn) et les cartes à puce et appliquer la résistance au phishing dans la politique.
Refuser ou exiger un niveau d’assurance plus élevé pour les demandes provenant de réseaux rarement utilisés.
Identifier et automatiser les réponses aux demandes d’accès aux applications qui s’écartent des modèles d’activité utilisateur précédemment établis grâce à des évaluations adaptatives des risques.
Surveiller les enregistrements de domaines suspects afin d’observer toute modification du contenu proposé aux utilisateurs. Examiner les journaux d’application afin de détecter toute trace de communication avec des domaines suspects. Si le contenu hébergé sur le domaine enfreint des droits d’auteur ou des marques déposées, n'hésitez pas à soumettre une demande de retrait, preuve à l’appui, auprès du bureau d’enregistrement du domaine et/ou du fournisseur d’hébergement web.
Avertir les utilisateurs et utilisatrices lorsque des campagnes de malvertising et de phishing semblent cibler votre marque.
Avertir les utilisateurs finaux en cas d’activité suspecte détectée sur leur compte.
Moussa Diallo a contribué à cette recherche.


