


Introduction
À mesure que les modèles d’IA gagnent en capacités, ces outils polyvalents sont utilisés pour un large éventail de tâches, allant du développement et de l’analyse à la validation logicielle, à la recherche et à la détection de vulnérabilités.
Cela a donné lieu à une offre croissante de marchés parallèles, souvent illégaux, proposant des comptes auprès de fournisseurs d’IA. La demande est motivée à la fois par le coût et par les restrictions d’accès. Elle est satisfaite de différentes manières, notamment par des inscriptions frauduleuses de comptes, qui tirent souvent parti des essais gratuits ou des crédits.
Cet article examine comment les services d’IA gratuits ou à tarif réduit sont détournés, et présente des solutions pour contrôler les inscriptions frauduleuses dans Okta et Auth0 tout en maintenant une expérience fluide pour les nouvelles inscriptions légitimes.
Pourquoi recourir au marché gris ?
Plusieurs raisons poussent les utilisateurs et utilisatrices à se tourner vers des services du marché gris ou illégaux proposant l’accès à des modèles d’IA : le coût, l’accès et un certain degré d’anonymat.
Coût: les fournisseurs proposent des remises de 70 à 90 % sur les prix des abonnements. Les offres peuvent concerner des comptes par abonnement, un certain nombre de tokens, ou un certain nombre de requêtes (prompts). Avec ces packs, le nombre de requêtes alloué peut utiliser un nombre illimité de tokens.
Accès : Les personnes utilisatrices en Chine ne peuvent souvent pas accéder directement aux modèles d’IA de pointe développés aux États-Unis. Les modèles de pointe américains sont soit interdits, ou bloqués par la Chine, qui dispose de plusieurs réglementations sur l’IA, soit non proposés par les fournisseurs en raison de préoccupations liées à la sécurité nationale et à la protection des données sensibles.
En septembre 2025, Anthropic s’est attaquée au marché parallèle en restreignant les filiales proposant des services dans des régions non prises en charge comme la Chine. Néanmoins, le marché est en plein essor et l’inscription frauduleuse en est l’une des raisons. Les offres en langue chinoise, présentes sur des plateformes de messagerie, des forums clandestins et indexées dans des référentiels GitHub comme ce référentiel détaillé, semblent être plus nombreuses et se développer à une échelle bien supérieure aux offres cybercriminelles de moindre envergure en langue anglaise.
Le blog ChinaTalk a enquêté sur ces services d’API en chinois issus du marché gris, appelés « stations de transfert » ou « relais », qui sont promus sur des services de messagerie comme Taobao et Telegram. Les fournisseurs ont mis en place des opérations sophistiquées en utilisant des gateways d’IA et des services de surveillance de la disponibilité en ligne.
Les fournisseurs de services de modèles d’IA légitimes cherchent à contrer l’inscription frauduleuse. En avril 2026, Anthropic a annoncé l’adoption du système de vérification d’identité de Persona pour vérifier certains nouveaux comptes, ce qui implique de fournir une pièce d’identité officielle et un selfie en direct. Pour suivre la prolifération des services proxy destinés au marché chinois, Anthropic a mis au point un système d’empreintes digitales afin de détecter les abus de comptes dans les fuseaux horaires asiatiques, même si celui-ci sera supprimé, car l’entreprise indique avoir développé d’autres méthodes de détection.
Performance : les offres avancées peuvent utiliser des gateways d’API d’IA telles que LiteLLM ou OpenRouter pour se connecter à différents modèles proposés par divers fournisseurs, ce qui permet de limiter les interruptions si des comptes sont suspendus en raison d’abus.
Sécurité opérationnelle : Si le service proxy du modèle d'IA ne transmet pas la véritable adresse IP d'origine, il permet à des clients malveillants de dissimuler leur identité. Si le fournisseur illicite utilise un proxy de manière sophistiquée, le client peut parvenir à échapper à la détection.
Confidentialité des paiements : Ces services acceptent les cryptomonnaies, qui peuvent offrir un niveau de confidentialité supérieur à celui d’autres moyens de paiement. De nombreux fournisseurs ne demandent pas d’informations personnelles pour créer des comptes.
Service client : les fournisseurs d’IA illicites peuvent proposer une assistance aux clients si un compte est suspendu ou si le service est interrompu.
Cependant, il existe des inconvénients :
Sécurité opérationnelle : si le marché gris offre une certaine sécurité opérationnelle par rapport aux achats directs, il présente aussi des inconvénients. Lorsque les services sont configurés en tant que proxy de gateway, le fournisseur de services dispose d’une visibilité complète sur les prompts qui doivent être transmis à un modèle. C’est un problème de confidentialité, car le fournisseur de services pourrait divulguer accidentellement ou vendre des données.
Perturbation : les fournisseurs de modèles peuvent suspendre soudainement des comptes lorsque les contrôles visant à limiter la création de comptes frauduleux sont renforcés, ce qui perturbe les workflows complexes.
Appât et substitution : Les fournisseurs de services peuvent annoncer l’accès à un modèle de pointe, mais proposer en réalité un modèle moins coûteux et moins performant, ce qui peut ne pas être évident au moment de l’achat.
Incitations financières : les fournisseurs de services du marché gris ont intérêt à agir comme un Adversary-in-the-Middle. Même s’il était possible de transmettre les entrées et les sorties sans aucune connaissance, un fournisseur de services du marché gris perdrait la capacité de collecter des données de télémétrie sur ses utilisateurs ainsi que la possibilité d’extraire des modèles de pointe. Cette source de prompts est citée par ChinaTalk comme une source clé de revenus supplémentaires.
Tokens moins chers
Okta Threat Intelligence a identifié plus d’une demi-douzaine d’annonces de services sur des forums clandestins et des plateformes de messagerie, ce qui ne représente qu’une fraction de ces services. L’un de ces sites est Poison Claude :
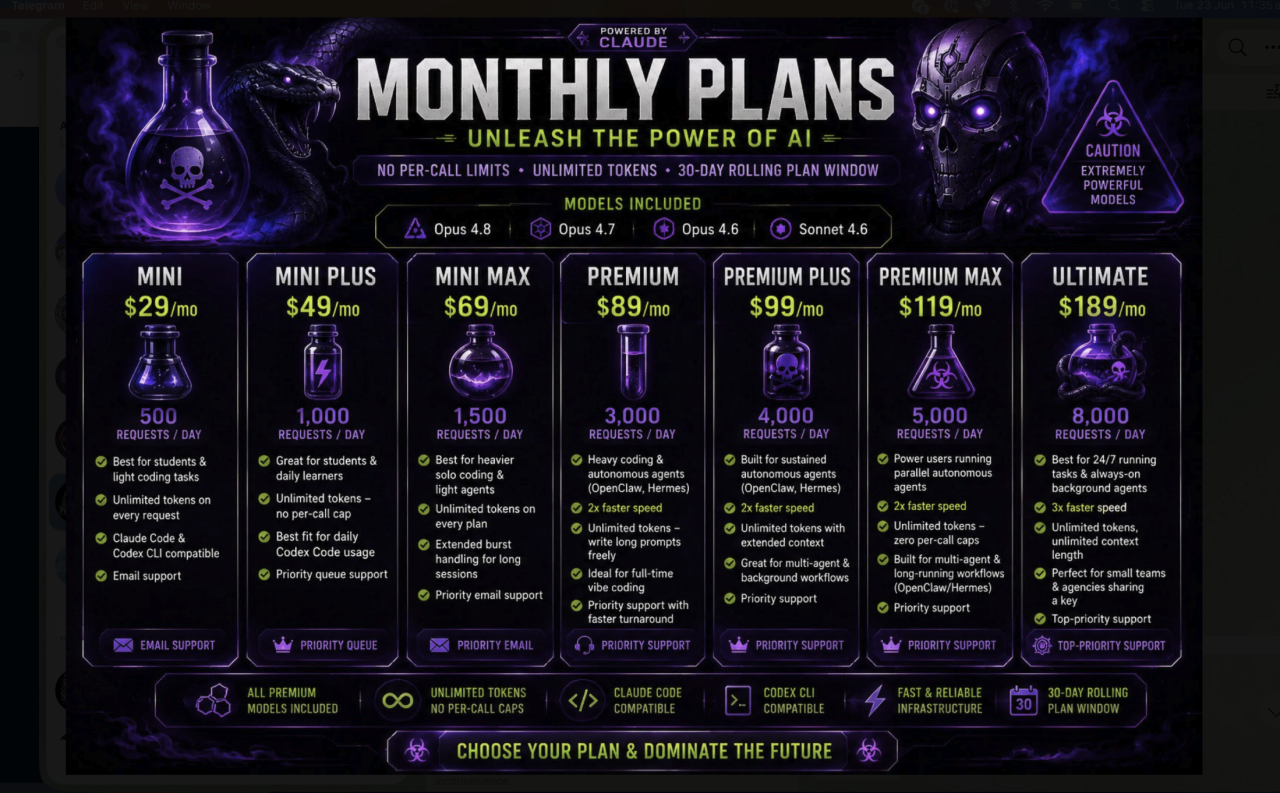 Un site, poison-claude.bitsender.top, propose des tokens « illimités » dans des offres dont la facturation dépend du nombre de requêtes. Elle propose également des packs de tokens à la carte.
Les publicités pour Poison Claude expliquent comment le service peut proposer des tokens à bas prix : en profitant de crédits bonus gratuits, comme le crédit bonus de 100 $ US sur AWS pour les comptes Bedrock. Le service indique clairement sur son site web : « Nous ajoutons ces comptes à notre pool, votre demande est acheminée vers un compte spécifique en arrière-plan (vous ne le voyez pas) et vous êtes facturé entre 5 % et 15 % du prix officiel par token selon le modèle. »
Les forfaits mensuels à tarif fixe proposés sur Poison Claude sont possibles grâce à « la différence entre ce que les fournisseurs en amont nous facturent sous forme de crédits bonus et ce que nous vous facturons ». Les modèles proposés sont Opus 4.8, Opus 4.7, Opus 4.6 et Sonnet 4.6.
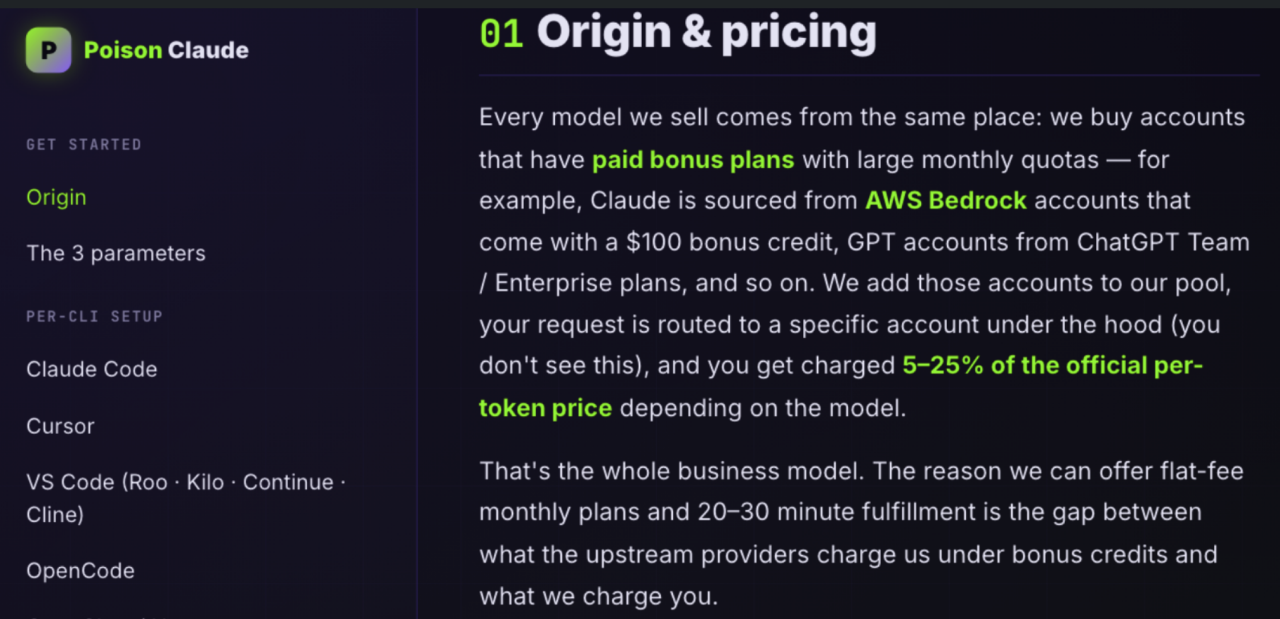 Poison Claude affirme pouvoir proposer un accès nettement moins cher aux modèles d’Anthropic grâce à des « crédits bonus » obtenus en achetant des comptes.
À compter du 3 juillet 2026, Amazon proposait 100 $ US de crédits AWS pouvant être utilisés sur Bedrock et d’autres services d’IA, avec 100 $ supplémentaires disponibles sous réserve de certaines activités sur le compte. Il est probable que l’accès à Bedrock ait été activé à la suite d’une inscription frauduleuse.
Poison Claude accepte les paiements en cryptomonnaies, notamment USD Tether, USD Coin, ethereum, litecoin et bitcoin. Une fois le paiement effectué, une clé API compatible avec Anthropic est provisionnée pour le client. Les utilisateurs sont ensuite invités à définir ces variables d’environnement afin que leur installation de Claude Code utilise l’API Poison Claude au lieu de l’API légitime.
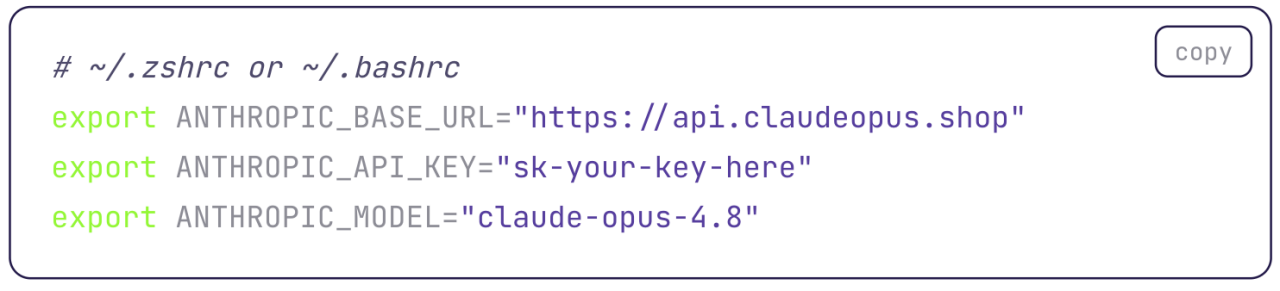 Instructions de Poison Claude pour définir les variables d’environnement de son service.
Les prompts sont transmis de l’API de Poison Claude à Anthropic, puis les réponses sont renvoyées au client.
Quelle est la popularité de Poison Claude ? Une erreur de configuration fournit un indice. Les opérateurs de Poison Claude ont exposé une route d’API. L’exécution d’une commande GET sur /api/status a affiché le nombre total d’utilisateurs ainsi que le nombre d’utilisateurs actifs :
--> HTTP 200 : {status: operational, total_users: 881, active_users: 872}
Le domaine principal pour Poison Claude, poison-claude.bitsender[.]top était hébergé derrière le CDN de Cloudflare, masquant son adresse IP d’origine. Cependant, les responsables du site ont oublié d’inclure le point de terminaison, api.claudeopus[.]shop, qui était hébergé sur Hostinger à Mumbai (l’exposition a été corrigée).
Crédit de démarrage
Ecomagent.in est un autre service qui propose un nombre illimité de tokens via son propre point de terminaison pour des abonnements à un tarif inférieur à celui du marché. L’offre inclut un accès à Opus 4.8, Opus 4.6, Sonnet 4.6 et GPT Codex 5.5 via son point de terminaison API personnalisé.
Ecomagent présente sur son site web un exemple de requête cURL vers sa propre API avec la phrase « Hello », puis le résultat attendu sous forme d’objet au format .json qui contient la réponse du modèle : « Bonjour ! Comment allez-vous aujourd’hui ? Puis-je vous aider ? »
La réponse contenait des métadonnées sur le prompt et l’utilisation de tokens. La sortie contient un champ intitulé id : "msg_vrtx_01XNdd65BAkT82dLgksZGWD3", ce qui indique qu’il s’agit d’une réponse provenant de la plateforme Vertex de Google, désormais appelée Gemini Agent Enterprise Platform.
À l’instar d’Amazon, Google Cloud offre des crédits aux nouveaux comptes, bien que les utilisateurs doivent enregistrer une carte de paiement. Google offre également jusqu’à 350 000 $ de crédits aux start-ups spécialisées dans l’IA qui prévoient d’utiliser la plateforme Gemini Enterprise Agent ou son modèle Gemini. Un test d’Ecomagent n’a révélé aucune réponse contenant un champ id avec msg_vrtx.
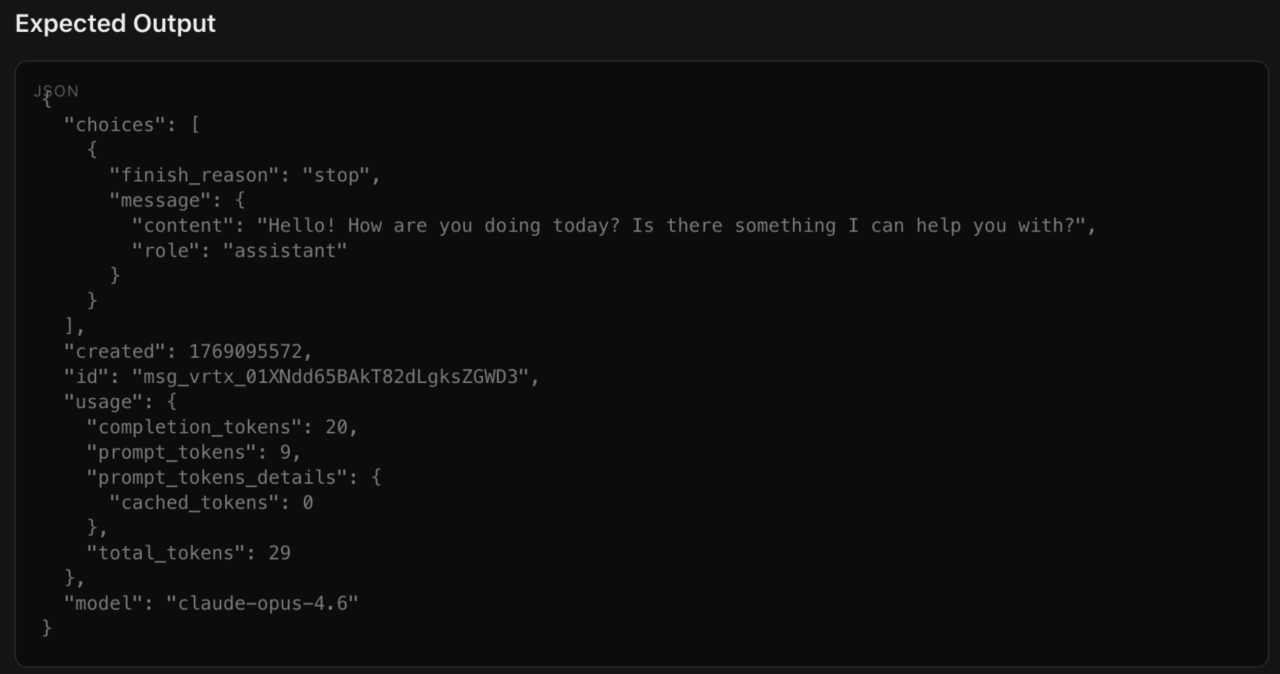 La documentation d’Ecomagent indique que l’entreprise a utilisé la plateforme de déploiement Vertex AI de Google pour proposer des services d’IA à moindre coût à Anthropic.
Ecomagent indique un nom d’utilisateur Telegram pour l’assistance sur le site web. Ecomagent affirme pouvoir proposer des modèles Anthropic à tarif réduit grâce à l’utilisation de crédits pour start-ups. Comme de nombreuses entreprises spécialisées dans l’IA, Anthropic offre également des crédits gratuits aux start-ups, allant de 25 000 $ à 100 000 $. Les start-ups doivent présenter une demande pour obtenir ces crédits, et il est probable qu’une telle utilisation contreviendrait aux conditions générales.
Comme Poison Claude, Ecomagent exposait également une route API non authentifiée affichant le nombre total d’utilisateurs ( total_users) ainsi que le nombre d’utilisateurs actifs (active_users) du service, tous deux inférieurs à 1 000.
 Les résultats d’une requête cURL via une route API non authentifiée.
Étude de cas : service vidéo d’IA
Cette année, l’IA a connu un véritable engouement, avec des start-ups et des entreprises bien établies qui s’affrontent pour conquérir le marché. De nombreux services d’IA offrent des essais gratuits ou un accès gratuit.
Okta Threat Intelligence a récemment observé une entreprise spécialisée dans la vidéo par IA présentant un taux élevé d’inscriptions frauduleuses par force brute, probablement générées par des bots. Ce fournisseur propose un essai gratuit de son service.
Entre le 1ᵉʳ juin 2026 et le 1ᵉʳ juillet 2026, les journaux indiquent plus de 105 000 tentatives d’inscription par force brute provenant de 251 adresses IP distinctes probablement associées à des bots.
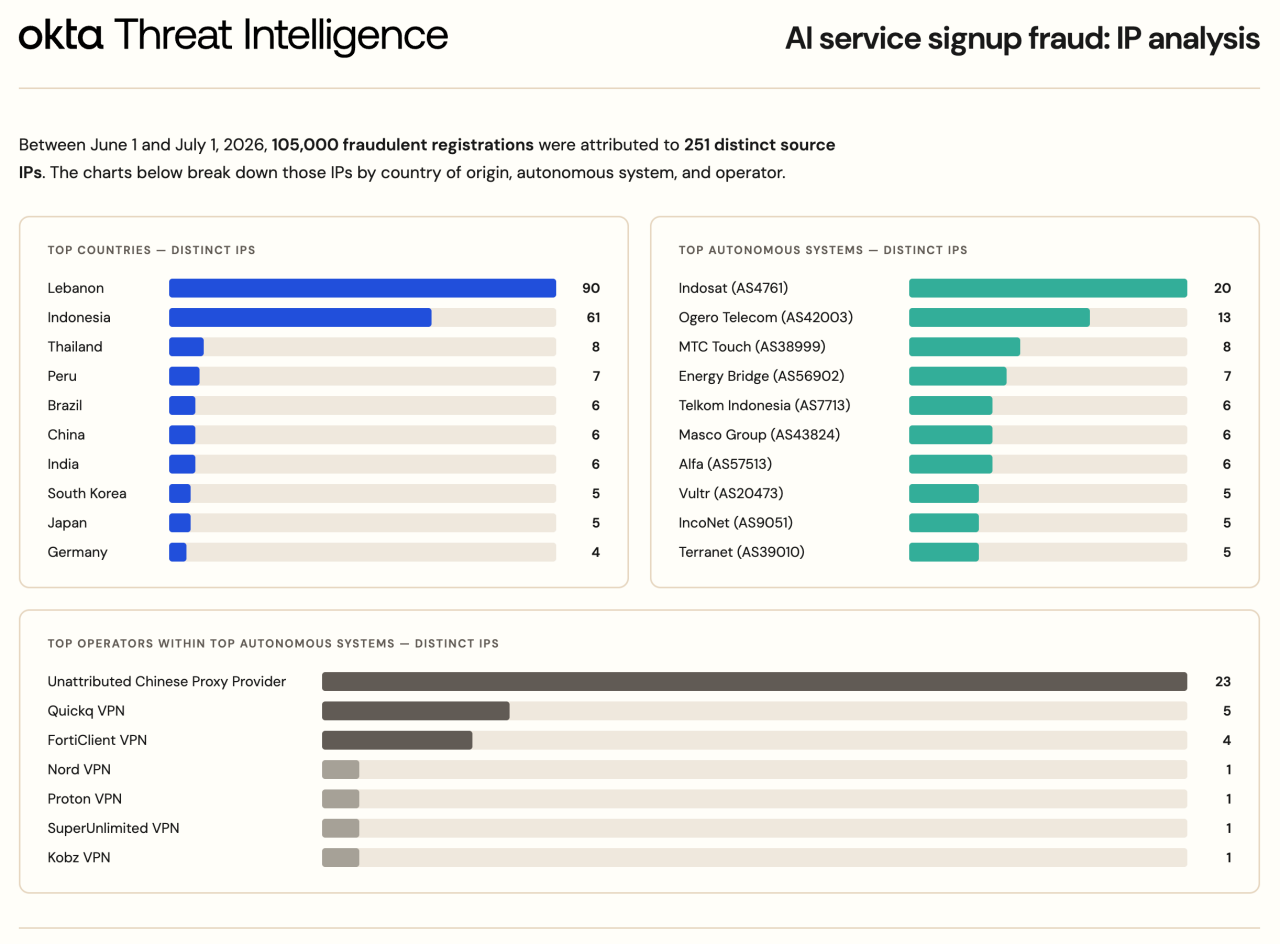 Des inscriptions frauduleuses à un service d’IA proposant des essais gratuits ont été associées à des fournisseurs de proxy et à des VPN sur des réseaux situés au Liban, en Indonésie et en Thaïlande.
D’après nos données, il est très probable que des utilisateurs basés en Chine contournent les restrictions régionales. Certains des principaux fournisseurs de VPN, comme QuickQ VPN, sont couramment utilisés par les internautes chinois, et le principal domaine d’e-mail était qq.com, un service très populaire en Chine.
Cela mis à part, l’essai gratuit a attiré des opportunistes du monde entier. Comme indiqué sur le côté droit du graphique ci-dessous, la liste globale des inscriptions comprend des domaines jetables comme dakaka.org, emailinbo.live, et ratixq.com, indiquant très probablement la création d’identités synthétiques à grande échelle.
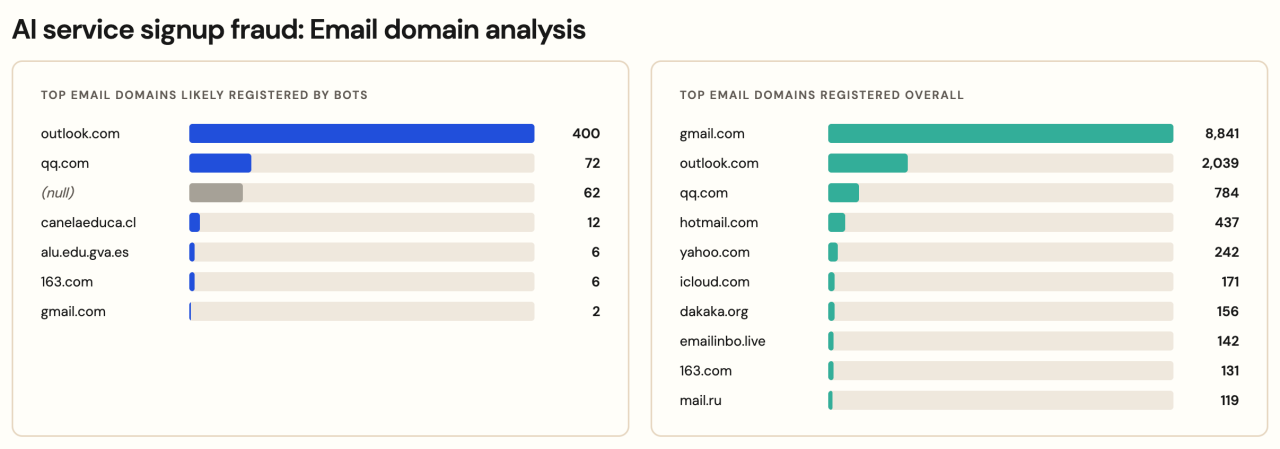 La liste globale des inscriptions contient des domaines jetables comme dakaka.org, emailinbo.live, et ratixq.com, indiquant très probablement la création d’identités synthétiques à grande échelle.
On observe également des signes montrant que des personnes malveillantes cherchent à profiter de l’essai gratuit. L’accès à ce service particulier a été annoncé sur des forums fréquentés par des cybercriminels. Un vendeur contacté via Telegram a affirmé disposer à la fois de clés API et d’identifiants permettant un « accès complet » au service.
Un deuxième fournisseur a tiré profit des inscriptions frauduleuses avec le même service. Pour 40 $ US en cryptomonnaie Tether, le vendeur proposait un compte « créé » en affirmant que cette situation était préférable à celle d’un compte piraté (un compte dont les identifiants d’une personne autorisée ont été dérobés) car un compte piraté risquait davantage d’être désactivé.
Le vendeur a alors fourni un nom d’utilisateur et un mot de passe, affirmant qu’une fois la période d’essai terminée, le compte passerait à un « abonnement payant ». C’était faux. Ce fournisseur, probablement basé en Turquie, avait déjà escroqué des clients et avait été banni du célèbre forum cybercriminel BreachForums.
Comment Okta Threat Intelligence intervient
Avant la publication, Okta Threat Intelligence a informé Cloudflare et Anthropic de l’infrastructure et des modèles d’abus documentés dans cet article. Cloudflare a été informée de l’utilisation de son CDN par Poison Claude pour masquer l’origine du service, et Cloudflare a ensuite affiché un avertissement de phishing à l’entrée du site.
Au 16 juillet 2026, Cloudflare a refusé d’intervenir concernant claudeopus[.]shop, qui utilise Cloudflare comme CDN et Cloudflare Turnstile pour la protection contre les bots. Nous avons également informé Amazon Web Services et Google Cloud de l’utilisation abusive apparente de leurs programmes de crédits pour start-ups par Ecomagent et des services similaires.
Les domaines concernés et les points de terminaison API ont été archivés et transmis aux canaux de signalement des abus. Nous continuons d’informer les fournisseurs d’IA des attaques par fraudes à l’inscription visant leurs tenants Auth0 et organisations Okta. Nous partageons ces résultats publiquement afin de sensibiliser aussi bien les administrateurs CIAM que les fournisseurs d’IA, et nous continuerons à surveiller l’apparition de nouveaux services frauduleux à mesure que le marché parallèle de l’accès à l’IA se développe.
Conclusion
L’activité des bots augmente sur l’ensemble d’Internet, en particulier avec le déploiement croissant des agents d’IA. Les personnes qui gèrent des réseaux de bots disposent également d’un choix plus large que jamais pour contrer les méthodes de détection des bots, notamment grâce aux proxies résidentiels. Les proxies résidentiels permettent au trafic malveillant de transiter par des connexions IP de particuliers généralement considérées comme fiables et n’ayant souvent que peu ou pas d’antécédents d’activités malveillantes, ce qui rend leur blocage risqué.
Bien qu’un certain niveau d’inscriptions frauduleuses soit inévitable et constitue l’un des inconvénients des essais gratuits, il est possible d’y remédier. La section des recommandations présente des outils et des sources pour les contrôles CIAM d’Okta et d’Auth0, qui permettent aux administrateurs et administratrices de trouver un équilibre pertinent lors des inscriptions.
Lutter contre la fraude à l'inscription
Les personnes malveillantes créent de faux comptes pour diverses raisons. Comme indiqué précédemment, cela inclut l’exploitation des offres promotionnelles destinées aux nouveaux utilisateurs, mais il existe de nombreuses autres méthodes : faire vieillir des comptes pour leur donner une apparence légitime, saturer les systèmes afin de bloquer les véritables utilisateurs, mettre en place des opérations frauduleuses de social engineering, répertorier des noms d’utilisateur valides comme étape préalable à des attaques de credential stuffing, de phishing ou de spam.
Toute solution qui ne prévoit pas l’adoption de facteurs plus sécurisés lors de l’inscription reste insuffisante. La prise en charge native des passkeys par Auth0 et Okta fait augmenter le coût de la création de compte jusqu’à un niveau que les attaquants automatisés ne peuvent pas supporter : des identifiants liés au matériel, résistants au phishing, qui ne peuvent pas être exploités à grande échelle, partagés ou provisionnés en masse. Okta Threat Intelligence n’a pas encore observé l’utilisation de passkeys dans une campagne de fraude à l’inscription suivie par nos équipes. Les fournisseurs d’IA devraient considérer l’inscription nécessitant une passkey non pas comme un compromis en matière d’expérience utilisateur, mais comme un moyen de lutte contre la fraude : cela n’empêchera pas une personne déterminée de créer un compte, mais cela rend l’exploitation automatisée par des bots, qui alimente des services comme Poison Claude, économiquement intenable.
Les clés API statiques sont la monnaie du marché parallèle. Le modèle économique de Poison Claude repose sur l’agrégation et la revente de ces éléments via leur fournisseur centralisé. L’attrait des clés statiques réside dans leur commodité, mais sur les plateformes modernes, cet écart de commodité s’est en grande partie réduit.
Le modèle d’application d’Auth0 et d’Okta remplace une clé statique par le flux d’identifiants client OAuth 2.0 : la machine échange un identifiant client et un secret contre un token d’accès à courte durée de vie, limité aux autorisations nécessaires. Un token divulgué expire par défaut après un délai court configurable. Une clé statique divulguée n’expire pas. Les fournisseurs ne doivent délivrer aucun identifiant ayant une durée de vie illimitée : tout token pouvant être copié dans un fichier et partagé finit par devenir un produit de marché parallèle.
Des playbooks pour lutter contre la fraude à l’inscription sont disponibles pour Auth0. Les administrateurs Okta Customer Identity doivent mettre en place des contrôles tels que la protection contre les bots, le Progressive Profiling et les politiques d’inscription, les zones réseau dynamiques améliorées et l’Identity Threat Protection (ITP) afin de prévenir les inscriptions frauduleuses.


