



Résumé
Au cours des 12 derniers mois, Okta Threat Intelligence a constaté une augmentation du nombre d’attaques dans lesquelles les utilisateurs sont incités à approuver des inscriptions de MFA et des réinitialisations de mots de passe initiés par des attaquants.
Nous avons observé de nombreux groupes d’activités liés au sein desquels des cybercriminels ont testé, itéré et développé ce type d’attaques de social engineering.
Une notification proactive sur cinq envoyées par Okta à ses clients au cours du mois dernier concernaient des domaines de phishing contenant la chaîne « passkey ». La campagne la plus récente observée (O-UNC–066) recourrait au prétexte d’inscription d’une passkey pour obtenir un accès persistant à des comptes Entra.
Renforcer les processus d’inscription de MFA et de récupération des comptes doit désormais être une priorité pour chaque équipe en charge de l’identité, quelle que soit la plateforme ou le cas d’usage.
Analyse des menaces
Jusqu’en 2025, la majorité des activités de social engineering que nous observions consistait à usurper l’identité de membres de l’équipe support ou du helpdesk afin de pousser les utilisateurs à saisir leur mot de passe et leur code OTP sur des sites de phishing contrôlés par les attaquants.
Cette catégorie de phishing d’identifiants devient inefficace lorsque les entreprises exigent l’utilisation d’facteurs d’authentification résistants au phishing dans leur politique. Dans des conditions définies par une politique résistante au phishing, même lorsqu’un utilisateur est amené à visiter un site contrôlé par un attaquant, il ne peut pas partager ses identifiants d’accès.
Depuis, plusieurs groupes d’activités malveillantes se sont adaptés à l’adoption par leurs cibles de la résistance au phishing en recourant à des méthodes d’attaque qui contournent le vol et la réutilisation des identifiants utilisateurs.
La liste des groupes d’activités malveillantes ci-dessous, présentée dans l’ordre chronologique du plus ancien au plus récent, met en avant certaines de ces tactiques.
Cybercriminel | Processus ciblé | TTP |
|---|---|---|
Inscription (inscription de passkey) | L’attaquant se fait passer pour l’équipe sécurité de l’entreprise ciblée afin d’inciter les utilisateurs à se rendre sur une page de phishing qui les encourage à configurer une passkey. | |
Récupération (réinitialisation du mot de passe) | L’attaquant se fait passer pour le support technique de l’équipe IT de l’employeur, incite les personnes ciblées à se rendre sur une page de phishing et/ou à autoriser une application contrôlée par l’attaquant. | |
Inscription | L’attaquant se fait passer pour le support technique de l’entreprise lors d’appels vocaux afin d’inciter les personnes visées à se rendre sur des sites de phishing visant à dérober des identifiants. | |
Récupération (réinitialisation du mot de passe) | L’attaquant se fait passer pour le support technique de l’employeur et invoque une urgence de réinitialisation du mot de passe comme prétexte. | |
Inscription (inscription de passkey) | L’attaquant se fait passer pour l’équipe IT de l’employeur lors d’appels téléphoniques afin d’inciter les personnes ciblées à se rendre sur des sites de phishing d’identifiants, puis utilise les identifiants volés pour inscrire une passkey contrôlée par l’attaquant sur le compte utilisateur. | |
Récupération (réinitialisation du mot de passe) | L’attaquant déclenche le flux « mot de passe oublié » pendant l’appel et manipule simultanément l’utilisateur pour qu’il approuve la réinitialisation. |
Il est à noter que nous n’avons pas encore observé le cybercriminel qu’Okta identifie sous le nom de O-UNC-067 utiliser des kits de phishing d’identifiants pour prendre le contrôle des comptes.
Cet acteur malveillant, actif depuis au moins juin 2026, sélectionne des entreprises dont la configuration permet la réinitialisation du mot de passe en libre-service (SSPR).
Le cybercriminel commence par effectuer une reconnaissance des cibles afin d’évaluer si un lien permettant de déclencher une réinitialisation de mot de passe est accessible, et de déterminer quels challenges MFA s’appliquent pour vérifier l’identité de l’utilisateur lorsque cette réinitialisation est lancée. Si une option de réinitialisation du mot de passe en libre-service est activée et que l’utilisateur parvient à vérifier son identité au cours de ce flux à l’aide de facteurs MFA non résistants au phishing, l’attaquant appelle sa cible tout en déclenchant simultanément le flux de réinitialisation du mot de passe.
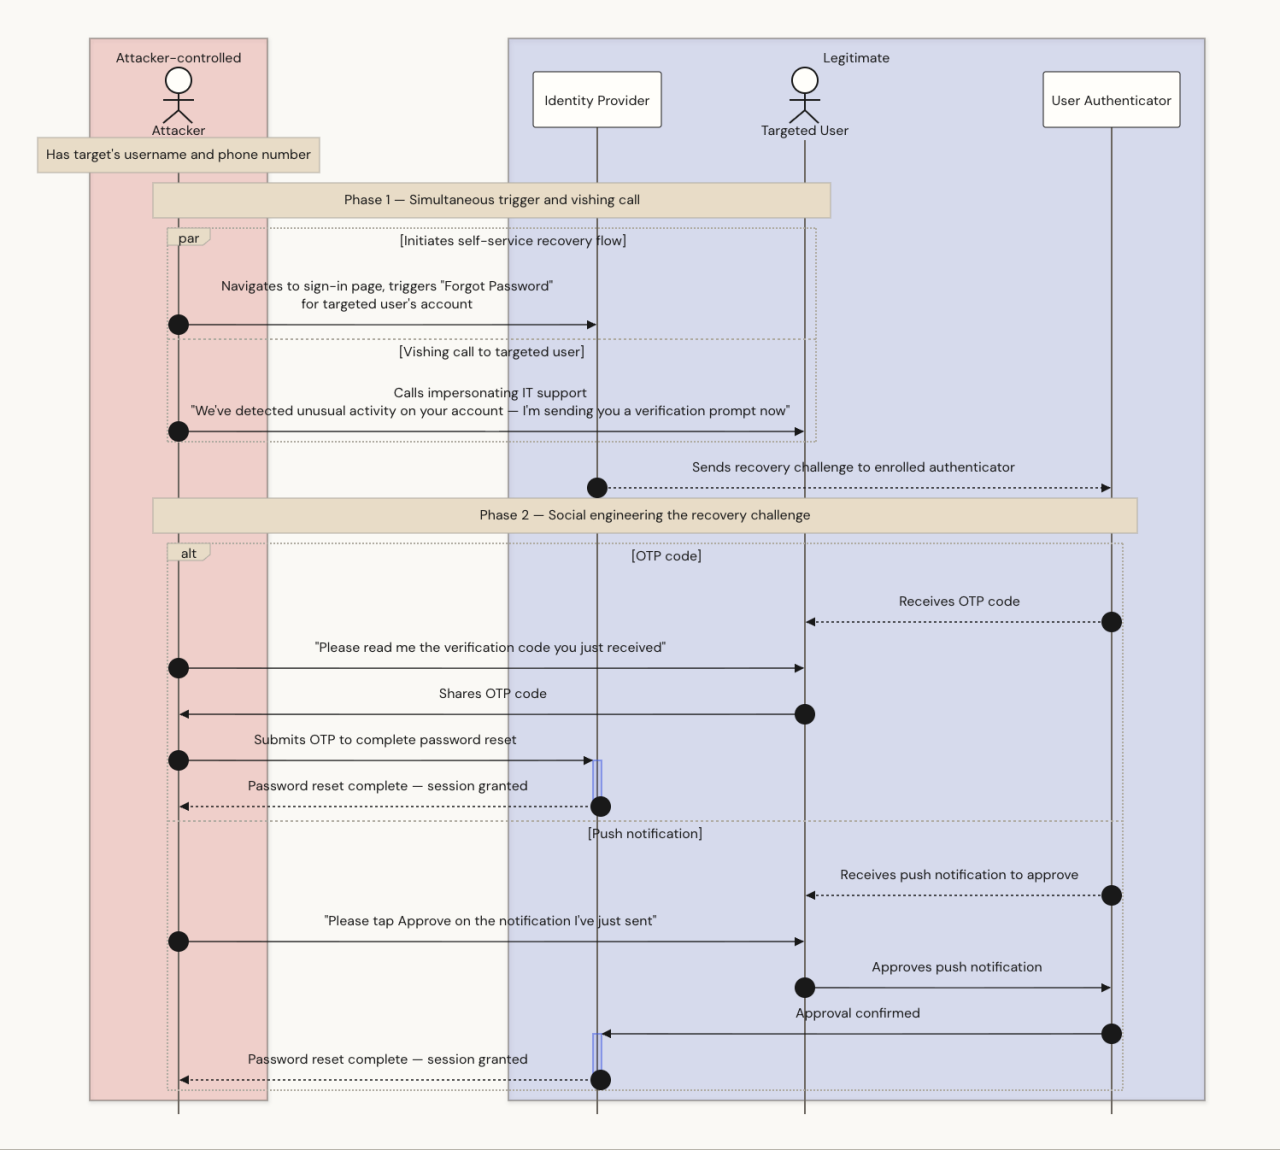 Figure 2 : exploitation de la récupération en libre-service
Analyse du processus de récupération de compte
Défense minimale viable
Qu’une campagne de social engineering vise l’inscription d’un facteur d’authentification (p. ex., O-UNC-066) ou la récupération d’un facteur (p. ex., O-UNC-067), la réussite ou l’échec de l’attaque dépend des politiques de gestion des comptes au niveau de l’entreprise cible.
Dans la configuration de gestion de compte la plus vulnérable :
Un lien de réinitialisation du mot de passe est disponible sur une page de connexion publique.
Les politiques d’inscription de MFA permettent de vérifier l’identité de l’utilisateur à l’aide de n’importe quel facteur MFA.
Les politiques d’inscription du MFA autorisent la vérification depuis n’importe quelle adresse IP.
Cette configuration peut convenir à certains cas d’usage d’identité, mais elle ne convient pas aux clients de l’identité des collaborateurs. Un attaquant qui a contacté un utilisateur ciblé par téléphone peut déclencher la réinitialisation du mot de passe depuis son propre appareil tout en persuadant l’utilisateur de partager un OTP ou d’accepter une demande push pour approuver la réinitialisation.
Les administrateurs Okta peuvent très facilement ajouter de la friction directement dans la politique d’inscription du MFA en :
Exigeant une vérification supplémentaire (en plus d’un challenge à facteur unique) pour lancer la réinitialisation ; et en
Limitant la possibilité d’utiliser les fonctionnalités de libre-service aux plages d’adresses IP de confiance.
Cela ajoute une friction qui empêche les attaques opportunistes, mais ne résisterait pas face à un adversaire déterminé. Un acteur de social engineering qui déclenche l’événement de libre-service peut choisir parmi une liste de challenges disponibles lors du processus de récupération, et sélectionnera toujours la méthode d’authentification la plus faible, donc la plus « sensible au phishing ».
C’est pourquoi tous les clients d’Okta devraient examiner attentivement les politiques de gestion des comptes Okta.
Appliquer la résistance au phishing à l’inscription des facteurs d’authentification
Les politiques de gestion des comptes (AMP) d’Okta ont été initialement introduites pour répondre aux exigences du cycle de vie des facteurs d’authentification des entreprises qui utilisent l’authentification sans mot de passe. De plus en plus, ces politiques doivent également être considérées comme un outil de configuration permettant de protéger l’ensemble des flux d’inscription et de récupération des facteurs d’authentification contre les attaques de social engineering.
Les AMP donnent aux administrateurs le même ensemble complet de contraintes politiques pour la récupération de comptes, qui étaient auparavant uniquement disponibles pour l’authentification. Les AMP peuvent être utilisés pour exiger une vérification reposant sur des facteurs résistants au phishing, des appareils gérés, des réseaux de confiance ou divers autres critères et appliquer efficacement le principe du « Zero Trust » au processus de récupération de comptes.
Okta Threat Intelligence recommande d’utiliser les politiques de gestion des comptes Okta afin d’appliquer une résistance au phishing lors de l’inscription et de la récupération des facteurs d’authentification. Les AMP peuvent exiger qu’un utilisateur vérifie son identité à l’aide d’un facteur résistant au phishing avant d’ajouter ou de modifier un authentificateur.
Dans la configuration de gestion des comptes la plus robuste disponible, les comptes utilisateurs sont initialisés à l’aide de clés de sécurité physiques préenregistrées et la politique de gestion des comptes impose systématiquement que l’utilisateur vérifie son identité à l’aide d’un facteur résistant au phishing avant de pouvoir ajouter ou modifier un authentificateur. Cela neutralise les attaques lors de l’inscription et de la récupération de facteurs d’authentification. Lorsque des cas particuliers (rares) se présentent, Okta s’intègre à des services de vérification d’identité qui demandent à l’utilisateur de fournir une pièce d’identité officielle délivrée par un État et de réussir un contrôle de présence pour lancer la récupération.
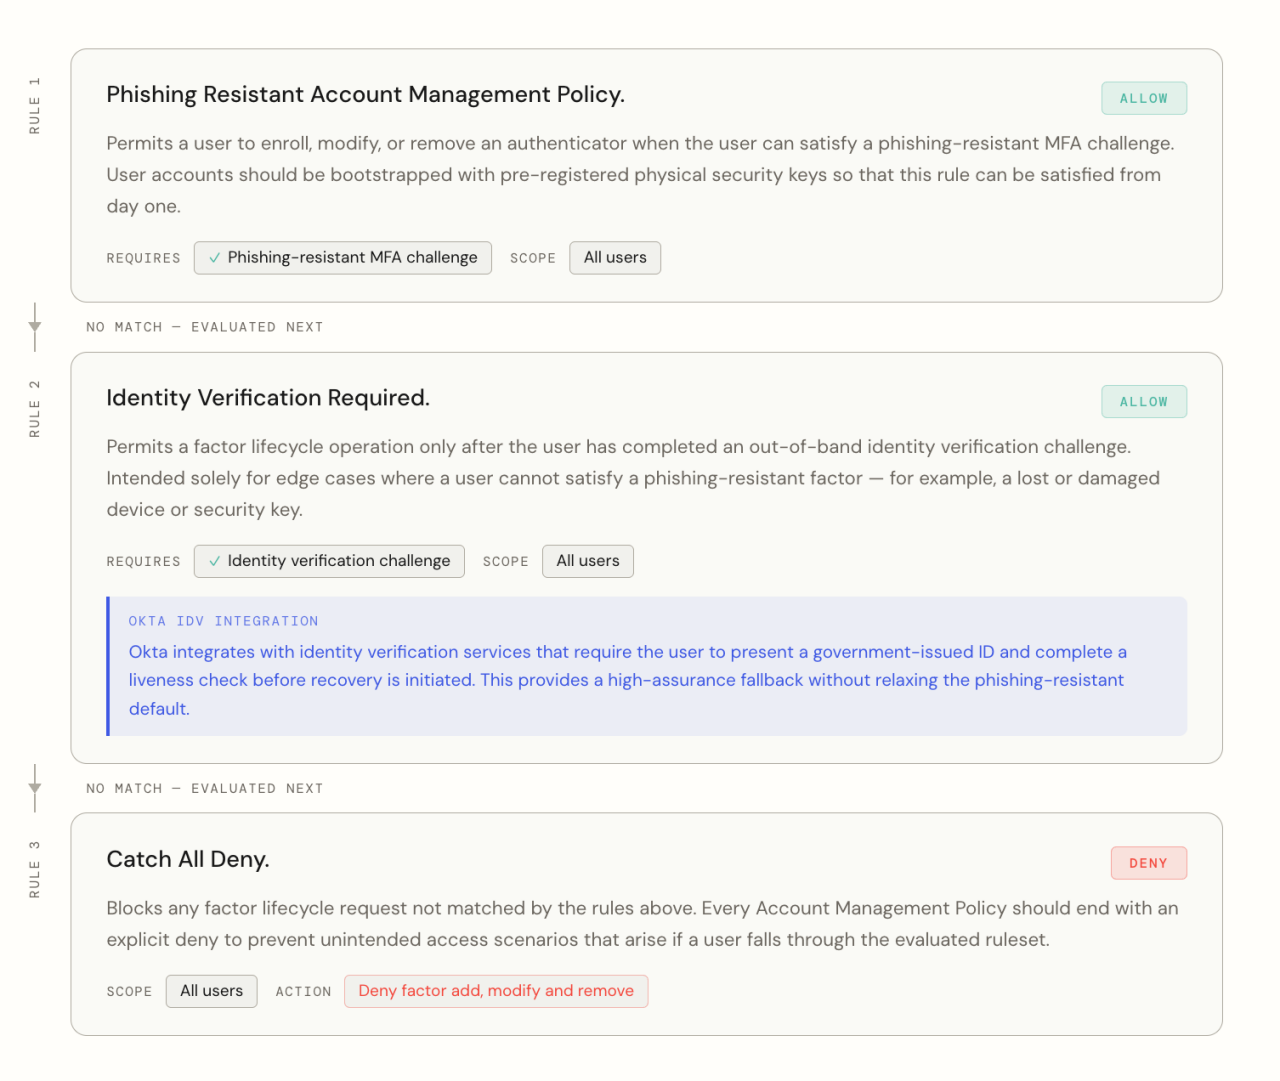 Figure 3 : ensemble de règles de politique de gestion des comptes résistant au phishing
La deuxième approche la plus robuste consiste à utiliser les AMP Okta, les groupes et les event hooks pour relever progressivement le niveau d’exigence d’inscription pour les collaborateurs qui ne sont pas encore inscrits à un nombre suffisant de facteurs résistants au phishing.
Dans un tel scénario, la première règle AMP évaluée peut permettre à un utilisateur d’ajouter ou de modifier un facteur si la demande provient d’un appareil géré et si l’utilisateur réussit un challenge MFA résistant au phishing. L’objectif doit être que tous les utilisateurs soient progressivement ajoutés au groupe concerné par cette règle, puis contraints à n’utiliser que des facteurs résistants au phishing lors des évènements du cycle de vie des facteurs. Les utilisateurs qui déclenchent des règles de politique moins sécurisées doivent être prioritaires pour la migration.
La règle suivante peut contraindre l’utilisateur de toute manière possible tant qu’il n’a pas inscrit un nombre suffisant de facteurs d’authentification résistants au phishing. Les utilisateurs peuvent être obligés de répondre à un challenge de vérification d’identité (IdV), par exemple, ou être temporairement autorisés à vérifier leur identité à l’aide de facteurs moins robustes pendant leurs premiers jours d’onboarding s’ils s’inscrivent depuis un réseau de confiance. Les outils Event Hooks ou Okta Workflows peuvent également être utilisés pour faire passer automatiquement les utilisateurs dans des groupes soumis à des exigences d’authentification renforcées dès qu’ils remplissent les critères requis.
N’oubliez jamais d’ajouter un refus général comme règle finale (en bas) dans toute politique, afin d’éviter tout scénario d’accès non souhaité.
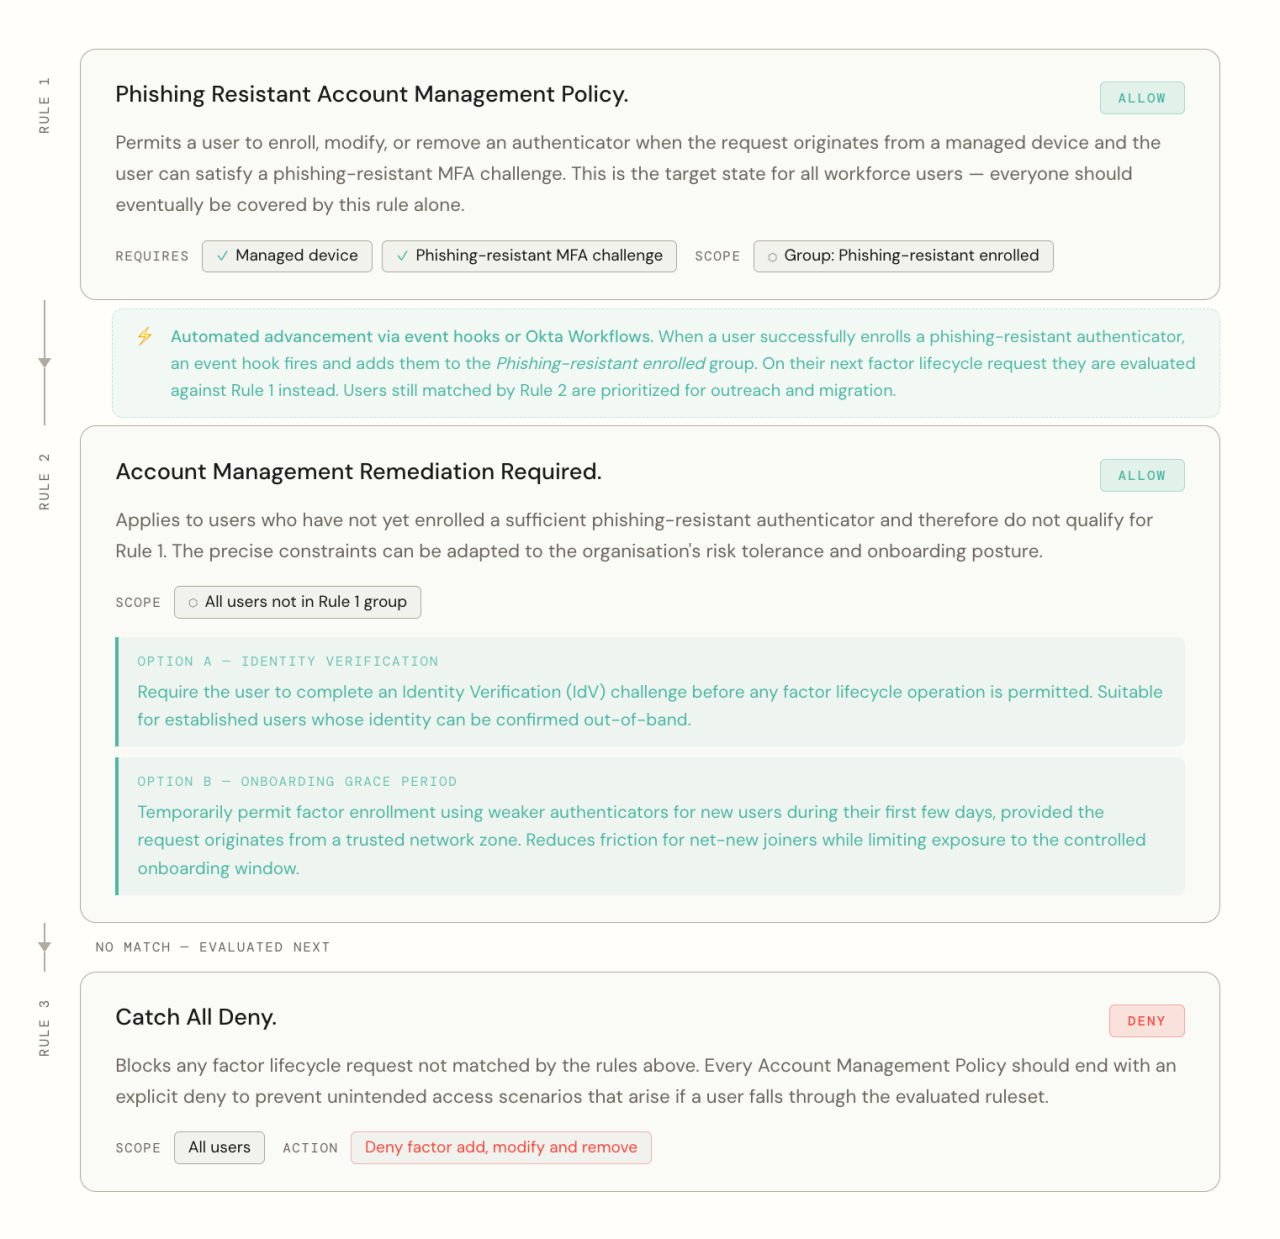 Figure 4 : une approche progressive de la politique de gestion des comptes
Appliquer la résistance au phishing à la récupération des facteurs d’authentification
La clé d’une récupération résistante au phishing consiste à inscrire les utilisateurs à un nombre suffisant de facteurs résistants au phishing afin de pallier toute perte ou indisponibilité d’un appareil.
L’un des principaux atouts du client Okta Verify est qu’il n’y a aucun coût marginal pour un utilisateur souhaitant inscrire plusieurs appareils sur son compte Okta Verify. Un utilisateur peut inscrire son ordinateur portable et son smartphone gérés, par exemple.
Lorsque chaque collaborateur est inscrit à plusieurs facteurs résistants au phishing (installations Okta Verify) sur plus d’un appareil, le nombre d’événements de récupération de comptes nécessitant l’intervention du support diminue considérablement. Si un un appareil est perdu ou en panne, l’utilisateur disposera toujours de facteur d’authentification robustes et résistants au phishing, inscrit sur un second appareil (p. ex., un smartphone ou un ordinateur portable) ou via une clé de sécurité externe, qu’il pourra utiliser pour inscrire un nouvel appareil.
Par conséquent, il n’est plus nécessaire d’inclure un lien « mot de passe oublié » sur la page de connexion, ni de proposer des politiques de gestion de compte moins strictes.
Indicateurs
Les indicateurs associés aux groupes d’activité mentionnés ci-dessus sont tous accessibles aux contacts sécurité des clients Okta à l’adresse suivante :
https://security.okta.com/?product=oktathreatintelligence
Recommandations
Technique ATT&CK | Tactique | Contrôler |
|---|---|---|
T1590/T1591 | Reconnaissance | Restreindre les opérations de récupération des utilisateurs collaborateurs aux paramètres de l’utilisateur authentifié. Si une entreprise est configurée pour prendre en charge la récupération en libre-service (le flux « mot de passe oublié »), envisagez de limiter la plage d’adresses IP à partir de laquelle la page de connexion peut être consultée à un réseau connu ou de confiance en utilisant les zones réseau Okta. |
T1583 / T1584 | Développement des ressources | Refuser les demandes provenant de services d’anonymisation et de proxys connus en utilisant les zones dynamiques améliorées. |
T1566 / T1598 | Phishing/vishing | Inscrire les utilisateurs sur des authentificateurs robustes tels qu’Okta FastPass, les passkeys ou les cartes à puce et appliquer la résistance au phishing dans la politique. Établir, communiquer et diffuser des méthodes permettant de vérifier l’identité du personnel de support lorsqu’il contacte les utilisateurs. Appliquer les politiques de gestion des comptes Okta qui limitent la possibilité de modifier les authentificateurs. Utiliser les codes d’accès temporaires comme méthode privilégiée pour récupérer l’accès après vérification de l’identité. |
T1078 | Comptes valides (accès initial) | Les politiques d’authentification Okta peuvent être utilisées pour restreindre l’accès aux comptes utilisateurs en fonction d’un ensemble de prérequis configurables par les clients. Nous recommandons aux administrateurs de limiter l’accès aux applications sensibles aux appareils qui sont gérés par des outils de gestion des terminaux et protégés par des outils de sécurité des terminaux. |
T1621 | Génération de la requête MFA | Inscrire les utilisateurs à des authentificateurs robustes tels qu’Okta FastPass, FIDO2 WebAuthn et les cartes à puce, et faire appliquer la résistance au phishing dans les politiques. |
T1098.005 | Manipulation de compte — Enregistrement d’appareil | Appliquer les politiques de gestion des comptes Okta qui limitent la possibilité de modifier les facteurs d’authentification. |
Nick Connolly a contribué à cet article.


