


Résumé
Okta Threat Intelligence a identifié des campagnes d’extorsion visant les étudiantes et étudiants universitaires.
Ces activités se présentent souvent comme des services de « tutorat » ou de « surveillance », mais il s’agit en réalité de réseaux de triche sous contrat qui alimentent des filières sophistiquées de vol d’identité et de criminalité financière.
Ces campagnes d’extorsion semblent d’abord reposer sur des actions de recrutement locales et en ligne visant à attirer des étudiant·e·s en tant que client·e·s.
Pour permettre à des tiers de réaliser des travaux académiques au nom d’un étudiant, il est demandé à ce dernier de faciliter l’accès des services de surveillance aux systèmes académiques, dans certains cas en partageant des identifiants d’authentification.
Ces tiers exercent ensuite une pression sur les étudiants pour obtenir un paiement supplémentaire, en les menaçant de révéler qu’ils ont triché.
Les personnes pratiquant l’extorsion ont été observées se connectant depuis des VPN, ainsi que des adresses IP résidentielles et mobiles au Kenya.
Okta Threat Intelligence a collaboré avec plusieurs universités et spécialistes pour étudier cette activité, notamment Glen Woolley, Andrew Tolhurst et Damien Mathieson de l’équipe Cyber Security Operations de l’Université de Sydney.
Il ne s’agit pas simplement d’une question d’intégrité académique ; c’est une menace pour la sécurité et les capacités des étudiants, pour le périmètre de sécurité de l’université et, comme le souligne un institut de recherche, pour la sécurité nationale.
Ces tentatives d’extorsion visent des étudiants et étudiantes dans de nombreuses universités du monde anglophone, notamment aux États-Unis, au Canada et en Australie. Le simple fait de proposer des services de triche académique est illégal dans certaines juridictions. Par exemple, l’Australie a pénalisé la triche contractuelle et a ordonné aux fournisseurs d’accès à Internet de bloquer 555 sites web proposant ces services. Quel que soit le pays, faire chanter des élèves sous la menace de révéler des informations les concernant est illégal.
Les universités sont exposées à des risques plus larges en raison de la manière dont les travaux académiques sont réalisés. Les attaquants exigent un accès complet aux comptes des étudiant·e·s, ce qui peut impliquer la transmission des identifiants de connexion et la validation des demandes d’authentification multifacteur ou d’autres formes d’accès à distance. Cela offre aux cybercriminels une présence persistante au sein de l’environnement de l’université.
Bien que Okta Threat Intelligence n’ait pas directement observé de passage de l’extorsion à d’autres formes d’abus de l’accès étudiant dans les groupes que nous suivons, il est concevable que des cybercriminels exploitent et monétisent cet accès pour atteindre des objectifs tels que le détournement de la paie.
Okta s’engage à aider ses clients, partenaires et utilisateurs à comprendre le rôle essentiel de la sécurité de l’identité dans ces attaques.
De la fraude contractuelle à l’extorsion des étudiants
Pour terminer leurs travaux universitaires rapidement et avec un minimum d’efforts, certains étudiants choisissent de faire appel à des tiers pour réaliser leurs tâches académiques à leur place.
Ce n’est qu’après qu’un de ces tiers soumet un devoir au nom d’une personne étudiante via des applications universitaires telles que Canvas et Blackboard que la composante d’extorsion de ces campagnes commence.
Par exemple, un étudiant peut payer 75 $ pour un devoir, mais une fois le devoir remis, le cybercriminel exige un autre paiement de 1 000 $ en menaçant de dénoncer l’étudiant. Dans la quasi-totalité des cas où la victime refuse de payer, la personne malveillante dénonce l’étudiant. Le cybercriminel enregistre les communications vocales et vidéo avec l’étudiant et peut envoyer des e-mails aux membres de la direction.
Fait crucial, les personnes pratiquant l’extorsion disposent d’un moyen de pression sur leurs victimes. Les journaux de gestion des identités et des accès peuvent indiquer qu’une autre personne a utilisé le compte de l’étudiant ou de l’étudiante. Les journaux d’adresses IP pourraient indiquer un « déplacement impossible », c’est-à-dire qu’un compte étudiant a été consulté localement, puis quelque temps plus tard depuis une zone géographique où il aurait été impossible que la personne concernée se trouve à ce moment-là.
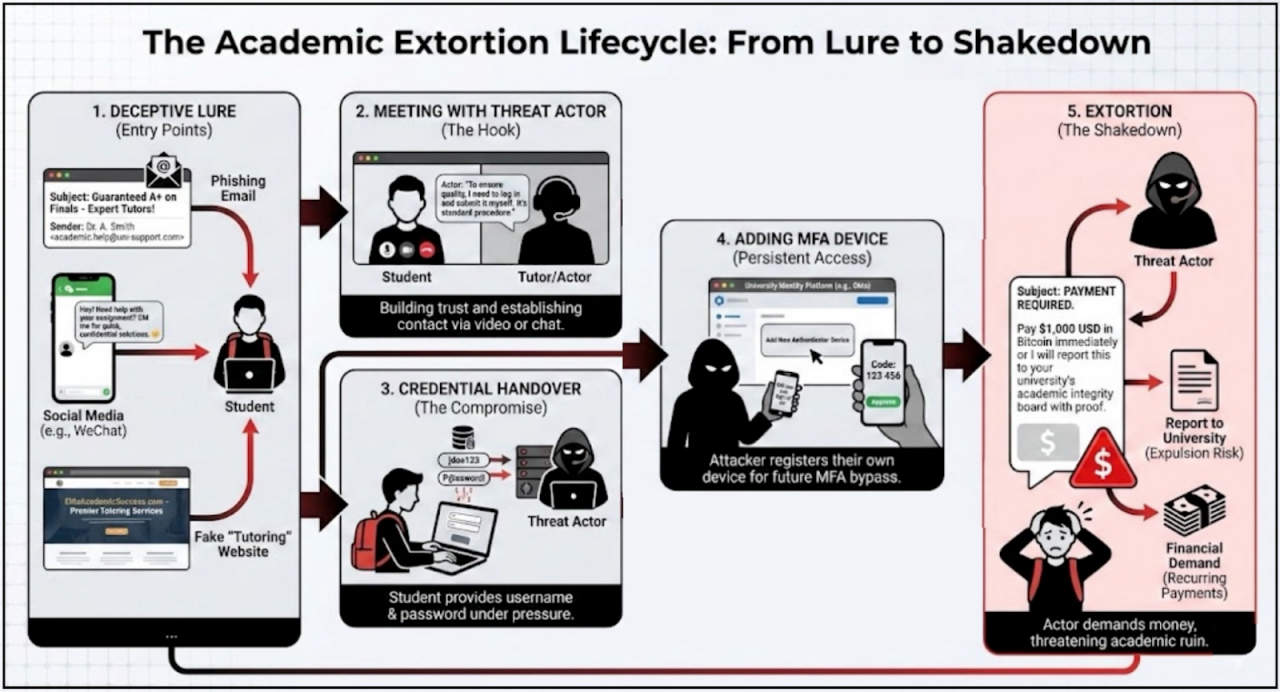 Figure 1 : le cycle de vie de l’extorsion académique
L’appât du « soutien académique »
Les cybercriminels utilisent une approche multicanale pour identifier leurs victimes, adaptant souvent leur langage et la plateforme aux différents profils d’étudiantes et d’étudiants. Les personnes pratiquant l’extorsion prospèrent dans les périodes de forte pression, comme lors des semaines d’examens finaux ou de partiels.
Ces services sont promus à la fois par des canaux numériques et physiques.
Canaux numériques
Les appâts les plus courants sont numériques, conçus pour ressembler à des notifications académiques ou à des recommandations utiles entre pairs.
E-mails marketing: des personnes malveillantes envoient des e-mails aux étudiant·e·s avec des objets tels que « des difficultés avec votre examen final ? » ou « des tuteurs et tutrices expert·e·s disponibles : A+ assuré ». Celles-ci utilisent souvent des signatures à l’apparence professionnelle pour imiter des messages officiels de support académique.
Messagerie directe (WeChat, WhatsApp, Telegram): pour contourner les contrôles appliqués aux e-mails par de nombreuses universités, qui risquent de bloquer, signaler ou filtrer les messages indésirables, les attaquants utilisent également des applications de messagerie populaires auprès des communautés étudiantes internationales. Ces messages sont souvent rédigés dans la langue maternelle de l’étudiant.
Sites web: les services de triche contractuelle créent des sites web à l’apparence professionnelle afin de se donner une image de légitimité.
Canaux physiques
Affichages sur le campus: des complices des attaquants placent des tracts physiques dans différents endroits du campus.
Parrainages forcés: lorsqu’un étudiant est déjà victime d’extorsion, le cybercriminel peut exiger qu’il recrute d’autres camarades. La victime devient ainsi complice, propageant l’appât au sein de réseaux de pairs de confiance.
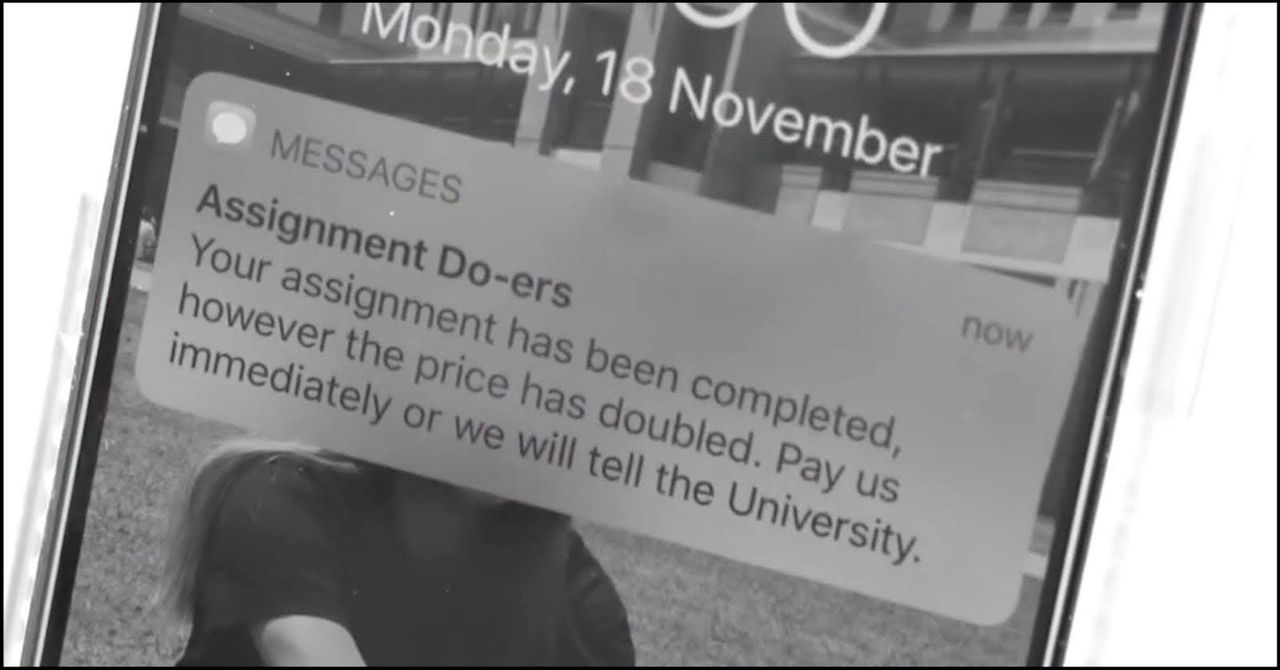 Figure 2. Capture d’écran d’une vidéo publiée par l’Université de Nouvelle-Galles du Sud, mettant en garde les étudiantes et étudiants contre certaines conséquences possibles liées à l’utilisation de services de surveillance ou de tutorat en zone grise. (Source : University of New South Wales via YouTube)
Objectifs de la campagne
Ces campagnes de criminalité financière visent à escroquer les étudiants avec des preuves d’accès.
L’activité observée témoigne d’une volonté manifeste de placer les étudiants dans une situation de compromission où ils sont contraints de payer ou de s’exposer à des conséquences de la part de leur établissement scolaire.
Données collectées par des cybercriminels
Les acteurs malveillants tentent de recueillir un maximum d’informations personnelles afin d’augmenter les chances de réussite de leur tentative d’extorsion. Ces acteurs collectent des données telles que :
Données personnelles identifiables (PII): nom complet, adresse personnelle et numéro de téléphone.
Identifiants institutionnels : numéro d’identification étudiant et adresse e-mail officielle de l’université.
Éléments de preuve académiques : les consignes de l’exercice, les notes personnelles de l’étudiant ou de l’étudiante, le devoir complété et même le programme du cours.
Preuve de présence : enregistrements ou captures d’écran montrant l’attaquant connecté au portail de l’étudiant (Canvas, Blackboard, etc.)
Risques dépassant le chantage auprès des élèves
Les universités et les établissements d’enseignement supérieur représentent des cibles attrayantes pour les groupes de cybercriminels motivés par l’appât du gain. Nous estimons que les services de triche contractuelle et d’extorsion pourraient exposer les établissements à des activités frauduleuses supplémentaires si les personnes pratiquant l’extorsion que nous avons observées venaient à exploiter l’accès persistant aux systèmes accordé par les étudiants et étudiantes.
Piratage de la paie: les mêmes identifiants utilisés pour accéder aux portails étudiants peuvent permettre d’accéder aux systèmes de paie dans les cas où une personne étudiante travaille également pour l’établissement. En accédant aux comptes de paie, les attaquants peuvent modifier les coordonnées bancaires avant un cycle de paie, redirigeant ainsi le salaire d’une personne étudiante vers des comptes contrôlés par les attaquants.
Fraude à l’aide financière : les mêmes identifiants utilisés pour accéder aux portails étudiants peuvent également permettre d’accéder aux portails d’aide financière, offrant ainsi la possibilité de détourner des versements de prêts ou de demander des bourses frauduleuses supplémentaires au nom de l’étudiant ou de l’étudiante.
Phishing et spam : les cybercriminels peuvent également choisir d’exploiter la bonne réputation d’une adresse e-mail .edu afin de contourner les filtres anti‑spam et de cibler les membres du corps enseignant, le personnel ou la direction dans le but d’accéder à des comptes à privilèges élevés.
Vol de recherche et de propriété intellectuelle : les mêmes identifiants utilisés pour accéder aux portails étudiants peuvent également permettre d’accéder à des bases de données propriétaires de l’université, à des revues scientifiques ou à des données de recherche sensibles dans des domaines spécialisés comme la défense et la biotechnologie.
Collecte abusive de réductions étudiantes : des cybercriminels peuvent exploiter des identités étudiantes afin de revendre des produits et services achetés avec une réduction destinée aux étudiants.
Réponse aux menaces
Ce que nous faisons
Okta prend les mesures suivantes pour atténuer cette menace :
- Nous notifions de manière proactive les institutions lorsque nous détectons une activité suspecte.
- Fournir des conseils et une assistance aux organisations afin de renforcer la sécurité de leurs environnements Okta et les accompagner dans l’investigation de toute activité suspecte liée à des comptes potentiellement en compromission.
- Maintenir des groupes de travail permanents avec des établissements d’enseignement supérieur.
Détections
Pour atteindre leurs objectifs, les attaquants doivent disposer d’un accès persistant au compte de l’étudiant ou de l’étudiante suffisamment longtemps pour mener à bien leur opération d’extorsion.
Si l’université utilise Okta comme fournisseur d’identité, plusieurs indicateurs techniques peuvent révéler des preuves d'usurpations de compte (ATO).
Voici un résumé des détections disponibles sur la plateforme Okta.
Réutilisation d’authentificateur : les attaquants enregistrent souvent le même appareil physique, comme un téléphone mobile, comme facteur de MFA pour plusieurs comptes ayant été compromis. Les analystes peuvent constater la présence de plusieurs identités étudiantes associées au même identifiant d’appareil dans les journaux Okta, ce qui constitue un indicateur fort d’usurpations de compte (ATO) multiples. Okta propose une détection dans le catalogue de détection client sur GitHub pour la réutilisation de l’authentificateur.
Session initiée par l'utilisateur, finalisée par l'attaquant: ce comportement implique que l'attaquant se connecte à distance en utilisant les identifiants de l'étudiant. Cependant, la demande de MFA, telle qu'une notification push, est acceptée par l'étudiant ou l'étudiante depuis sa géolocalisation IP habituelle. Cela crée une session dont l’identifiant de session principal provient d’une adresse IP suspecte, tandis que l’authentification réussie provient d’une adresse IP de confiance. Okta a créé une détection pour ce scénario ici.
Déplacements impossibles: les comptes étudiants partagés avec des services de triche contractuelle présentent souvent des indices de déplacements impossibles. Nous observons régulièrement des scénarios de déplacement impossible où un compte étudiant se connecte depuis l’emplacement attendu sur le campus, mais cet évènement est suivi presque immédiatement d’une connexion depuis une adresse IP géolocalisée au Kenya, en Inde ou au Pakistan. Souvent, ces adresses IP anormales se connectent uniquement à Canvas, Blackboard ou à d’autres sites de dépôt de devoirs. Okta propose une détection dans le catalogue de détection client pour les déplacements impossibles, associée à une détection de nouvel appareil. Ensemble, il s’agit de deux signaux clés pouvant indiquer une possible usurpation de compte (ATO).
Utilisation délibérée de services proxy: Plutôt que de faire preuve de négligence, nous avons constaté que des cybercriminels utilisent volontairement des services proxy et des adresses IP suspectes. Cela fait partie de leur opération d’extorsion : les attaquants exploitent le Déplacement impossible comme preuve à présenter aux membres de la direction de l’université. L’utilisation d’adresses IP provenant de lieux inattendus, en particulier de l’Inde et de l’Afrique de l’Est, peut indiquer une usurpation de compte (ATO). Okta propose une recherche dans le catalogue de détection client pour les tentatives de connexion via des proxys, que les clients peuvent exploiter.
Recommandations à l’intention des clients et clientes d’Okta
Utilisez la politique d’inscription des authentificateurs pour bloquer l’inscription d’appareils depuis certaines zones géographiques et empêcher l’inscription via des services de proxy.
Bloquez les services proxy répertoriés dans la section Indicateurs réseau ci-dessous à l’aide des zones réseau dynamiques.
Bloquer la connexion ou exiger une authentification renforcée depuis des emplacements à haut risque ou inattendus.
Indicateurs réseau
La Threat Intelligence d’Okta a repéré des schémas suspects d’accès aux comptes provenant d’adresses IP situées au Kenya. Ces adresses IP ne sont pas regroupées au sein d’un même ASN, mais elles sont fréquemment associées à des services de proxy connus pour leur caractère suspect :
RAYOBYTE_PROXY
NEXUS_PROXY
PROXYRACK_PROXY
IPCOLA_PROXY
KOOKEEY_PROXY
PLAINPROXIES_PROXY
LUMINATI_PROXY
9PROXY_PROXY
PROXYAM_PROXY
IPIDEA_PROXY
ABCPROXY_PROXY
NETNUT_PROXY
Remarque sur le langage des estimations
Les équipes Threat Intelligence d’Okta utilisent les termes suivants pour exprimer la probabilité ou la vraisemblance, conformément à la Community Directive 203 - Analytic Standards de l’Office of the Director of National Intelligence des États-Unis.
| Probabilité de survenue | Presque aucune chance | Très improbable | Peu probable | Environ une chance sur deux | Probable | Fort probablement | Presque certain(ement) |
|---|---|---|---|---|---|---|---|
| Probabilité | À distance | Très peu probable | Peu probable | Environ une chance sur deux | Probable | Très probable | Presque certain |
| Pourcentage | 1 à 5 % | 5-20 % | 20-45 % | 45-55 % | 55-80 % | 80-95 % | 95-99 % |


