En avril, un architecte logiciel a découvert avec stupeur sa facture de fournisseur d’IA : 25 000 $, pour une utilisation qu’il n’avait jamais autorisée. Dans une autre entreprise, la facture a atteint près de 1 million de dollars avant que la fraude ne soit découverte et maîtrisée. Ce type d’incident est en augmentation, les cybercriminels ayant recours à de nouvelles méthodes comme le détournement de tokens d’IA pour prendre le contrôle de comptes d’IA et en revendre l’accès volé à des fins lucratives.
La demande en matière d’IA a explosé, et tout le monde souhaite accéder aux modèles de pointe les plus performants. Mais à mesure que les factures arrivent à échéance et que les utilisateurs et utilisatrices sont confronté·es à la hausse du coût des tokens, la tentation de dérober un accès à l’IA plutôt que de le payer augmente en même temps que le coût de l’IA.
Cette difficulté a donné naissance à un marché illicite en pleine expansion. Les cybercriminels interviennent pour proposer un accès à l’IA à des tarifs fortement réduits, parfois avec des remises de 70 % à 90 % sur les prix d’abonnement standard. Mais comment s’y prennent-ils ?
Au cours des derniers mois, Okta Threat Intelligence a mené une enquête approfondie sur l’économie souterraine de l’IA. Nos recherches révèlent deux stratagèmes distincts : la création frauduleuse de comptes et l’usurpation de compte d’IA.
Comment les cybercriminels détournent les comptes d’IA
L’usurpation de compte n’est pas un phénomène nouveau. Mais à mesure que le prix des modèles de pointe augmente, les comptes d’IA compromis deviennent des cibles extrêmement prisées. Ce vol fait payer la facture aux entreprises et architectes logiciels.
Pour détourner des comptes d’IA, les attaquants n’ont pas forcément besoin de votre nom d’utilisateur et de votre mot de passe. En fait, ils dérobent vos clés passe-partout : les tokens de session, qui maintiennent la connexion sans que vous ayez à saisir à nouveau votre mot de passe, et les clés API qui offrent un accès permanent aux machines.
Si un hacker parvient à inciter une personne utilisatrice à télécharger un malware, par exemple une version piégée d’un jeu vidéo populaire, il peut alors infecter l’ordinateur avec des infostealers. Ces programmes malveillants extraient discrètement des tokens de session et des clés API directement depuis le navigateur.
En réutilisant un token de session volé à l’aide de navigateurs web « anti-détection » spécialisés et de réseaux proxy, une personne malveillante peut contourner entièrement l’écran de connexion. Elle est effectivement connectée sans avoir à s’authentifier, contournant ainsi totalement l’authentification traditionnelle basée sur des identifiants et l’authentification multifacteur (MFA).
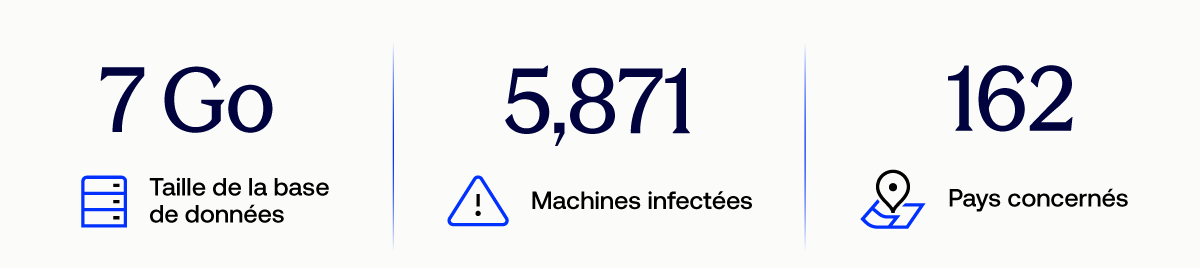
Pour comprendre l’ampleur de cette menace, nous avons analysé un dump de données issues d’un infostealer publié sur une chaîne Telegram le 2 août 2026. Le jeu de données de 7 Go comprenait des journaux issus de 5871 machines infectées dans 162 pays.
La récolte a été révélatrice. Nous avons identifié des milliers de tokens de session valides et non expirés pour de grands fournisseurs technologiques et d’IA, ainsi que des dizaines de clés API valides stockées en clair.
La répartition ci-dessous met en évidence les cibles les plus fréquemment identifiées dans cette fuite de données spécifique, et non la popularité globale de chaque service sur le marché. Comme des fournisseurs tels que Google, Microsoft et Amazon utilisent des passerelles d’authentification unique, les chiffres correspondent aux principaux tokens d’authentification définis par ces services.
Les attaquants ont également dérobé des milliers de JSON Web Tokens (JWT), une autre forme de badge d’accès numérique. Fait préoccupant, près de 18 % de ces JWT contenaient des informations personnelles en clair, telles que des noms, des numéros de téléphone et des adresses e‑mail, offrant ainsi aux attaquants les données exactes dont ils ont besoin pour de futures campagnes de phishing et de social engineering.
Comme le montrent des captures d’écran issues de forums clandestins, ces cybercriminels ne cherchent même pas à dissimuler leurs activités. En réalité, de nombreux fournisseurs impliqués dans le vol et la revente de secrets d’authentification liés à l’IA choisissent de faire la promotion explicite de tokens de session volés, accompagnés de « checkers » logiciels qui vérifient automatiquement si les données sont toujours valides.
L’exploitation des périodes d’essai gratuites à l’origine des offres d’IA à prix réduit
Au-delà du vol pur et simple de comptes actifs, les cybercriminels ont trouvé un autre modèle économique particulièrement lucratif : détourner les offres promotionnelles à des fins malveillantes.
Si vous consultez des forums clandestins ou des applications de messagerie comme Telegram, vous trouverez facilement des annonces proposant des tokens d’IA à des prix étonnamment bas. Ces services du marché gris promettent des tokens illimités ou des forfaits mensuels à prix fixe pour une fraction du tarif officiel.
De nombreux fournisseurs d’IA du marché gris utilisent des sites web à l’apparence professionnelle, conçus par l’IA, pour promouvoir leurs services. Comme ces sites semblent légitimes, certains utilisateurs peuvent ne pas se rendre compte immédiatement que l’achat de ces tokens à prix réduit enfreint les conditions d’utilisation du fournisseur d’IA.
Pour l’acheteur, cela semble être une excellente affaire. Ils paient en cryptomonnaie, reçoivent une clé API et font transiter leurs requêtes via le fournisseur du marché gris. Mais en coulisses, ces prestataires développent leur activité en exploitant les crédits bonus gratuits et les remises pour les startups proposées par les principaux fournisseurs de cloud.
Par exemple, Poison Claude propose un accès à moindre coût aux modèles premium d’Anthropic (notamment Opus 4.8 et Sonnet 4.6) en accumulant des crédits bonus de 100 $ provenant d’Amazon Web Services (AWS). Les prompts sont transmis de l’API de Poison Claude à Anthropic, et les réponses sont ensuite renvoyées de façon fluide à la clientèle. Ces services sont très recherchés : une simple erreur de configuration commise par les opérateurs de Poison Claude a révélé une route d’API exposée, montrant qu’ils comptaient près de 900 utilisateurs et utilisatrices actifs profitant du service.
Un autre service du marché gris, Ecomagent.in, affirme pouvoir proposer un nombre illimité de tokens à des tarifs préférentiels grâce à l’utilisation de crédits pour start-ups. Google propose des crédits pouvant atteindre 350 000 $ pour les start-ups spécialisées dans l’IA, tandis que Anthropic offre jusqu’à 100 000 $ de crédits gratuits aux startups. En utilisant des armées de bots pour automatiser la création de faux comptes, les cybercriminels regroupent ces crédits et font transiter discrètement les requêtes de leurs clients via ces comptes obtenus de manière frauduleuse.
Dans un autre cas, Okta Threat Intelligence a observé une entreprise spécialisée dans la vidéo par IA qui proposait des essais gratuits. Au cours d’une période d’un mois cette année, nous avons enregistré plus de 105 000 tentatives d’inscription par force brute provenant de seulement 251 adresses IP, principalement issues de réseaux situés au Liban, en Indonésie et en Thaïlande. Les attaquants ont utilisé des domaines de messagerie jetables (comme dakaka.org) et des services de messagerie chinois populaires (comme qq.com) pour créer des identités synthétiques à grande échelle.
Les utilisateurs et utilisatrices en Chine ne peuvent pas accéder directement aux modèles de pointe américains comme ChatGPT, Claude ou Gemini. Ces modèles sont soit interdits ou bloqués par la Chine, soit non proposés par les fournisseurs en raison de préoccupations liées à la sécurité nationale. D’après nos observations, nous estimons très probable que des utilisateurs basés en Chine contournent les restrictions régionales.
Principaux pays | IP distinctes
Fraude à l’inscription aux services d’IA : analyse du domaine d’e-mail
Déjouer l’économie souterraine de l’IA
À mesure que les modèles d’IA de pointe gagnent en puissance et deviennent plus coûteux à exploiter, l’incitation financière à voler l’accès plutôt qu’à le payer se développera. Et l’utilisation non autorisée de comptes d’IA volés entraîne un second coût, moins évident : lorsqu’un accès dérobé à l’IA sert à mener d’autres activités cybermalveillantes, il devient beaucoup plus difficile pour les enquêteurs de remonter jusqu’à la véritable origine de ces activités.
Pour contrer ce marché illicite, nous avons quelques recommandations :
Surveiller les sessions en continu : les équipes sécurité doivent surveiller la réutilisation des tokens de session à l’aide de solutions telles qu’Okta Identity Threat Protection. ITP surveille en continu les sessions afin de détecter tout changement de contexte susceptible d’indiquer des risques. Les administrateurs et administratrices peuvent utiliser une fonctionnalité appelée Universal Logout pour mettre fin aux sessions ainsi qu’à celles des applications prises en charge en une seule action.
Limiter et définir le périmètre des clés API : définissez des plafonds d’utilisation et autorisez uniquement certaines adresses IP pour les clés API afin de restreindre leur usage en cas de vol. Si une entreprise limite l’accès aux comptes à une plage d’adresses IP connue, un token volé utilisé depuis un autre emplacement ne fonctionnera pas.
Augmenter le coût des inscriptions frauduleuses : mettre en place des identifiants résistants au phishing, comme les passkeys, qui ne peuvent pas être générés en masse, partagés ou provisionnés à grande échelle. Okta Threat Intelligence n’a pas encore observé l’utilisation de passkeys dans une campagne de fraude à l’inscription suivie par nos équipes.
À mesure que les modèles de pointe occupent une place plus centrale dans les activités des entreprises, les moyens d’y accéder deviennent aussi précieux que les données qu’ils traitent. Il est temps de les protéger en conséquence et de veiller à ce que vos investissements dans l’IA profitent à votre entreprise, et non à l’économie souterraine.
Pour consulter l’intégralité de la recherche technique, y compris les recommandations défensives à destination des équipes sécurité, lisez Tokens gratuits à vendre : comment les fausses inscriptions alimentent la fraude à l’IA ainsi que le rapport associé Se connecter sans s’authentifier sur le blog Okta Threat Intelligence.