Aujourd’hui, Okta lance une série de nouvelles fonctionnalités Okta for AI Agents pour aider les entreprises à gérer les risques tout au long du cycle de vie des agents, en offrant un accès suffisant pour atteindre les objectifs métier tout en maintenant la visibilité et le contrôle. En étendant la découverte de la Shadow AI aux terminaux, en permettant la configuration visuelle des connexions d’agents et en élargissant la fonction d’arrêt d’urgence pour révoquer les tokens actifs au niveau de l’Agent Gateway, Okta offre une visibilité en temps réel, une sécurité à l’exécution et une gouvernance continue du cycle de vie pour l’IA agentique.*
« Aller vite avec les agents d’IA ne doit pas se faire au détriment du contrôle. « Okta for AI Agents nous offre la gouvernance nécessaire pour déployer sur l’ensemble de l’entreprise, accélérer l’innovation tout en éliminant les angles morts en matière de sécurité », déclare Ryan Barnes, directeur du département IT chez MJS Packaging.
Solutions d’identité éprouvées étendues aux agents d’IA
Dans les relations B2B, B2C et avec les partenaires de l’écosystème, le plan d’action pour l’entreprise agentique sécurisée permet de dissocier les risques liés à l’IA de ses avantages, en offrant aux entreprises une méthode claire pour répondre à quatre questions : Où sont mes agents ? Que peuvent-ils faire ? Que font-ils ? Et comment répondre ? Okta for AI Agents et l’ensemble des innovations associées annoncées aujourd’hui offrent aux clients un point d’entrée vers le plan d’action.
Considérez ce que cela implique concrètement : une personne salariée connecte un assistant d’IA à des outils utilisés au quotidien pour gagner en rapidité, lui donnant ainsi, sans le vouloir, un accès non autorisé à des systèmes sensibles. Pire encore, lorsque cette personne quitte l’entreprise, l’agent orphelin continue de fonctionner en arrière-plan, sans contrôle, ni visibilité. Avec Okta for AI Agents, les entreprises bénéficient d’une gouvernance centralisée de leurs agents, offrant une gestion du cycle de vie de bout en bout, l’application des politiques à l’exécution et un dispositif d’arrêt d’urgence instantané pour révoquer l’accès dès qu’un incident survient.
« Le défi auquel les entreprises sont confrontées, c’est que le même accès qui rend les agents puissants les rend également dangereux », explique Ric Smith, President of Products and Technology, Okta. « Depuis plus de dix ans, Okta modernise en continu la façon dont les collaborateurs s’authentifient et se connectent à chaque application qu’ils utilisent. Cette même rigueur s’applique aux agents d’IA. Notre objectif est d’offrir aux entreprises la visibilité et la confiance à l’exécution dont elles ont besoin pour que les agents d’IA ne soient plus un risque de sécurité non maîtrisé, mais un avantage concurrentiel majeur. »
Où sont mes agents ?
Dans l’ensemble de l’entreprise, les collaborateurs et collaboratrices créent eux-mêmes des agents : développeurs, marketeurs, designers, et toute personne disposant d’un ordinateur portable. Parallèlement, les marques intègrent des agents autonomes directement dans les expériences numériques orientées client.
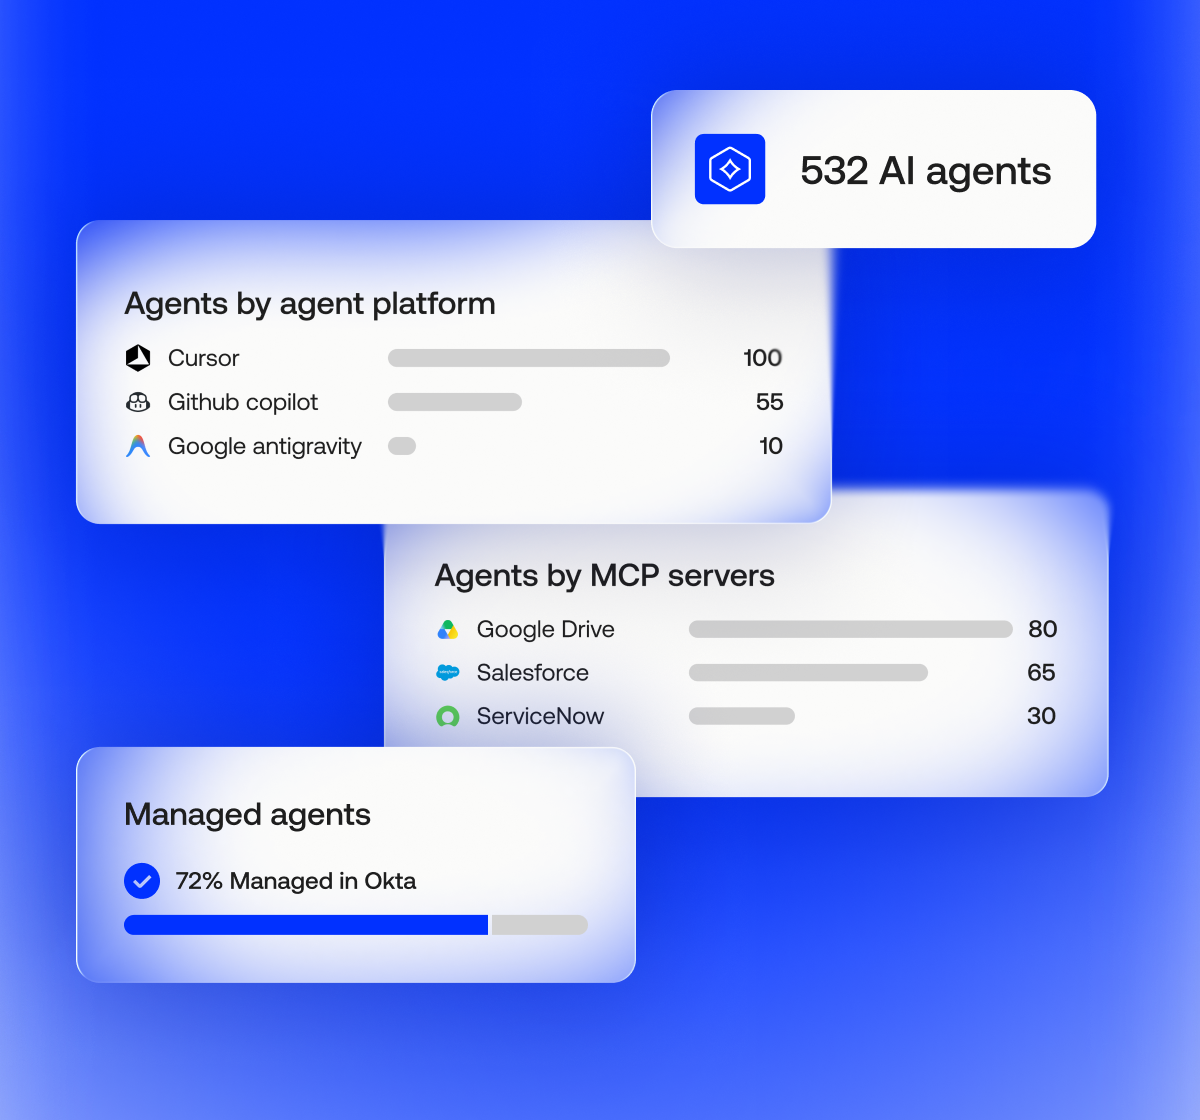
Okta intègre déjà les agents dans Universal Directory en tant que source fiable unique : les agents connus peuvent être enregistrés directement ou importés depuis des plateformes telles qu’AWS Bedrock ou Salesforce Agentforce. Les agents fantômes qui interagissent via le navigateur peuvent également être détectés et enregistrés. Désormais, Okta étend la découverte des agents fantômes jusqu’au terminal lui-même :
Okta for AI Agents : découverte des agents de la Shadow AI sur les terminaux — identifie les agents non gérés exécutés sur les appareils des collaborateurs avant qu’ils ne deviennent des angles morts.
Que peuvent-ils faire ?
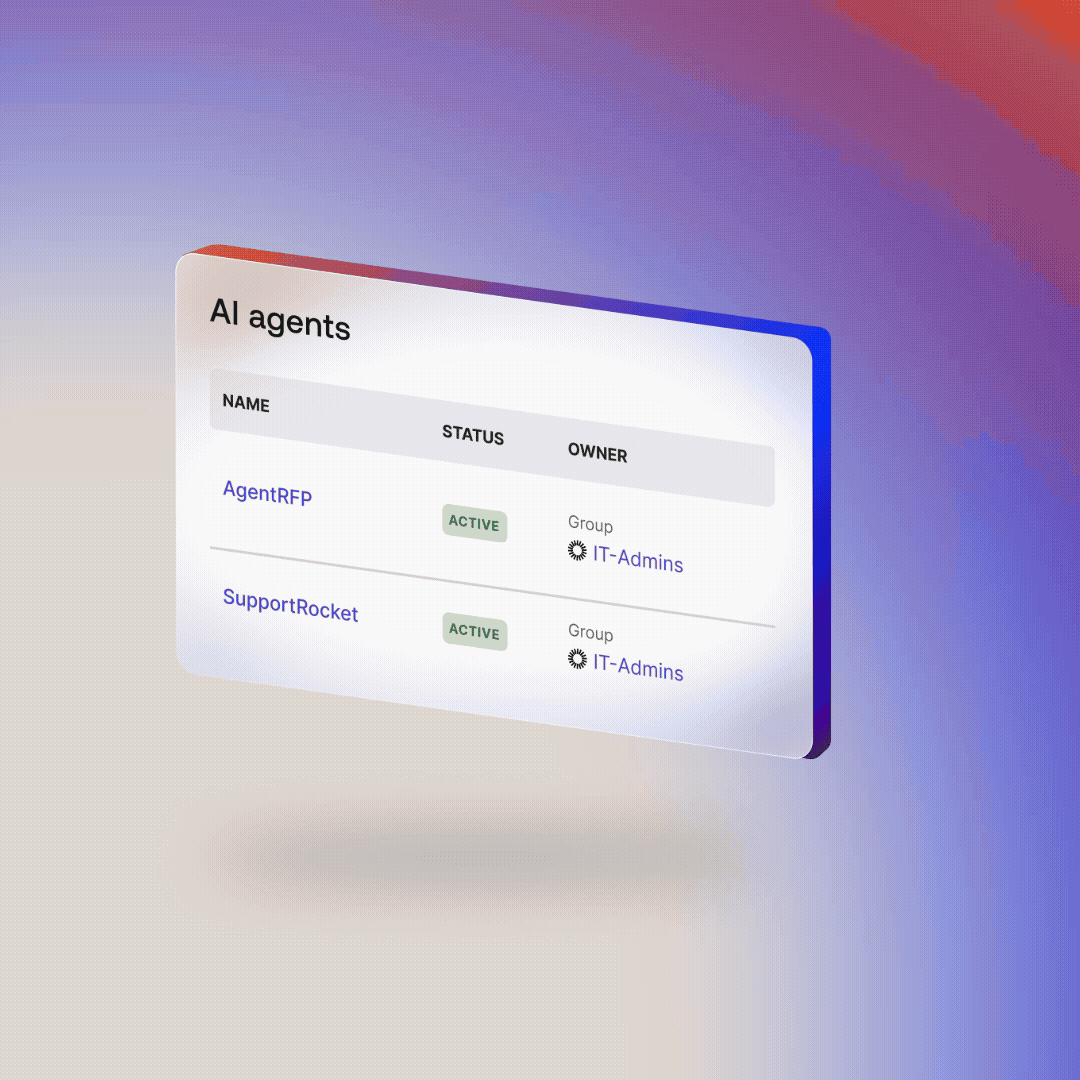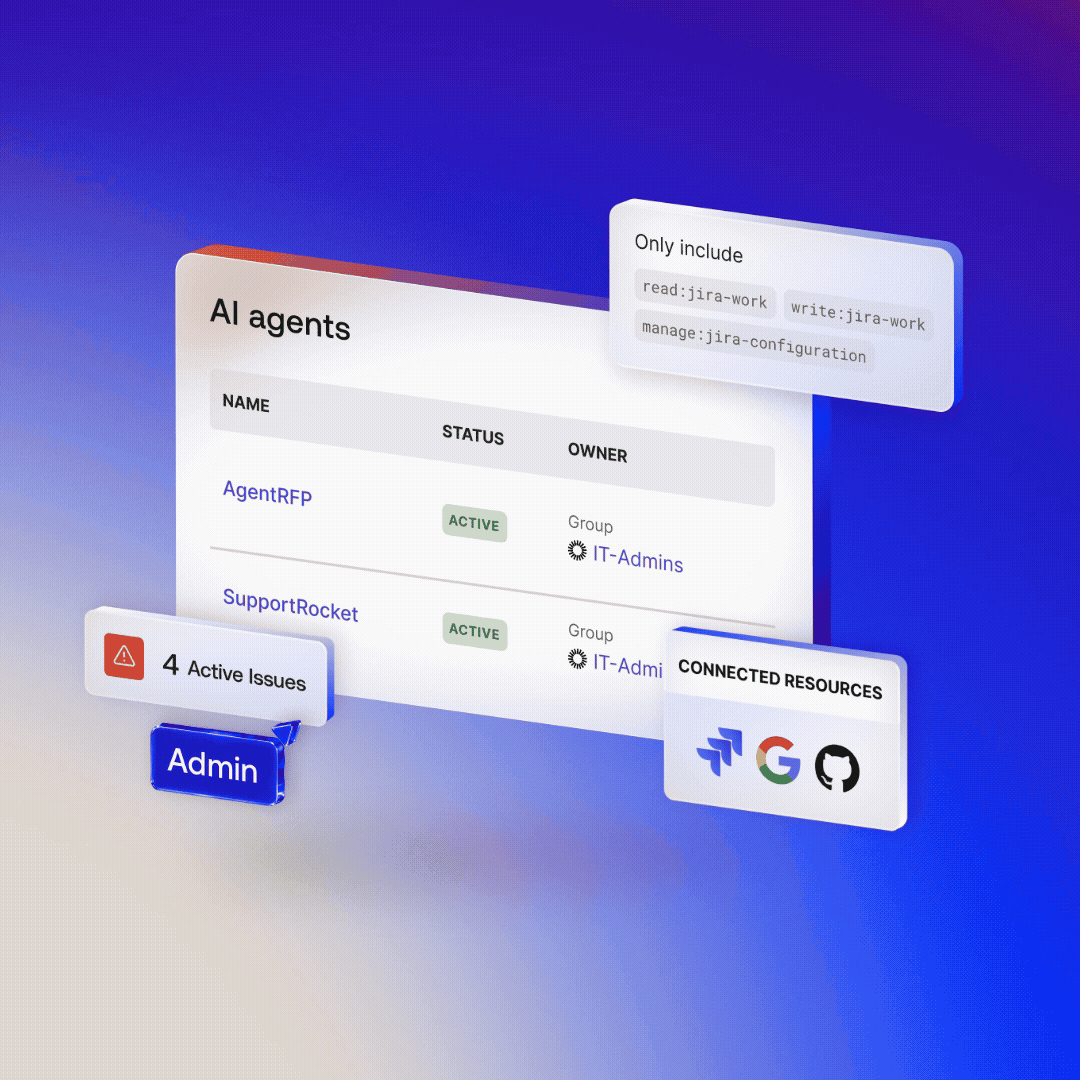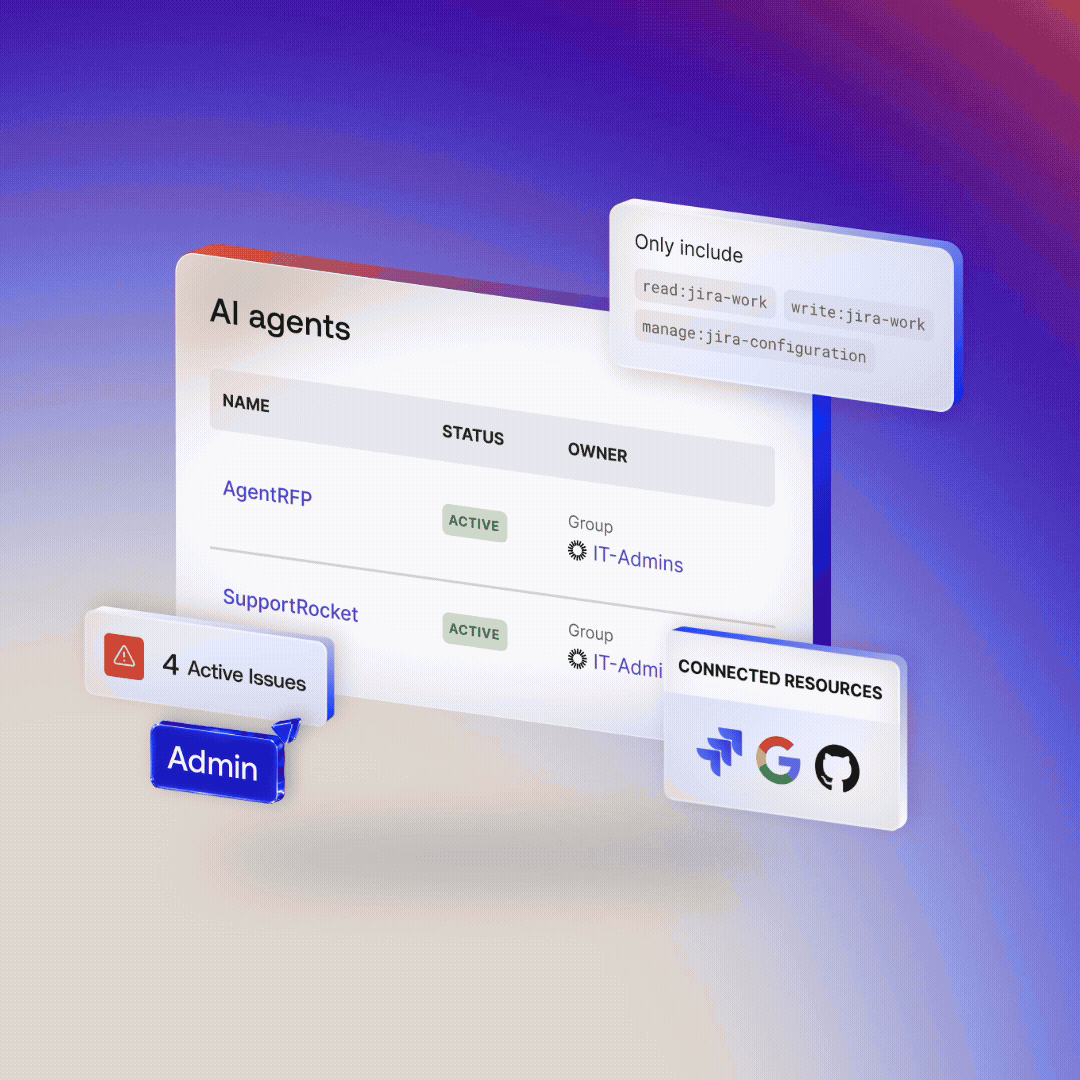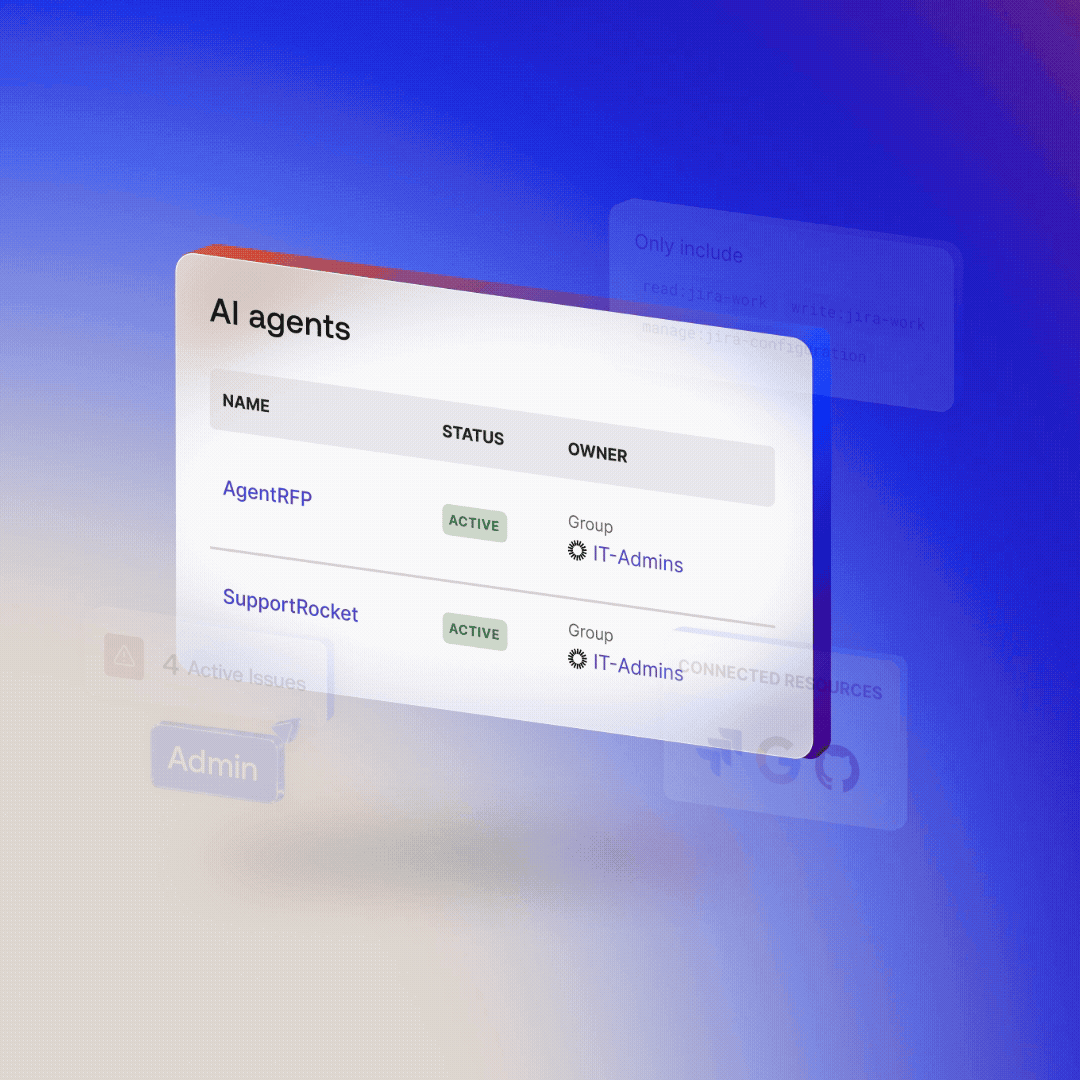
Les agents se connectent aux applications, aux serveurs MCP et à d’autres agents, et si ces connexions ne peuvent pas être inspectées ou contrôlées, cela peut rapidement ouvrir la porte à une brèche. Okta gère déjà les connexions qu’un agent établit via Resource Connections, en contrôlant à la fois les données auxquelles il peut accéder et la manière dont il y accède. Selon les ressources auxquelles l’agent doit accéder, les administrateurs et administratrices peuvent configurer plusieurs types de connexion à des ressources : serveurs d’autorisation, identifiants stockés en coffre-fort, comptes de service, applications SaaS ou serveurs MCP. Okta étend désormais la gouvernance des connexions à :
Agent SSO : apporte Cross App Access à tous les clients SSO, leur permettant de remplacer les clés sans expiration par des tokens à durée de vie limitée, gérés par l’identité, qui réduisent la lassitude liée au consentement des utilisateurs.
Okta for AI Agents : Agent-to-Agent Connections définit les règles permettant de déterminer quels agents peuvent appeler d’autres agents, ce à quoi chaque agent peut accéder, et consigne le transfert dans une chaîne traçable.
Okta for AI Agents : Configuration Designer : cartographie visuellement les connexions entre agents et ressources afin que la transmission soit encadrée, définie et traçable.
Resource Access Certifications — examine les connexions des agents au fil du temps afin d’aider à éviter les autorisations permanentes et excessives.
Que font-elles ou ils ?
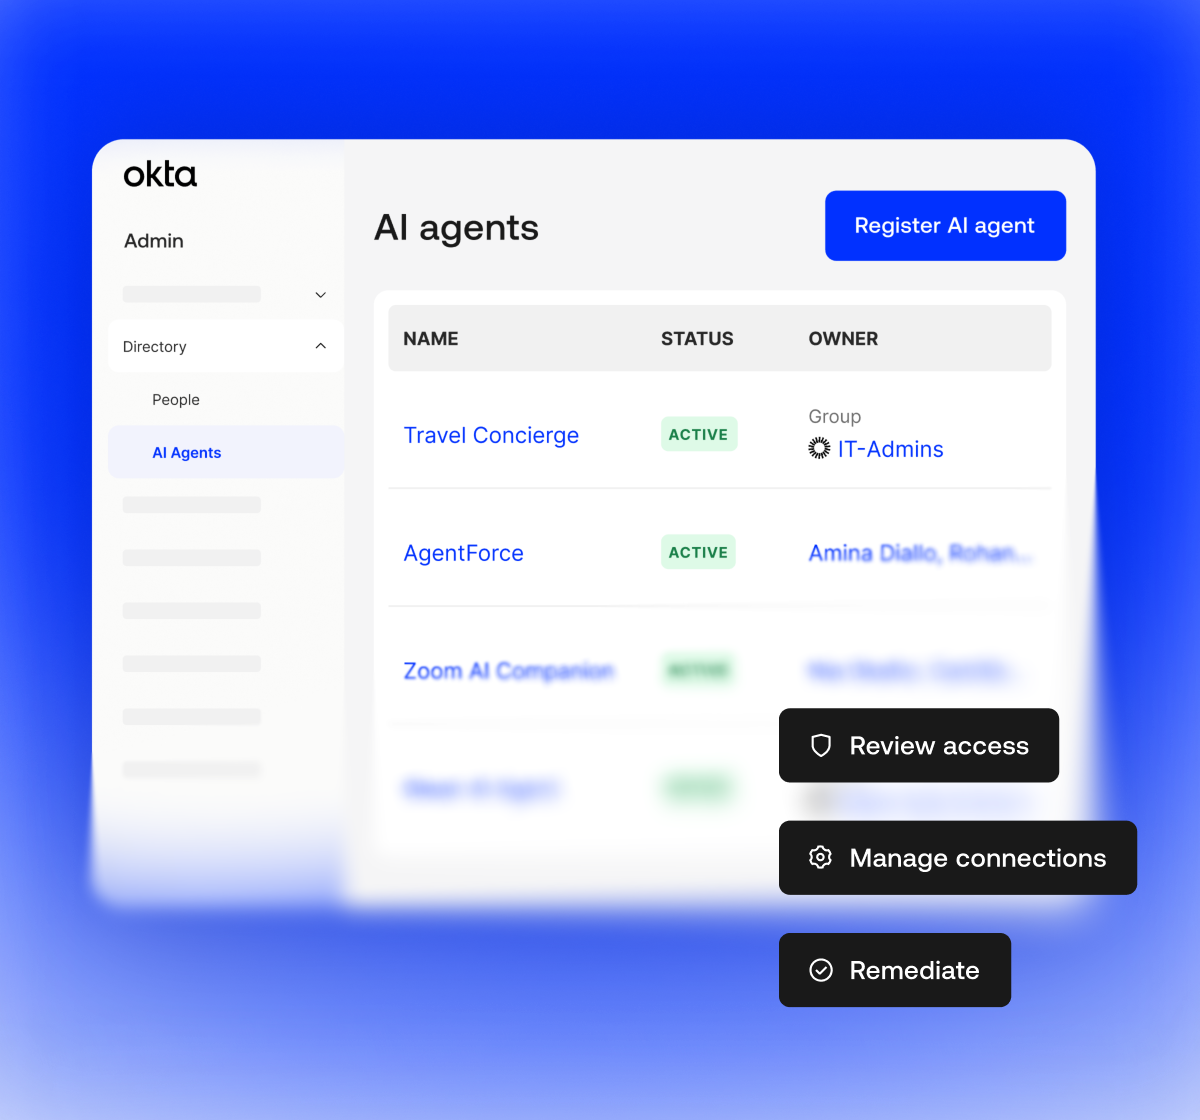
La plupart des entreprises qui utilisent actuellement des agents d’IA ne peuvent pas dire, en temps réel, ce que ces agents font réellement, et une seule mauvaise instruction peut exposer une grande quantité d’informations. Okta permet déjà une traçabilité fiable en enregistrant les événements des agents dans le Journal système et en les transmettant directement aux SIEM. Aujourd’hui, Okta amplifie ce socle en étendant la visibilité directement dans le chemin d’exécution grâce à une application des contrôles à l’exécution en temps réel :
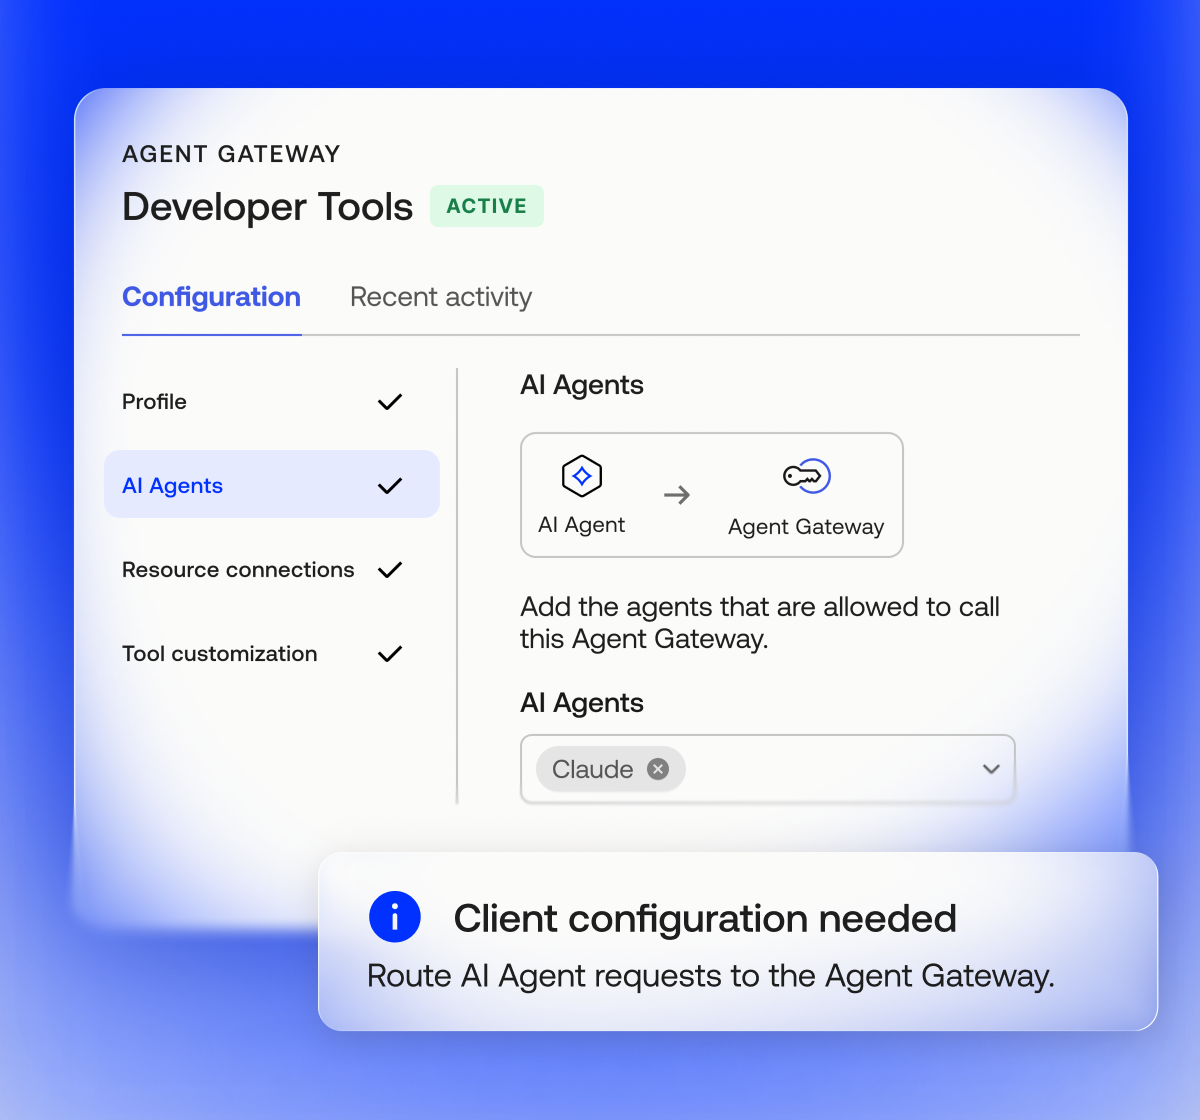
Okta for AI Agents : Agent Gateway se place sur le chemin d’exécution entre l’agent et l’appel d’outil, applique la politique et journalise chaque interaction à l’exécution.
Comment répondre ?
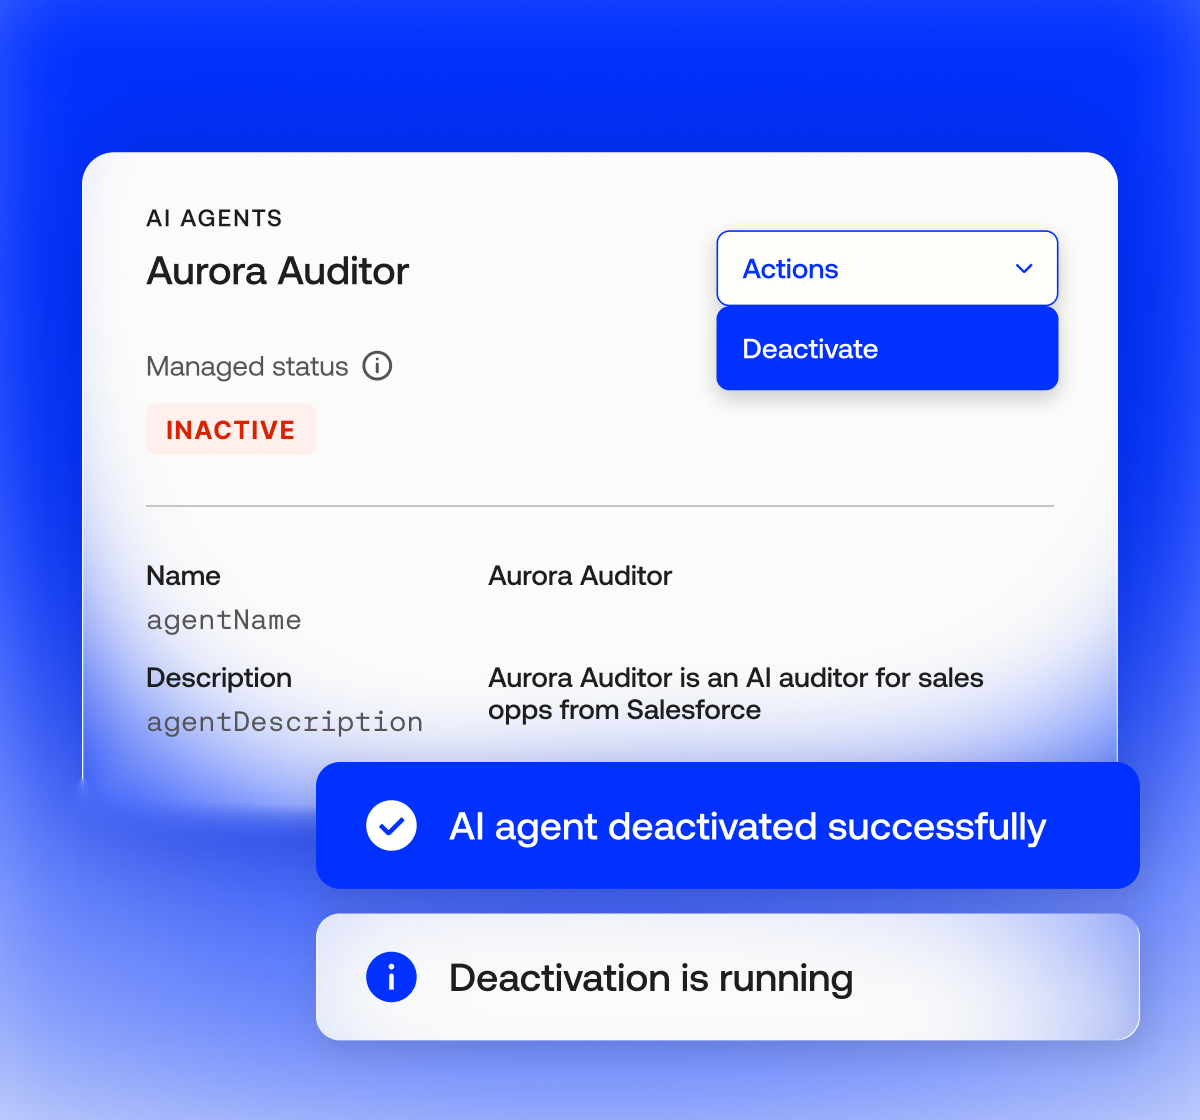
Même un agent bien géré peut être compromis, et dans ce cas, les équipes doivent pouvoir couper immédiatement l’accès de l’agent malveillant. Okta offre déjà aux administrateurs un interrupteur manuel : la désactivation d’un agent via l’admin console bloque immédiatement les nouvelles sessions.
Okta prévoit désormais d’étendre les fonctionnalités d’arrêt d’urgence à l’Agent Gateway d’Okta. Pour les agents connectés à l’Agent Gateway, chaque action d’agent passe déjà par celle-ci, ce qui en fait un point de contrôle idéal pour interrompre l’accès dès qu’un problème survient. Lorsqu’un agent est désactivé au niveau de la gateway, vous pouvez révoquer tous les tokens actifs détenus par un agent compromis et mettre fin à chaque session en cours.
Chaque workflow au sein de votre entreprise intègre désormais l’IA, que ce soit dans la base de code ou à un point de contact client. À mesure que les agents d’IA prennent en charge une part croissante des tâches au sein des entreprises, l’identité ne peut plus se limiter à protéger le périmètre. Elle doit régir la façon dont chaque agent se connecte, agit et est désactivé en cas de problème. Okta offre aux entreprises une base d’identité unique pour l’ensemble des agents qu’elles utilisent, afin de leur permettre d’innover rapidement sans perdre le contrôle.
Plan d’action pour l’entreprise agentique sécurisée
Okta a également annoncé aujourd’hui la fondation de laBlueprint Alliance, une coalition intersectorielle créée pour aider les entreprises à exploiter leur pile agentique comme un système unifié et gouverné. Les membres fondateurs de l’Alliance se sont accordés sur un ensemble de principes communs pour sécuriser les agents d’IA : considérer chaque agent comme une identité à part entière, limiter l’accès à la tâche plutôt que d’accorder un accès permanent, rendre la délégation traçable, surveiller en continu le comportement à l’exécution, permettre un confinement instantané et réversible, et veiller à ce que la gouvernance évolue au rythme de l’IA.
Okta for AI Agents et l’ensemble des innovations associées annoncées aujourd’hui représentent la contribution d’Okta au plan d’action.
Pour en savoir plus sur les solutions d’identité d’Okta intégrant l’IA et découvrir le framework Blueprint Alliance, rendez-vous sur okta.com/ai.
Disponibilité :
Agent SSO, Agent-to-Agent Connections et Resource Access Certifications sont dès aujourd’hui disponibles en version GA.
Agent Gateway et la fonctionnalité Découverte des agents de la Shadow AI pour les terminaux devraient être en disponibilité globale au troisième trimestre.
La disponibilité globale de Configuration Designer et des fonctionnalités étendues de l’arrêt d’urgence au niveau de la couche d’exécution est prévue pour le quatrième trimestre.
Tous les produits, fonctions, fonctionnalités, certifications, autorisations ou attestations mentionnés dans cet article qui ne sont pas encore disponibles en version GA ou n’ont pas encore été distribués pourraient être distribués à une date ultérieure à la date annoncée, ou annulés. Nous déclinons toute obligation de les distribuer et recommandons aux clients de ne pas se baser sur ces plans pour prendre leur décision d’achat.
*Toutes les fonctionnalités ne sont pas disponibles actuellement. Consultez la section « Disponibilité » pour plus d'informations sur la disponibilité prévue.