



エグゼクティブサマリー:今日、自律型AIエージェントは、融資の承認、法的助言の提供、患者のトリアージ、物理システムの制御などを行っています。AIエージェントが業務上、財務上、またはコンプライアンス上の損害を引き起こした場合、裁判所や規制当局は、誰がそのエージェントを承認し、どのような具体的なアクションが許可されていたかを示す明確な監査証跡を要求します。現在、ほとんどの企業にはこの検証を行うためのアイデンティティインフラストラクチャが欠けており、「AIの責任帰属ギャップ」という深刻なリスクが生じています。
AIの責任帰属ギャップを理解する
責任帰属のギャップとは、AIエージェントが実行したアクションと、「誰がその権限を認可し、エージェントに何の実行が許可されていたか」を証明する組織の能力との間にある決定的な隔たり(ギャップ)を指します。こうしたガバナンスの欠如は、世界の主要な法域における主要なフレームワークの規制条文に直接的に関連しています。
現在有効なグローバルAIコンプライアンスフレームワーク
既存の8つのコンプライアンスフレームワークのうち6つは、現在、完全に有効で強制力があります。
- サーベンス・オクスリー法(SOX法):自動化された財務レポート機能やERPへの入力に対する明示的な内部アクセス制御を義務付けています。
- カリフォルニア州消費者プライバシー法(CCPA):セキュリティ対策の不備に起因するデータ侵害について、消費者1人あたり、インシデント1件あたり100ドルから750ドルの法定損害賠償を伴う私的訴権を定めています。
- 米国証券取引委員会(SEC)のサイバーセキュリティ情報開示規則(Form 8-K、項目1.05):重大性の判断から4営業日以内に、重大なサイバーセキュリティインシデントの開示を義務付けるものです。これには、非人間アイデンティティが関与するインシデントも含まれます。
- 一般データ保護規則(GDPR):個人データのあらゆる自動処理について、文書化された法的根拠とデータ最小化を義務付けています。
- ネットワーク・情報システム指令(NIS2):重要インフラセクター全体にわたる包括的なサイバーセキュリティリスク管理対策とサプライチェーンのセキュリティを義務付ける指令です。これには、実務上、非人間アイデンティティにまで適用を拡大すべきアクセス制御ポリシーが含まれます。
- デジタルオペレーショナルレジリエンス法(DORA):金融サービスセクターにデジタルオペレーショナルレジリエンス要件を課す法律です。ICTリスク管理やサードパーティICTプロバイダーの継続的な監督などが含まれ、実務上、検証可能な認可記録が求められます。
一方、欧州連合の人工知能法(EU AI法)における高リスク要件は、スタンドアロンシステムについては2027年12月2日、規制対象製品に組み込まれたAIについては2028年8月2日に発効し、イベントの自動ログ記録、リスク管理、および人間による介入の機能が義務付けられます。
同時に、米国の州議会は州のAI関連法をリアルタイムで改正しています。2026年2月現在、米国の27州で78件のAIチャットボット関連法案が提出されています。米国初の包括的な州AI法であるコロラド州AI法の変遷は、AI特有の法規制がいかに流動的であるかを示しています。連邦裁判所は2026年4月に同法の一時停止を命令し、その後、2027年1月1日に施行予定のより対象を絞った透明性法案がそれに代わる法律となりました。具体的な要件は変更されましたが、その意図は変わっていません。範囲が絞られた法律でさえ、アイデンティティと認可にまで遡る情報開示と記録保持を求めています。
責任帰属のギャップを埋めるための5つのアイデンティティコントロール
ビジネスを保護するためには、すべてのエージェントのアクションを、責任を負う人間にまで遡って追跡できなければなりません。そのためには、5つの主要なコントロールが必要です。
- Identify(特定):どのエージェントが行動したかを特定します。
- Limit(制限):アクセスできる対象を制限します。
- Trace(追跡):認可を特定の個人まで遡って追跡します。
- Verify(検証):データが移動する前に権限を検証します。
- Log(記録):すべてを改ざん不能な形式で記録します。
法的証拠:4つのケーススタディと1つのパターン
裁判所は、逃げ道を急速に塞いでいます。最近の判例では、AIメーカーに対する製造物責任の請求が認められたほか、「チャットボットは独立した法人である」という抗弁が退けられ、無許可のデータ処理に対して数百万ドル規模の罰金が科されています。こうしたケースは、AIの責任帰属ギャップが業務上および財務上の深刻な結果を招くことを浮き彫りにしています。
ケース1:日本生命 v. OpenAI(2026年3月)
この注目すべき訴訟では、ChatGPTが障害者手当の請求者に対し、弁護士の解任を助言し、申立書の作成を支援し、架空の判例を引用したとして、非弁活動(無資格での法律行為)を行ったと主張されています。この自動化されたガイダンスに基づき、請求者はこのツールを使用して以前の和解取り消しを求める訴訟文書を作成・提出しました。その結果、日本生命は、AIが生成したこれらの不当な申請への対応に要した応訴費用を補填するため、数百万ドルの損害賠償を求めています。
責任帰属のギャップ:誰がエージェントに法的助言を行う権限を与えたのでしょうか?企業のアイデンティティシステムにその答えは記録されていませんでした。
ケース2: Garcia v. Character Technologies(2025年5月)
フロリダ州の連邦裁判所は、AIチャットボットメーカーに対する製造物責任訴訟(PL訴訟)の継続を認める判断を下し、メーカー側の合衆国憲法修正第1条に基づく抗弁を退けました。基盤となるLLMを提供したGoogleは、構成部品メーカーとしての責任を問われる可能性があります。これにより、AIチャットボットが「製品」と解釈される場合、それを運用する企業は自動生成されたすべての出力結果に責任を負い、どのエージェントが、どの認可に基づき、どの人間の責任下で、どのスコープで実行したかを示す包括的な監査証跡を保持する必要がある、という判断基準が確立されました。
責任帰属のギャップ:アイデンティティコントロールプレーンがなければ、企業はどの特定の監督者がエージェントの行動ガードレールを設定したかを証明できません。
ケース3:Moffatt v. Air Canada(2024年2月)
Air CanadaのAI搭載チャットボットが、会社の規定に反し、親族を亡くした乗客に対して「忌引割引は後からでも遡って申請できる」と誤って案内しました。その会社は、AIチャットボットが独立した法人であると主張しました。ブリティッシュコロンビア州審判所はこれを却下しました。
チャットボットにはインタラクティブな要素がありますが、あくまでもAir Canadaのウェブサイトの一部にすぎません。自社のウェブサイトに掲載されている、すべての情報に責任を負うべきことは、Air Canadaにとって明白なはずです。
責任帰属のギャップ:チャットボットには、一意のアイデンティティ、認可記録、またはリアルタイムの出力を責任ある所有者に結び付けるアクセス追跡記録がありませんでした。
ケース4:イタリア v. Replika / Luka Inc.(2025年)
イタリアのデータ保護当局は、以下の3件のGDPR違反があったとして、Replikaの親会社に500万ユーロの罰金を科しました。
- ユーザーデータ処理における法的根拠に不備があった
- プライバシーポリシーが不十分だった
- 年齢確認措置を導入していなかった
適切なアイデンティティガバナンスとアクセス制御を行っていれば、こうしたコンプライアンス違反はすべて軽減できたはずです。
責任帰属のギャップ:自動化システムは、企業のアイデンティティの境界外で完全に動作し、権限を検証することなくデータ処理タスクを実行していました。
この4つのケースは例外ではありません。米ケンタッキー州は、AIチャットボット企業を提訴した最初の州となりました。オランダは、Clearview AIに3,050万ユーロの罰金を科しました。ニューヨーク市のMyCity AIチャットボットが、事業主に法律違反を指示しました。
こうしたインシデントに共通するパターンは、エージェントがユーザーに危害を加えたり、ポリシーに違反したりする、というものです。企業は、誰がそのエージェントを承認したか、何が許可されたか、そのアクションを責任ある人間にどのように帰属させるかを示す証跡を作成できません。裁判所が法的責任を確定し、規制当局が必要な管理策を定めます。それが責任帰属のギャップです。
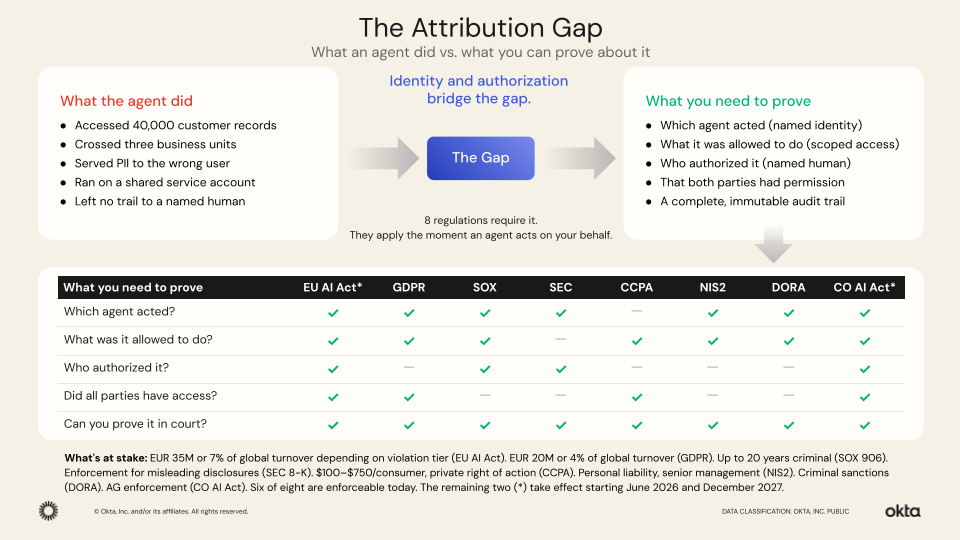 責任帰属のギャップ。左側は、エージェントの動作を表しています。右側は、企業が証明する必要がある事項を表しています。両者の間に生じる隔たりは、規制、法務、運用の各リスクが存在する領域となります。
グローバルな法規制がAIのアイデンティティと認可の適用をどのように義務付けているか
企業の規制リスクは、セキュリティチームが運用における4つの主要な要件を確実に検証できるかどうかにかかっています。
1. 環境全体でどのエージェントが実行されていますか?(アイデンティティ)
EU AI法の第9条に基づき、高リスク要件に違反した場合は最大1,500万ユーロまたは全世界年間売上高の3%の罰金が科されます。さらに禁止されたAI運用に対しては、最高区分として最大3,500万ユーロまたは売上高の7%の罰金が科されます。この法律では、高リスクAIシステムに対して持続的なリスク管理体制を構築し、それを絶えず更新し続けることが義務付けられています。識別できないエージェントのリスク管理は不可能です。
第15条では、不正利用に対する厳格なレジリエンスが義務付けられています。所有者や用途が紐付けされていないエージェントを共有サービスアカウントで稼働させると、ラテラルムーブメントの攻撃ベクトルを生じさせ、コンプライアンスの適合性を無効化することになります。
同様に、2026年2月23日に公開されたCOSOの生成AIガイダンスは、SOX法の第302条、第404条、第906条に直接影響します。これらの条項は、経営幹部が自ら財務報告に係る内部統制を保証することを義務付けています。共有サービスアカウントを利用してERPシステムにアクセスし、仕訳を入力する未管理のAIエージェントの存在は、(SOX法上の内部統制における)重要な不備に該当します。アクセス制御は、今や人間の従業員だけでなく、デジタルワーカーにも体系的に適用する必要があります。
2. エージェントが持つ具体的なデータアクセス領域はどのようなものですか?(スコープ)
GDPR第32条では、適切な技術的セキュリティ対策を怠った場合、最大1,000万ユーロまたは全世界年間売上高の2%の罰金が科されると定められています。AIエージェントが広範なアクセス権限を持ち、対応する権限を持たないエンドユーザーに代わって機密データを取得した場合、それは不正なデータ処理と見なされます。セキュリティチームは、データが移動する前に、エージェントと人間のユーザー両方のアクセス権を検証する必要があります。2025年には、Anthropic、Microsoft、ServiceNow、Salesforceのエコシステム全体において、まさにこのパターンによって4件の深刻な脆弱性(CVSS 9.3〜9.4)が引き起こされました。
さらに、CCPA §1798.150では、消費者1人あたり1インシデントにつき100ドルから750ドルの法定損害賠償が認められており、消費者に直接の提訴を認める私的訴権が規定されています。自律型エージェントはマシン速度で動作するため、スコープが適切に制限されていないエージェントは、わずか数分で数万件もの個人データレコードを過剰に取得してしまう可能性があります。法定最低額で試算しても、データ取り込みエラーによって4万件の企業記録が漏洩した場合、直ちに400万ドルの賠償責任が発生します。
3. その特定のアクセス領域を認可したのは誰ですか?(責任帰属)
EU AI法第12条では、高リスクAIシステムに対し、全運用期間にわたってイベントを自動記録する技術的手段の保持を義務付けています。単なるワークフローログは発生した事象を記録するに過ぎませんが、監査証跡では、どの人間のアイデンティティが権限を認可し、そのアクセス権がいつ失効するかまで証明できなければなりません。
COSO原則8は、認可リスク、過剰な自律性、および安全でないインターフェイスをもたらすAIエージェントによって、不正リスクが増幅されると明確に警告しています。
これにより、再帰的委任として知られる危険な脆弱性が生じます。この脆弱性では、自律的なホップごとに権限が絞り込まれません。事業部門のチームは、一意の非人間アイデンティティや委任チェーンを持たない汎用サービスアカウントを介して、シャドーAIエージェントをSAP、Oracle、Workday環境に日常的に統合しています。システム障害が発生した場合、原因となったアクションを責任のある個人まで遡って特定することは不可能です。
こうしたリスクは、SECのサイバーセキュリティ情報開示規則によってさらに高まります。この規則では、重大なインシデントは4営業日以内に完全に開示することが義務付けられており、アイデンティティの追跡記録がなければ、規制当局への情報開示は根本的に不完全なものとなります。
4. 今すぐエージェントのアクセス権限を取り消せますか?(人間による監視)
EU AI法第14条では、組織に対し、高リスクなAI運用に介入できる能力、あるいは指定された停止ボタンや同様の安全手順によってシステムを即座に中断できる技術的手段を保持することを義務付けています。タスクの途中で無効にできない有効期間の長いOAuthトークンは、この要件を満たしません。人間による真の監視を実現するには、アクション実行前の停止、処理実行中における認証情報の即時失効、およびアクセスポイントでのリアルタイムなポリシー強制適用が可能な統合プラットフォームが必要です。
AIのエフェメラリティ(短命性)とアカウンタビリティ(説明責任)の問題を解決する
AIエージェントは法律上の人格(法人・自然人)ではないため、裁判で宣誓供述を受けたり、法廷侮辱罪に問われたり、自らの意図について証言したりすることはできません。インシデント発生から6か月後に聞き取り調査が可能な人間の従業員とは異なり、AIエージェントは一時的な存在で、タスクを実行するために起動し、すぐにシャットダウンします。システムが非人間アイデンティティに一意のアイデンティティを割り当てず、エージェントの実行中に改ざん不能な監査証跡を取得・保持しない場合、法的な証拠は永久に失われます。
前述のAir Canadaの事例は、まさにこのことを示すものでした。同社はチャットボットが独立した法人格であると主張しましたが、裁判所はその抗弁を退けました。しかし、この判決はより根深い問題を明らかにしました。それは、Air Canadaのチャットボットに、固有のアイデンティティや認可の記録、そしてその出力を人間に結び付ける追跡記録が存在しなかったことです。その企業は、誰がエージェントを設定したのか、どのようなポリシーで管理されていたのか、誰に責任があったのかを証明できませんでした。アイデンティティと認可が解消するのは、こうした責任帰属のギャップです。
企業は、こうした一時的なエージェントをデジタルワーカーとして、乗客の再予約、保険の調整、インテークのトリアージ、与信承認といった、影響の大きい意思決定プロセス全体に展開します。このシリーズのパート5で説明したように、エージェントがHVAC、施設のドア、投薬推奨などの物理的なシステムを制御する場合、現実世界への影響は増大します。
エージェントの行動が問題視された場合、司法制度は責任を負う人間を求めます。アイデンティティによって「どのエージェントが実行したか」を識別し、認可によって「そのエージェントに何が許可されているか」を規定します。この両方がなければ、デジタルワークフォースは深刻かつ管理されていないリスクを抱えたまま稼働することになります。
自動化されたガバナンスにおける摩擦についての誤解
非人間アイデンティティのセキュリティコントロールを評価する際、経営陣からは「AI導入の妨げになったり、スピードが落ちたりするようなことは避けたい」という、よくある反対意見が出されます。
これは間違った捉え方です。摩擦がもたらす真のコストは、管理されていないエージェントが企業データを流出させ、ニュースの見出しを飾るような事態になって初めて実感されるものです。保護対象保健情報(PHI)を外部に漏洩させてしまうエージェントや何千人もの人々に不正確な法的助言を与えるエージェント、アクセス権限のない医療記録を基に不当に投薬量を調整してしまうエージェントなど、いずれも適切な制御レイヤーがもう1つ存在していれば確実に防げた事案です。
Air CanadaのAIチャットボットが乗客に誤った回答をした結果、AIの法的責任に関する注目すべき判決が下されることになりました。それはシンプルなAIチャットボットでした。現在、企業が展開するAIエージェントは、はるかに広範なアクセス権、はるかに多くのシステム、そしてはるかに優れたスピードを備えています。
エージェントのセキュリティを確保するために必要な認可チェックの実装に伴う摩擦(遅延)はミリ秒単位で測られますが、データ侵害、規制当局による調査、集団訴訟、SECによる強制措置といった問題がもたらす摩擦(不利益)は、数か月におよぶ訴訟、数百万ドル規模の罰金、そして役員のキャリア失墜といった形で測られることになります。アイデンティティ制御なしで自律型エージェントを展開しても、摩擦がなくなるわけではありません。最悪のタイミングに先送りされるだけです。
残された時間はわずか
責任帰属のギャップは、単なる理論上のコンプライアンス対応ではありません。現在、6つの主要な規制フレームワークで罰則が科されています。COSOは、2026年2月23日にAIの内部統制に関するガイダンスを公開しました。公開会社会計監督委員会(PCAOB)の検査計画には、生成AIが明記されています。EU AI法は2027年12月2日までに完全施行され、適合性評価の完了には最長で1年かかる場合があります。組織は今から準備を始める必要があります。
これらのコントロールを導入するかどうかにかかわらず、説明責任が問われます。規制当局や裁判所から説明を求められたときに、その説明責任を果たせるかどうかが唯一の問題です。
責任帰属のギャップを解消し、AIワークフォースのセキュリティを保護しましょう
自律型AIエージェントは、管理されていない負債ではなく、安全でコンプライアンスに準拠したビジネスの成長エンジンとして機能すべきです。このデジタルワークフォースのセキュリティを確保することは、テクノロジーのロードマップを遅らせるという意味ではありません。Oktaの統合Identity Security Fabricを利用することで、企業全体のあらゆる自動化アクションに対して、信頼性が高くアイデンティティファーストのコントロールプレーンを確立できます。
Oktaは、規制当局や裁判所から説明を求められる前に、AIエージェントの活用環境を安全に保護し、責任帰属のギャップを解消するお手伝いをします。Oktaのセキュリティエキスパートにご相談ください。自動化されたガバナンスの未来に向け、今すぐ貴社の全社的アプローチを開始しましょう。
貴社のAI運用体制を判定
2分間のAIアイデンティティ評価を受けると、現状を把握できるだけでなく、見落としているギャップを明らかにし、脆弱性を解消するための具体的なヒントを得られます。

2分でAI運用体制を測定する
本番環境でアイデンティティ、アクセス、およびエージェント制御がどこで破綻しているかを見てみましょう


