



誰もがAIを使っており、あなたも例外ではありません
AIエージェントとは、LLMに基づいて意思決定を行うソフトウェアコンポーネントです。エンタープライズ企業内で使われる複数のApplication (アプリケーション)をまたいで、計画、実行、反復を行います。AIエージェントは、人間と人間以外の特性を兼ね備えています。まず一つの側面として言えるのは、これらは決して人間ではないということです。その認証および認可メカニズムは、サービスアカウント、パスワード、APIトークン、OAuthトークンによって行われています。他方で、非決定論的であり、騙される可能性があり、予測不可能な側面を持っています。
最近は、AIを迅速に活用すべきだと感じる場面が多いのではないでしょうか。競合他社はすでに作業を加速化させるためにAIを利用しているかもしれません。それに、あなた自身の仕事を効率化する上でも役立つ可能性があります。また、所属している企業の経営陣から、組織全体でのAI導入を推進するような一大プロジェクトが発表された、という方もおそらく多いはずです。
では、AI利用の問題点とは何でしょうか?それは、AI関連のインフラストラクチャが、アイデンティティおよびセキュリティのインフラストラクチャよりも遥かに速いという点でしょう。AIを導入するべきというプレッシャーの速さに、そのリスクを軽減する取り組みが追いついていないのが現状です。AIを不正に利用することは、セキュリティやコンプライアンス上の問題を引き起こす可能性があります。機密性の高い企業リソースが外部の不正なモデルやワークロードにさらされるリスクが生じるのです。こうしたリスクは以前から周知の事実として知られていますが、その深刻度と優先順位が変化しています。
リスク1:制御コントロールを失う
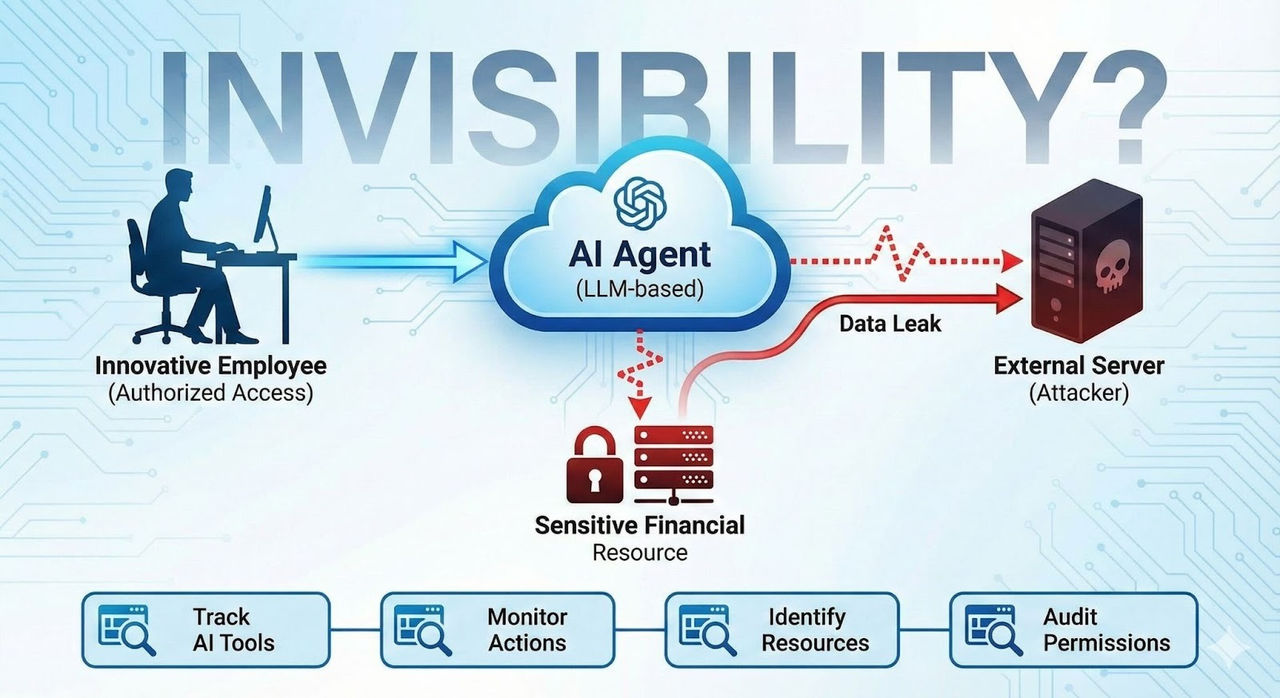
組織の経営陣からの後押しもあり、革新的な従業員はAIの活用に対して積極的に取り組んでいます。その一方で、IAMおよびセキュリティチームは、誰が何を使っているかを追跡できていません。新しいApplication (アプリケーション)が社内環境に導入され、新しいアプリ間接続が確立される一方で、機密情報の管理を担当するチームはそのプロセスから除外され、蚊帳の外となり、責任を果たせなくなります。
この「見えない状態(不可視性)」は、同一のLLMが、機密性の高い財務リソースと外部サーバーの両方に接続されている状況を隠蔽してしまう可能性があります。AIエージェントはLLMに基づいて稼働しているため、外部サーバーからの侵入者は、エージェントをだまして機密リソースからデータを漏洩させることができるのです。
 *Geminiで生成された画像
このリスクを軽減するには、従業員が使用するAIツール、エージェントが実行するアクション、それらのエージェントに接続されているリソースおよび付与されている許可を追跡する必要があります。こうしたリスクを軽減するために「Okta ISPM」がどのように役立つか、詳細をぜひご覧ください。
リスク2:信頼の委任
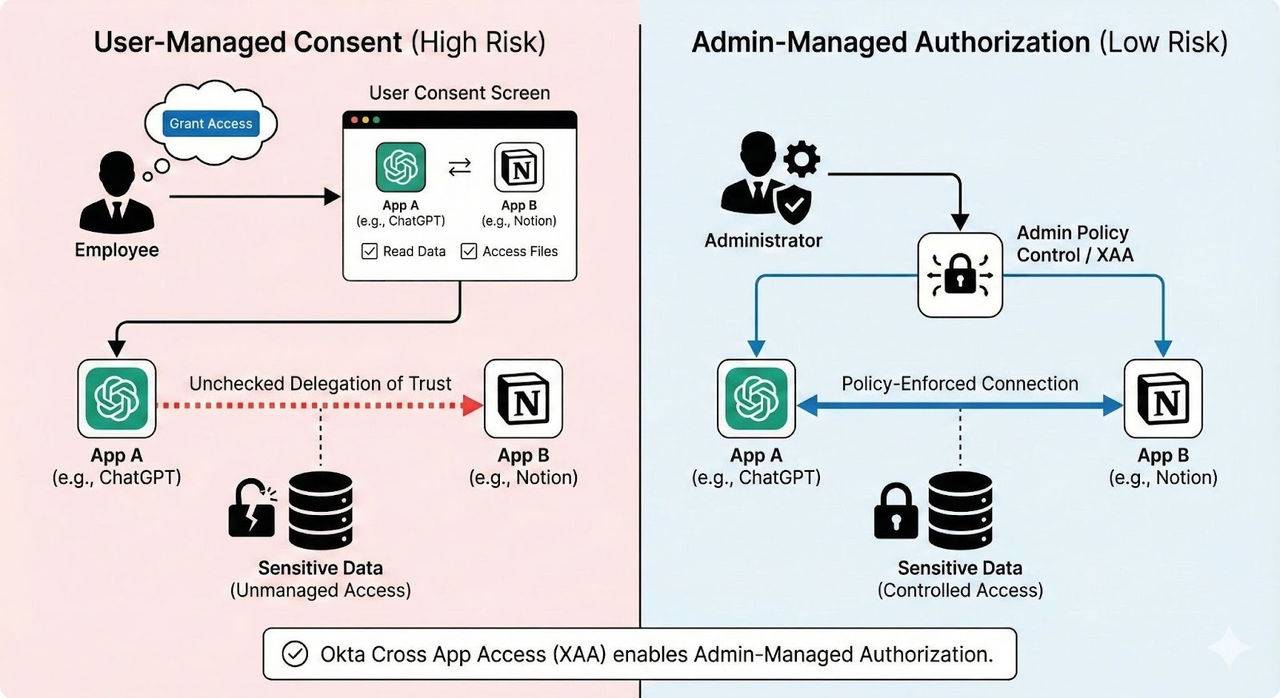
多くの場合、AIエージェントはユーザーの代理として行動します。たとえば、ChatGPTをNotionに接続すると、ユーザーの権限や許可したスコープに従って、ChatGPTがNotion内のデータにアクセスして読み取れるようになります。
 *Geminiで生成された画像
場合によっては、エンドユーザー自身がこの同意プロセスを行うケースがある点に注意が必要です。これはつまり、従業員自身が「アプリAがアプリBに対してどのような特権やアクセス権を持つか」を、個人の判断で決定できてしまうことを意味します。しかし本来、この決定権は機密情報の管理者が持っているべきものです。
このリスクは、最も重要なシステム(クラウンジュエル)におけるユーザー同意フローをブロックし、アプリ間の接続を管理することで回避できます。Okta Cross App Access(XAA)は、まさにこの問題を解決するソリューションです。詳細については、こちらをご覧ください。
リスク3 :長期間有効なシークレットの使用増加
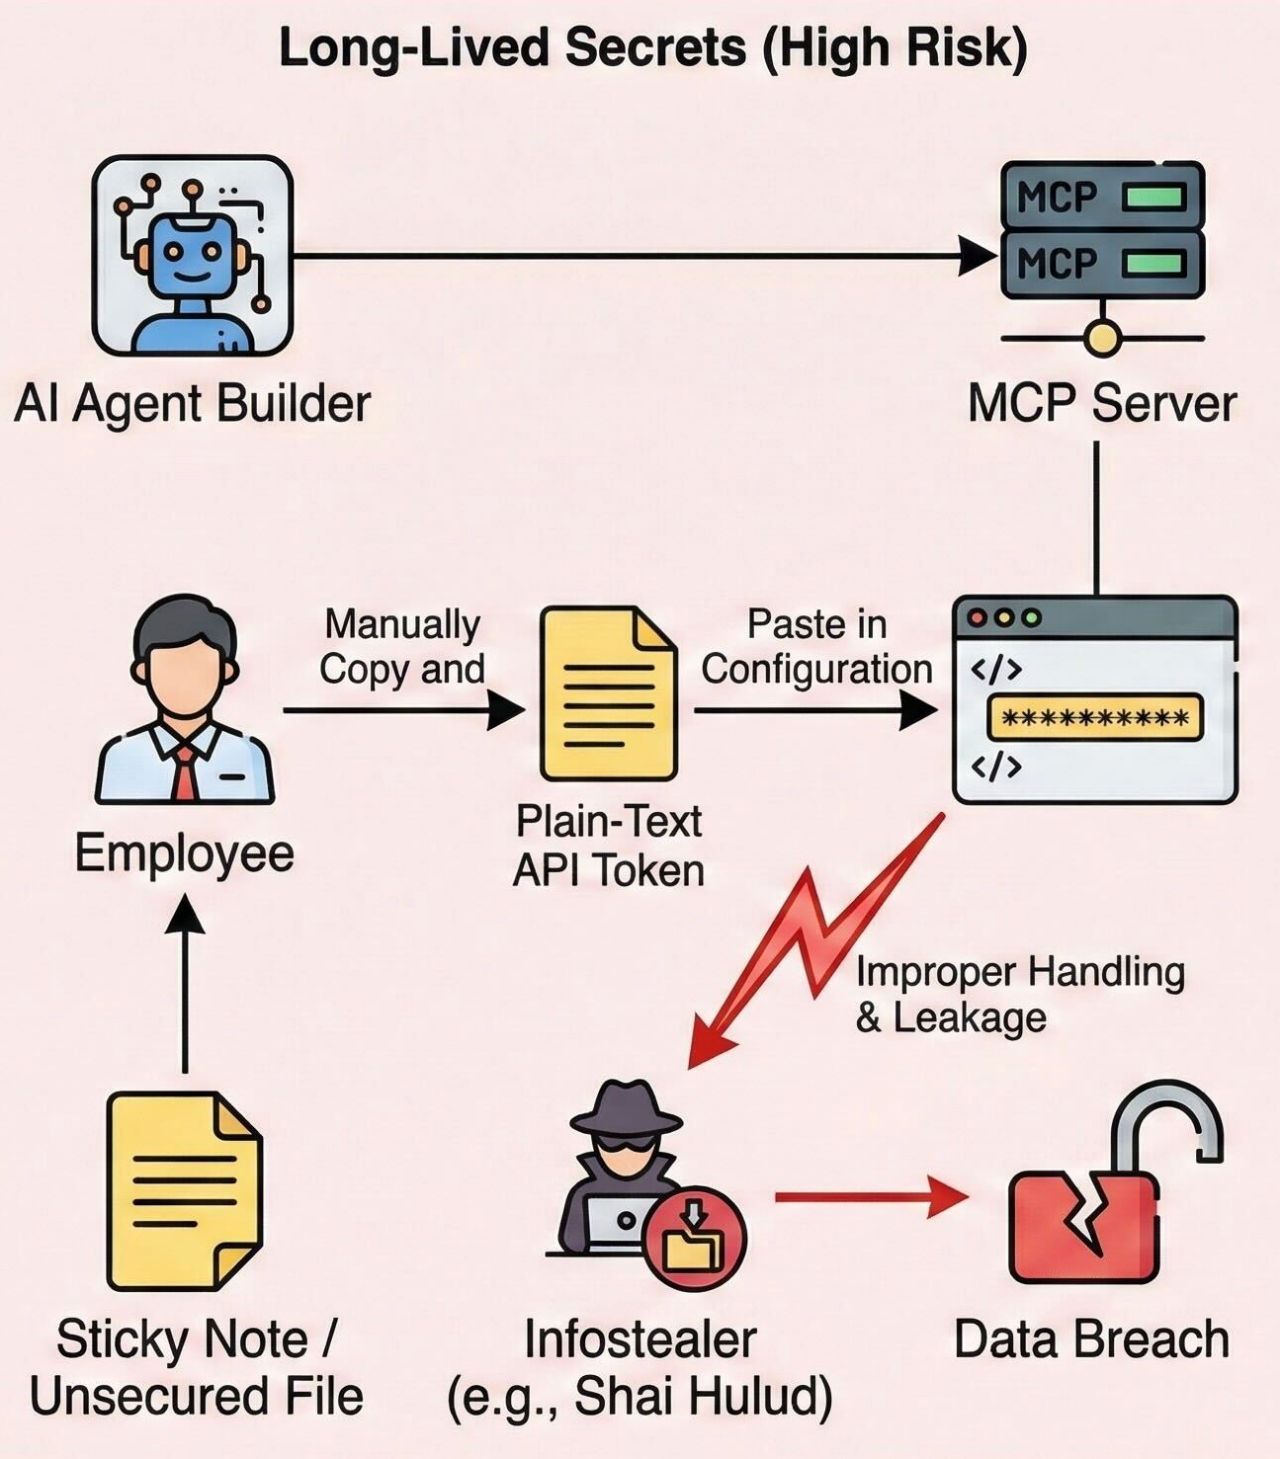
AIのユースケースが増えることで、長期間有効なシークレットの使用頻度を高める可能性があります。関数の呼び出しや他のサービスとの統合を行うために必要な場合があるからです。たとえば、MCPサーバーに接続するためにAPIトークンをダウンロードする場合や、エージェントビルダーを別のSaaSに接続するために認証情報をコピー&ペーストする際などに発生するかもしれません。
 *Geminiで生成された画像
こうしたシークレットの取り扱いを誤ると、漏洩のリスクが高まるでしょう。「Shai Hulud」のようなインフォスティーラー(情報窃取型マルウェア)は、不適切に処理されたプレーンテキストのシークレットを見つけて盗み出すのです。このリスクを軽減するには、まず、OPAのようなPAMソリューションでシークレットを管理します。そして、(OAuthのような)短期間トークンの使用を推奨します。
おわりに
エージェント型のAIは、「古くて新しいリスク」、つまり可視性の欠如、アプリ間のアクセス管理、シークレットの漏洩といった点に注意を払う必要があります。セキュリティチームは、組織内におけるエージェント型AIの状況を迅速に把握しなければなりません。ぜひOkta ISPMを試して、人的・非人間アイデンティティ(NHI)の両方に対する可視性と洞察を向上させてください。


