



「このデバイスを記憶する」をクリックしたのに、次のログイン時にSMSコードの入力を求められた、という経験はありませんか?これではユーザーは不便を感じ、一貫性もありません。多くの人が多要素認証(MFA)を煩わしい機能だと思い込んでいるのは、まさにこのためです。
しかし、今日の脅威に満ちたデジタル世界において、MFAはもはや任意の機能ではありません。必須です。サイバー攻撃、不正行為、アカウント乗っ取りは増加の一途をたどっており、パスワードだけでは対抗できません。実際、ハッキング関連の侵害の80%以上は、盗まれた認証情報や脆弱な認証情報が原因です(Verizon Data Breach Investigations Report, 2024)。MFAはこうした攻撃を阻止する最も効果的な方法の1つですが、そのためには正しく導入する必要があります。そして、ここからが本当の誤解の始まりです。
MFAは重要であるにもかかわらず、いまだに時代遅れの誤解がつきまとい、企業はその導入をためらっています。ユーザーの不満を招き、コンバージョン率の低下につながるという懸念もあります。実装が複雑すぎることを懸念する声もあります。幸いなことに、最新のMFAは進化を遂げています。セキュリティを大幅に強化しながら、ユーザーエクスペリエンスを向上させることも可能です。
MFAの導入を妨げている大きな誤解を解き、適切に導入されたMFAが、より安全でシームレスなデジタルエクスペリエンスの基盤となることをご説明します。
誤解1:MFAを導入すると、SMSコードの使いにくさに顧客が不満を抱く
IT部門やセキュリティ部門のリーダーは、ログインプロセスに手順を追加することは、ユーザーに不満を与え、カートの放棄、エンゲージメントの低下、苦情の殺到につながる確実な方法だと考えがちです。複雑なセットアップや、際限なく送られてくるワンタイムパスワード(OTP)のことが頭から離れなくなります(ご自身も例外ではありません)。
今日の世界において、これほど事実とかけ離れていることはありません。最新のMFAは、ユーザーの使いやすさを念頭に置いて設計されています。スマートフォンに届くプッシュ通知、認証アプリの素早いタップ、さらには生体認証による目に見えないセキュリティなど、そのシームレスな使い勝手を考えてみてください。こうした方法は、大抵の場合、複雑なパスワードを覚えるよりも遥かに迅速で便利です。
重要なのは、選択肢と柔軟性を提供することです。ユーザーが自分に最適な検証方法を選択できるようにします。SMSやメールのOTPといった基本的なオプションは、ユーザーにとって馴染み深く使いやすいため、急な学習曲線を必要とせずにセキュリティを大幅に強化できます。
さらに、Adaptive MFA(AMFA)を使ってリスクをインテリジェントに評価することで、手間を完全に排除できます。信頼済みのデバイスと場所からのログインであれば、認証要素は1つしか必要ないかもしれません。新しい場所からのアクセスであれば、追加の認証レイヤーの出番です。ユーザーと対立するのではなく、ユーザーに寄り添い機能する、スマートなセキュリティです。
誤解2:社内のチームには、アプリにMFAを設定するための時間も専門知識もない
MFAを導入するには、複雑な統合、カスタムコーディング、頭の痛いインフラストラクチャの大規模な見直しに取り組まなければならない、というのも、よくある誤解です。リソースを大量に消費し、ITチームを夜も眠れないほど悩ませるプロジェクトだと思われるかもしれません。
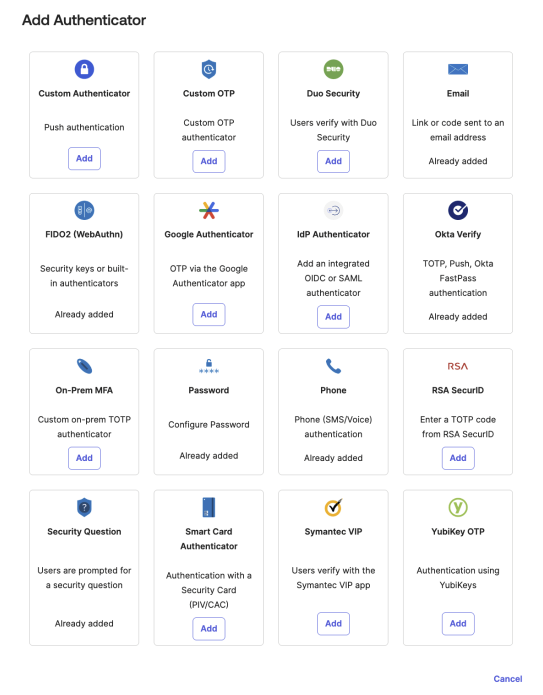
実際には、すべてをゼロから構築する時代は終わりました。最近では、堅牢ですぐに使えるMFAソリューションが容易に入手でき、シームレスに統合できるよう予め設計されています。Oktaのようなプラットフォームでは、多種多様な事前構築済みのインテグレーションと使いやすいインターフェイスを提供しており、驚くほど簡単にMFAをデプロイして管理できます。
拡張性と使いやすさを両立するプラットフォームに重点を置きます。以下を提供するソリューションをご検討ください。
- 事前構築済みのインテグレーション:広範なコーディングを行うことなく、既存のアプリケーションやサービスと接続できます。
- 直感的な管理コンソール:ポリシーの作成、ユーザーの登録、監視を簡素化します。
- 多様な認証方式のサポート:ユーザーのさまざまな好みやセキュリティニーズに対応するため、SMS、メールOTP、認証アプリ、ハードウェアトークン、生体認証、パスキーといった多様な選択肢を提供します。
適切なプラットフォームを導入すれば、Web、モバイル、その他のあらゆるカスタマータッチポイントにMFAを簡単に導入できます。手間も予算もかかりません。
誤解3:「そこそこの」セキュリティで実際には十分である
パスワードは何年も機能してきましたよね?なぜ、わざわざ複雑にする必要があるのでしょうか?(まだ)大規模な侵害は発生していないので、大丈夫です。
しかし、今日の脅威情勢において、パスワードだけに頼ることは、薄っぺらい網戸で玄関を守るようなものです。フィッシング攻撃、クレデンシャルスタッフィング、総当たり攻撃は、ますます巧妙化しています。
実際、ハッキング関連の侵害の80%は、盗まれた認証情報や使いまわしの認証情報が原因です(Verizon Data Breach Investigation Report 2024)。また、2024年4月から2025年4月までの間だけでも190億件以上のパスワードがデータ侵害によって漏洩しており(CinchOps, May 2025)、さらに数十億件がダークウェブ上で出回っています。流出したパスワードは、アカウントの乗っ取りや不正行為、さらには深刻な信用の失墜につながる可能性があります。
MFAは、不正アクセスのリスクを低減する重要な防御レイヤーを追加します。1つめの要素が侵害されたとしても、攻撃者は2つめ(あるいは3つめ)のセキュリティレイヤーを突破する必要があります。これにより、攻撃を成功させるために必要な労力が大幅に増大するため、ユーザーと企業が攻撃の標的になる可能性が低くなります。MFAの導入は、レジリエントなセキュリティポスチャを構築し、顧客との信頼関係をさらに深めるための積極的な一歩です。
安全でシームレスなカスタマーエクスペリエンスを実現するための基盤
Oktaは、セキュリティとユーザーエクスペリエンスは相反するものではなく、表裏一体であると考えています。当社のプラットフォームでは、SMS OTPからパスキーまで、柔軟なMFAオプションを包括的に提供しており、これらはすべて、使いやすさとスケーラビリティを考慮して設計されています。
Oktaは、事前構築済みのインテグレーション、直感的な管理コンソール、そしてセキュリティとユーザーエクスペリエンスのバランスをインテリジェントに調整するアダプティブ認証機能を提供します。Oktaを利用することで、カスタマージャーニー全体にMFAを確実に導入し、信頼を育み、エンゲージメントを高め、お客様との永続的な関係を築くための、よりセキュアな基盤を構築できます。
時代遅れの俗説を捨て、最新のMFAがもたらす力を活用すべき時が来ています。そうすれば、ユーザーからも感謝されるはずです。
本資料および本資料に含まれる推奨事項は、法律、プライバシー、セキュリティ、コンプライアンス、またはビジネスに関する助言ではありません。

