



エグゼクティブサマリー:
Okta Identity Security Posture Managementに、AIエージェントのディスカバリー機能が追加されました。この機能は、ISPMを現在ご契約のすべてのお客様にご利用いただけます。この機能は、エンドポイント検出プラットフォーム、ブラウザプラグイン、Salesforce AgentforceやMicrosoft Copilot Studioなどのビルダー環境全体で、シャドーAIエージェント、管理されていないOAuth許可、MCPサーバーを特定し、攻撃対象領域を縮小します。
すべての組織は、自社のAIエージェントについて、「どこにいるのか」「何に接続できるのか」「何ができるのか」という3つの問いに答える必要があります。Okta for AI Agentsは、これら3つのすべてにエンドツーエンドで対応します。
本日より、OktaはすべてのIdentity Security Posture Management(ISPM)をご利用のお客様に対し、この1つ目の問いである「エージェントはどこにいるのか?」に答える機能を提供します。お客様は既存のISPMサブスクリプションを通じて、組織全体のAIエージェントを今すぐ検出できるようになります。
セキュリティチームは長年にわたり、従業員、サービスアカウント、APIキーなど、自社のシステムにアクセスする人やモノを可視化することに取り組んできました。現在、AIエージェントはこれらすべてを上回る速さで静かに成長していますが、これまでその存在はほとんど知られていませんでした。
従業員は、多くの場合IT部門が把握しないまま、AIエージェントを独自に展開しています。機密データへのアクセスを許可し、社内ツールに接続し、重要なシステム全体で半自律的に動作させています。セキュリティチームは、こうしたエージェントのインベントリや、エージェントがもたらすリスクを評価する方法を持っていないことがよくあります。従来のアイデンティティ追跡ツールでは、これらを見逃してしまいます。
AIエージェント検出機能をすべてのISPMのお客様に拡大
今回のアップデートにより、AIエージェントを含む人間と人間以外のアイデンティティが、単一のポスチャビューにまとめて表示されるようになります。
ISPM AIエージェント検出機能
- 現在、早期アクセスで提供されているCrowdStrikeとの連携で利用可能なエンドポイントエージェントとMCPサーバーの一覧です。Okta Verifyは、次に連携・提供を開始する予定のデータソースです。これにより、エンドポイントのディスカバリーが特定のEDR(Endpoint Detection and Response)プラットフォームに依存しなくなります。その後、追加のEDRプラットフォームをサポートする予定です。
- Salesforce Agentforce、Microsoft Copilot Studio、Amazon Bedrock、Agentcoreなど、すでに使用しているビルダープラットフォームで独自に開発されたエージェントのインベントリ。
- Okta Browser Pluginが管理対象ブラウザで検出したOAuth許可とシャドーAIアプリのインベントリ。
- 他のすべてのアイデンティティリスクと並行してエージェント関連の構成ミスを表面化させる、新しいAIエージェントのリスクカテゴリーです。
- ISPMダッシュボードでAIエージェントの数を直接確認可能に。
新規テナントは、初日からこれらすべてを利用できます。既存の顧客の環境では自動的に有効になり、簡単なガイド付きの紹介が表示されます。
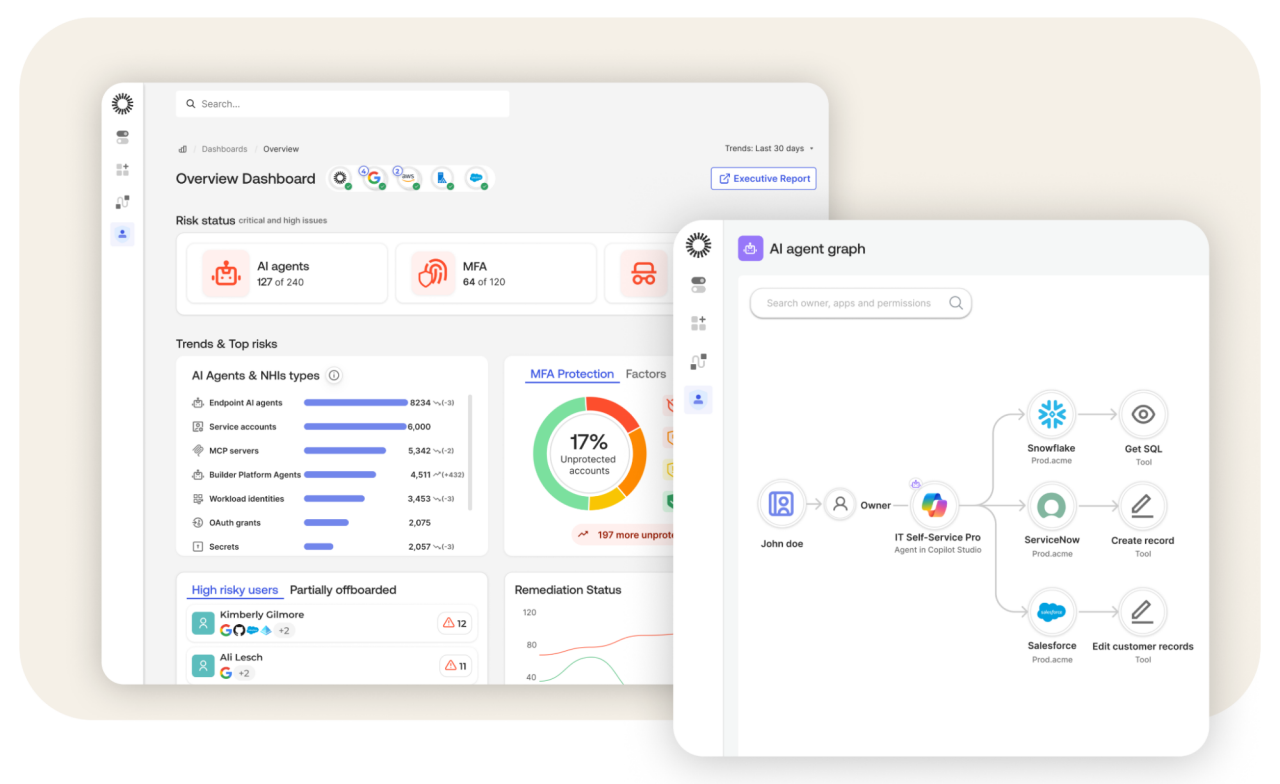 Okta ISPMダッシュボードには、エージェントのリスクと、所有者と接続ツールをマッピングしたAIエージェントグラフが表示されます。
AIエージェントの検出がエンタープライズのセキュリティポスチャにとって不可欠な理由
完全なアイデンティティセキュリティポスチャを確立するには、システムにアクセスする一部だけでなく、すべてを可視化することが不可欠です。AIエージェントにまで可視性を拡張することで、2つの大きなメリットがもたらされます。
- 攻撃対象領域の完全な可視化:死角を排除し、人間から非人間アイデンティティに至るまで、組織全体のアイデンティティセキュリティポスチャを明確かつ包括的に可視化します。
- プロアクティブなリスク軽減:管理されていないエージェントに起因する問題がインシデントに発展する前に、その影響範囲を最小限に抑えます。
Okta for AI Agentsは、ディスカバリーにとどまらず、ライフサイクルガバナンスまでをカバーします
検出は、すべての組織が自社のAIエージェントについて問うべき3つの質問のうち、最初の問いである「エージェントはどこにいるのか」に答えるものです。これは良い第一歩ですが、本当の始まりはこれからです。そこから、こうしたシャドーエージェントについて、何に接続でき、何を実行できるのかを問う必要があります。
Oktaは、まさにそうした疑問に答えるためにOkta for AI Agentsを構築しました。Okta for AI Agentsは、ISPMの検出機能を基盤として、次の3つのガバナンスメカニズムを通じて機能します。
- リソースマッピング:エージェントがアクセスできるすべてのリソース(MCPサーバーやSaaSアプリから他のエージェントまで)を追跡し、侵害される前にその影響範囲を可視化して制御を可能にします。
- ランタイムの最小権限アクセス:リアルタイムのアクセス制御を適用し、エージェントが定義されたスコープから逸脱した場合にアクセス権を即座に取り消す「キルスイッチ」機能を提供します。
- 監査証跡:一元化された監査ログを維持し、すべてのアクションを元のユーザーおよびエージェントのアイデンティティにマッピングします。
このようにして、チームはエージェントの存在を認識する段階から、実際に管理する段階へと移行し、セキュリティを犠牲にすることなく、望む速さでAIを導入できるようになります。詳細については、エージェントを安全に活用するための設計指針をお読みください。
今すぐ始める
ISPMをすでにご利用のお客様OktaのISPMドキュメントで、エージェントのディスカバリーを開始する方法をご確認ください。
AIエージェントのセキュリティ対策を始めたばかりですか?Okta for AI Agentsがどのように役立つかについて、詳細をご覧ください。
本資料は、一般的な情報提供のみを目的としたものであり、法律、プライバシー、セキュリティ、コンプライアンス、またはビジネスに関するアドバイスを意図したものではありません。ロードマップに掲載されている機能やサービス、およびベータ版、早期アクセス、その他同様の非一般提供ステータスで提供される機能やサービスは、開発、リリース、または一般提供が行われない場合があります。また、仮にリリースされた場合であっても、実際のリリース時における機能、仕様、技術、構成、および/またはドキュメントが変更される可能性があります。© 2026 Okta, Inc. and/or its affiliates.


