



エグゼクティブ・サマリー:
新機能の「Okta Verify Device Posture Sensor Mode」は、Okta VerifyのサイレントMDM展開を可能にし、管理対象のmacOSおよびWindowsデバイス全体からシグナルを収集します。この機能により、管理者はデバイスのコンプライアンスに基づいてOkta Verifyの登録を制限し、ユーザー認証の前に共有ワークステーションにゼロトラストのセキュリティコントロールを拡張できます。
最も成熟したゼロトラストプログラムには共通の特徴があります。それは、セキュリティを最終目標としてではなく、より厳格で正確な管理を継続的に追求するものとして捉えている点です。Okta Verifyは、以前から組織がデバイスポスチャポリシーを大規模に適用できるようにしてきましたが、このたびその機能を拡張しました。Okta Verify Device Posture Sensor Modeにより、モバイルデバイス管理(MDM)のプロビジョニング段階からデバイスの信頼が始まります。これにより、管理者はこれまで以上に早い段階でポスチャシグナルと登録制御を利用できます。
デバイスの信頼におけるラストマイルの課題への対応
従来、管理者がOkta Verifyを展開し、ユーザーが登録を完了すると、そこからデバイスポスチャポリシーが適用されました。ほとんどのシナリオで、そのフローは問題なく機能します。しかし、共有ワークステーション、現場のキオスク、大規模なMDM展開のような最前線の環境では、その限界が見え始めます。
従来は、ユーザーがOkta VerifyやOkta FastPassに登録する前にデバイスのポスチャーをチェックする仕組みがありませんでした。そのため、IT部門は個人所有のノートPCやコンプライアンスに準拠していないエンドポイントをブロックする機会がありませんでした。病院のナースステーションや小売店のPOS端末などの共有デバイスの場合、課題はさらに複雑になります。特定のユーザーがこれらのデバイスを永続的に所有しているわけではないため、業務に不可欠なエンドポイントがポリシーのスコープから完全に外れてしまう可能性があります。
Okta Verifyのデバイスポスチャセンサーモードの主な機能
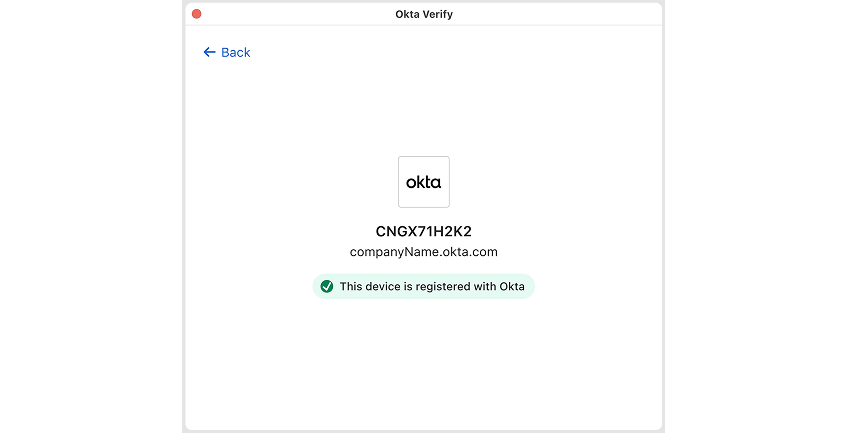
Okta Verifyのデバイスポスチャセンサーモードは、デバイスのシグナル収集とユーザー認証を明確に分離します。ユーザーがOkta VerifyおよびOkta FastPassに登録するのを待たずに、プラットフォームがデバイスの状態を評価できるようになりました。
主な機能は次のとおりです。
- サイレントなMDM主導の展開:管理者はMDMプロビジョニング中に、管理対象のmacOSおよびWindowsデバイスにOkta Verifyをサイレント展開できます。これにより、エンドユーザーの操作やOkta FastPassの登録なしで、Universal Directoryにデバイスレコードが自動的に作成されます。
- 認証前のデバイスシグナル収集:この機能は、ユーザーが認証を行う前にデバイスポスチャーシグナルを収集してOktaに送信します。これにより、展開の次の段階に進む前に、デバイスフリートのポスチャーをプロアクティブに監視できます。
- ポリシーでゲートされたユーザー登録:管理者はOktaのアカウント管理ポリシーを使用して、Okta Verify登録(およびその後のダウンストリームのOkta FastPass登録)の前提条件として管理アテステーションを要求できます。これにより、MDMで管理された準拠デバイス上のユーザーのみが登録を続行できるようになります。
- 共有デバイスのサポート:管理者は、単一ユーザーが所有していない共有ワークステーションに対してデバイスポスチャポリシーを適用できるようになりました。
大規模で複雑なデバイスフリート全体でOkta Verifyの導入を加速させたい場合でも、組織が管理するすべてのエンドポイントで一元的な可視性と早期のポリシー適用が必要な場合でも、Okta Verifyのデバイスポスチャセンサーモードが役立ちます。お客様がすでに利用しているデバイスポスチャ管理をアイデンティティライフサイクルのより深いレベルまで拡張し、共有デバイスや現場のワークステーションをゼロトラストプログラムに組み込みます。
デバイスのライフサイクル全体にゼロトラストを拡張します
デバイスフリートのセキュリティ確保は、ユーザーのサインインを待つ必要はありません。Okta Verify のデバイスポスチャーセンサーモードは、本日より、管理対象の macOS および Windows デバイス向けのセルフサービス早期アクセス機能として利用可能です。この機能の詳細については、製品ドキュメントをご覧ください。
この機能は、継続的でデバイス対応のゼロトラストセキュリティに対するOktaの継続的な取り組みの基礎的なステップです。すべてのハードウェアフリートに堅牢な防御を構築するには、Okta Device AccessとAdaptive MFAをご覧ください。これらのソリューションが連携して、共有ワークステーションを保護し、アクセスのセキュリティを確保します。
本ブログで言及されている将来の製品、機能、仕様、認定に関する記述は、情報提供のみを目的としています。これらは提供を確約するものではなく、購買の意思決定を行う際に依拠すべきものではありません。本資料は、一般的な情報提供のみを目的としており、法律、プライバシー、セキュリティ、コンプライアンス、またはビジネスに関する助言を意図したものではありません。© 2026 Okta, Inc. and its affiliates.


