


Okta Threat Intelligenceは、ホテルや民泊を専門とする少なくとも十数社のサービスプロバイダーになりすました、大規模なフィッシングキャンペーンを追跡しています。
こうした攻撃では、悪意のある検索エンジン広告、特にGoogle検索などのプラットフォーム上のスポンサー広告を利用して、標的のユーザーを非常に巧妙なフィッシングサイトに誘導します。この攻撃では、巧妙な偽のログインページとソーシャルエンジニアリングの手口を利用して、セキュリティ制御を回避し、ユーザーの信頼を悪用します。
この手口でなりすましの標的となったホスピタリティ企業は、少なくとも13社確認されています。
フィッシングの標的と手口の性質から、この攻撃はクラウドベースの不動産管理プラットフォームとゲストメッセージングプラットフォームのアカウントを侵害するように設計されていると考えられます。
初期アクセス
Oktaでは、マルバタイジング(悪意のある検索エンジン広告の購入)を利用して、なりすましの対象となったホテルや民泊予約サイトの無警戒なユーザーをおびき寄せるキャンペーンを確認しました。
例えば、こうした企業の社名を検索すると、ユーザーを悪意のあるサイトに誘導するスポンサー広告が多数表示されることがあります。
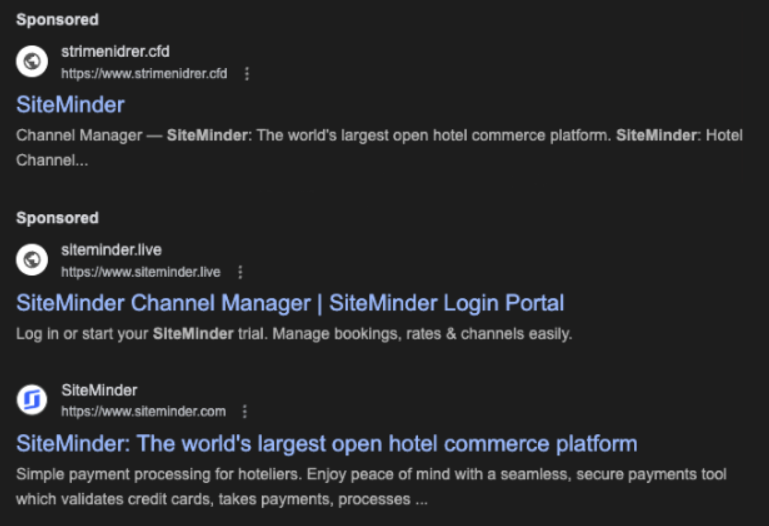 正規ドメインより上位に2つの偽Webサイトが表示されているマルバタイジングの例。
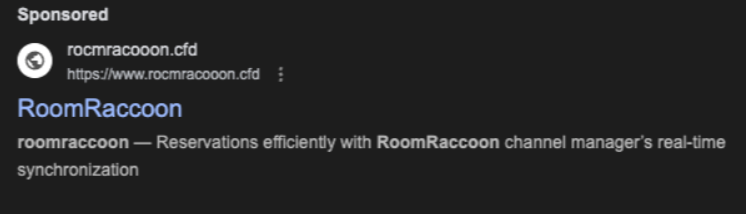 ユーザーを別のフィッシングサイトに誘導するマルバタイジングの例。
観測されたドメインは、正規のWebサイトのタイポスクワッティングのバリエーションを使用していました。
これらの悪意のあるドメインのいずれかにアクセスしたユーザーには、偽のログインページが表示されます。当社では、少なくとも13社のホスピタリティ企業になりすましたフィッシングサイトを多数確認しました。
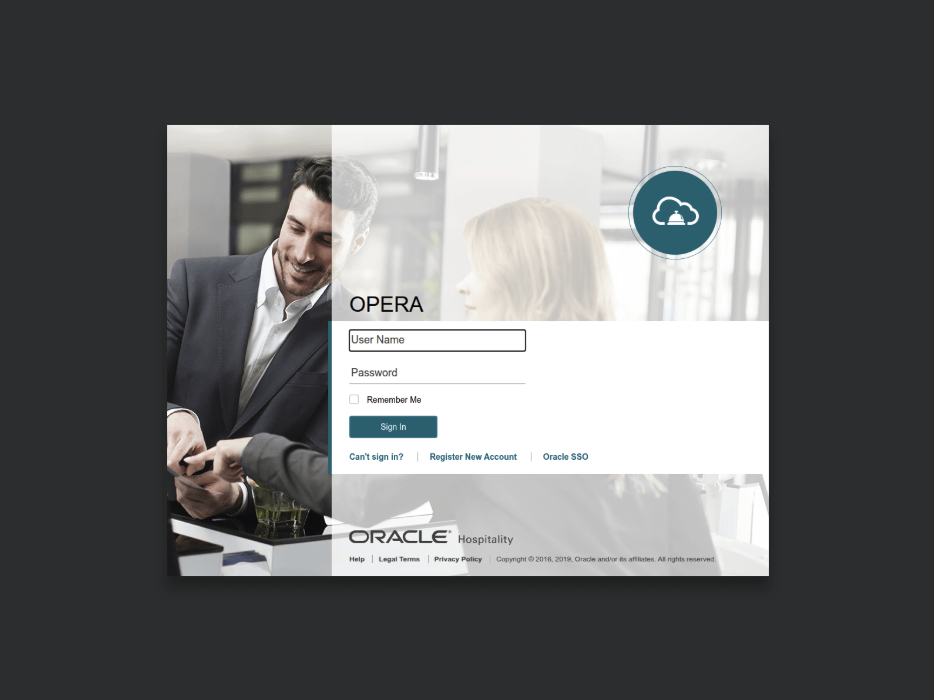 フィッシングの標的と手口の性質から、この攻撃はクラウドベースの不動産管理プラットフォームとゲストメッセージングプラットフォームのアカウントを侵害するように設計されていると考えられます。
戦術、技術、手順
このキャンペーンの第一段階の目的は、認証情報を窃取することです。フィッシングページは、ユーザー名、eメールアドレス、電話番号、パスワードを収集するように設定されていました。
観測されたアクティビティからは、多要素認証(MFA)コードを迂回または取得しようとする意図がわかります。例えば、一部のフィッシングページでは、「ワンタイムパスワード」の入力を明示的に求めたり、「SMSコードでサインイン」や「メールコード」といった選択肢を提示したりします。
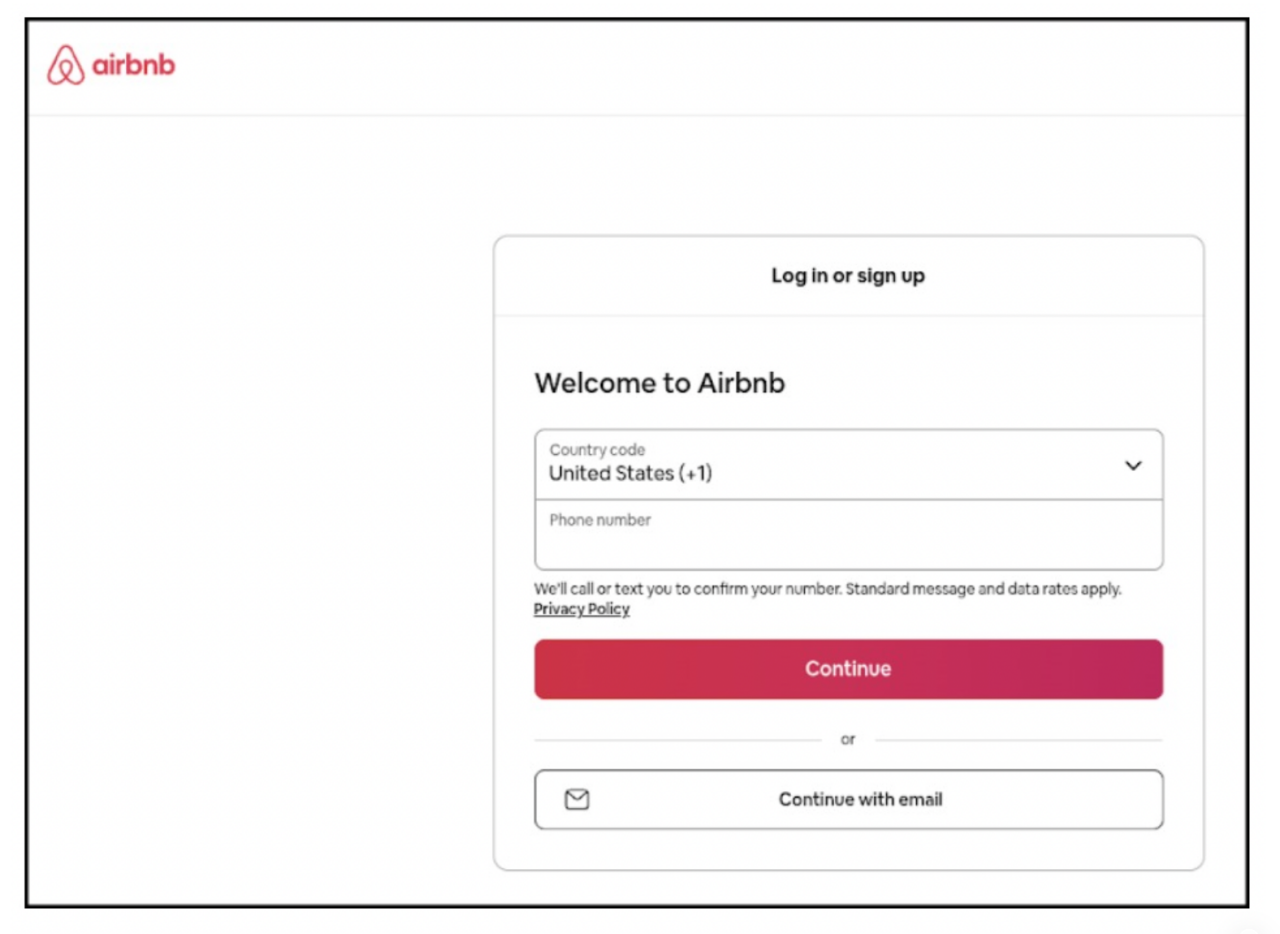 Airbnbになりすましたフィッシングサイトのスクリーンショット。
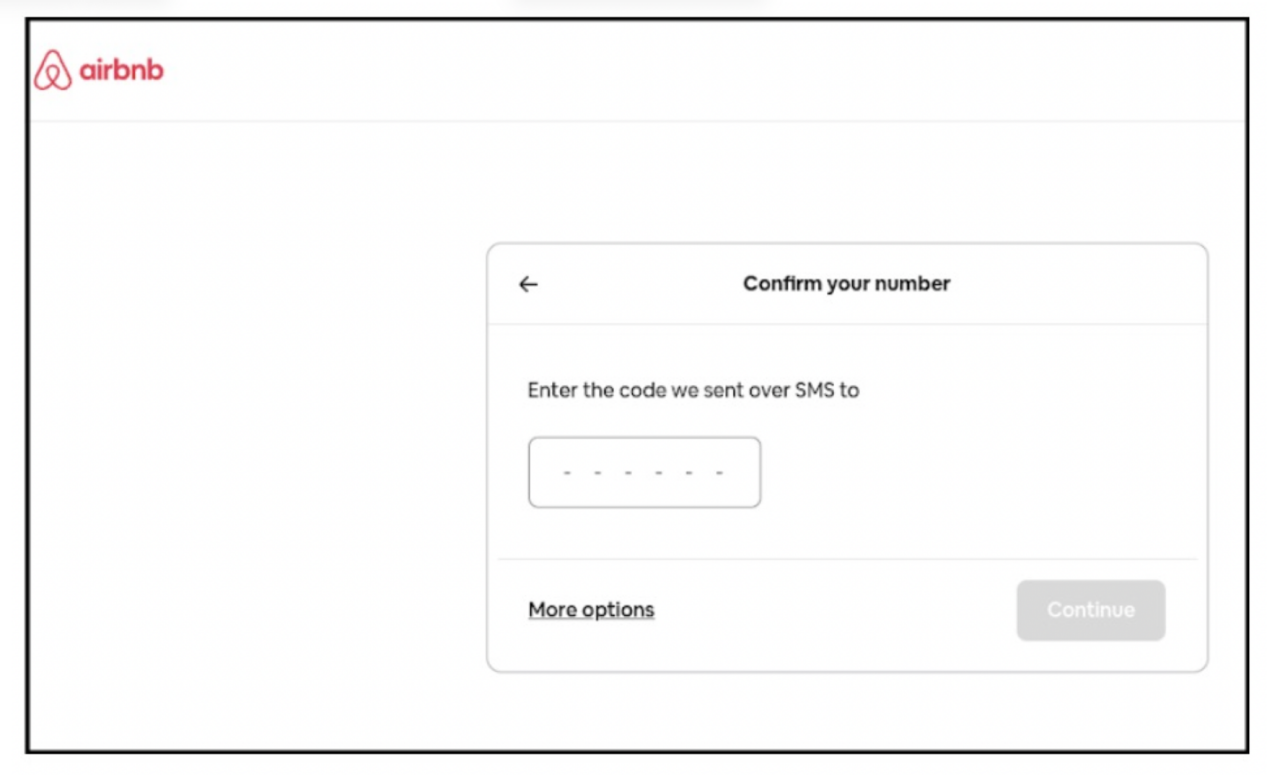 電話番号が入力されると、フィッシングページはSMSで送信されたOTPコードの入力を求めます。
これらのWebサイトのソースコードを調べると、次のテキストが確認されました。
<script>
function sendRequest() {
fetch("/mksd95jld43").catch(error => console.error("Ошибка запроса:", error));
}
// Запускаем запрос каждые 10 секунд
setInterval(sendRequest, 10000);
</script>
エラーメッセージ「Ошибка запроса」(リクエストエラー)とコメント「Запускаем запрос каждые 10 секунд」(10秒ごとにリクエストを開始)から、このキャンペーンの背後にロシア語を話す攻撃者がいる可能性が示唆されます。この攻撃キャンペーンでは、攻撃者のサインイン時に、ロシアの大規模なデータセンターのプロキシプロバイダーも利用されていました。
このキャンペーンでは、追跡とアナリティクスのためにビーコン技術も採用しています。これにより、攻撃者はフィッシングページにアクセスした被害者に関する次のような貴重な情報をリアルタイムで収集できます。
ビジターアナリティクス
ジオロケーションとターゲティング
セッションの継続時間
Bot Detection
ステータス監視
Oktaのお客様は、security.okta.comでOkta Threat Intelligenceを選択すると、詳細な侵害指標セットにアクセスできます。
緩和策
顧客とパートナーを、利用可能な最も強力な認証要素に登録します。パスキーなどの所有要素を優先して、フィッシング耐性を導入すると同時に、ユーザーの負担を最小限に抑えます。Okta FastPass、パスキー(FIDO2 WebAuthn)、スマートカードなどの強力な認証要素に従業員ユーザーを登録し、ポリシーでフィッシング耐性を強制します。
めったに使用されないネットワークからのリクエストを拒否するか、より高い保証レベルを要求します。
アダプティブなリスク評価を使用して、過去に確立されたユーザーアクティビティのパターンから逸脱したアプリケーションへのアクセスリクエストを特定し、対応を自動化します。
疑わしいドメインの登録を監視し、ユーザーに提供されるコンテンツの変更を観察します。アプリケーションのログをレビューし、不審なドメインとの通信の痕跡がないか確認します。ドメインでホストされているコンテンツが著作権や商標を侵害している場合は、証拠を提示し、ドメインレジストラーやWebホスティングプロバイダーに削除を要請することを検討します。
マルバタイジングやフィッシングキャンペーンが自社ブランドを標的にしていると思われる場合に、ユーザーに警告します。
アカウントで不審なアクティビティが検知された場合は、エンドユーザーに通知します。
本調査には、Moussa Diallo氏が協力しました。


