



エグゼクティブサマリー
Okta脅威インテリジェンスは、Microsoftアプリケーションを使用する組織を標的とした多段階フィッシングキャンペーンを特定しました。これらのアプリへのアクセスが連携された場合、 Okta がアイデンティティプロバイダー(IdP)として使用されます。
まず、O-UNC-037と名付けた独自のキャンペーンを調査した結果、同じフィッシングキットと非常によく似たルアーテーマを使用している他のいくつかのキャンペーンにつながりました。ただし、インフラストラクチャとスタイルの多様性から、これらは同じキットとテーマを使用していますが、他の攻撃者によって実行される別個のキャンペーンである可能性が高いことが示唆されています。本レポートではO-UNC-037に焦点を当てていますが、本レポートの付録で他のキャンペーンの詳細も共有します。
O-UNC-037キャンペーンは、少なくとも2025年10月から活動しており、主にテクノロジー関連企業や産業サプライ関連企業を標的としています。Oktaが最初に観測したキャンペーンでは、攻撃者は福利厚生や人事(HR)をテーマにしたおとりを使ってフィッシングメールを送信し、偽のMicrosoftサインインページでユーザーに認証情報を入力させようとしました。
その後、2026年7月には、SMSを用いた同様のおとりを配信するO-UNC-037のキャンペーンを確認しました。
フィッシングインフラストラクチャは、リアルタイムで認証フローを傍受し、サインインイベント中に確立された認証情報、MFAコード、およびすべてのセッショントークンをキャプチャするために、Adversary-in-the-Middle(AitM)手法を使用します。この機能は、SMSコードや認証アプリからのワンタイムパスワード(OTP)など、いくつかの一般的なMFA方式の保護を回避できます。
脅威分析
このフィッシングキャンペーンでは、多段階の攻撃手法が用いられています。Microsoftアカウントを標的とする場合、フィッシングのインフラストラクチャは、フェデレーションユーザーをOktaなどのサードパーティのアイデンティティプロバイダーにリダイレクトする処理に対応できます。この攻撃チェーンには、標的のユーザーをAitMの認証情報収集ページに誘導するための複数のステップが含まれています。
確認された戦術、テクニック、手順(TTP):
インフラストラクチャと初期アクセス:
フィッシングメッセージやスミッシングメッセージは、緊迫感を高めるために、ユーザー名や「従業員福利厚生に関するアラート」または「人事部からのセキュアなメッセージ」といったおとりを含めるようにカスタマイズされています。
キャンペーンでは、リダイレクトドメインを使用して、標的ユーザーを主要なフィッシングサイトに誘導し、E メールゲートウェイの制御をバイパスします。
キャンペーンでは、フィッシングページを表示する前に、ユーザーにCloudflare CAPTCHAを解決させる必要があります。
実行とクレデンシャル窃盗:
Adversary-in-the-Middle (AiTM)の手法を使用して、認証フローを傍受することで、認証情報、MFAコード、およびセッショントークンをキャプチャします。
多段階のフィッシング攻撃を展開し、最初にMicrosoftの認証情報を標的にし、federationが検出された場合はOkta SSOにピボットします。
フィッシングキットとルアー:
キャンペーン追跡とテンプレート読み込みのためのURLパラメータから、Phishing-as-a-Service (PhaaS)プラットフォーム、または高度に構成可能なフィッシングキットを利用している可能性が高いです。
一般的だが効果的な「従業員給付」のソーシャルエンジニアリングのルアーを使用します。
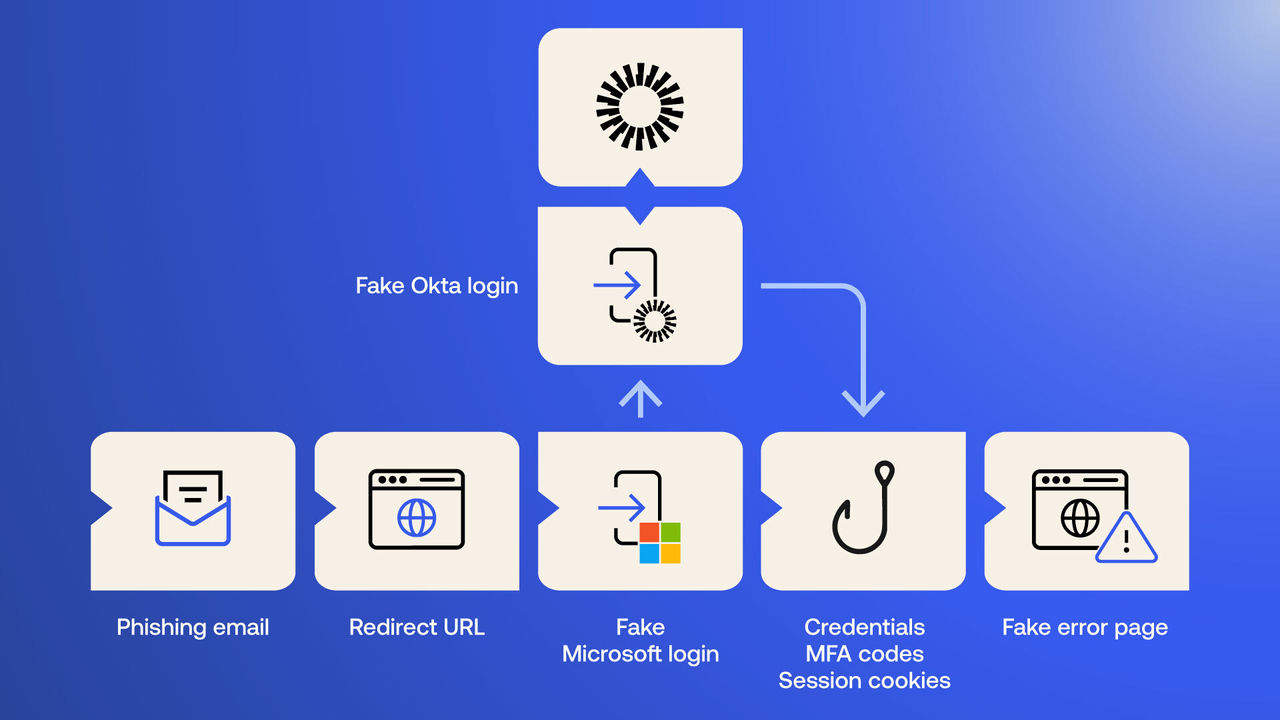 図1。連携された環境における多段階O365フィッシング
SMSによるおとり(2025年7月以降に観測)
2026年7月、Okta Threat Intelligenceは、O-UNC-037がSMSを使ってフィッシングのおとりを配信していることを観測しました。ここでも、メッセージは送信者名を利用して正当性を偽装し、従業員福利厚生に関連するテーマを用いて緊急性を高めるよう設計されています。SMSメッセージには、標的となったユーザーがリンクをクリックした可能性が高いことを検証するために使用される一意のトークンも含まれています。
[User Name]様
福利厚生プランに変更がありました。こちらで更新内容をご確認ください:
https://secure.textly-hr.com/<unique_token>
[User Name]様
給与・報酬に変更がありました。こちらから改定後の条件をご確認の上、ご承認ください:
https://<target_company>.hrsmscloud.com/<unique_token>
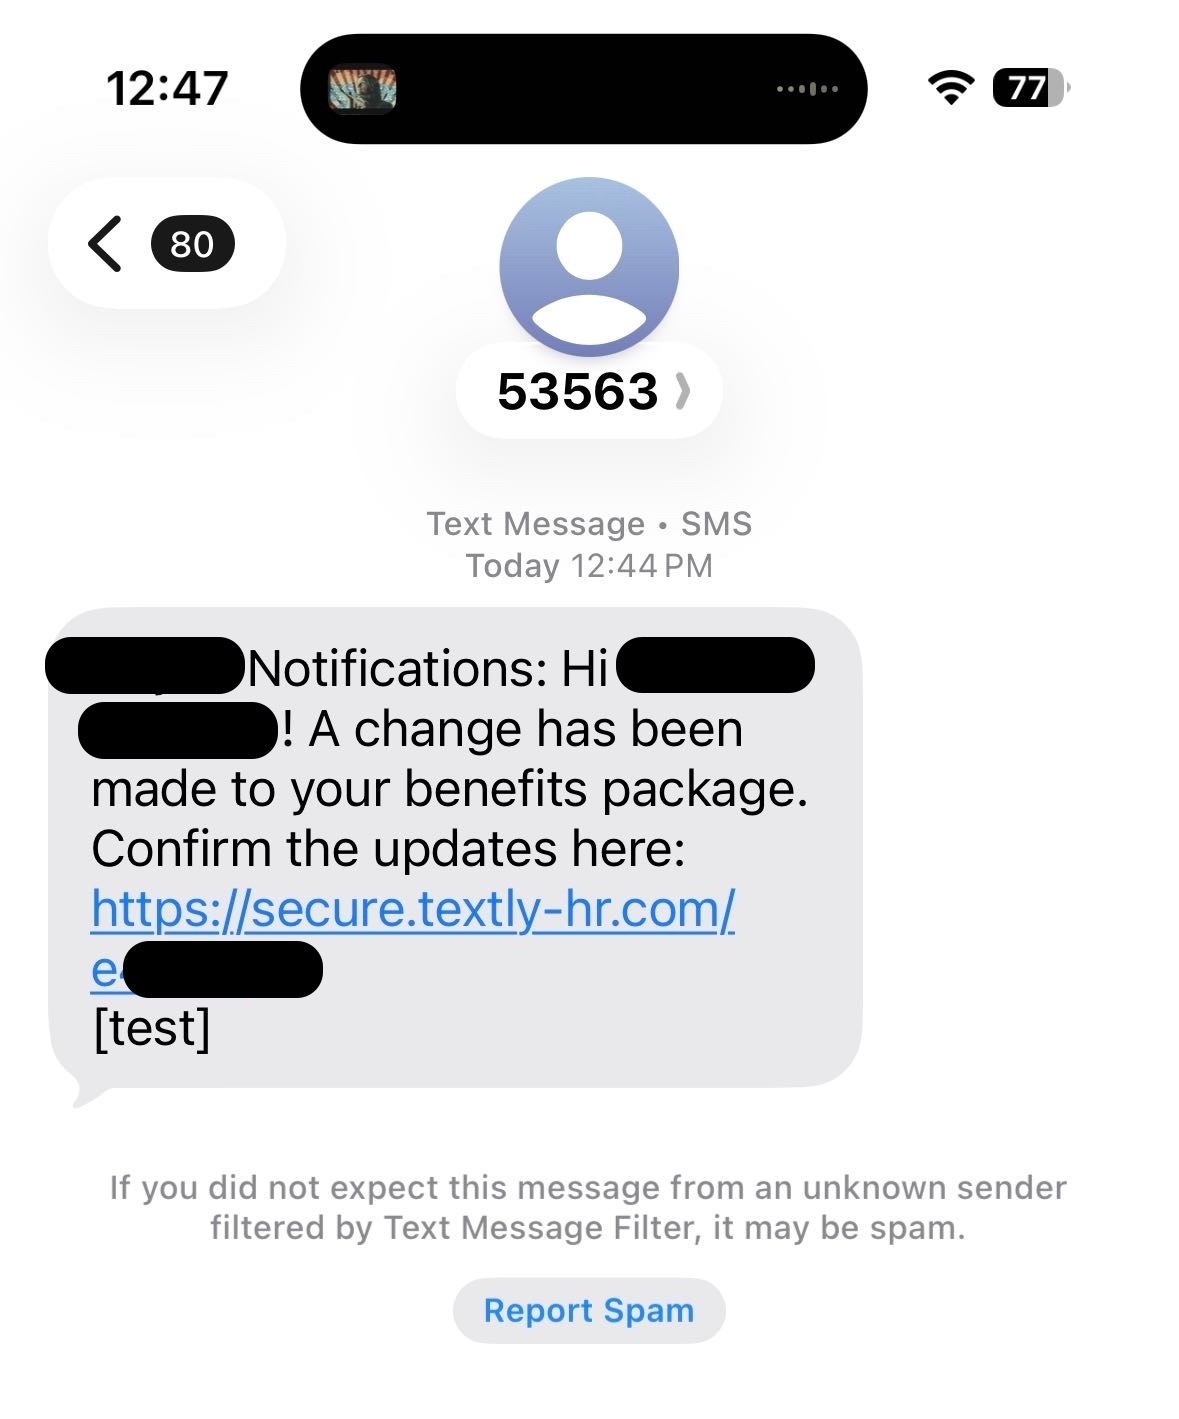 図2:「従業員福利厚生」のおとりを用いたSMS
SMSキャンペーンにおける初期リダイレクターリンク(2026年7月以降に観測)
Oktaが観測したSMSキャンペーンに含まれていたリンクは、ユーザーを以下の場所に誘導するものでした。
- secure.textly-hr[.].com
- <brand>.hrsmscloud[.]com
- textly-hrs[.]com
- <brand>.smsnotice[.]com
標的ユーザーは第2段階に転送されます。これは、以下で説明するメールキャンペーンと同様のAiTMリバースプロキシで、次の場所にホストされています。
- sso[.]myworkforceportal[.]io
- sso[.]enterpriseworkforce[.]com
- sso[.]corporateworkforce[.]com
リダイレクターレイヤーにより、攻撃者は第2段階のページがテイクダウンされた場合に、代替のフィッシングページに差し替えることができます。
標的ユーザーの認証情報とセッショントークンが盗まれた後、ユーザーは次の場所にリダイレクトされます。
- secure[.]myworkforceportal[.]io
- secure[.]enterpriseworkforce.com/okta-success
- secure[.]corporateworkforce[.]com
Eメールによるおとり(2025年10月以降に観測)
こうした攻撃は、標的に送信されるフィッシングメールから始まります。視覚的な特徴から判断すると、極めて巧妙なこれらのおとりメールは、大規模言語モデル(LLM)を使用して生成された可能性が高いと考えられます。これらのメールには、従業員の福利厚生やセキュアな通信に関連付け、緊急性と正当性を偽装するように設計された送信者名や件名が使用されています。
観察されたE メールヘッダーの例:
差出人:ADP BENEFITS <notifications[@]duobenefits[.]com>件名:[ユーザー名]!従業員給付のアラート - 新しい変更が有効になりました
差出人:Secure Mail <noreply[@]mailsafe365[.]com>件名:[ユーザー名]!人事部からセキュアなメッセージが届いています
また、侵害されたアカウントを通じて、正当な組織のサードパーティ製E メールマーケティングプラットフォームの不正使用と思われる事例も確認しました。
送信元: ADP Benefits <notifications_adp_com[@]emails[.]t██████s[.]org>件名: Confidential: [ユーザー Name]!給付パッケージが更新されました
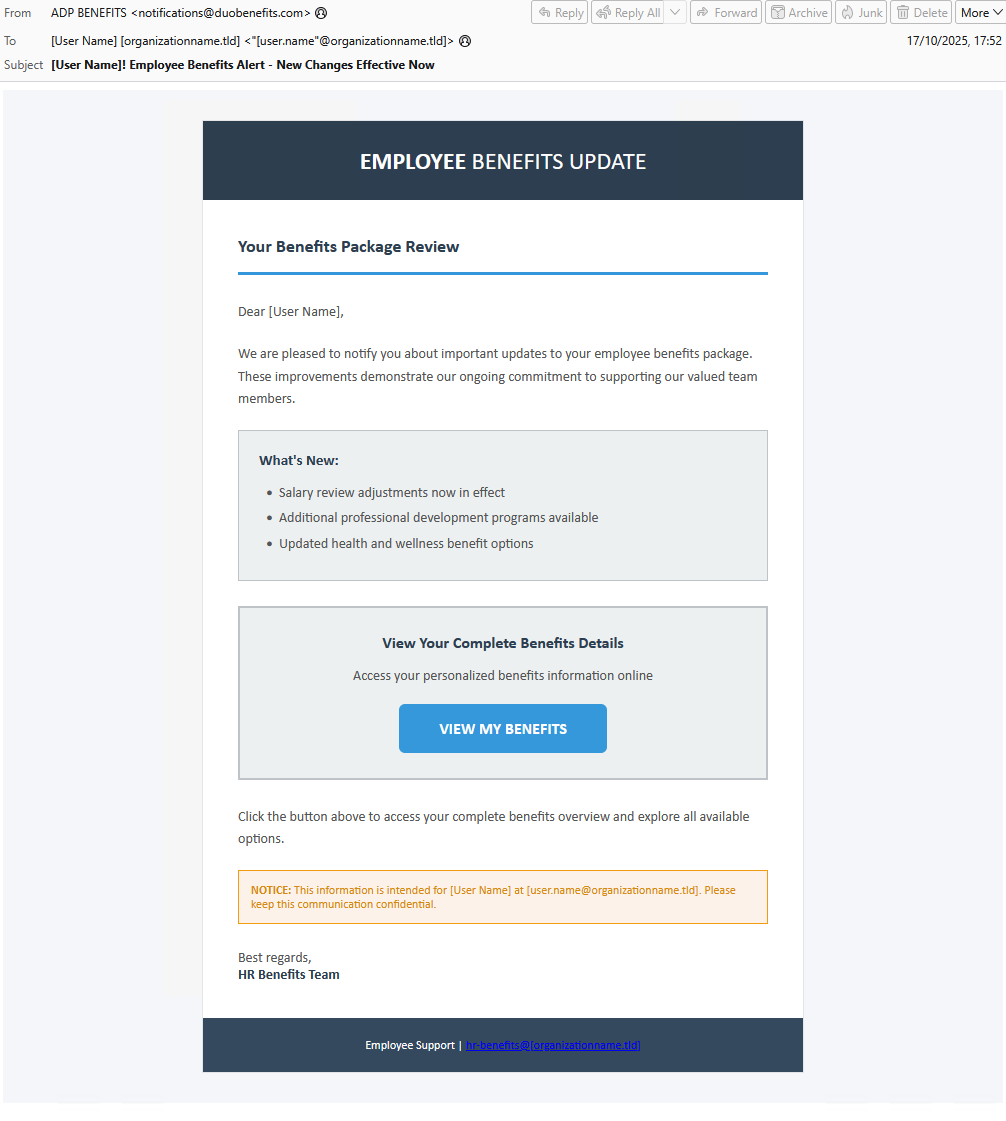 図2. 「従業員給付」を装ったフィッシング E メール
E メール内の初期リダイレクタリンク
ユーザーは最初に、E メール内の初期リダイレクタリンクを介してフィッシングインフラストラクチャに誘導されます。これらのほとんどは、E メールセキュリティ対策を回避するために、過去の評判の問題を回避する、新しく登録されたファーストパーティドメインです。
benefits-alerts[.]com
benefitsapp001[.]com
qrcodelnk[.]com
302lnk[.]com
goto365[.]link
fastlink247[.]link
link24x7[.]link
fast2url[.]link
url247[.]link
また、リダイレクトのためにサードパーティのE メールマーケティングサービス上の組織の正当なアカウントを悪用するリダイレクターリンクの例にも気付きました。
t██████s[.]msg███[.]com
リダイレクト リンクの 1 つの例では、侵害された本物の組織のウェブサイトを使用しています。
Marketing.s██████y[.].com
侵害されたE メールマーケティングサービスアカウント、または侵害された本物のWebサイトを使用することは、フィッシングキャンペーン中に高い配信可能性を達成するための効果的な手段です。
リダイレクターレイヤーはまた、セカンドステージのページが削除された場合に、攻撃者が代替のフィッシングページを置き換える能力を提供します。
セキュリティチャレンジ
主要なフィッシングサイトにリダイレクトされると、ユーザーにはまず「セキュリティ検証」というタイトルのページが表示され、正規のCloudflare CAPTCHAが使用されます。このステップは、正当に見せかけると同時に、フィッシングサイトの自動分析を回避するための「ゲートキーパー」として機能するように設計されています。
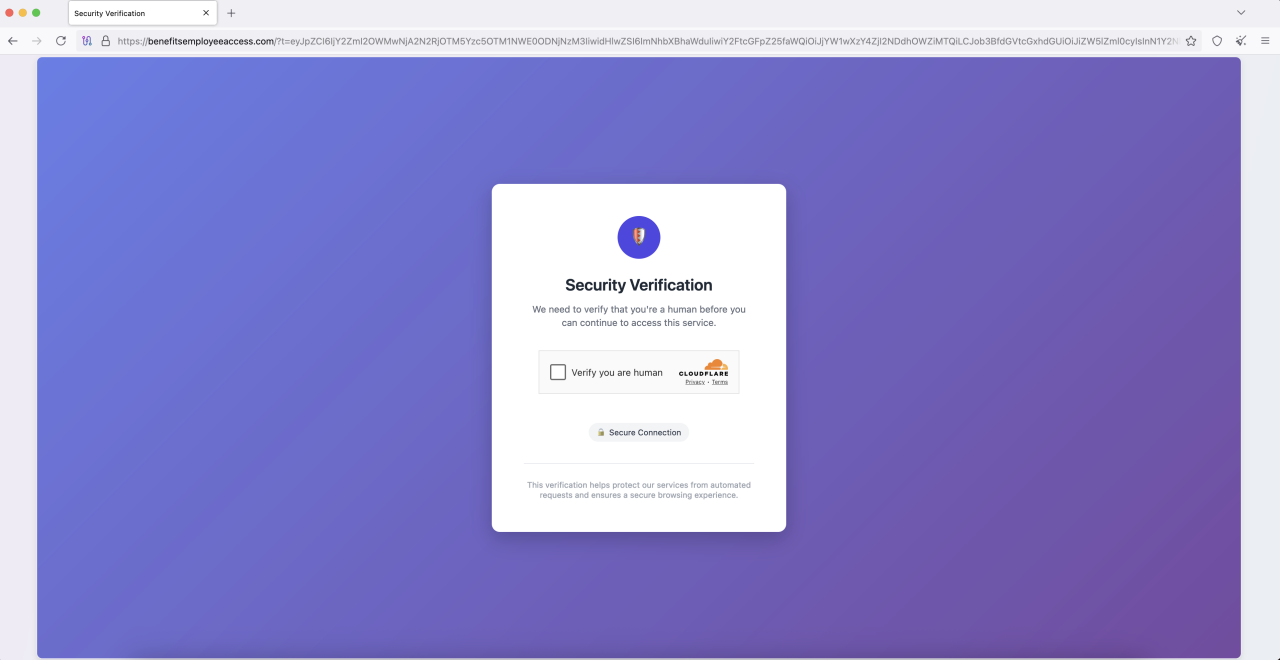 図4:Cloudflare CAPTCHAの「セキュリティ検証」
スプラッシュページ
CAPTCHA課題が完了すると、サイトは次に、前述のルアーに適したテーマのスプラッシュ画面を簡単に表示します。
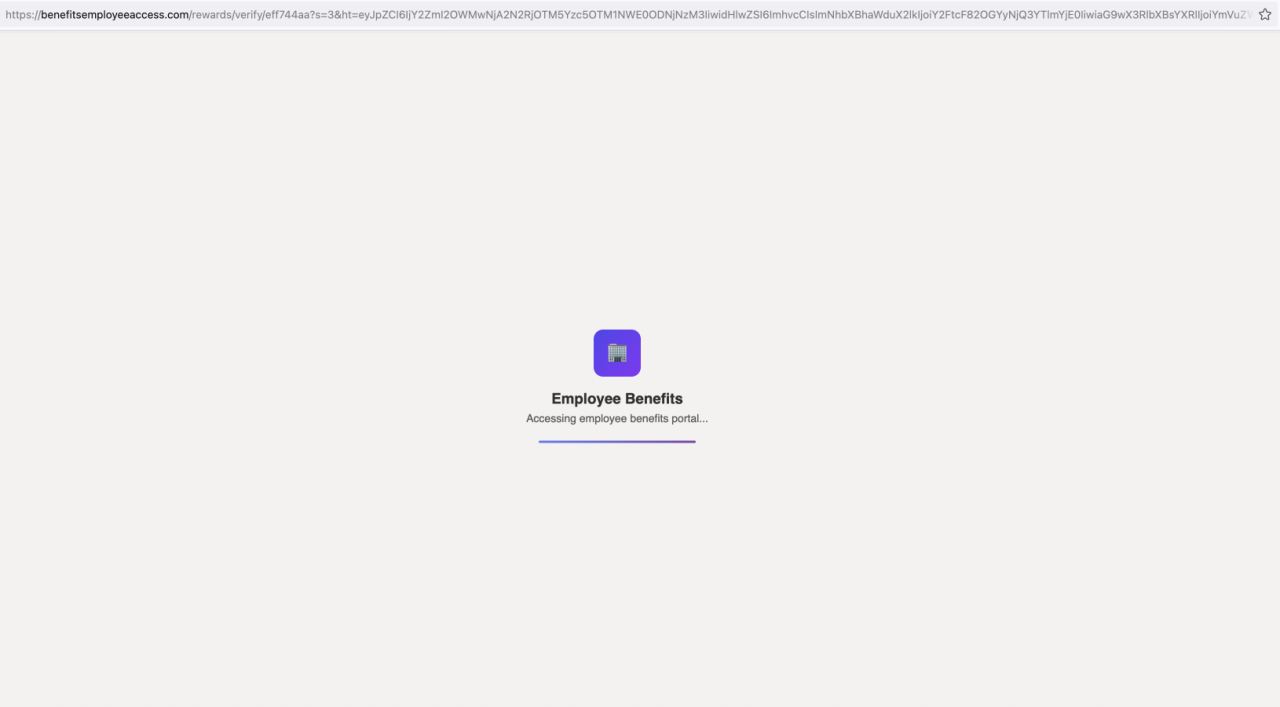 図5:ページの読み込み画面を模倣するフィッシングサイト
認証情報の収集
スプラッシュスクリーンの後、標的のユーザーには、Microsoftのログインを装い、AitMを使用してユーザーの認証情報を盗み、ユーザーが正常に認証された場合は、結果として得られるトークンを盗む、最初のステージのフィッシングページが表示されます。
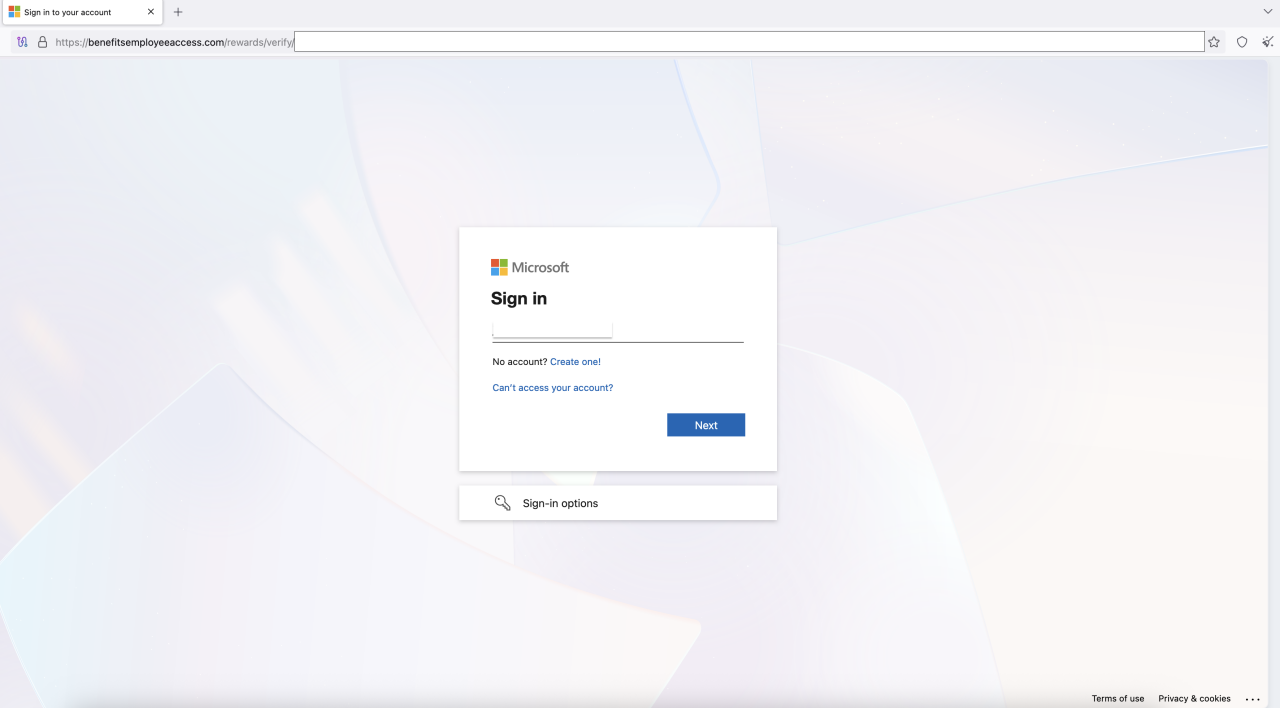 図6:フィッシングサイト上にホストされた不正なMicrosoftログインポータル
Oktaサインインへの2段階目のリダイレクト
被害者のメールドメインから、その組織がアイデンティティフェデレーションにOktaを使用していることが判明した場合、フィッシングサイトのスクリプトが正規の認証フローに割り込みます。正規のOktaリダイレクトURLを、悪意のあるURL(sso[.]oktacloud[.]ioなど)に動的に置き換えます。ユーザーをOktaの偽サイトに誘導し、再びAitMを使用してSSO認証情報を収集し、その結果生成されるセッションCookieを窃取します。この手法については、本レポートの後半にあるコード分析で詳しく説明します。
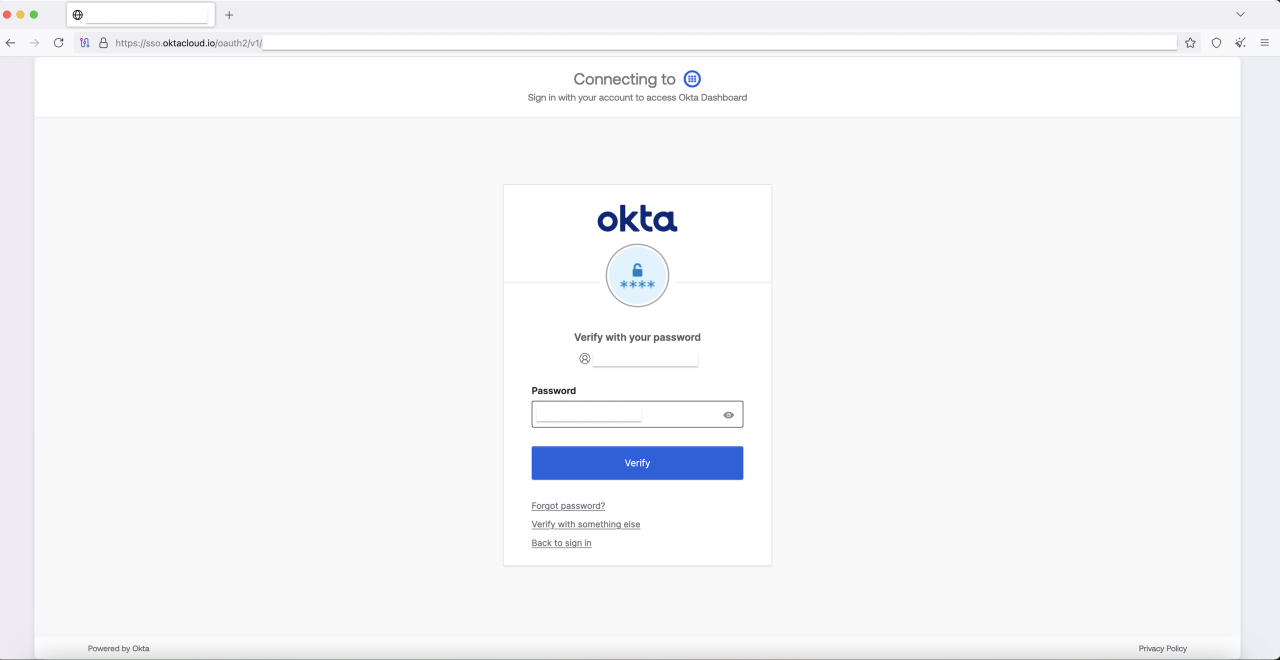 図7:アカウントがフェデレーション連携されている環境における偽のOktaページへのリダイレクト
元のキャンペーンインフラ
O-UNC-037キャンペーンの分析により、悪意のある偽のMicrosoftサインインページをホストするために使用された次のインフラストラクチャが特定されました。
benefitsemployeeaccess[.]com
benefitsquickaccess[.]com
benefitsworkspace[.]com
benefitscentralportal[.]com
benefitsselfservice[.]com
benefitsmemberportal[.]com
benefitsgatewayportal[.]com
benefitshubportal[.]com
benefitsadminportal[.]com
benefitsaccessportal[.]com
benefitsviewportal[.]com
フィッシング サイトでは、「従業員の福利厚生」のルアーをさらに進めるために、多数のURLパスを使用しています。
/benefits/ログイン/
/compensation/auth/
rewards/verify/
employee/access/
連携されたユーザーは、Microsoftアカウントのプライマリ認証情報を提供した後、次のセカンドステージのランディングページにリダイレクトされます。
sso[.]oktacloud[.]io
sso[.]okta-access[.]com
Internal-networks[.]com
Oktaを標的としたリダイレクトフィッシングドメインの分析により、Cloudflare Workersを使用している複数のインスタンスが判明しました。Cloudflare Workersは、攻撃者がフィッシングサイトをホストおよび提供するために悪用することが多いサーバーレスプラットフォームです。
sso[.]okta-proxy[.]workers[.]dev
okta[.]undermine[.]workers[.]dev
oktapage[.]oktamain[.]workers[.]dev
okta[.]eventspecial[.]workers[.]dev
追加のキャンペーンインフラストラクチャ
O-UNC-037フィッシングキャンペーンからピボットして、同じフィッシングキットと非常によく似たルアーを使用する他のキャンペーンを発見しました。これらの他の例におけるインフラストラクチャの詳細の観察から、これらは他の攻撃者によって独立して運用されている可能性があり、共有または販売された「方法」の指示に従っている可能性があります。これらのドメインのリストを、このドキュメントの最後にリンクされている侵害指標のO-UNC-037ドメインとともに含めます。
フィッシングページの分析
このキャンペーンは、ソーシャルエンジニアリングとMicrosoft 365またはOktaの両方からセッショントークンを盗むことができるAitM手法を組み合わせた構造化された攻撃チェーンに従います。フィッシングURLとページの分析により、攻撃者はPhishing-as-a-Service(PhaaS)または高度に構成可能なフィッシングキットを使用していることが示唆されています。
フィッシングURLの詳細な分析により、クエリパラメータ、特にBase64でエンコードされたJSONオブジェクトを含む「ht」パラメータに埋め込まれたゲートキーパーメカニズムが明らかになりました。
https://benefitsemployeeaccess[.]com/rewards/verify/d582500e?s=3&ht=eyJpZCI6IjY2ZmI2OWMwNjA2N2RjOTM5Yzc5OTM1NWE0ODNjNzM3IiwidHlwZSI6ImhvcCIsImNhbXBhaWduX2lkIjoiY2FtcF82OGYyNjQ3YTlmYjE0IiwiaG9wX3RlbXBsYXRlIjoiYmVuZWZpdHMiLCJzdWNjZXNzX3RlbXBsYXRlIjoiYmVuZWZpdHNfZXJyb3IiLCJjcmVhdGVkIjoxNzYwOTM3NDcyLCJleHBpcmVzIjoxNzYwOTQ0NjcyLCJpcCI6IjExMy4yOS4yNDMuMSIsIm1heF91c2VzIjoxMDAwMDAwMCwidXNlcyI6MCwiaG9wX2NvdW50IjozLCJzZXNzaW9uIjoiZG9oNnBhbnE0Y3RhZTVsMjhvNWoyaTdoa3YifQ%3D%3D.bb0c9db57db67ff678edafb64f3cdc4fccfa93d4a8952e05ca2a3176e8134db5
デコードすると、このオブジェクトは、追跡とアクセスコントロールの両方に関する包括的なデータポイントのセットを明らかにします。これには、動的なコンテンツのロード用の「campaign_id」、被害者の「ip」アドレス、および一意の「セッション」IDを含む、詳細な追跡情報が含まれています。同時に、リンクの作成と有効期限のタイムスタンプ(「created」、「expires」)および使用カウンター(「uses」、「max_uses」)によるアクセス条件が含まれています。この二重目的の構造は、厳格な時間制限付きアクセスを強制するためのゲートキーパーとして機能するだけでなく、アクターが個々のキャンペーンを追跡し、異なるフィッシングテンプレートを動的にロードし、被害者のインタラクションを監視することもできるバックエンドシステムを示しています。この機能により、アクターはインフラストラクチャ全体を再デプロイすることなく、ルアーとターゲットを簡単に適応させることができます。
{
"id": "66fb69c06067dc939c799355a483c737",
"type": "hop",
"campaign_id": "camp_68f2647a9fb14",
"hop_template": "benefits",
"success_template": "benefits_error",
"created": 1760973582,
"expires": 1760980782,
"ip": "█████",
"max_uses": 10000000,
"uses": 0,
"hop_count": 3,
"セッション": "qa061c1uiht26gmtqcj49fsgci"
}
初期のMicrosoftフィッシングページの分析では、Okta連携された組織からのユーザーの処理が示されています。このようなユーザーがE メールを入力すると、通常、正規のO365ログインポータルは、会社のOktaテナントを指すFederationRedirectUrlを含むJSON応答を返します。
このキャンペーンでは、フィッシングページでJavaScriptを使用してこのプロセスを傍受します。スクリプトは以下のように構成されています。
サーバーからのフェッチ応答を監視します。
FederationRedirectUrl、AuthURL、RedirectUrlなどのキーについてJSONレスポンスを調べます。
URLが正当なOktaテナント(.okta.com、)を指しているか確認してください。.oktapreview.com、など)を指しているかどうかを確認してください。
正当なOkta URLが見つかった場合、スクリプトは動的にそれを攻撃者の悪意のあるセカンドステージフィッシングドメインを指すURLに置き換えます。例: sso[.]oktacloud[.].io。
変更されたレスポンスはブラウザに返され、ユーザーは攻撃者が用意した偽のOktaログインページにシームレスにリダイレクトされます。
キャプチャされた認証情報とセッションCookieは、フィッシングサーバーの「/api」エンドポイントに流出します。
スクリプトには、URLハッシュからユーザー名を自動入力し、「次へ」ボタンと「サインインしたままにする」ボタンを自動クリックする機能が含まれており、被害者にとってよりシームレスで疑わしくないエクスペリエンスを作成します。
このAitM傍受により、攻撃者は認証フローをリアルタイムでハイジャックし、Oktaログインページのレプリカをユーザーに提示して、SSO認証情報と確立されたセッションCookieをキャプチャできます。
var _wd = "https://sso.oktacloud.io";
var _iO = function (u) {
if (typeof u !== "string") return false;
if (u.includes("sso.oktacloud.io"))return false;
if (u.includes("/app/office365")) return true;
if (u.match(/\.(okta|oktapreview|okta-emea)\.com/i)) return true;
if (u.match(/\/sso\/saml|\/sso\/wsfed|\/アプリ\/[^\/]+\/sso/i)) return true;
return false;
};
その後のアカウント乗っ取りの試み
認証情報の侵害とセッショントークンの窃取に成功した後、攻撃者はCloudFlareのIP(AS13335)やIPROYAL_PROXYからの認証を試み、実際に成功させていることが確認されています。さらに攻撃者は、アクセスの永続性を確保するため、PROTON_VPNのIPを経由し、侵害したアカウントの認証要素として自身が制御する新たなデバイスの登録を試みていたことも確認されています。
脅威対策
私たちがしていること
この脅威を軽減するために、次の活動に積極的に取り組んでいます。
このキャンペーンに関連する新しく登録されたフィッシングドメインとインフラストラクチャを継続的に監視します。
特定された悪意のあるサイトのテイクダウンリクエストを開始するために、関連するレジストラおよびホスティングプロバイダーに不正行為レポートを積極的に提出します。
組織がOkta環境のセキュリティを強化し、侵害された可能性のあるアカウントに関連する不審なアクティビティを調査するための支援とガイダンスを提供します。
保護制御
お客様への推奨事項
- Okta FastPass、パスキー(FIDO2 WebAuthn)、スマートカードなどの強力な認証要素にユーザーを登録し、ポリシーでフィッシング耐性を必須とします。
- Oktaのアプリサインオンポリシー(旧「認証ポリシー」)を使用して、お客様が設定可能なさまざまな前提条件に基づいてユーザーアカウントへのアクセスを制限することもできます。機密性の高いアプリケーションへのアクセスは、エンドポイント管理ツールで管理され、エンドポイントセキュリティツールで保護されているデバイスに限定することを管理者にお勧めします。機密性の低いアプリケーションへのアクセスには、登録済みデバイス(Okta FastPassを使用)で、基本的なセキュリティハイジーンの指標を満たすものを要求します。
- まれにしか使用されないネットワークからのリクエストを拒否するか、より保証レベルが高いを要求します。Okta Network Zonesを使用すると、アクセスは場所、ASN(自律システム番号)、IP、およびIPタイプ(既知の匿名化プロキシを識別できる)によって制御できます。
- ユーザーが認証要素を追加または変更する前に、必ずフィッシング耐性のある認証要素を使用して本人確認を行うように要求します。Oktaのアカウント管理ポリシーは、ネットワークコンテキスト、デバイス管理ステータス、登録済みの認証器に基づいて、認証器を追加または変更する機能を制限するように設定できます。
- ユーザーが疑わしいE メール、フィッシングサイト、および攻撃者が使用する一般的なソーシャルエンジニアリング手法の指標を特定できるようにトレーニングします。エンドユーザー通知と不審なアクティビティの報告を構成して、ユーザーが潜在的な問題を簡単に報告できるようにします。
- ITサポート担当者に連絡するリモートユーザーのアイデンティティを検証するための標準化されたプロセスを文書化、普及、および遵守します(逆も同様)。
- 管理者アクセスに対して「ゼロ・スタンディング・プリビレッジ(Zero Standing Privileges)」のアプローチを取ってください。管理者に、日常業務に必要な最小限の権限を持つカスタム管理ロールを割り当て、より特権付きのロールへのJIT(ジャストインタイム)アクセスには二重承認を要求します。
- 盗まれた管理セッションのリプレイを防ぐために、すべての管理アプリにIPセッションバインディングを適用します。
- 管理ユーザーが機密性の高いアクションを実行しようとするたびに再認証を強制するために、保護されたアクションを有効にします。
フィッシングインフラストラクチャの監視と対応:
- アプリケーション・ログ(Oktaログ、Webプロキシ、E メール・システム、DNSサーバー、ファイアウォール)で、そのような疑わしいドメインとの通信の証拠がないか確認する。
- ドメインを定期的に監視して、コンテンツが変更されているかどうか確認してください。
ドメインでホストされているコンテンツが著作権または法的マークに違反している場合は、証拠を提供し、ドメインレジストラやWebホスティングプロバイダーに削除リクエストを発行することを検討してください。
侵害の指標
Oktaをご利用いただいている企業のセキュリティ担当者様は、security.okta.comにサインインして、以下のリンクから侵害の痕跡(IoC)をCSVファイルとしてダウンロードできます。
https://security.okta.com/product/oktathreatintelligence/phishing-campaigns-use-employee-benefits-lure-to-intercept-microsoft-and-okta-logins
変更履歴
- 2025年10月21日 - 初版発行
- 2026年7月15日:SMSで配信された新たなキャンペーンの詳細を追加
見積もりに関する注記
Oktaの脅威インテリジェンスチームは、米国家情報ディレクター室のコミュニティ指令203:分析標準に概説されているように、可能性または確率を表すために次の用語を使用します。
| 可能性 | ほぼ 不可能 | 非常に ありそうにない | ありそうにない | ほぼ 五分五分の確率 | 可能性が高い | 可能性は非常に高い | ほぼ 確実(に) |
|---|---|---|---|---|---|---|---|
| 確率 | リモート | 非常に ありそうにない | ありそうもない | ほぼ 互角 | 可能性が高い | 可能性が非常に高い | ほぼ 確実 |
| パーセンテージ | 1~5% | 5~20% | 20~45% | 45~55% | 55~80% | 80~95% | 95~99% |


